#1

 zigoo0/webpwn3r
WebPwn3r - ماسح أمان تطبيقات الويب.
 papamica/waf-checker
يختبر WAF الخاص بك بأكثر من 160 حمولة اختبارية.
 waf-bypass-maker/waf-community-bypasses
مجموعة CSV منسقة من حمولات تجاوز جدار حماية تطبيقات الويب (WAF) المقدمة من المجتمع، لاختبار حمايات WAF والتحقق من صحتها.
 edr4/xss-bypass-filters
مجموعة منتقاة من حمولات XSS وورقة غش لتجاوز التصفية: مراوغة خاصة بـWAF، ومتجهات حقن JS/HTML، وحيل ترميز، وتجاوزات DOMPurify وMarkdown.
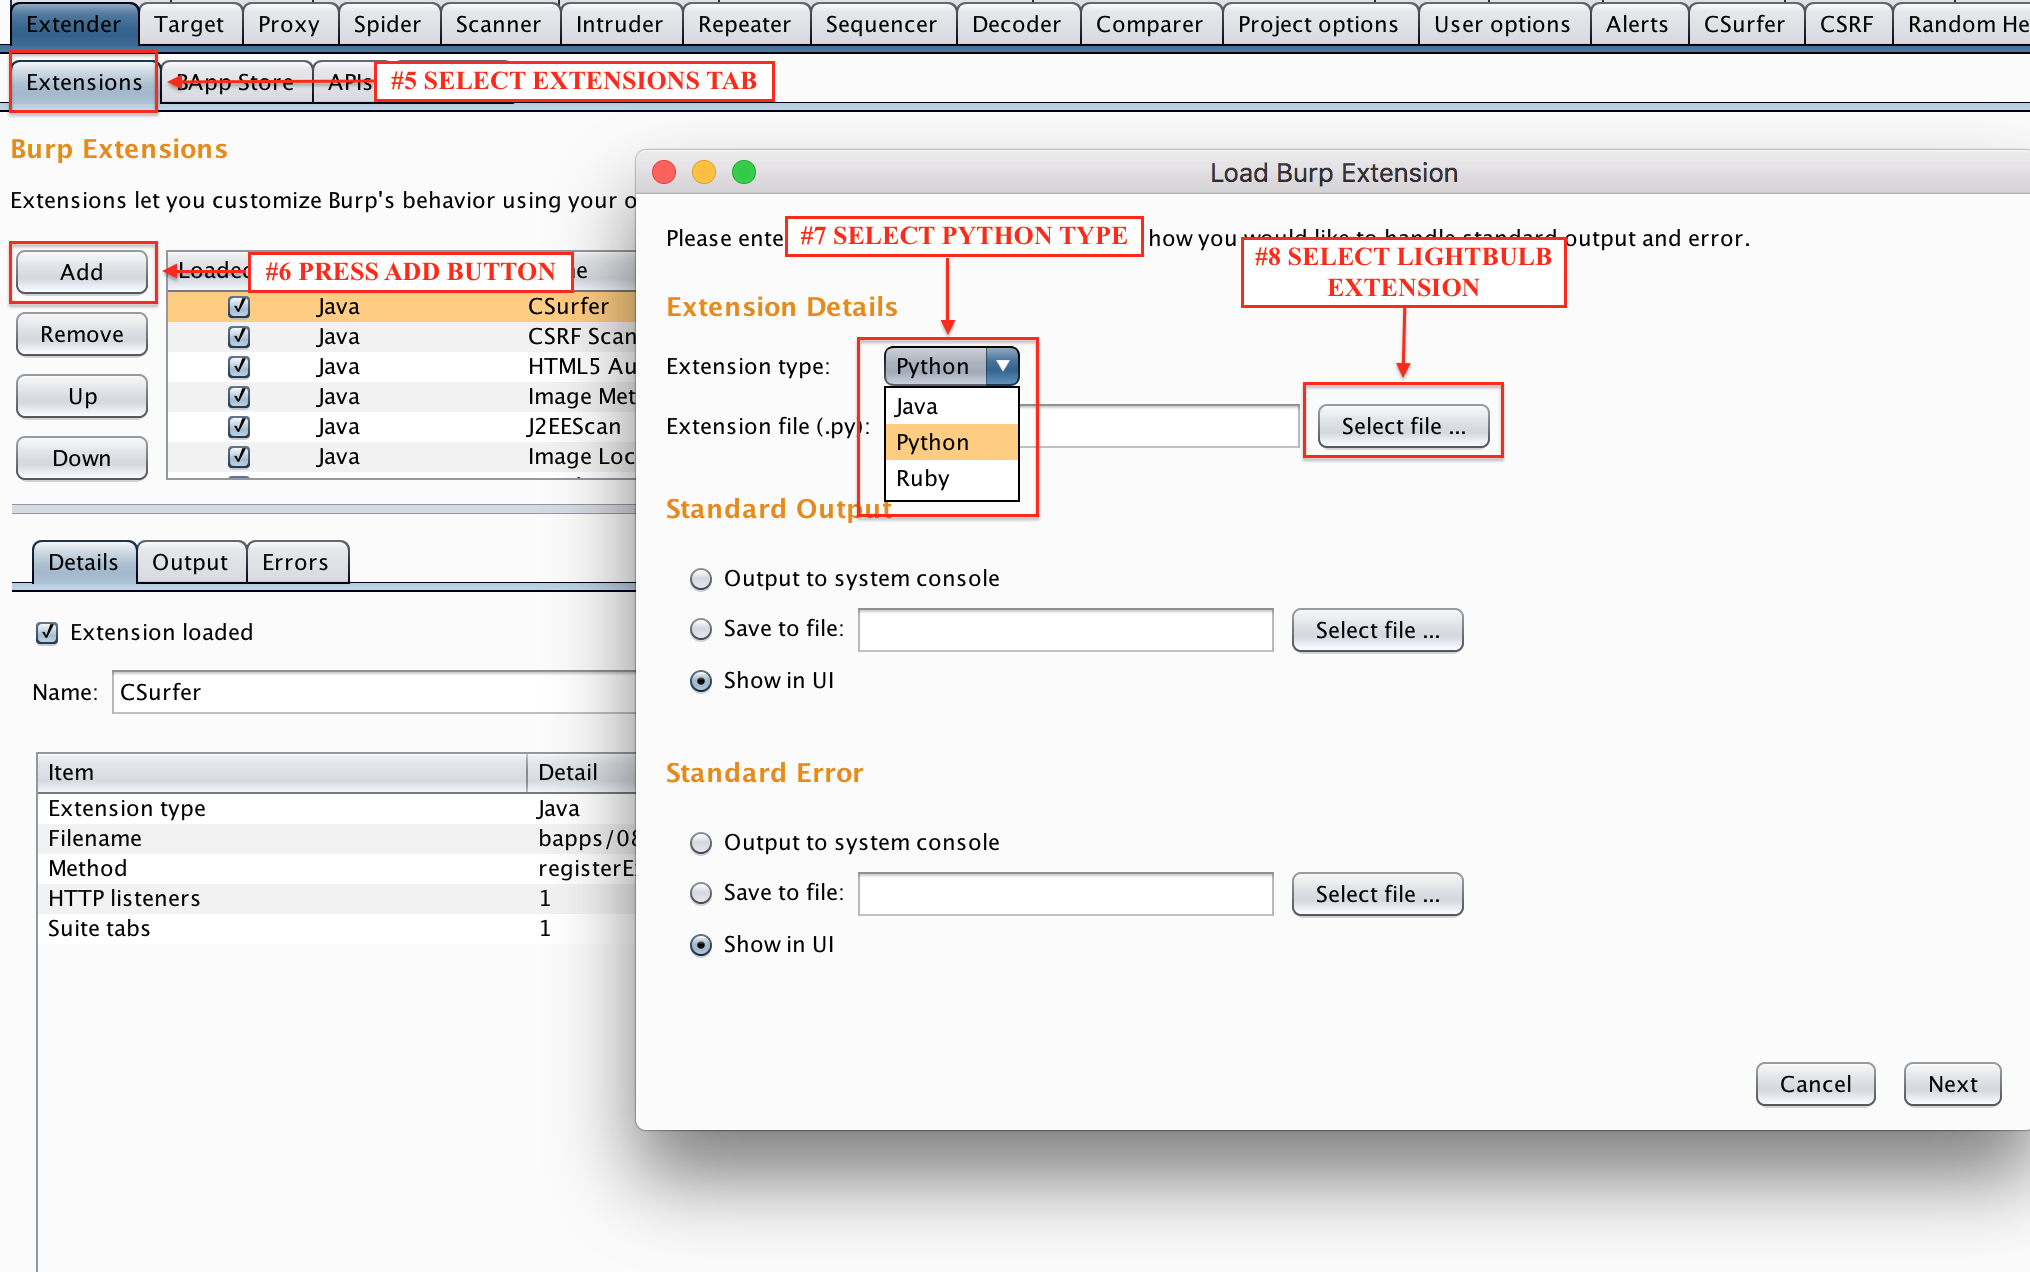 lightbulb-framework/lightbulb-framework
أدوات لتدقيق WAFS
 blacklanternsecurity/trevorproxy
وكيل SOCKS مكتوب بلغة بايثون يقوم بتوزيع عنوان IP المصدر الخاص بك بشكل عشوائي. قم بتوزيع حزمك الخبيثة بطريقة round-robin عبر أنفاق SSH أو امنحها…
 jas502n/log4j2-cve-2021-44228
استغلال حقن تعليمات برمجية عن بُعد في Log4j2 CVE-2021-44228 مع توليد حمولة JNDI، وتقنيات تجاوز جدار الحماية، ودليل استغلال عملي لاختبار الاختراق.
 gellin/bantam
أداة إدارة وتوليد باب خلفي PHP / C2 تتميز بتيار الحمولة المشفرة من النهاية إلى النهاية المصممة لتجاوز أنظمة WAF و IDS و SIEM.
 nccgroup/burpsuitehttpsmuggler
إضافة لـ Burp Suite لمساعدة مختبري الاختراق على تجاوز أنظمة WAF أو اختبار فعاليتها باستخدام عدد من التقنيات
 atiilla/sqlmap-ai
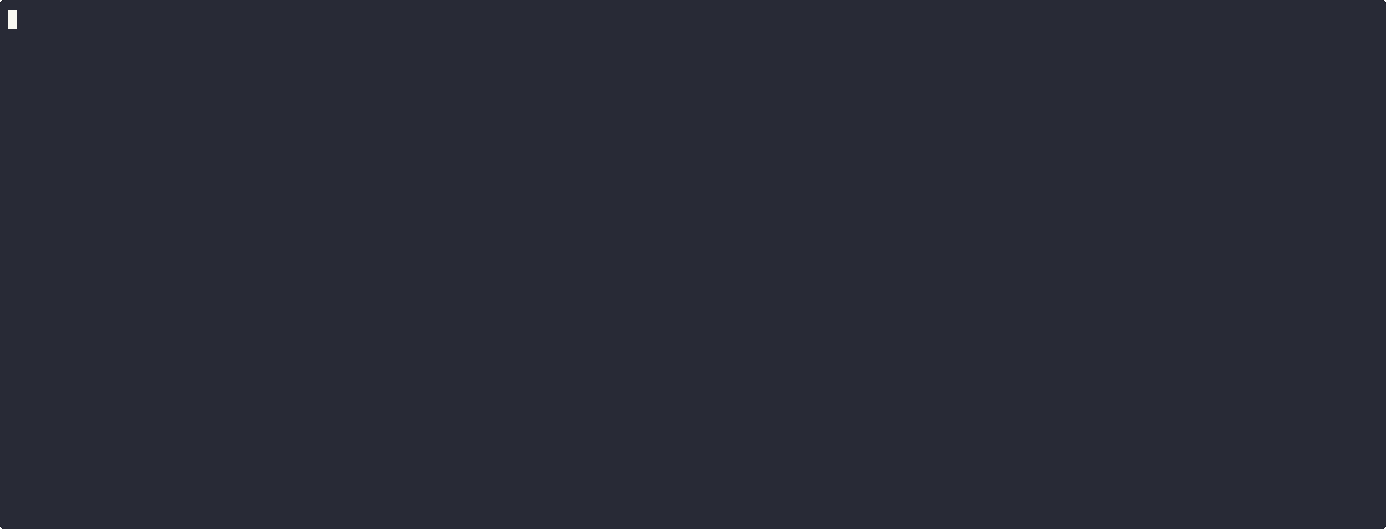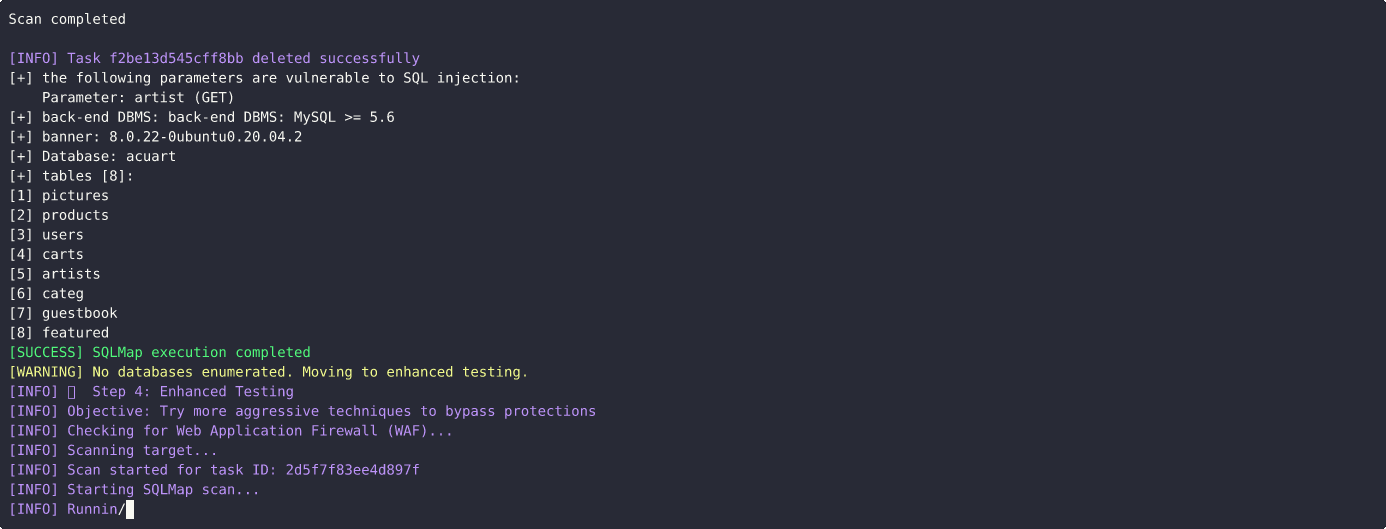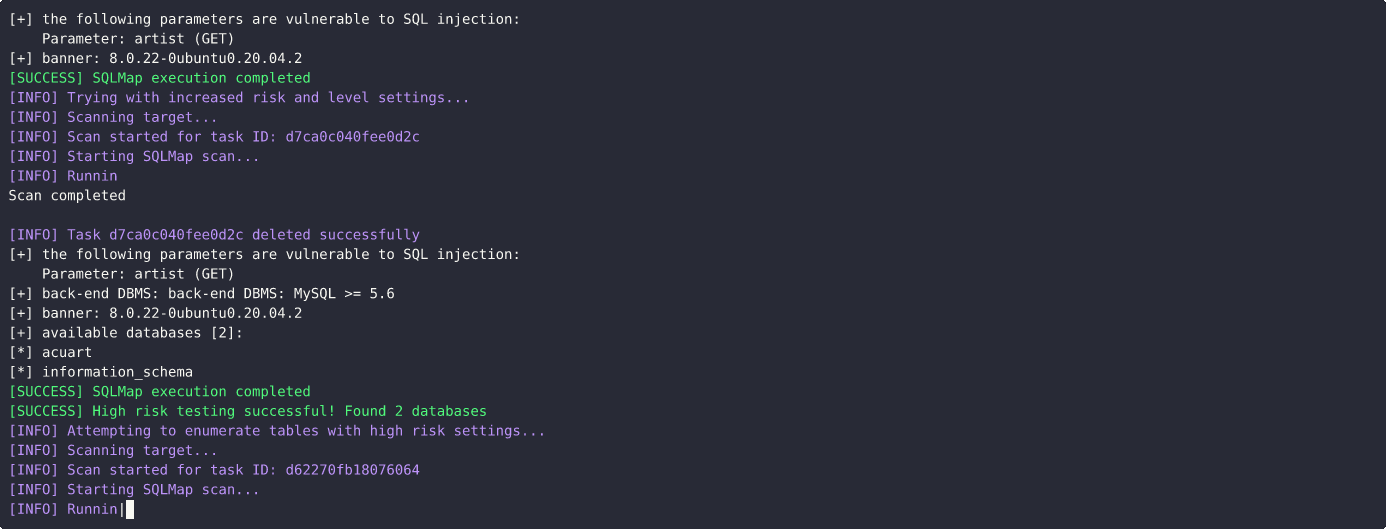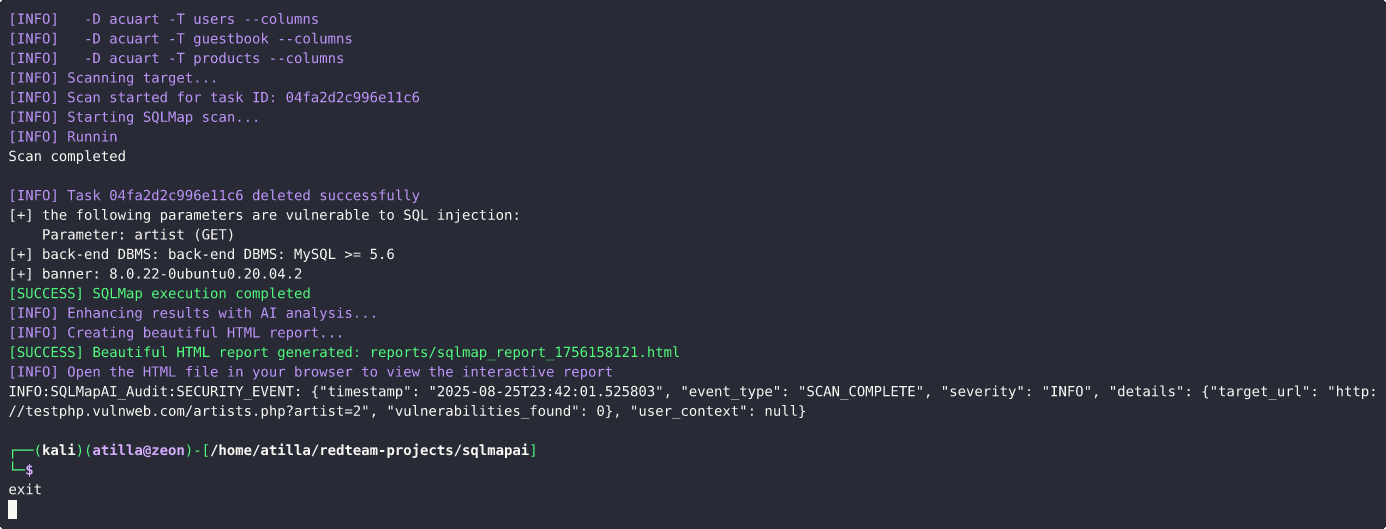
يعمل هذا السكريبت على أتمتة اختبار حقن SQL باستخدام SQLMap مع اتخاذ قرارات مدعومة بالذكاء الاصطناعي.
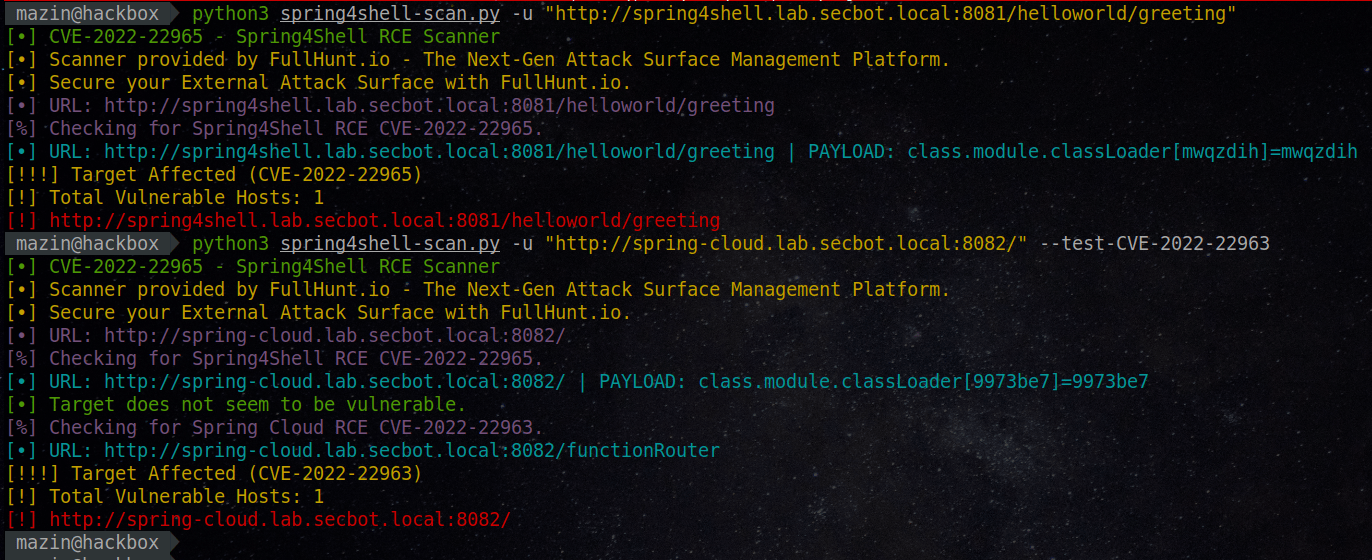 fullhunt/spring4shell-scan
ماسح آلي بالكامل وموثوق ودقيق لاكتشاف ثغرات Spring4Shell وSpring Cloud RCE
 realgam3/pymultitor
PyMultitor - وكيل Tor متعدد الخيوط بلغة بايثون
 xkiian/awswaf
AWS WAF Solver، هندسة عكسية كاملة منفذة بنسبة 100% بلغة Python وGolang.
 raghavd3v/crlfsuite
أقوى ماسح ضوئي لحقن CRLF (تقسيم استجابة HTTP).
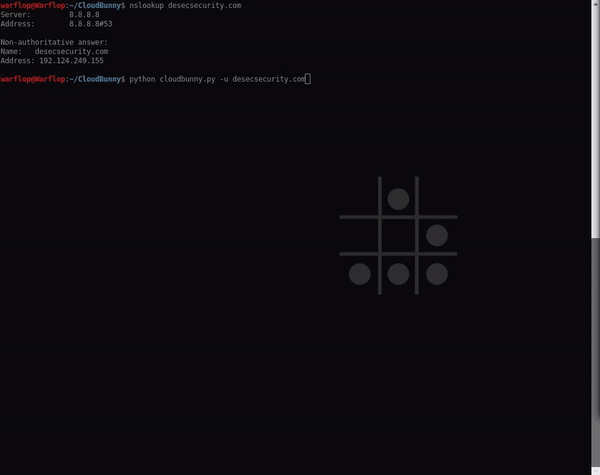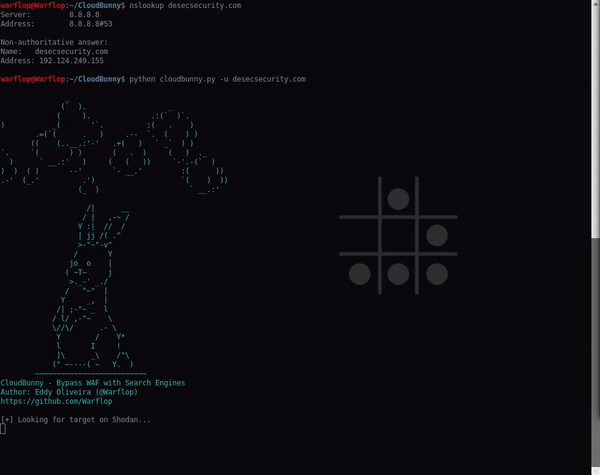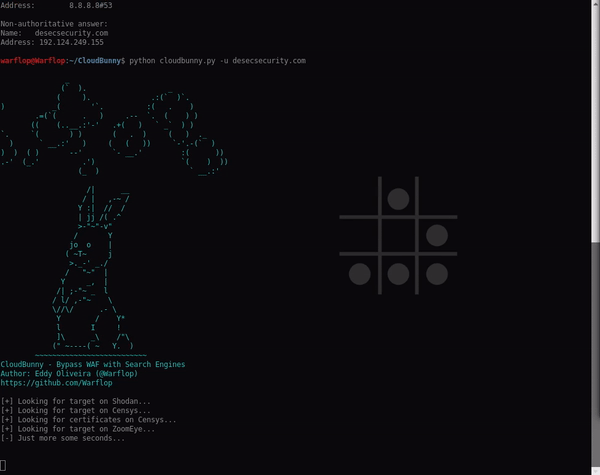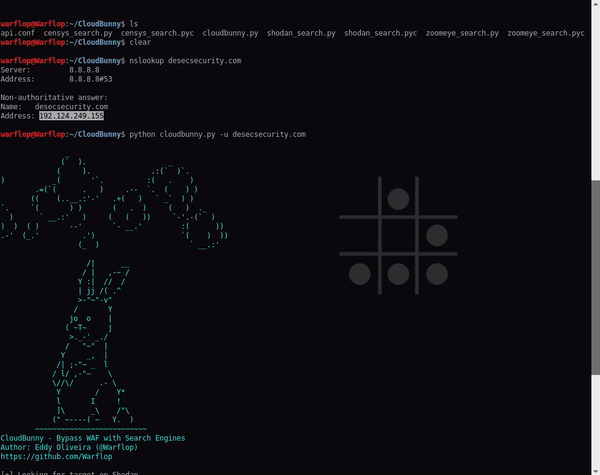 warflop/cloudbunny
CloudBunny هي أداة لالتقاط عنوان IP الحقيقي للخادم الذي يستخدم جدار حماية تطبيقات الويب (WAF) كوسيط أو حماية. في هذه الأداة، استخدمنا ثلاثة محركات…