Awesome WAF 
كل شيء عن جدران الحماية لتطبيقات الويب (WAFs) من منظور أمني. 🔥
مقدمة: كانت هذه في الأصل مجموعتي الشخصية حول جدران الحماية لتطبيقات الويب. أقوم بنشرها كمصدر مفتوح على أمل أن تكون مفيدة للمختبرين الأمنيين والباحثين. وكما يقول المثل: "المجتمع يتعلم من بعضه البعض."
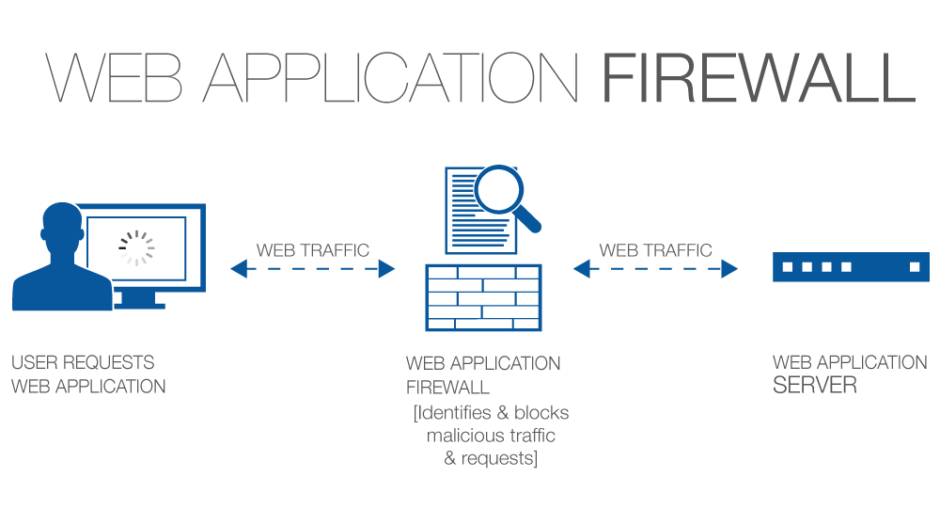
تعريف موجز: جدار الحماية هو نقطة إنفاذ لسياسة أمنية توضع بين تطبيق الويب ونقطة النهاية الخاصة بالعميل. يمكن تنفيذ هذه الوظيفة عبر برمجيات أو أجهزة، تعمل في جهاز مخصص أو في خادم نموذجي يعمل بنظام تشغيل عادي. قد يكون جهازًا قائمًا بذاته أو مدمجًا في مكونات شبكة أخرى. (المصدر: PCI DSS IS 6.6)
جدار حماية تطبيقات الويب يجلس بين المستخدم وتطبيق الويب، ومهمته منع أي نشاط ضار من الوصول إلى التطبيق. يقوم جدار الحماية إما بتصفية الجزء الضار من الطلب أو ببساطة حظره بالكامل.
لا تتردد في المساهمة.
المحتويات:
مقدمة:
كيف تعمل جدران الحماية لتطبيقات الويب:
- باستخدام مجموعة من القواعد للتمييز بين الطلبات العادية والطلبات الضارة.
- أحيانًا تستخدم وضع التعلم لإضافة قواعد تلقائيًا من خلال التعلم من سلوك المستخدم.
أنماط التشغيل:
- النموذج السلبي (قائم على القائمة السوداء) - يستخدم نموذج القائمة السوداء توقيعات محددة مسبقًا لحظر الطلبات التي تكون ضارة بوضوح. يتم تصميم توقيعات جدران الحماية التي تعمل بالنموذج السلبي خصيصًا لمنع الهجمات التي تستغل ثغرات معينة في تطبيقات الويب. جدران الحماية بتطبيقات الويب القائمة على القائمة السوداء هي خيار ممتاز لتطبيقات الويب المعرضة للإنترنت العام، وهي فعالة جدًا ضد الثغرات الرئيسية. مثال: قاعدة لمنع جميع إدخالات
<script>*</script> تمنع هجمات البرمجة النصية عبر المواقع الأساسية.
- النموذج الإيجابي (قائم على القائمة البيضاء) - يسمح نموذج القائمة البيضاء فقط بمرور حركة مرور الويب وفقًا لمعايير محددة خصيصًا. على سبيل المثال، يمكن ضبطه للسماح فقط بطلبات HTTP GET من عناوين IP معينة. يمكن أن يكون هذا النموذج فعالاً جدًا في منع هجمات واسعة النطاق محتملة، ولكنه سيحجب أيضًا الكثير من حركة المرور المشروعة. جدران الحماية بنموذج القائمة البيضاء ربما تكون الأفضل لتطبيقات الويب على الشبكة الداخلية المصممة لاستخدامها من قبل مجموعة محدودة فقط من الأشخاص، مثل الموظفين.
- النموذج المختلط/الهجين (النموذج الشامل) - يجمع النموذج الأمني الهجين بين القائمة البيضاء والقائمة السوداء. اعتمادًا على جميع أنواع التفاصيل الخاصة بالتكوين، يمكن أن تكون جدران الحماية الهجينة الخيار الأفضل لكل من تطبيقات الويب على الشبكات الداخلية وتطبيقات الويب على الإنترنت العام. حالة جيدة يمكن أن تكون عندما يكون تطبيق الويب مواجهًا للإنترنت العام (استخدام القوائم السوداء) بينما يجب أن تكون لوحة الإدارة متاحة فقط لمجموعة فرعية من المستخدمين (استخدام القوائم البيضاء).
منهجية الاختبار:
أين تبحث:
- ابحث دائمًا عن المنافذ الشائعة التي تكشف وجود جدار حماية، وهي المنافذ
80، 443، 8000، 8080 و 8888. ومع ذلك، من المهم ملاحظة أنه يمكن نشر جدار الحماية بسهولة على أي منفذ يعمل بخدمة HTTP. من الجيد تعداد منافذ خدمة HTTP أولاً ثم البحث عن جدران الحماية.
- بعض جدران الحماية تقوم بتعيين ملفات تعريف ارتباط خاصة بها في الطلبات (مثل Citrix Netscaler، Yunsuo WAF).
- بعضها يرتبط برؤوس منفصلة (مثل Anquanbao WAF، Amazon AWS WAF).
- البعض الآخر غالبًا ما يغير الرؤوس ويخلط الأحرف لإرباك المهاجم (مثل Netscaler، Big-IP).
- بعضها يكشف عن نفسه في رأس
Server (مثل Approach، WTS WAF).
- بعض جدران الحماية تكشف عن نفسها في محتوى الاستجابة (مثل DotDefender، Armor، Sitelock).
- جدران حماية أخرى ترد برموز استجابة غير عادية عند الطلبات الضارة (مثل WebKnight، 360 WAF).
تقنيات الكشف:
لتحديد جدران الحماية، نحتاج إلى استفزازها (بطريقة تجريبية).
- قم بعمل طلب GET عادي من متصفح، اعترض وسجل رؤوس الاستجابة (خاصة ملفات تعريف الارتباط).
- قم بعمل طلب من سطر الأوامر (مثل cURL)، واختبر محتوى الاستجابة والرؤوس (بدون تضمين user-agent).
- قم بعمل طلبات GET إلى منافذ مفتوحة عشوائية واحصل على اللافتات التي قد تكشف هوية جدار الحماية.
- على صفحات تسجيل الدخول، قم بحقن حمولات شائعة (سهلة الكشف) مثل
" or 1 = 1 --.
- قم بحقن حمولات صاخبة مثل
<script>alert()</script> في أشرطة البحث، نماذج الاتصال، وحقول إدخال أخرى.
- ألحق
../../../etc/passwd وهمي بمعامل عشوائي في نهاية عنوان URL.
- أضف بعض الكلمات الجذابة مثل
' OR SLEEP(5) OR ' في نهاية عناوين URL لأي معامل عشوائي.
- قم بعمل طلبات GET ببروتوكولات قديمة مثل
HTTP/0.9 (HTTP/0.9 لا يدعم استعلامات من نوع POST).
- في كثير من الأحيان، يغير جدار الحماية رأس
Server بناءً على أنواع مختلفة من التفاعلات.
- تقنية إسقاط الإجراء - أرسل حزمة FIN/RST مصنعة خام إلى الخادم وحدد الاستجابة.
نصيحة: يمكن تحقيق هذه الطريقة بسهولة باستخدام أدوات مثل HPing3 أو Scapy.
- الهجمات الجانبية - افحص سلوك التوقيت للطلب ومحتوى الاستجابة.
نصيحة: يمكن العثور على مزيد من التفاصيل في مقالة هنا.

 0xinfection/awesome-waf

