
 epi052/feroxbuster
أداة سريعة وبسيطة ومتكررة لاكتشاف المحتوى مكتوبة بلغة Rust.
[!WARNING] تنبيه أمني – انتحال نطاق
النطاق feroxbuster.com غير تابع لهذا المشروع أو القائمين عليه أو أي إصدارات رسمية من feroxbuster.
يتم توزيع تنزيلات feroxbuster الرسمية فقط عبر:
- https://github.com/epi052/feroxbuster (مفتوح المصدر)
- https://www.feroxbuster.pro (تجاري)
- مستودعات الحزم المذكورة في هذا README
- مستودعات الحزم المذكورة في وثائق التثبيت
نحن لا نوزّع البرامج من feroxbuster.com، ولا يمكننا ضمان أصالة أو سلامة الملفات المستضافة هناك. إذا قمت بتنزيل feroxbuster من أي نطاق آخر، فإننا نوصي بشدة بحذفه وإعادة تثبيته من مصدر رسمي.







[!TIP] انتقلت الوثائق! — بدلاً من وجود ملف
README.mdمن 1300 سطر (آسف...)، انتقلت وثائق feroxbuster إلى GitHub Pages. من المفترض أن يجعل نقل استضافة الوثائق إلى Pages العثور على المعلومات التي تبحث عنها أسهل بكثير، أياً كانت. يُرجى الاطلاع عليها لأي شيء تحتاجه يتجاوز دليل البدء السريع.
Ferox هو اختصار لـ Ferric Oxide. Ferric Oxide، ببساطة، هو الصدأ. كان اسم rustbuster محجوزًا، لذا اخترت تنويعًا عليه.
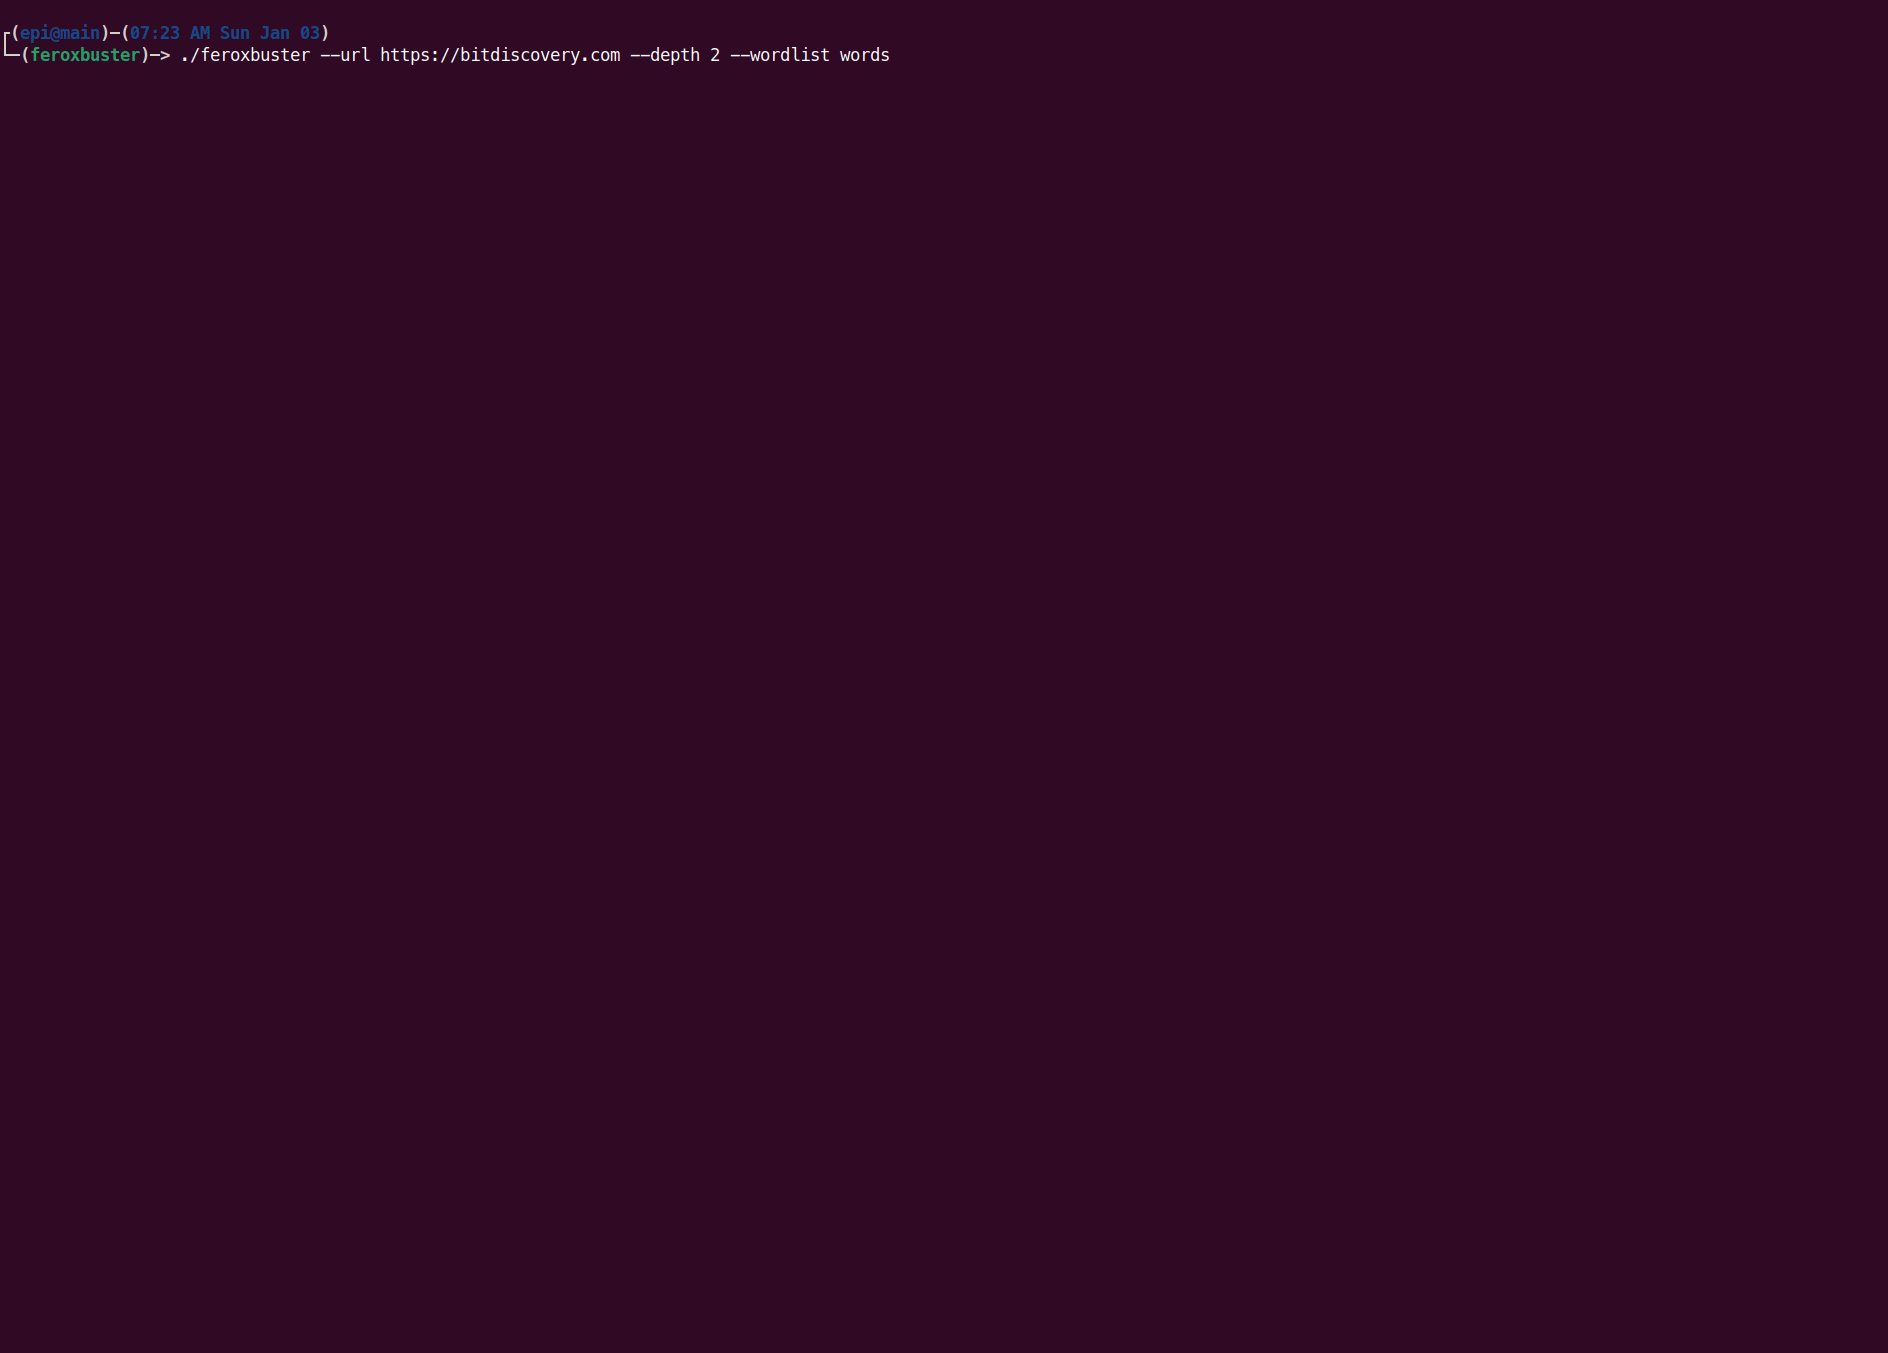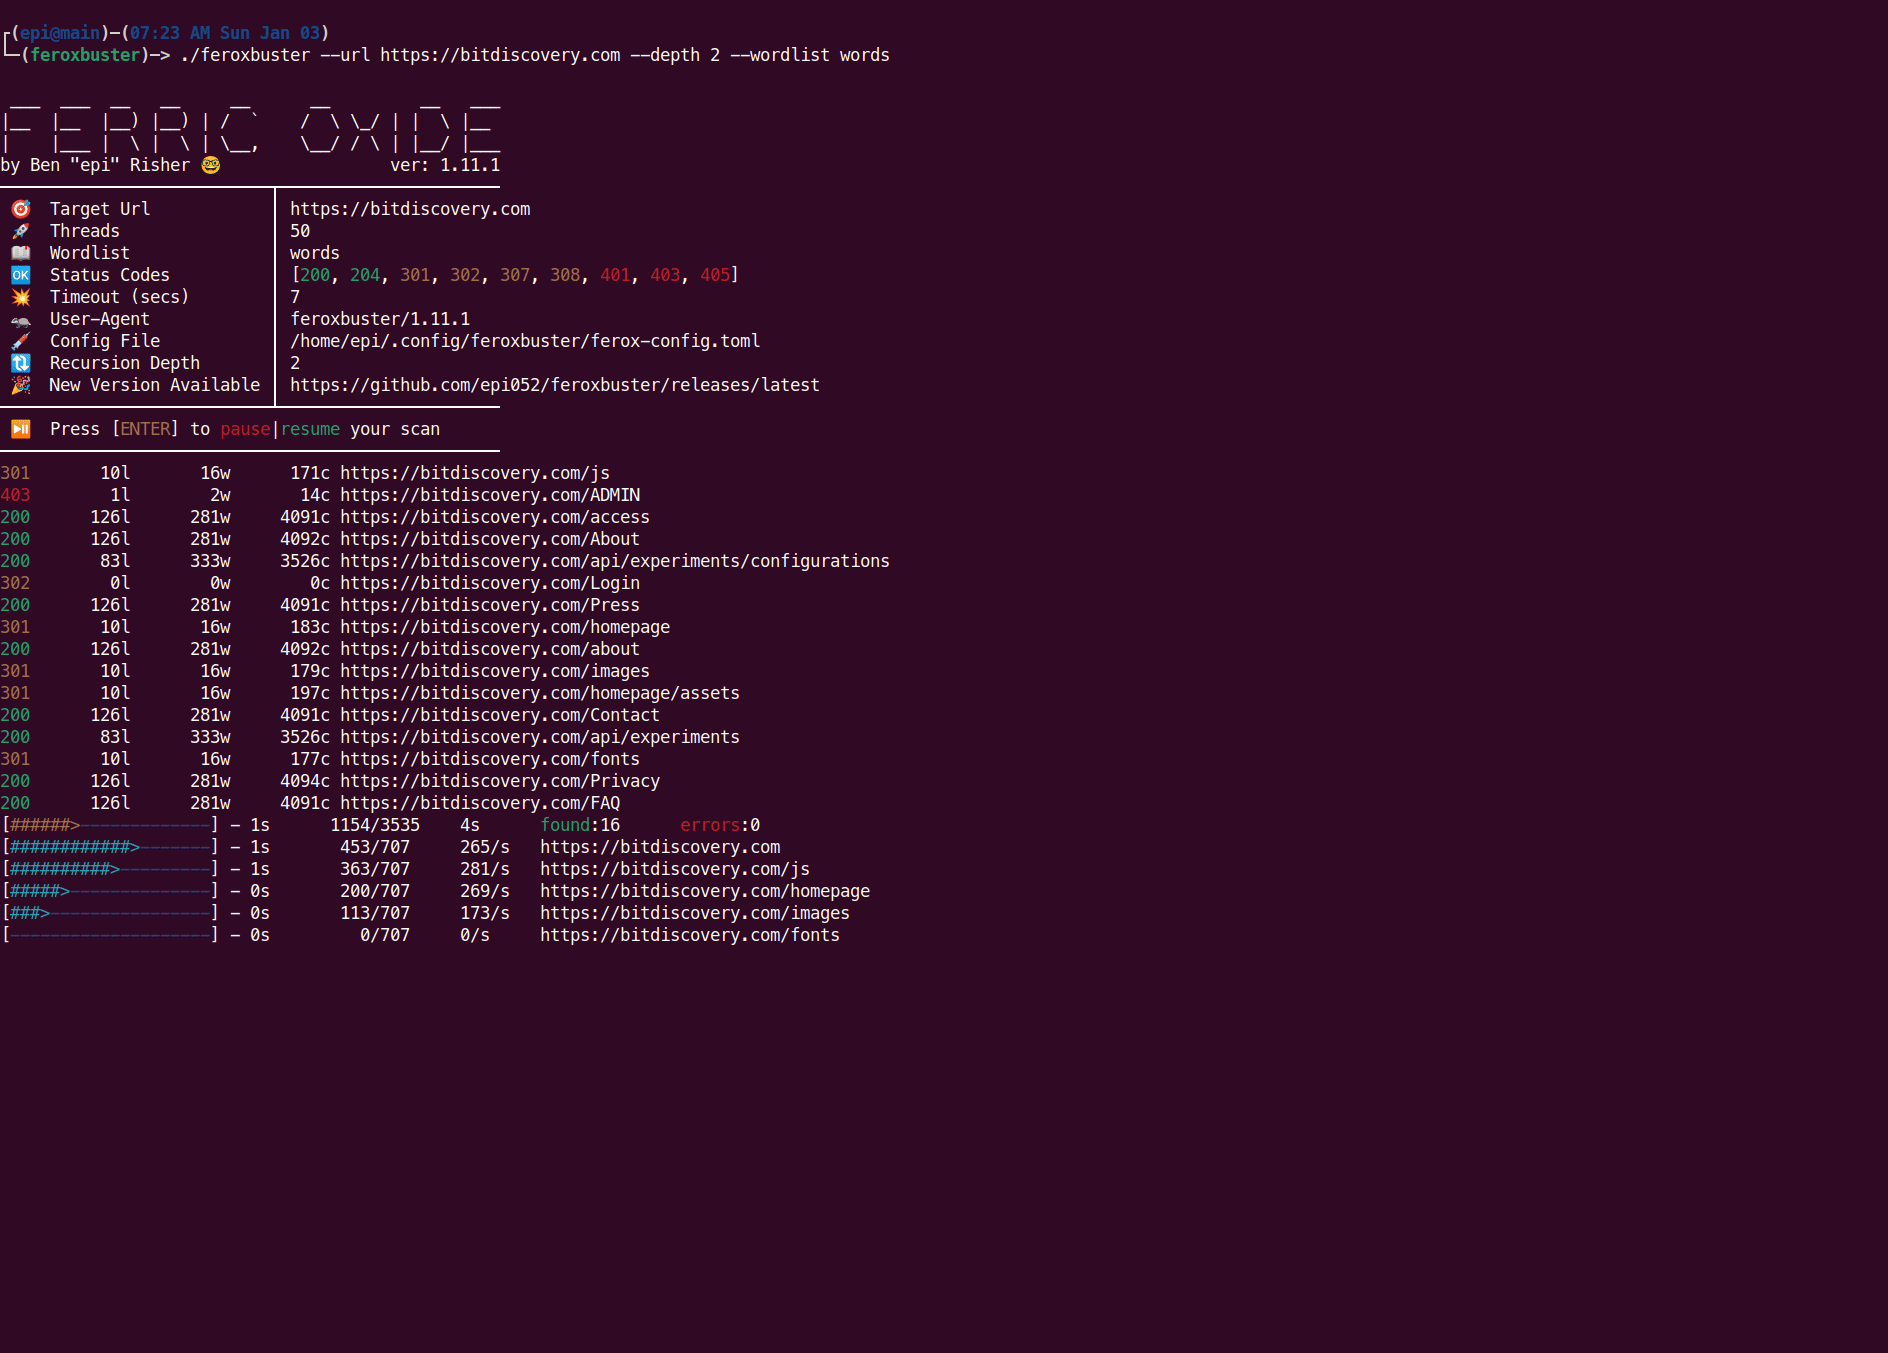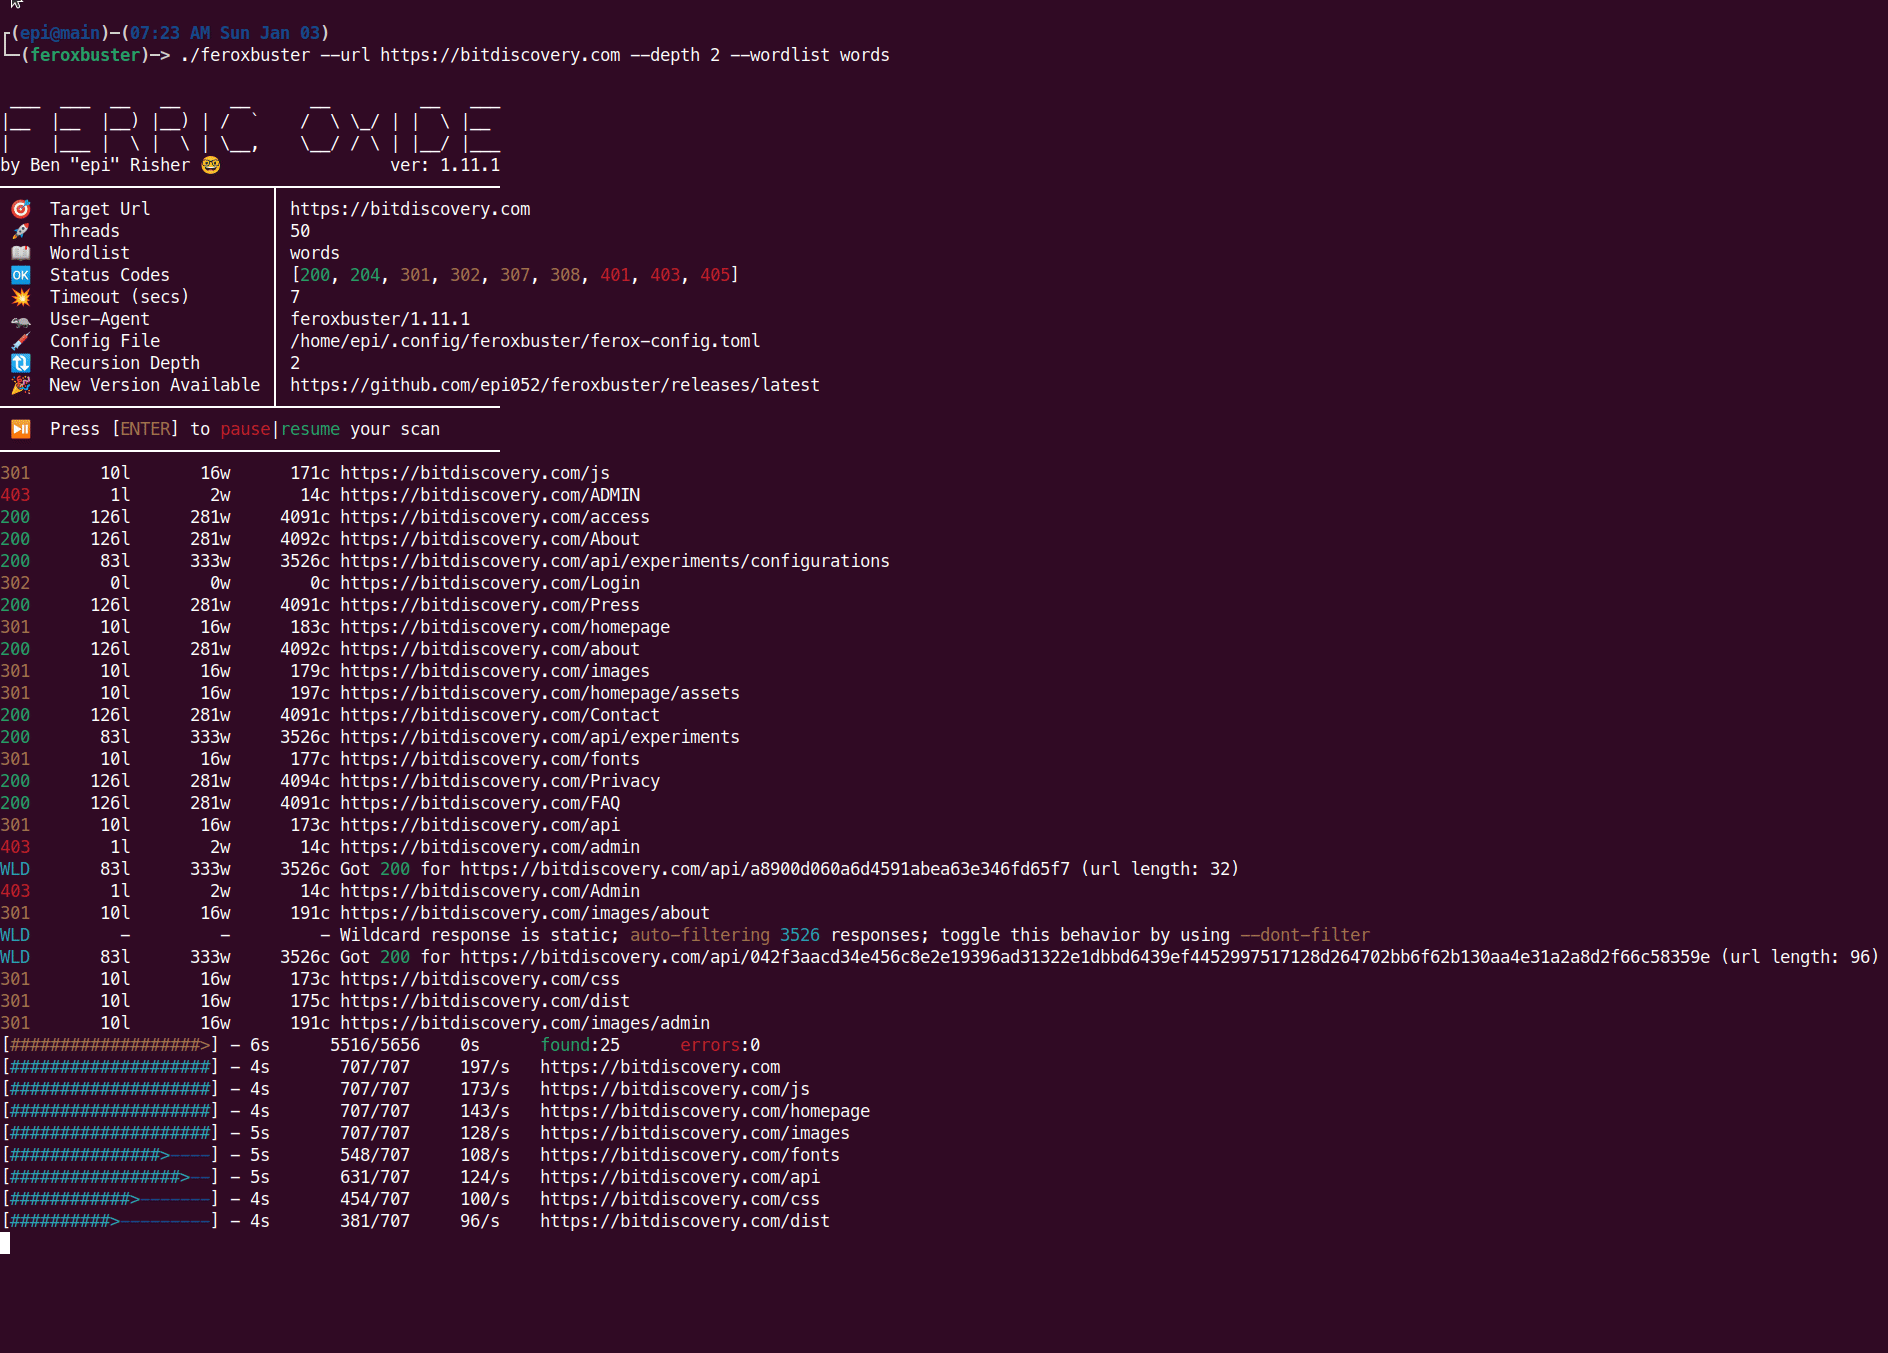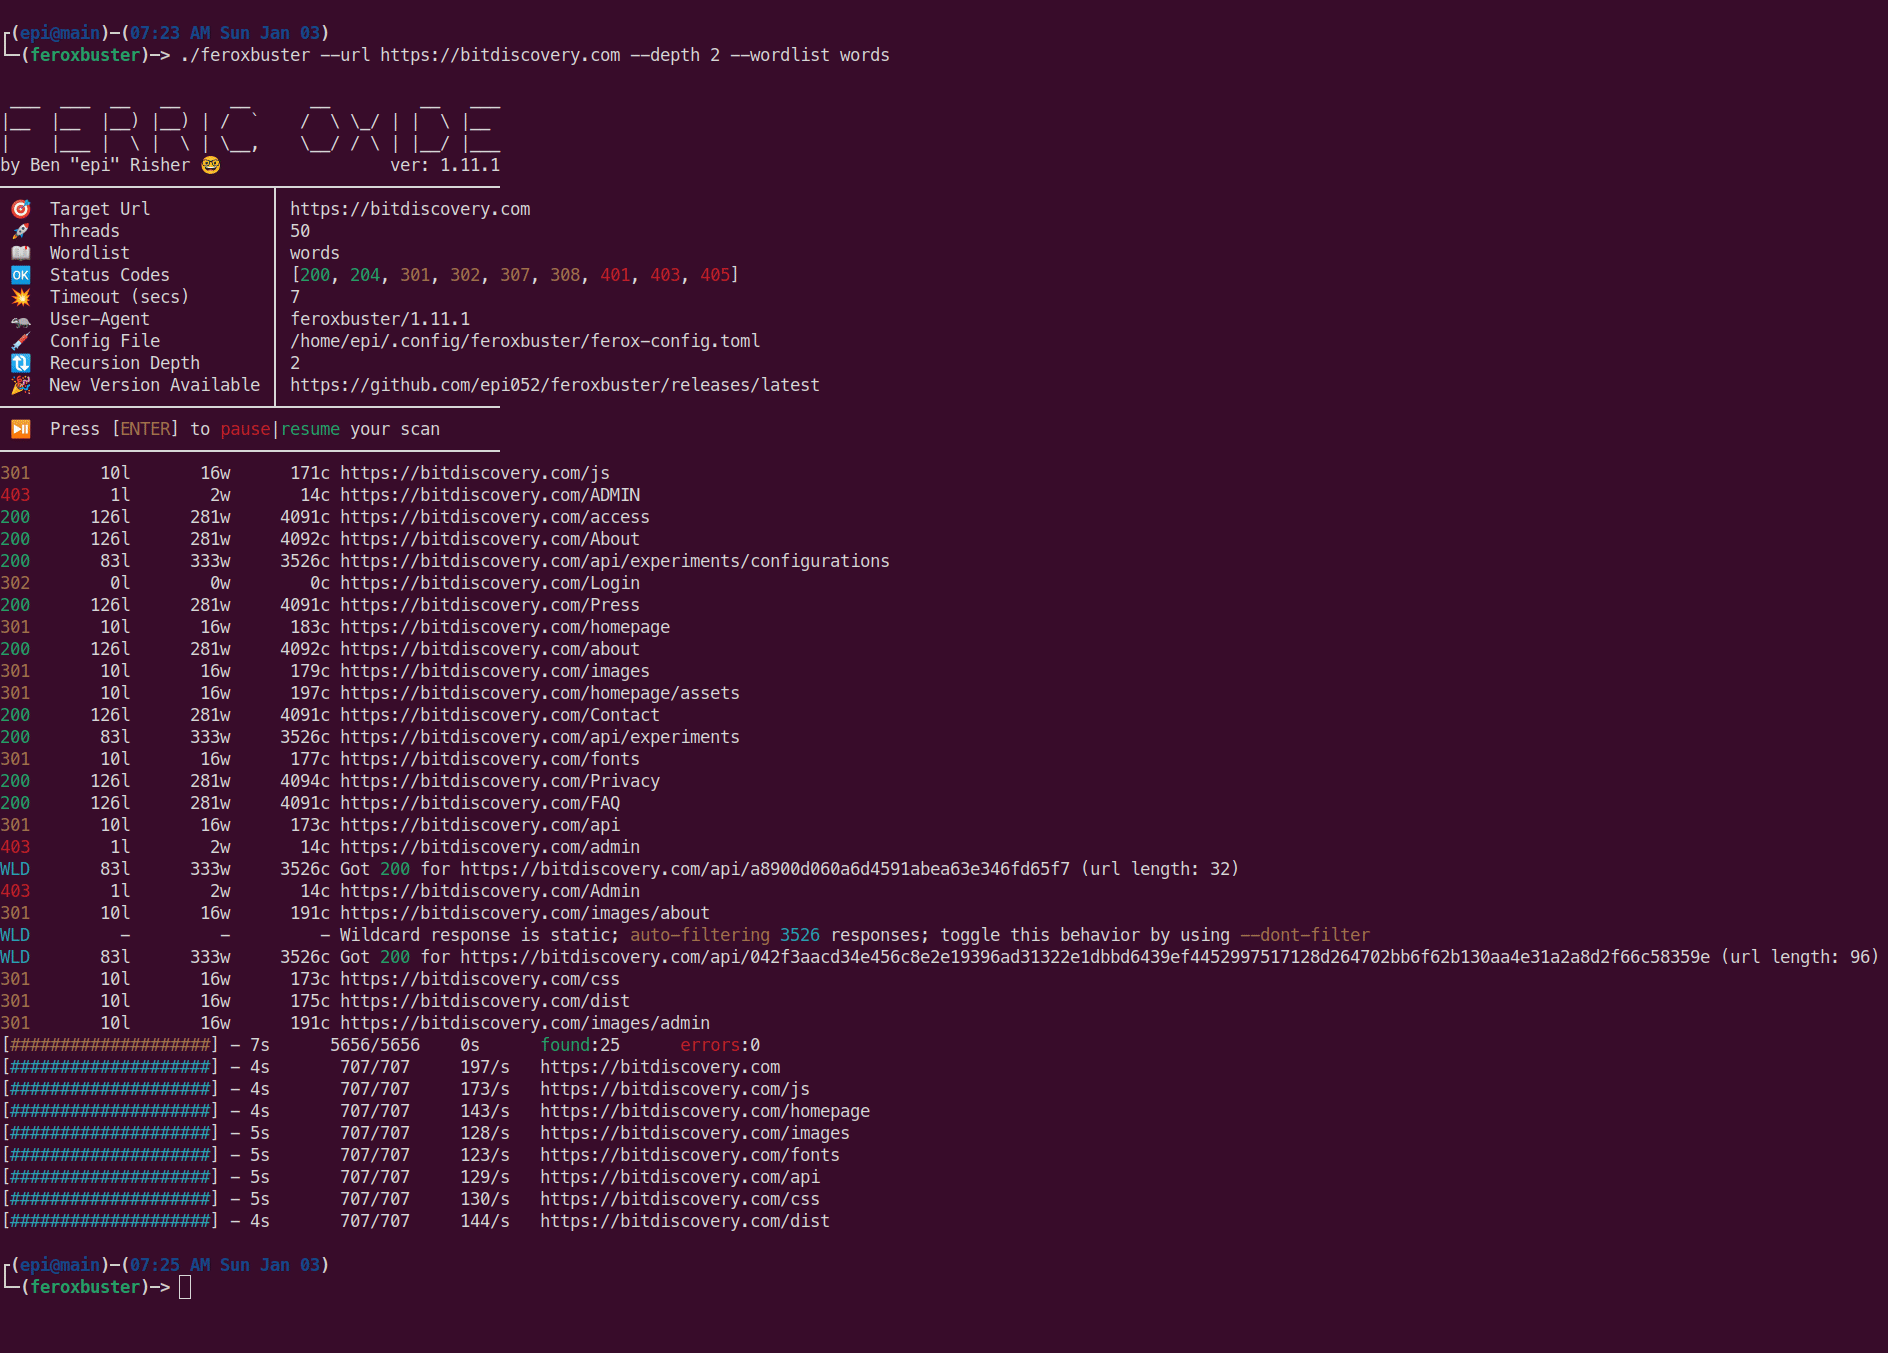
feroxbuster هي أداة مصممة لتنفيذ التصفح القسري.
التصفح القسري هو هجوم يهدف إلى تعداد والوصول إلى الموارد التي لا يشير إليها تطبيق الويب، ولكنها لا تزال متاحة للمهاجم.
تستخدم feroxbuster القوة الغاشمة مقترنة بقائمة كلمات للبحث عن محتوى غير مرتبط في الدلائل المستهدفة. قد تخزّن هذه
الموارد معلومات حساسة حول تطبيقات الويب والأنظمة التشغيلية، مثل الشيفرة المصدرية،
وبيانات الاعتماد، وعنونة الشبكة الداخلية، وغيرها...
يُعرف هذا الهجوم أيضًا باسم تحديد الموارد المتوقعة، وتعداد الملفات، وتعداد الدلائل، وتعداد الموارد.
سيغطي هذا القسم الحد الأدنى من المعلومات للبدء باستخدام feroxbuster. يُرجى الرجوع إلى التوثيق، فهو أكثر شمولاً بكثير.
هناك عدد لا بأس به من طرق التثبيت الأخرى، لكن هذه المقتطفات يجب أن تغطي غالبية المستخدمين.
إذا كنت تستخدم kali، فهذه هي طريقة التثبيت المفضلة. التثبيت من المستودعات يضيف ferox-config.toml في /etc/feroxbuster/، ويضيف إكمال الأوامر لـ bash وfish وzsh، ويتضمن إدخال صفحة man، ويثبّت feroxbuster نفسه.
sudo apt update && sudo apt install -y feroxbuster
التثبيت في دليل محدد
curl -sL https://raw.githubusercontent.com/epi052/feroxbuster/main/install-nix.sh | bash -s $HOME/.local/bin
التثبيت في دليل العمل الحالي
curl -sL https://raw.githubusercontent.com/epi052/feroxbuster/main/install-nix.sh | bash
brew install feroxbuster
Invoke-WebRequest https://github.com/epi052/feroxbuster/releases/latest/download/x86_64-windows-feroxbuster.exe.zip -OutFile feroxbuster.zip
Expand-Archive .\feroxbuster.zip
.\feroxbuster\feroxbuster.exe -V
winget install epi052.feroxbuster
choco install feroxbuster
يرجى الرجوع إلى التوثيق.
./feroxbuster --update
فيما يلي بعض الأمثلة الموجزة لمساعدتك على البدء. يُرجى ملاحظة أن feroxbuster يمكنه فعل الكثير أكثر مما هو مذكور أدناه. ونتيجةً لذلك، هناك العديد من الأمثلة الإضافية، مع صور gif توضيحية تُبرز ميزات محددة، في التوثيق.
الخيارات التي تقبل قيمًا متعددة مرنة للغاية. تأمّل الطرق التالية لتحديد الامتدادات:
./feroxbuster -u http://127.1 -x pdf -x js,html -x php txt json,docx
الأمر أعلاه يضيف .pdf و.js و.html و.php و.txt و.json و.docx إلى كل url
جميع الطرق أعلاه (رايات متعددة، مفصولة بمسافات، مفصولة بفواصل، إلخ...) صالحة وقابلة للتبادل. الأمر نفسه ينطبق على urls والترويسات ورموز الحالة والاستعلامات ومرشحات الحجم.
./feroxbuster -u http://127.1 -H Accept:application/json "Authorization: Bearer {token}"
./feroxbuster -u http://[::1] --no-recursion -vv
cat targets | ./feroxbuster --stdin --silent -s 200 301 302 --redirects -x js | fff -s 200 -o js-files
./feroxbuster -u http://127.1 --insecure --proxy http://127.0.0.1:8080
./feroxbuster -u http://127.1 --proxy socks5h://127.0.0.1:9050
./feroxbuster -u http://127.1 --query token=0123456789ABCDEF
