 chaitin/safeline
WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

🏠 الموقع الإلكتروني | 📖 الوثائق | 🔍 عرض توضيحي مباشر | 🙋♂️ Discord | 中文版
SafeLine هو WAF (جدار حماية تطبيقات الويب) ذاتي الاستضافة لحماية تطبيقات الويب الخاصة بك من الهجمات والاستغلالات.
يساعد جدار حماية تطبيقات الويب في حماية تطبيقات الويب من خلال تصفية ومراقبة حركة مرور HTTP بين تطبيق الويب والإنترنت. وهو يحمي تطبيقات الويب عادةً من هجمات مثل SQL injection، وXSS، وcode injection، وos command injection، وCRLF injection، وldap injection، وxpath injection، وRCE، وXXE، وSSRF، وpath traversal، وbackdoor، وbruteforce، وhttp-flood، وbot abused، وغيرها.

من خلال نشر جدار حماية تطبيقات الويب (WAF) أمام تطبيق الويب، يتم وضع درع بين تطبيق الويب والإنترنت. فبينما يحمي الخادم الوكيل هوية جهاز العميل باستخدام وسيط، فإن WAF هو نوع من الوكلاء العكسيين، يحمي الخادم من التعرض من خلال جعل العملاء يمرون عبر WAF قبل الوصول إلى الخادم.
يحمي WAF تطبيقات الويب الخاصة بك من خلال تصفية ومراقبة وحظر أي حركة مرور HTTP/S ضارة تنتقل إلى تطبيق الويب، ويمنع أي بيانات غير مصرح بها من مغادرة التطبيق. وهو يفعل ذلك من خلال الالتزام بمجموعة من السياسات التي تساعد في تحديد أي حركة المرور ضارة وأيها آمنة. وكما يعمل الخادم الوكيل كوسيط لحماية هوية العميل، يعمل WAF بطريقة مشابهة لكنه يعمل كوسيط وكيل عكسي يحمي خادم تطبيق الويب من عميل قد يكون ضارًا.
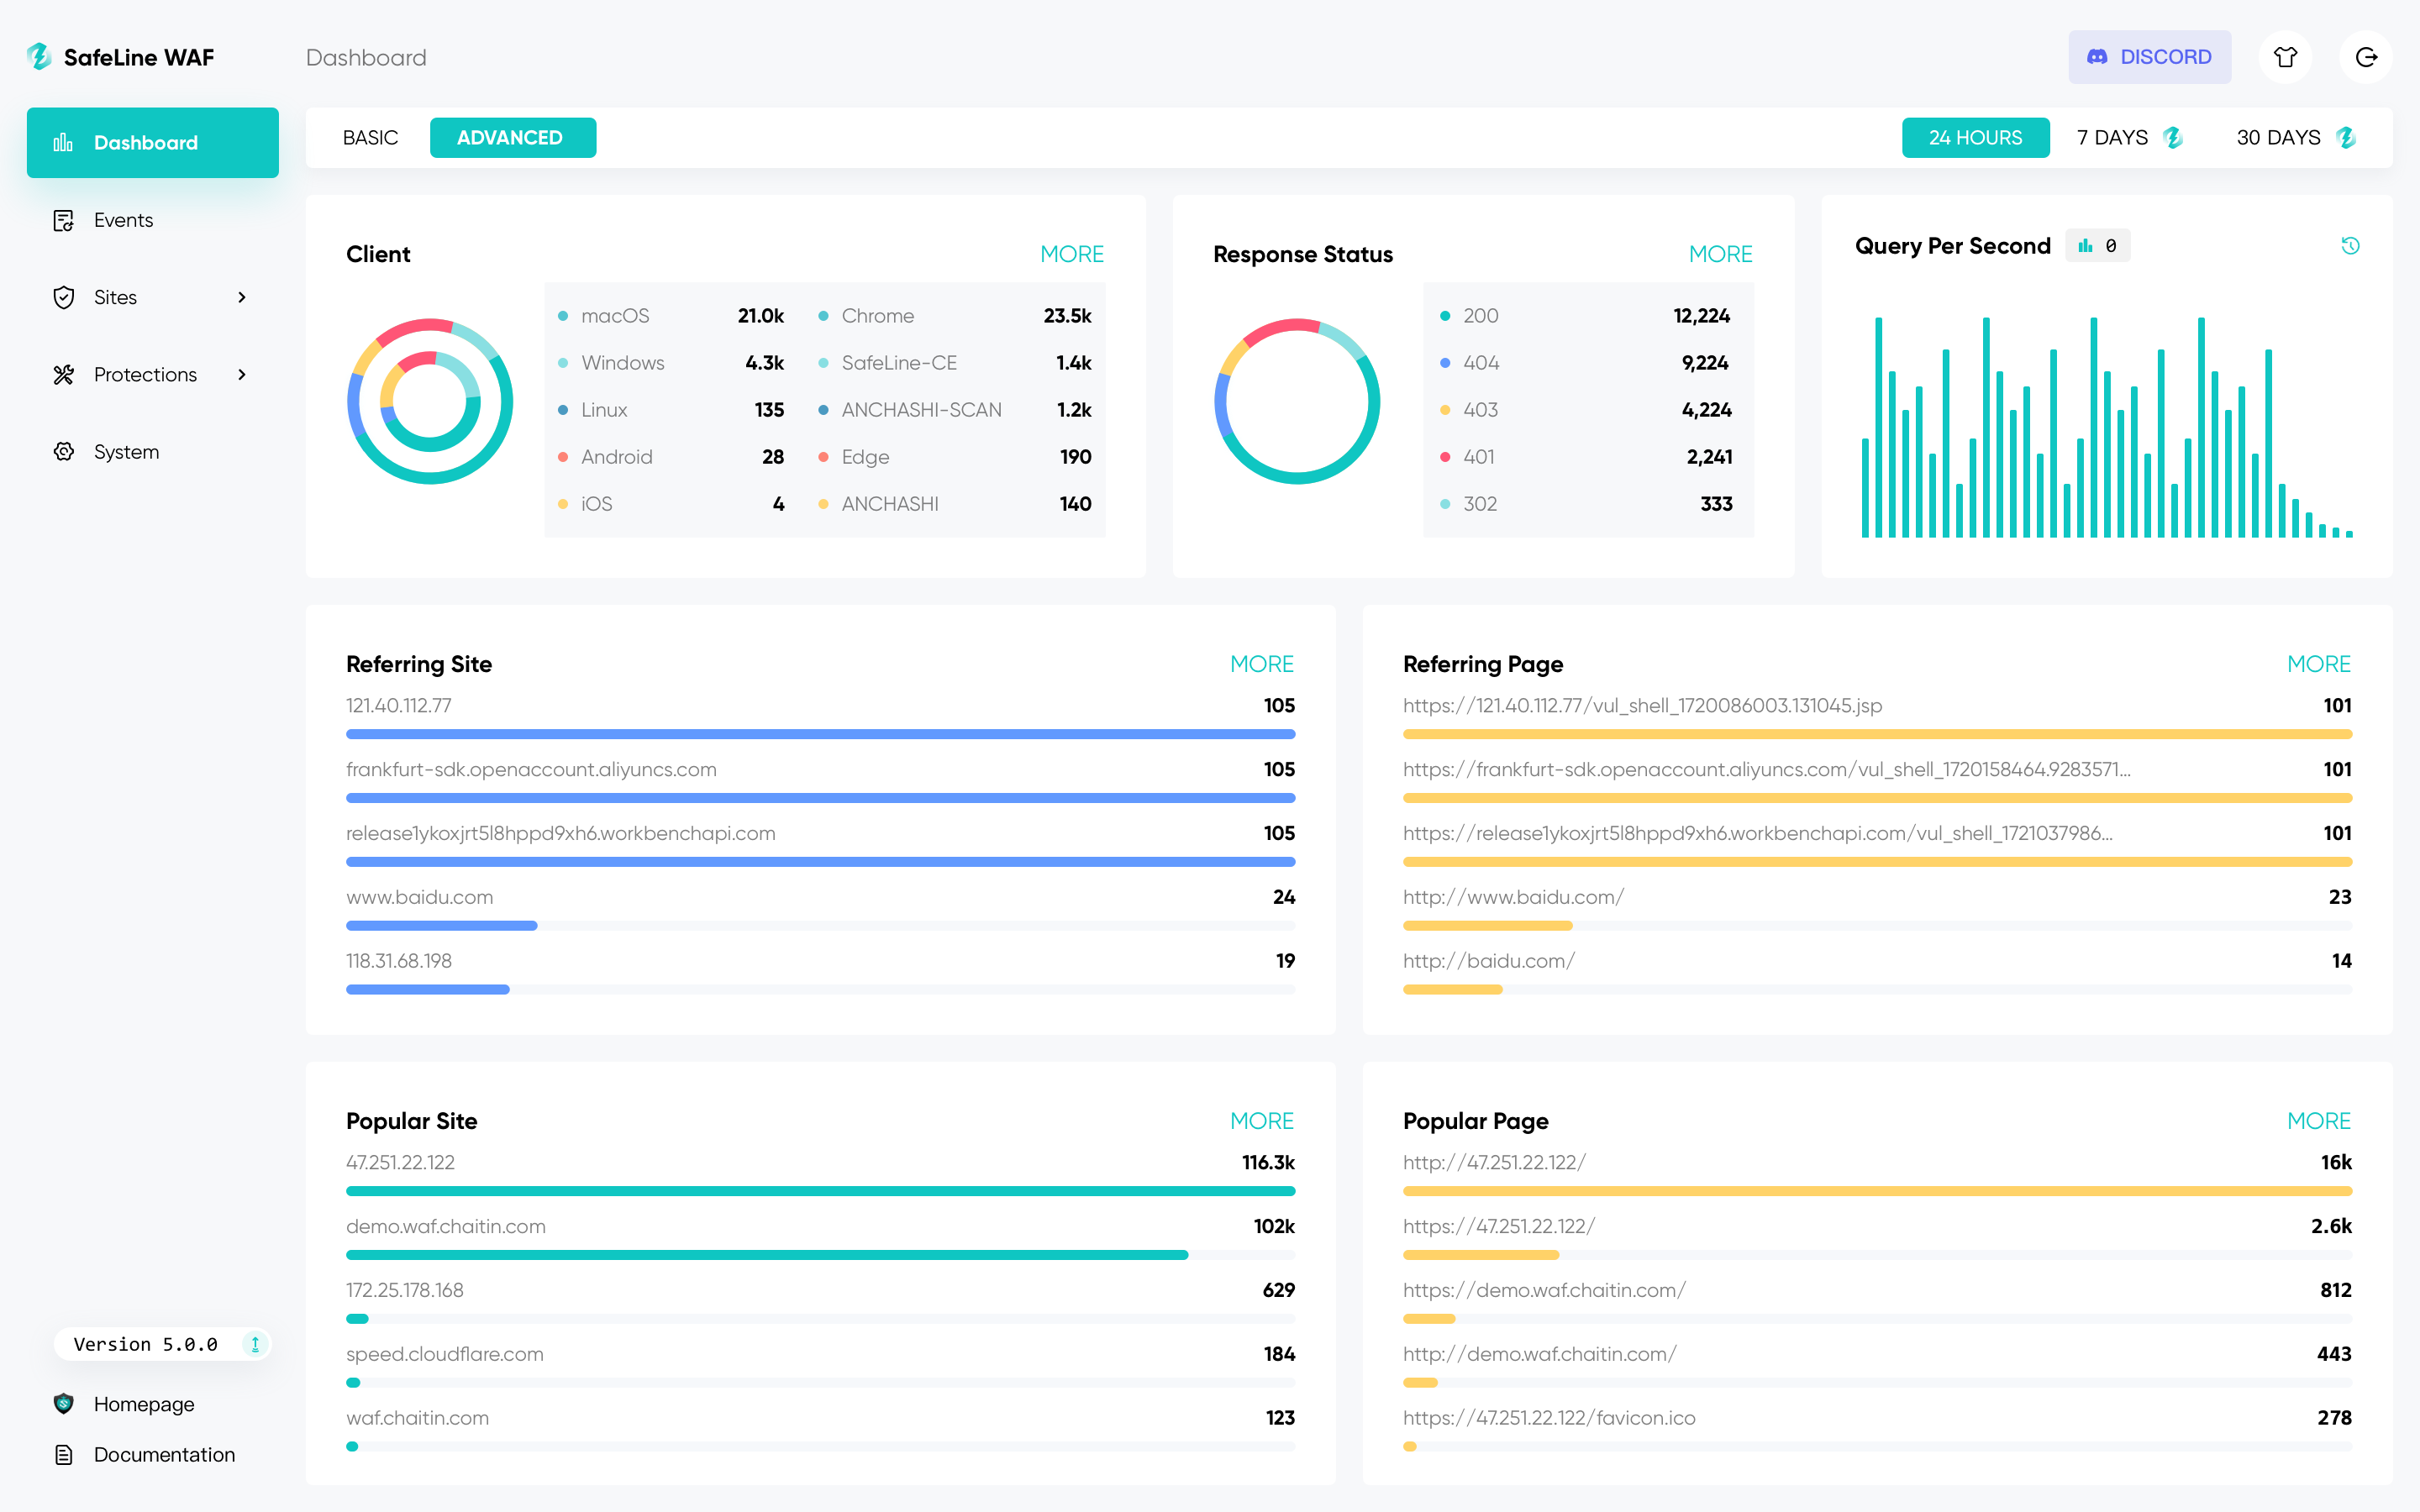
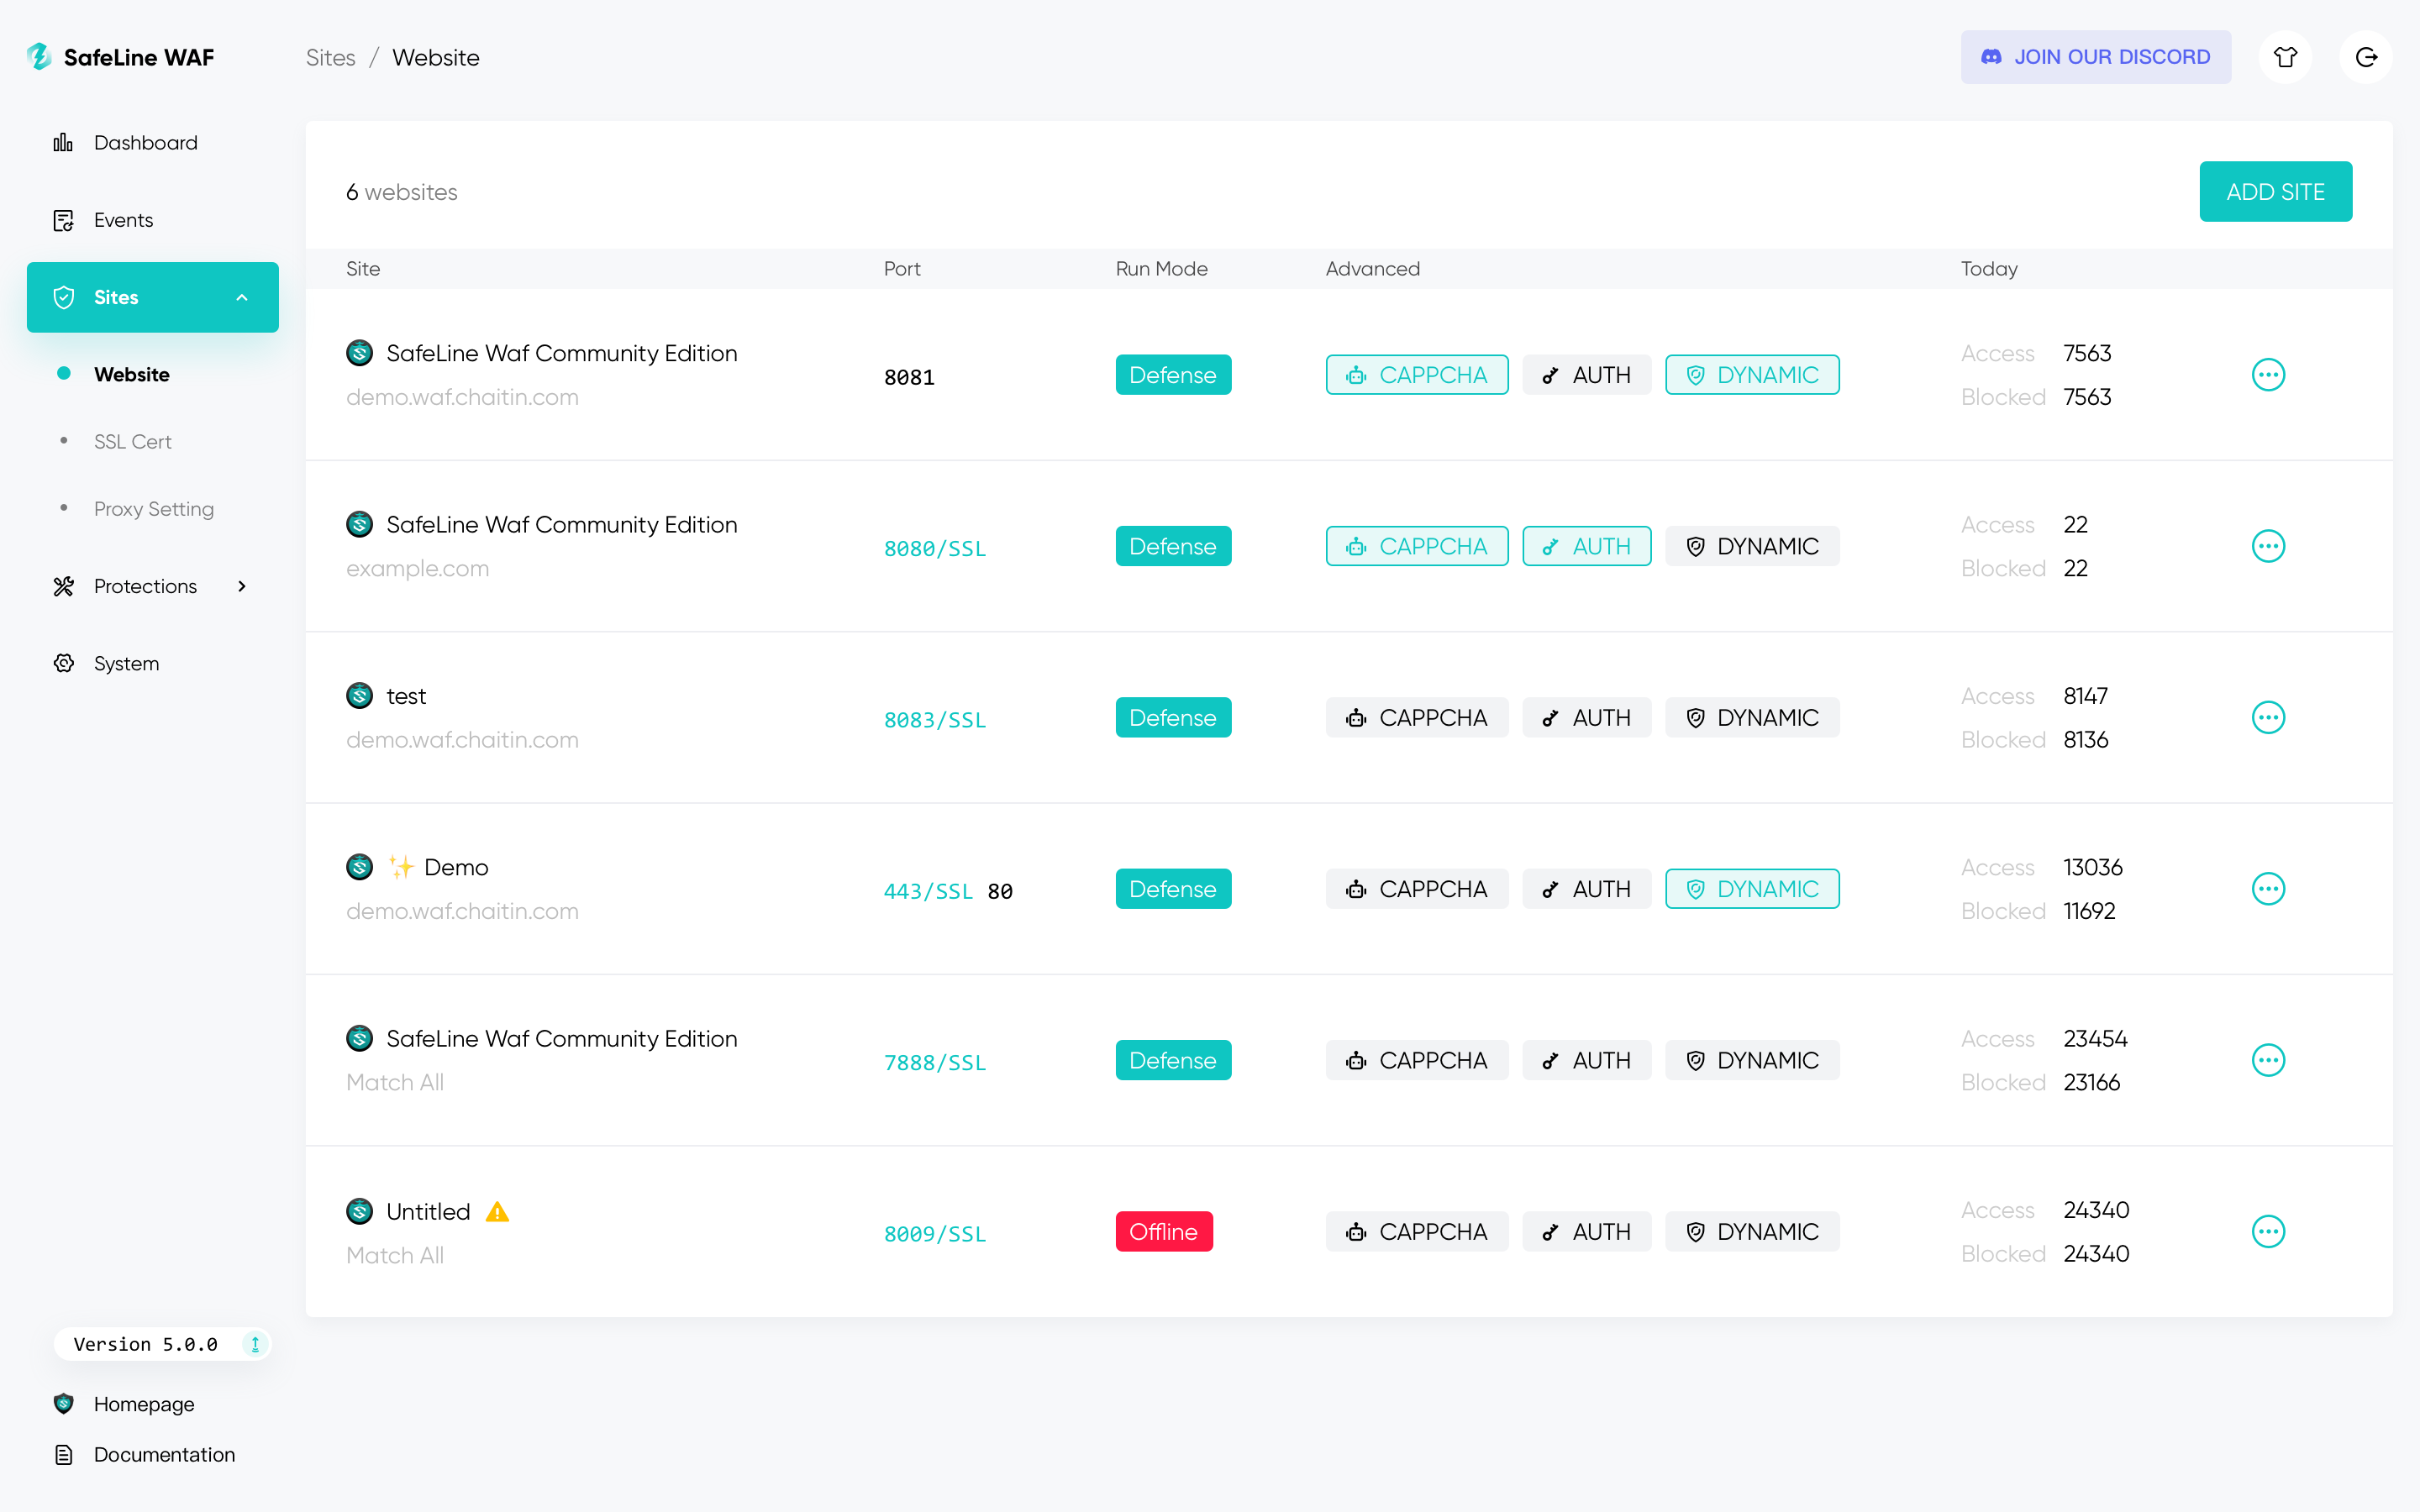
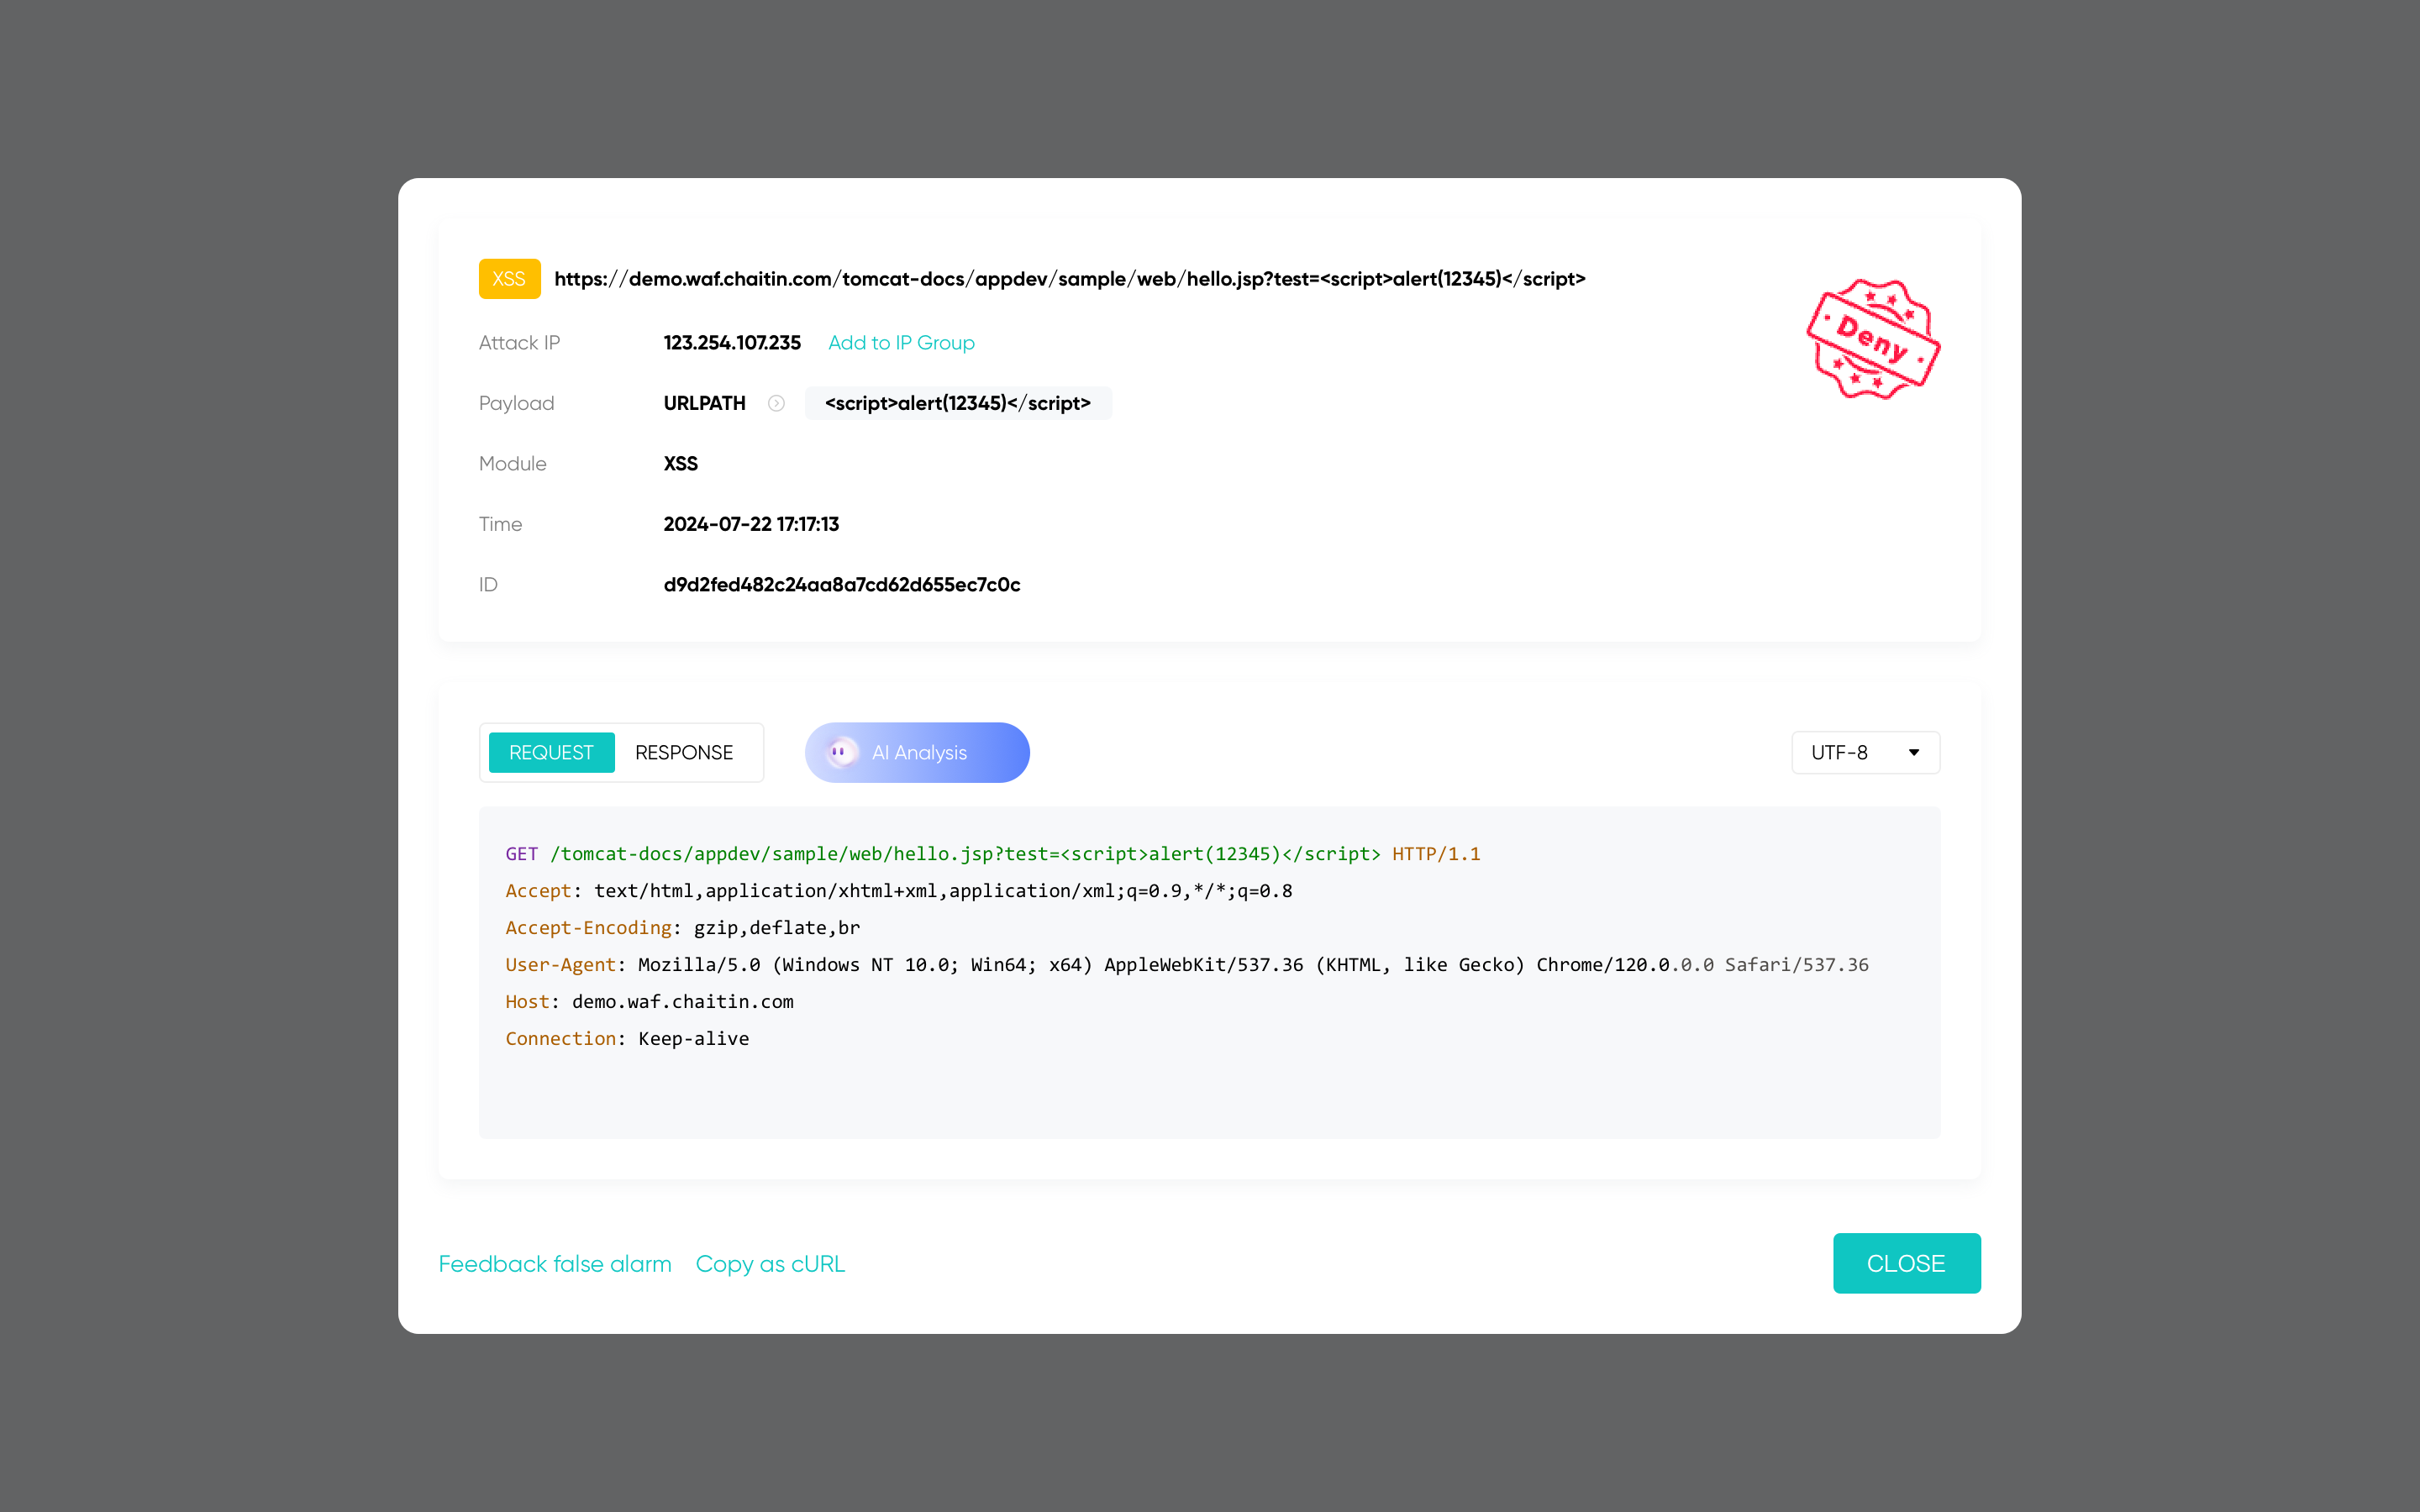
تشمل قدراته الأساسية ما يلي:
 |  |
|---|---|
 |  |
احصل على عرض توضيحي مباشر
قائمة الميزات الرئيسية كما يلي:
حظر هجمات الويب
حقن SQL، وXSS، وحقن الكود، وحقن أوامر نظام التشغيل، وحقن CRLF، وXXE، وSSRF، واجتياز المسار وغيرها.تحديد المعدل
هجمات DoS، ومحاولات القوة الغاشمة، وارتفاعات حركة المرور، وأنواع أخرى من إساءة الاستخدام عن طريق تقييد حركة المرور التي تتجاوز الحدود المحددة.تحدي مكافحة البوتات
هجمات البوتات، سيُسمح للمستخدمين البشريين، وسيتم حظر برامج الزحف والبوتات.تحدي المصادقة
الحماية الديناميكية
| مستخدم شرعي | مستخدم خبيث | |
|---|---|---|
حظر هجمات الويب |  | 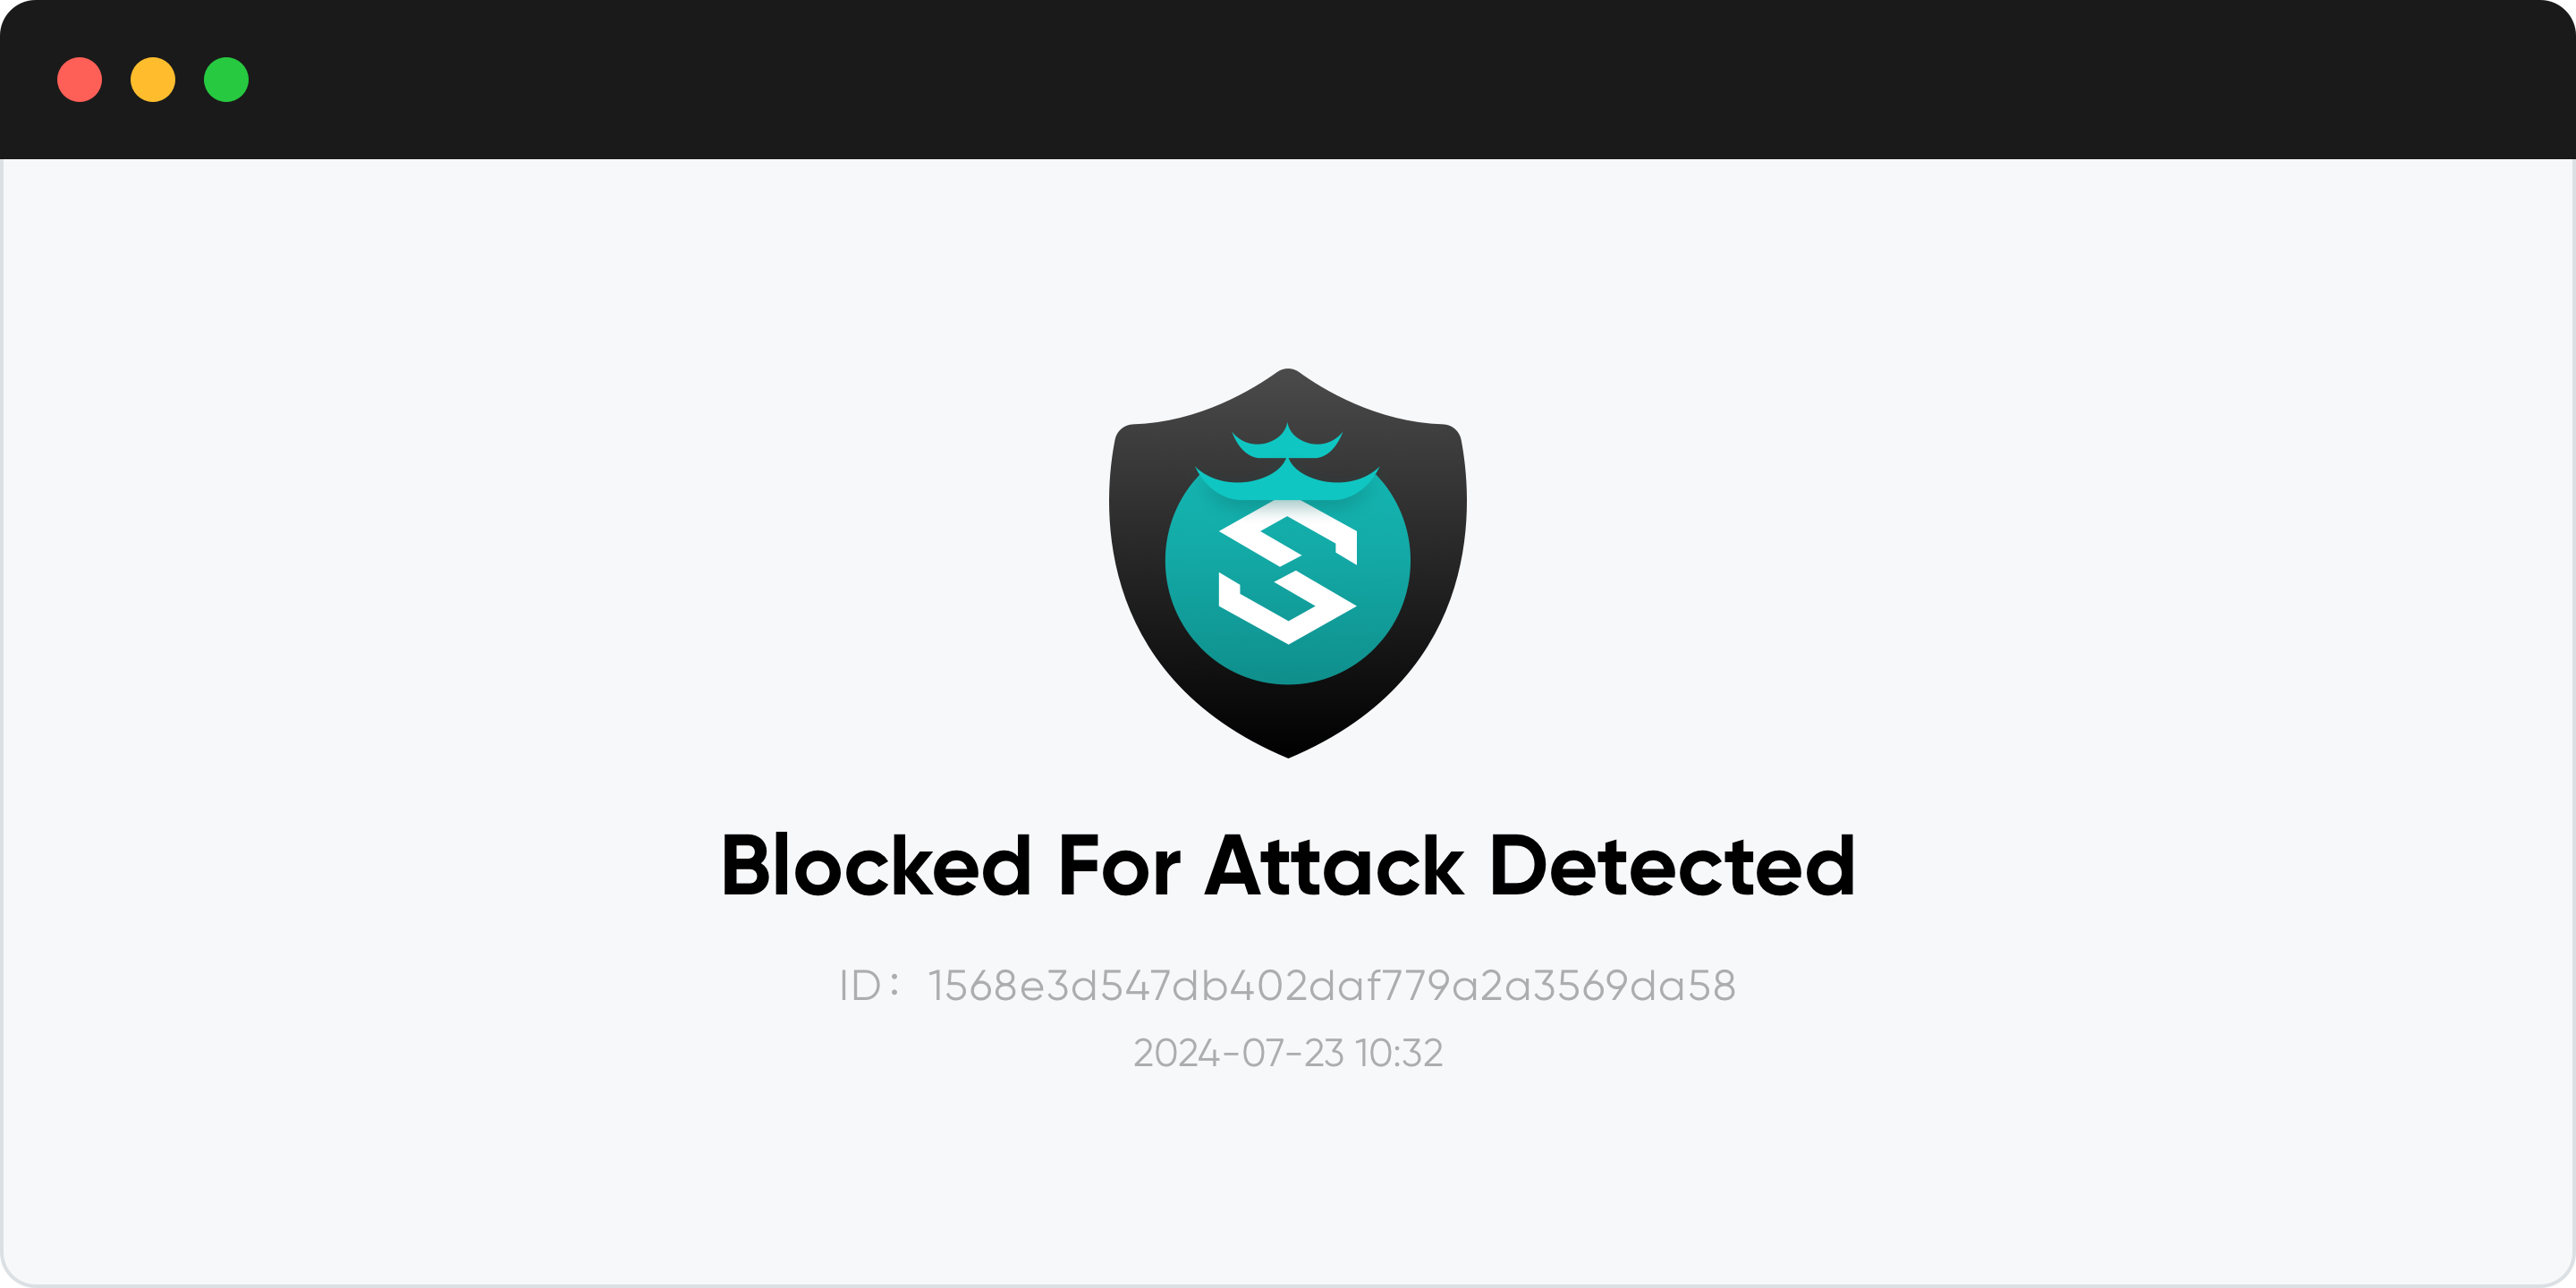 |
تحديد المعدل | |  |
تحدي مكافحة البوتات |  |  |
تحدي المصادقة |  |  |
الحماية الديناميكية لـ HTML | 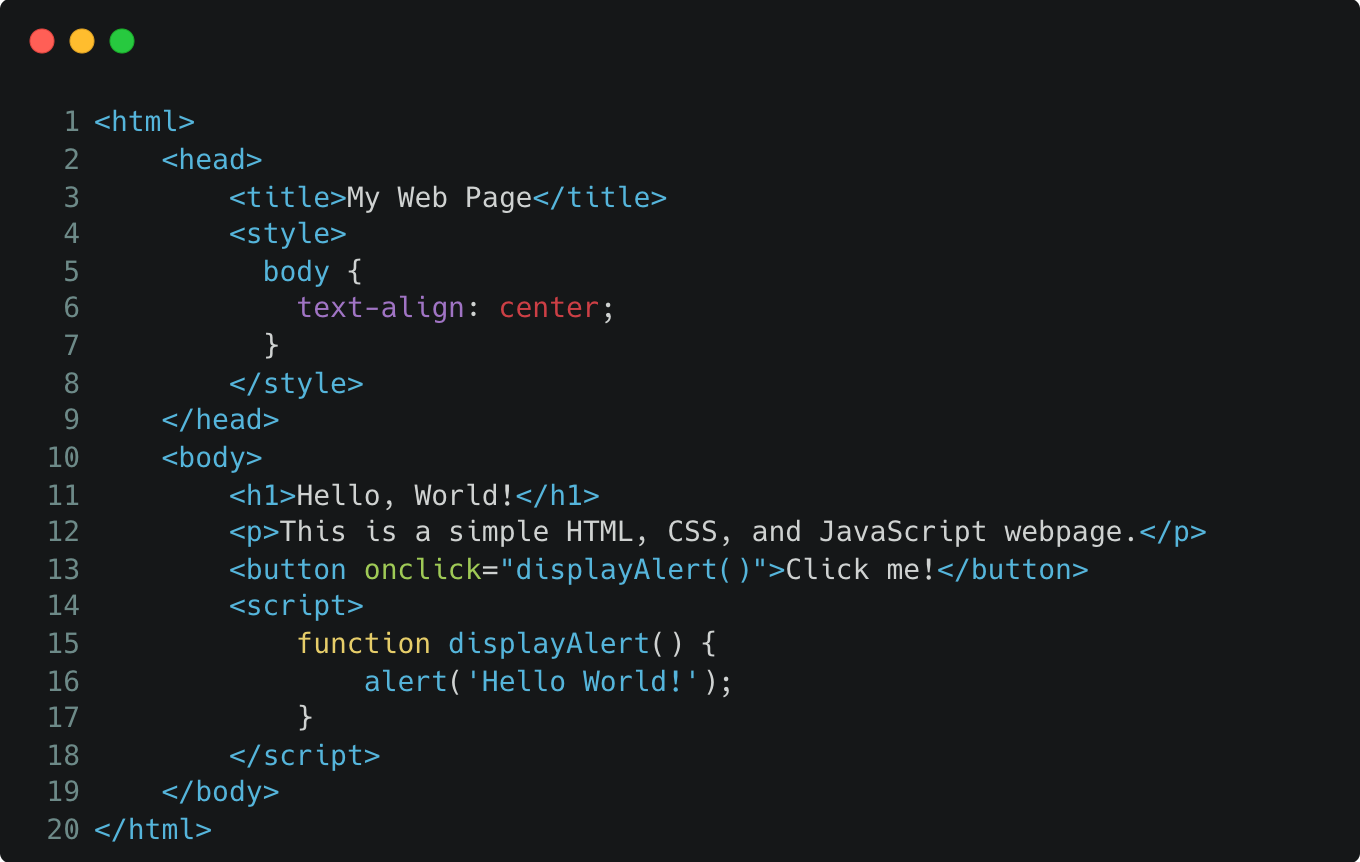 |  |
الحماية الديناميكية لـ JS | 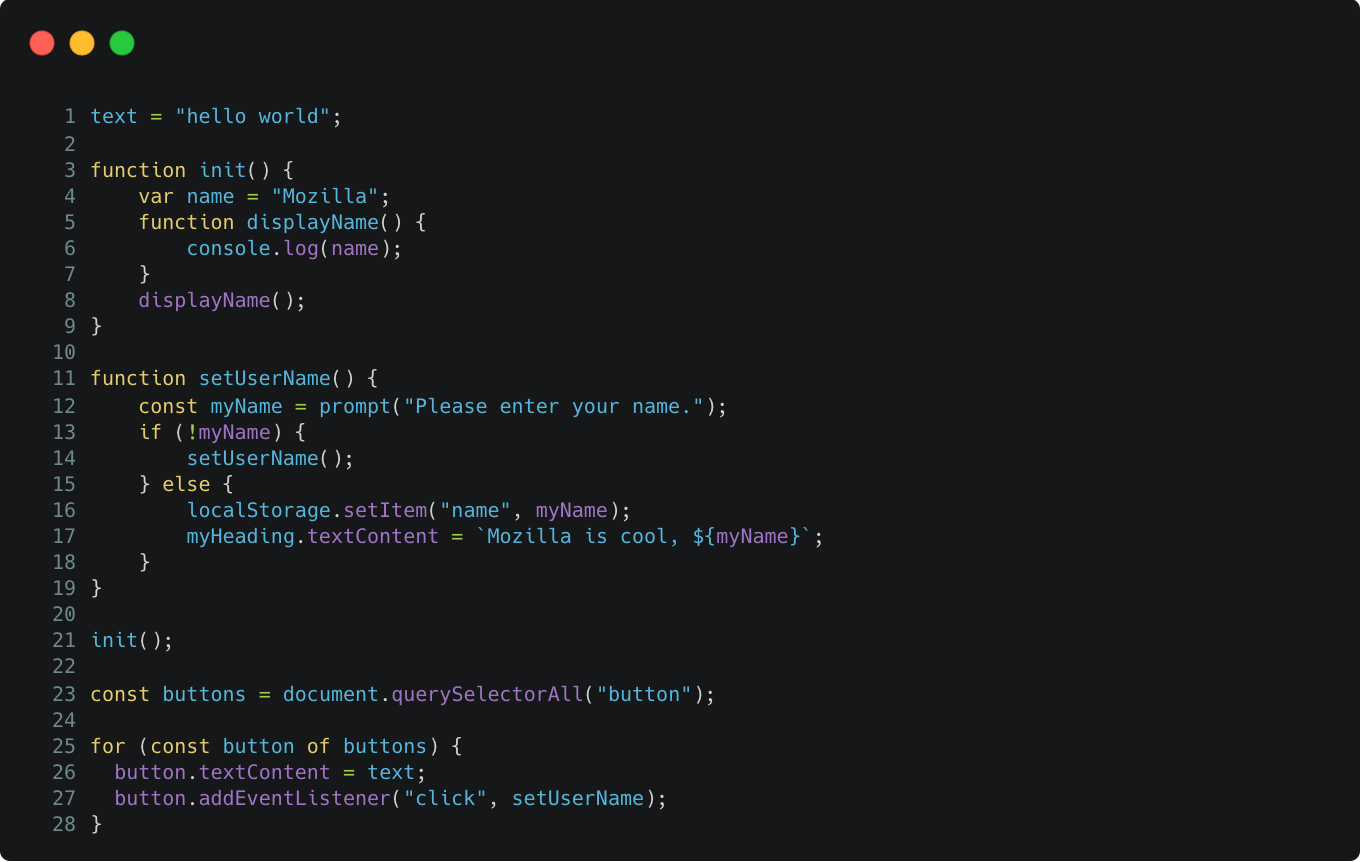 |  |


