
 #1

 kadenzipfel/smart-contract-vulnerabilities
智能合约漏洞及其防护方法合集
 amlweems/xzbot
xz 后门(CVE-2024-3094)的笔记、蜜罐和漏洞利用演示
 knownsec/pocsuite3
pocsuite3 是一个由知道创宇 404 团队开发的开源远程漏洞测试框架。
 owtf/owtf
模块化渗透测试框架,集成多种工具实现自动化Web应用安全评估,遵循OWASP测试指南、PTES和NIST标准。
 gitguardian/ggshield
检测并验证500多种类型的硬编码秘密,具备高级检查功能。可将其用作pre-commit钩子、GitHub Action或CLI工具,以实现主动的秘密检测与安全防护。
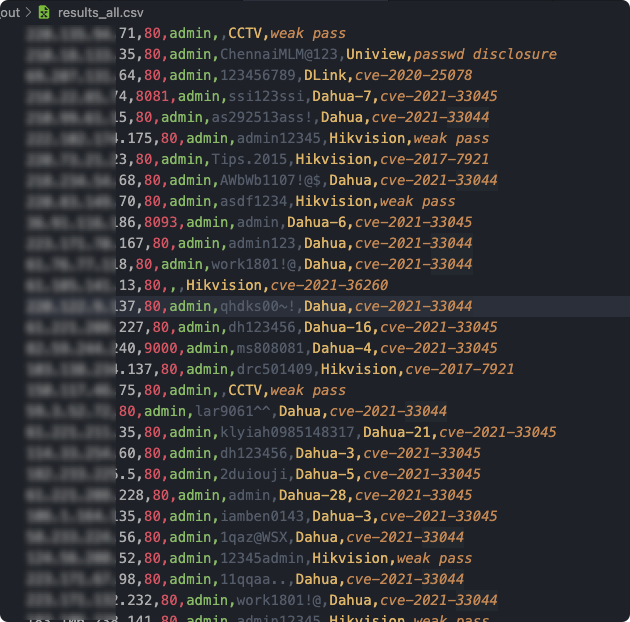 jorhelp/ingram
网络摄像头漏洞扫描工具 | Webcam vulnerability scanning tool
 cube0x0/cve-2021-1675
C# 和 Impacket 实现的 PrintNightmare CVE-2021-1675/CVE-2021-34527
 firmadyne/firmadyne
用于基于Linux的固件仿真和动态分析的平台
 xoreaxeaxeax/rosenbridge
硬件后门(x86 CPU)

 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 jtpereyda/boofuzz
Sulley Fuzzing Framework 的一个分支和继任者
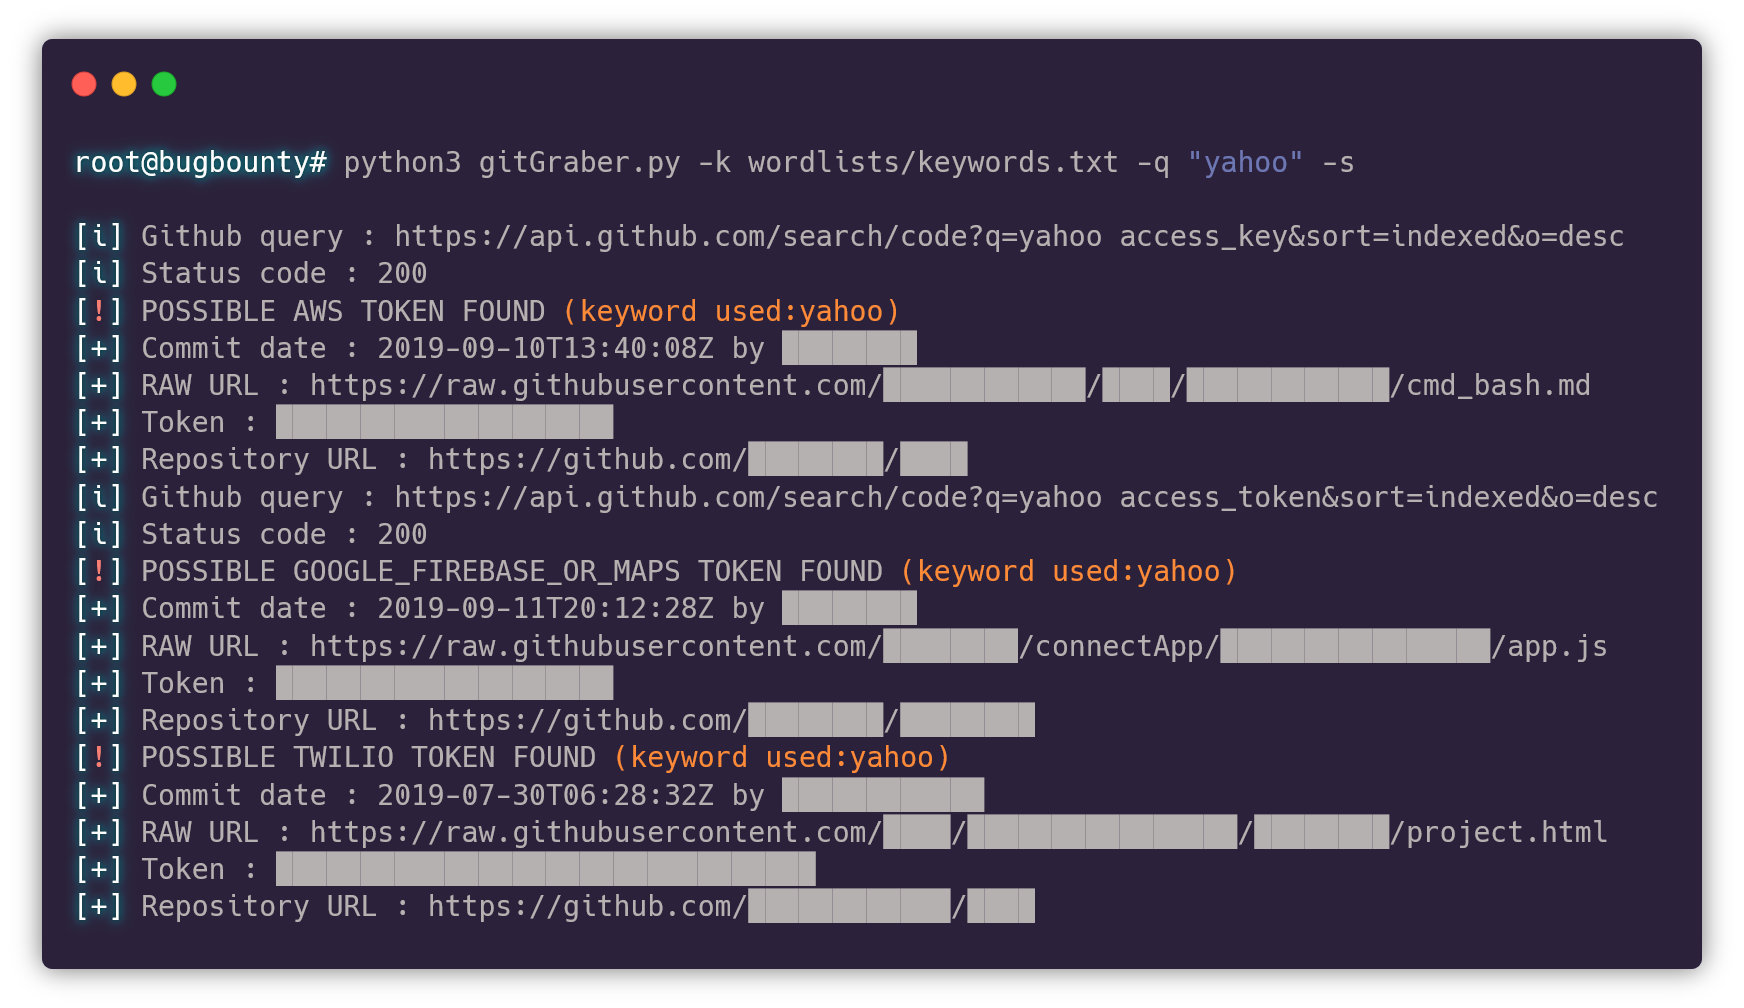 hisxo/gitgraber
gitGraber:监控GitHub,实时搜索和查找敏感数据,适用于不同的在线服务,例如:Google、Amazon、Paypal、Github、Mailgun、Facebook、Twitter、Heroku、Stripe...
 scipag/vulscan
使用 Nmap NSE 进行高级漏洞扫描
 ovh/the-bastion
SSH 访问的身份验证、授权、可追溯性和可审计性。
 wapiti-scanner/wapiti
使用 Python3 编写的 Web 漏洞扫描器
 magicsword-io/loldrivers
精心策划的易受攻击和恶意Windows驱动程序数据库,包含YARA、Sigma、ClamAV和Sysmon检测规则,用于主动威胁狩猎和事件响应。








