
 #1

 owasp/nodegoat
OWASP NodeGoat 项目提供了一个环境,用于学习 OWASP Top 10 安全风险如何适用于使用 Node.js 开发的 Web 应用程序,以及如何有效应对这些风险。
 vanhoefm/krackattacks-scripts
使用修改后的 hostapd 和监控模式帧重放来验证 WPA2 客户端和接入点是否存在 KRACK 密钥重装漏洞的脚本。
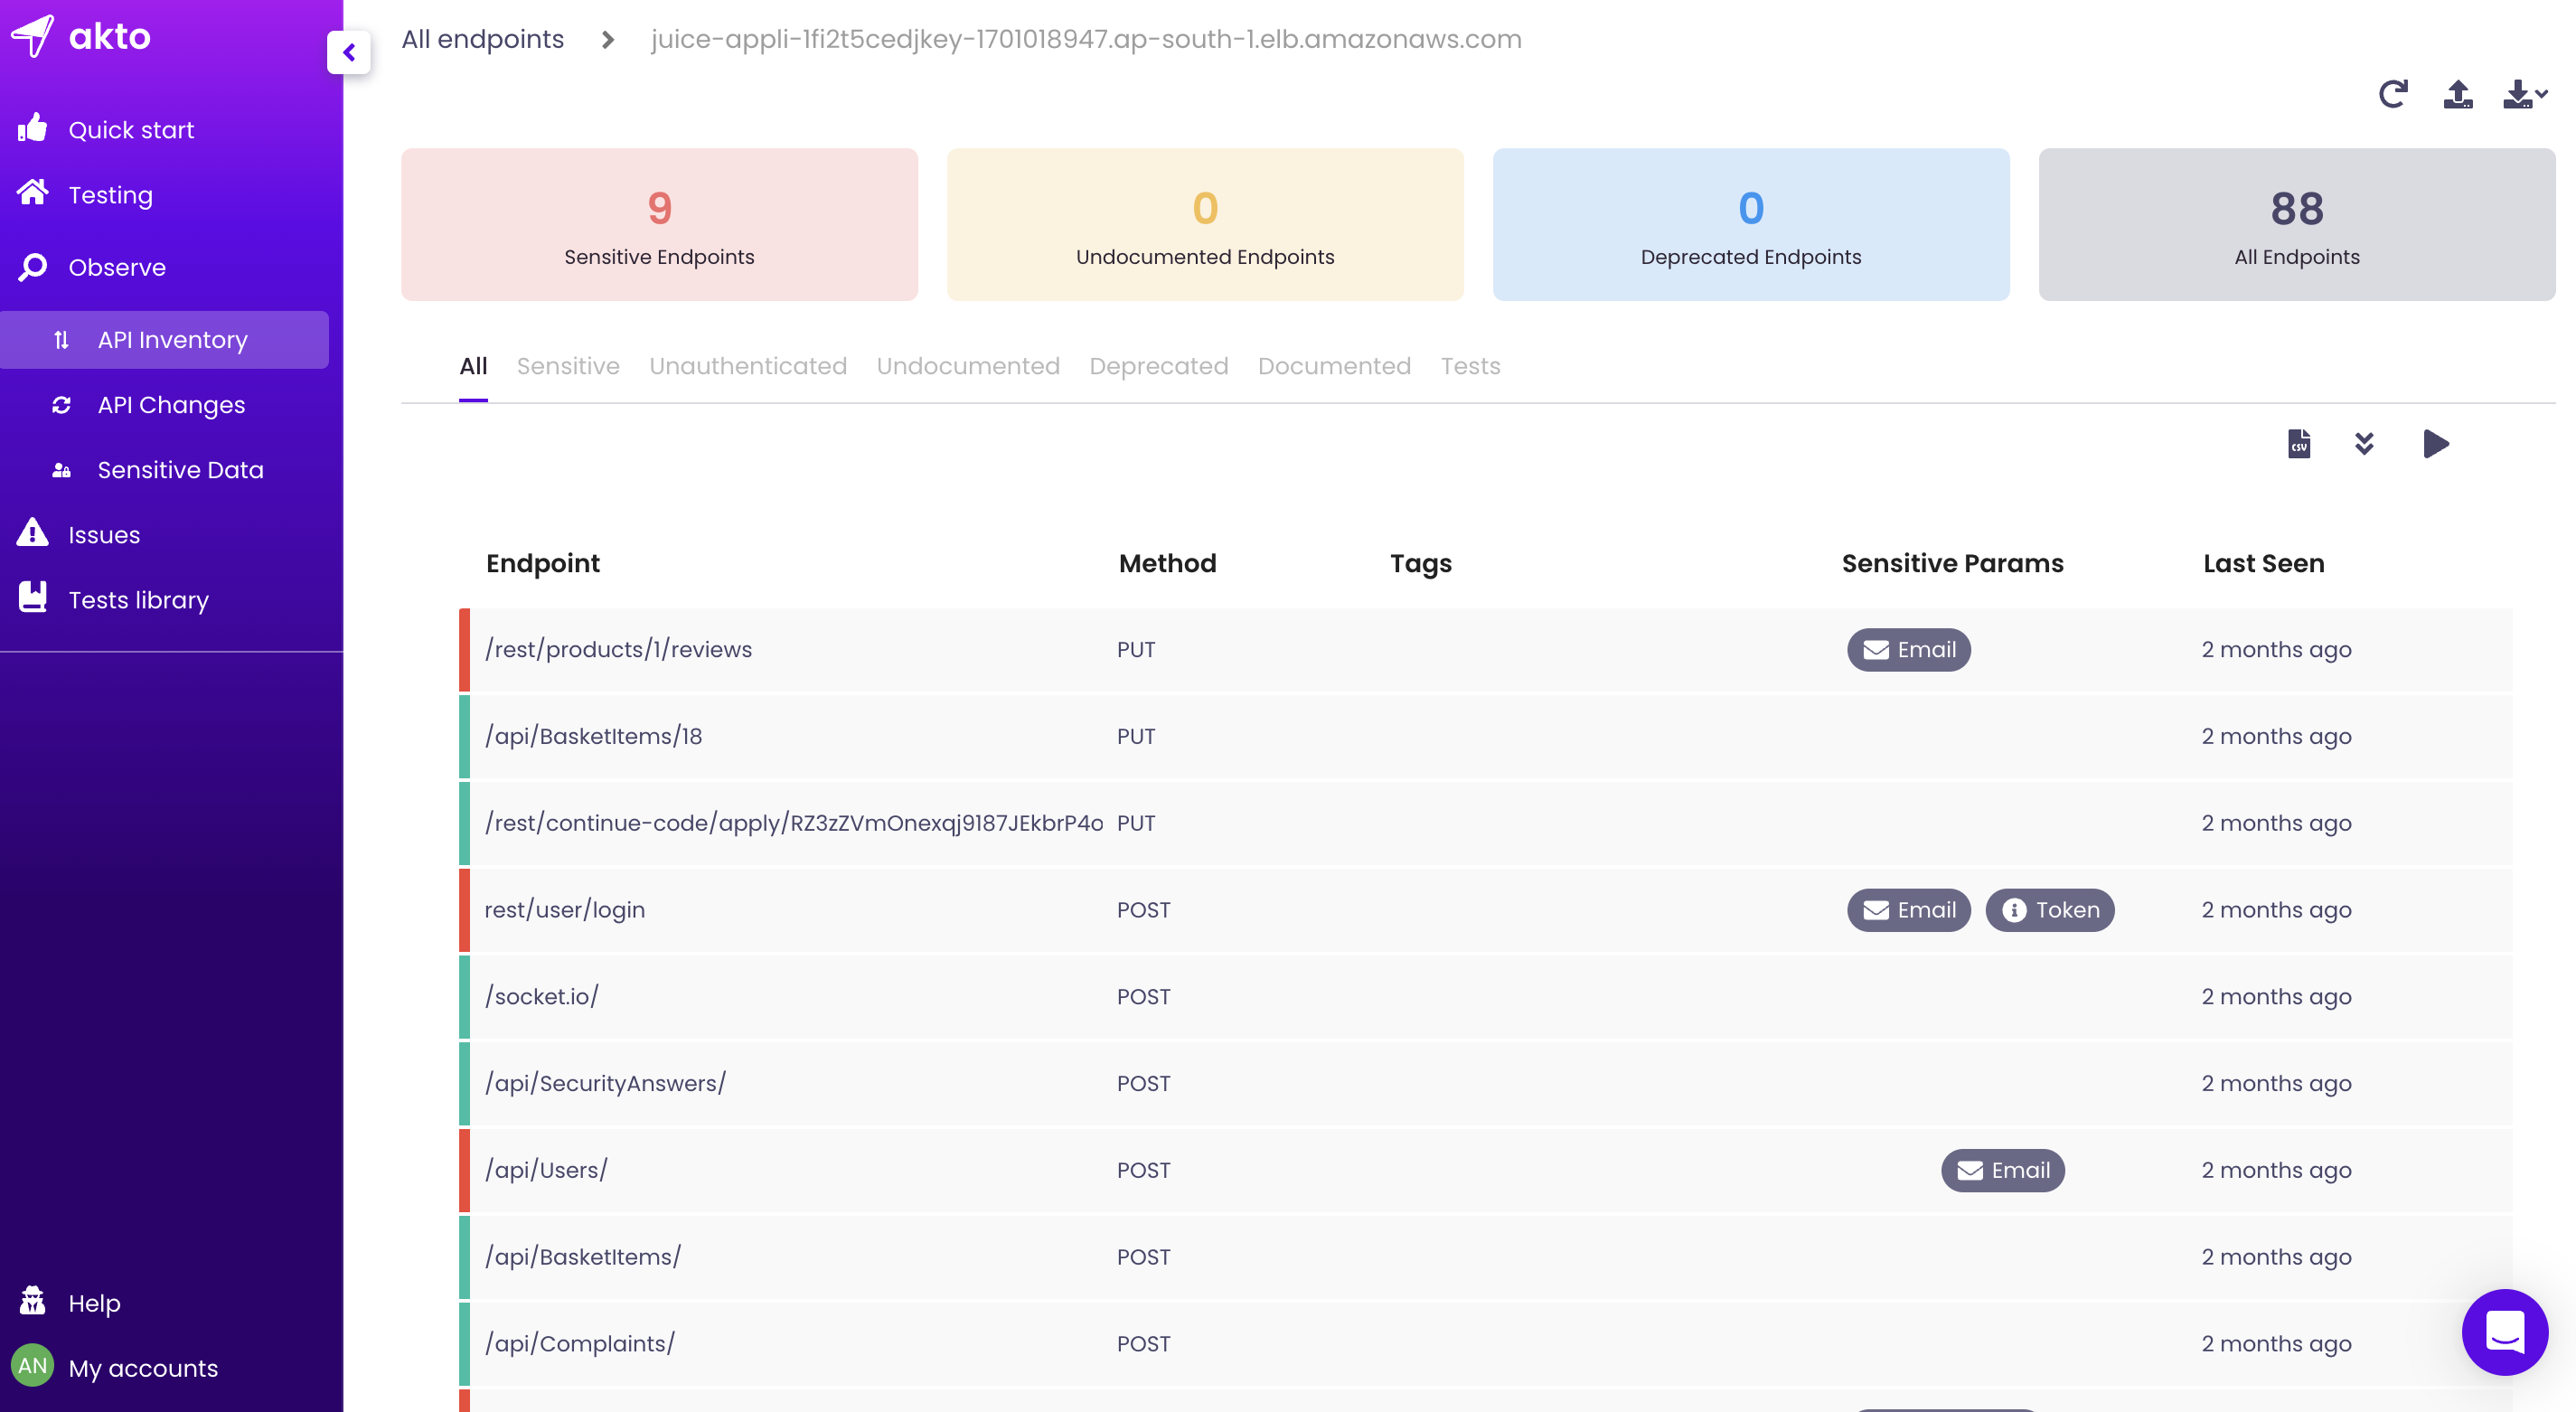 akto-api-security/akto
开源的 API 安全平台,用于持续的 API 发现、漏洞测试和运行时威胁检测。与 CI/CD 流水线集成,覆盖 OWASP Top 10,内置 1000+ 项测试。
 hengyoush/kyanos
Kyanos 是一款基于 eBPF 的网络分析工具。它可以将数据包在内核中花费的时间可视化,捕获请求/响应,让你的故障排查更高效。

 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
 tom0li/collection-document
Collection of quality safety articles. Awesome articles.
 bittentech/bug-bounty-beginner-roadmap
这是一个资源工厂,适合任何希望开始漏洞挖掘并需要初学者指导的人。
 lcvvvv/kscan
多协议端口扫描器,具备指纹识别、服务检测和暴力破解认证测试功能。支持1200多种协议、10000多种指纹,并具备自动化网络侦察能力。
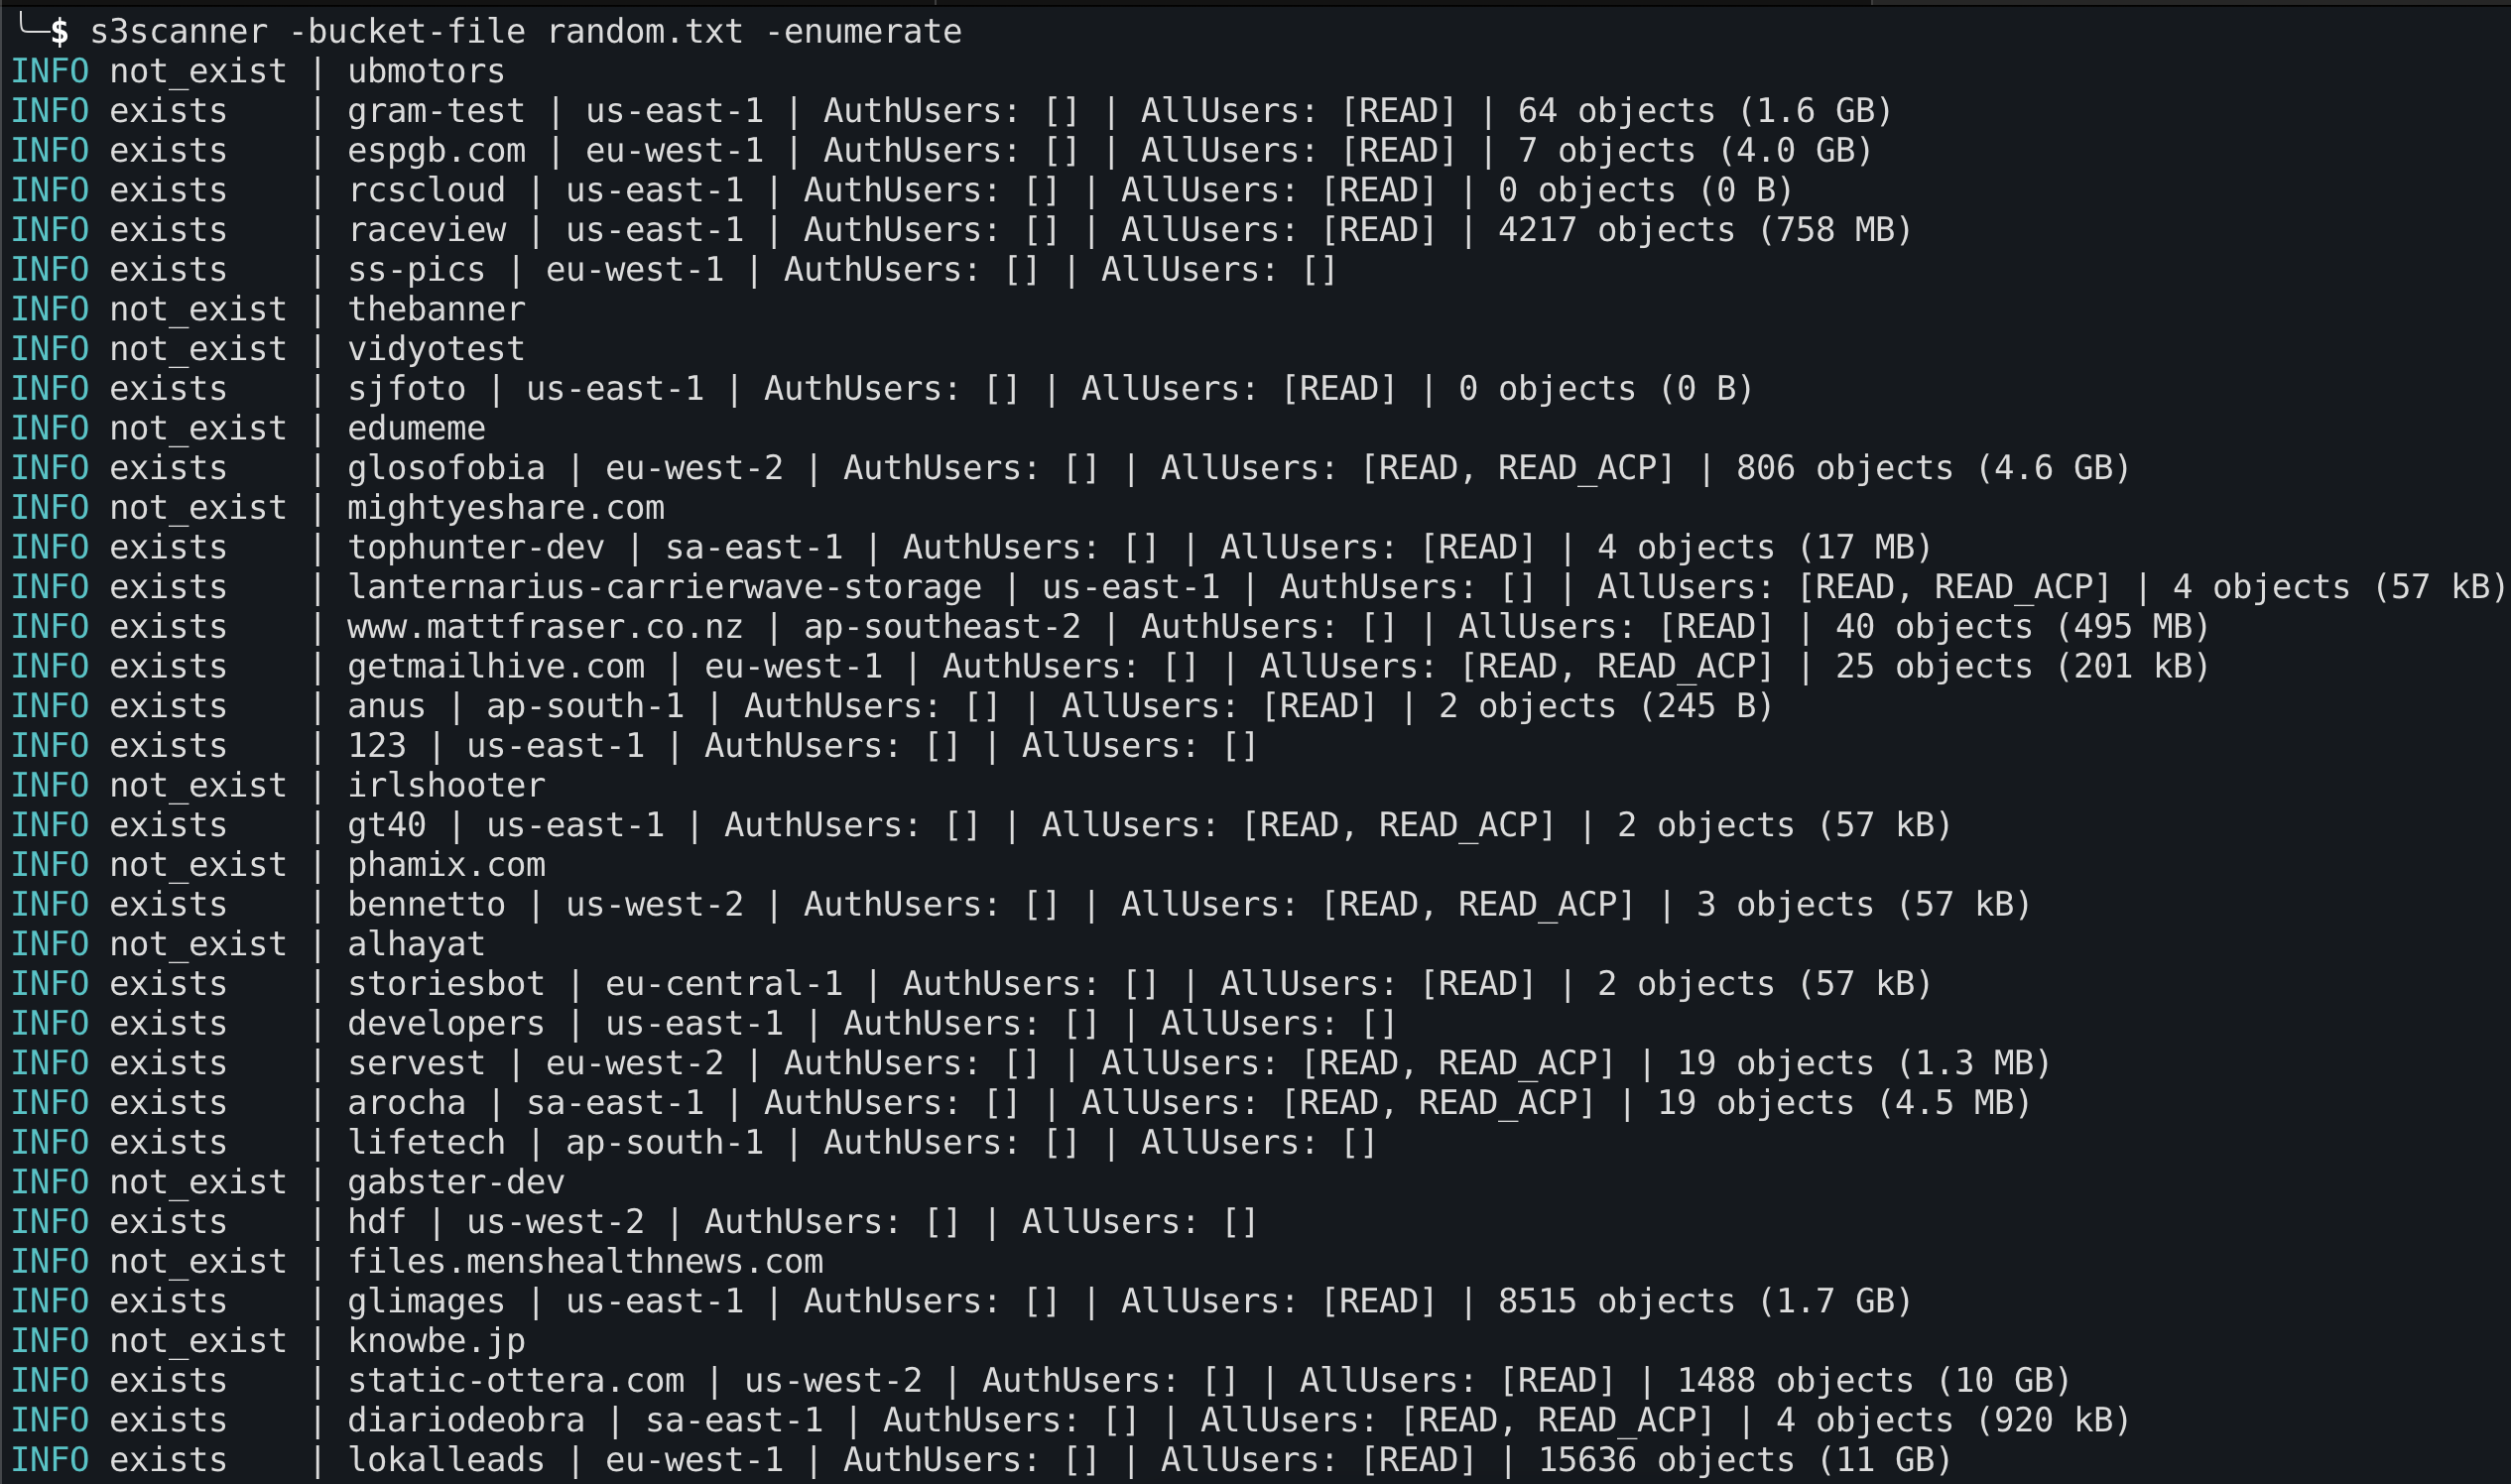 sa7mon/s3scanner
扫描在兼容S3的API中配置错误的S3存储桶!
 0xsteph/pentest-ai
Open-source AI pentester that proves every finding. Machine oracles re-run each exploit; verified bugs ship a proof capsule you can replay yourself.
 portswigger/turbo-intruder
高速Burp Suite扩展,用于发送大量HTTP请求,支持自定义栈、基于Python的攻击配置以及高级差异分析,实现自动化漏洞分析。
 sw33tlie/bbscope
HackerOne、Bugcrowd、Intigriti、YesWeHack 和 Immunefi 的范围聚合工具!
 openai/php2shell-checker
用于检查网站 PHP 版本或本地 PHP 二进制文件是否受 php2shell 漏洞影响的 CLI 工具,通过内置补丁截止版本进行判定,支持 JSON 输出和退出码。
 rabbitmask/weblogicscan
针对 Oracle WebLogic Server 的自动化漏洞扫描器,可检测包括反序列化、SSRF 和任意文件上传在内的历史 CVE,并支持批量扫描和版本识别。










