
 #1

 corazawaf/coraza
基于Go的Web应用防火墙库,兼容ModSecurity SecLang规则和OWASP核心规则集v4,提供实时HTTP流量检查和攻击阻断功能,适用于Web应用和API。
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096(CVE-2026-88771–88778)只读检查工具:验证构建版本、CVE 前提条件与升级风险,并扫描公开 IoC 以检测是否已被入侵。
 google/silifuzz
通过从软件代理生成测试输入来模糊测试 CPU 实现,然后在真实硬件上执行这些测试,以检测微架构缺陷和勘误。
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 horkimhab/poc-cve-collection
🧪 收集 CVE PoC,并在 GitHub 上无法获取时将其备份到 Internet Archive。
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 trailofbits/skills
Trail of Bits Claude Code 技能,用于安全研究、漏洞检测和审计工作流程
 cisagov/kev-data
将 CISA 的已知被利用漏洞(KEV)目录镜像为 CSV 和 JSON 格式,并附带 JSON schema,从而支持对 KEV 更新进行程序化访问和提交历史跟踪。
 anthropics/oss-scanner
在隔离的离线虚拟机中构建已注册的开源仓库,并扫描其安全漏洞,通过电子邮件发送包含复现步骤和建议补丁的发现结果的服务。
 ntop/ndpi
Open Source Deep Packet Inspection Software Toolkit
 nvidia/openshell
面向自主 AI 代理的沙箱运行时,通过声明式 YAML 策略强制执行文件系统、网络和进程约束,并支持端点绑定的凭据注入。
 owasp/blt
Monorepo of OWASP Bug Logging Tool projects: crowd-sourced vulnerability reporting, bug bounty workflows, CVE namespace, autopatching, and security…
 mondoohq/installer
适用于 cnquery 和 cnspec 的 Linux、macOS 和 Windows 安装脚本
 aquasecurity/vuln-list-nvd
NVD
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 cloud-custodian/cloud-custodian
用于云安全、成本优化和治理的规则引擎,使用YAML DSL编写策略,以查询、过滤并对资源采取行动。
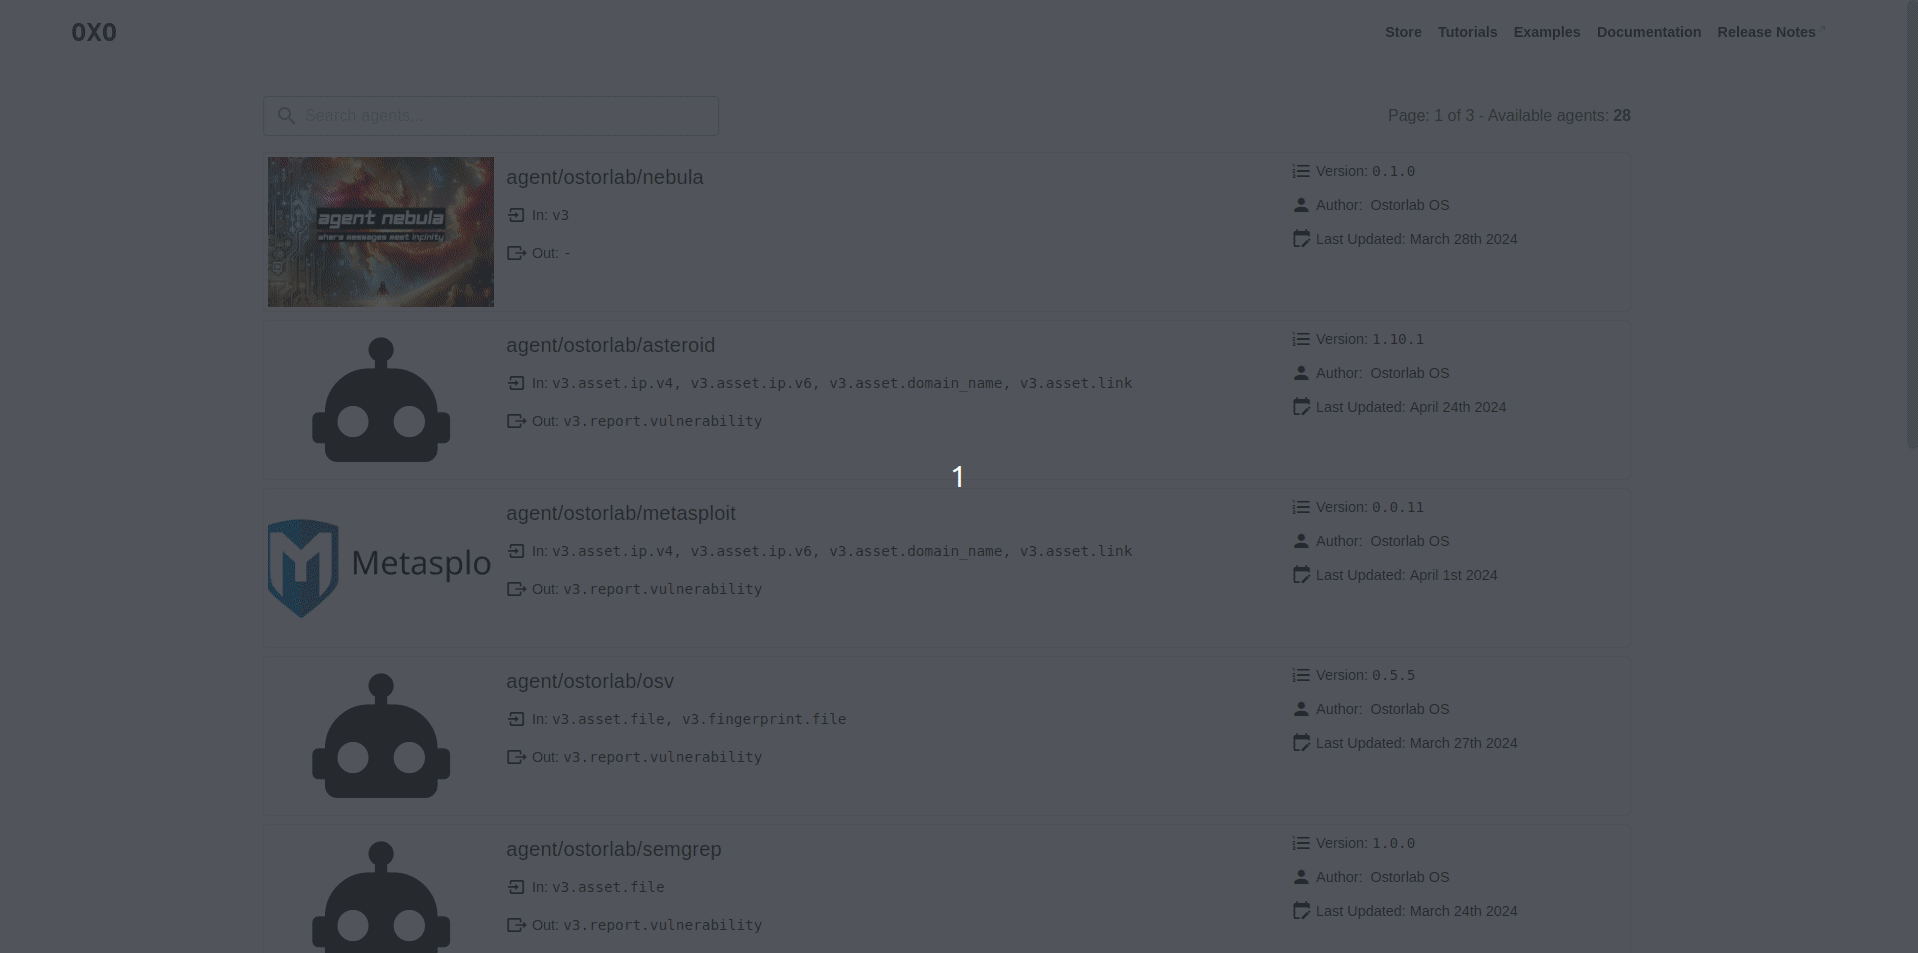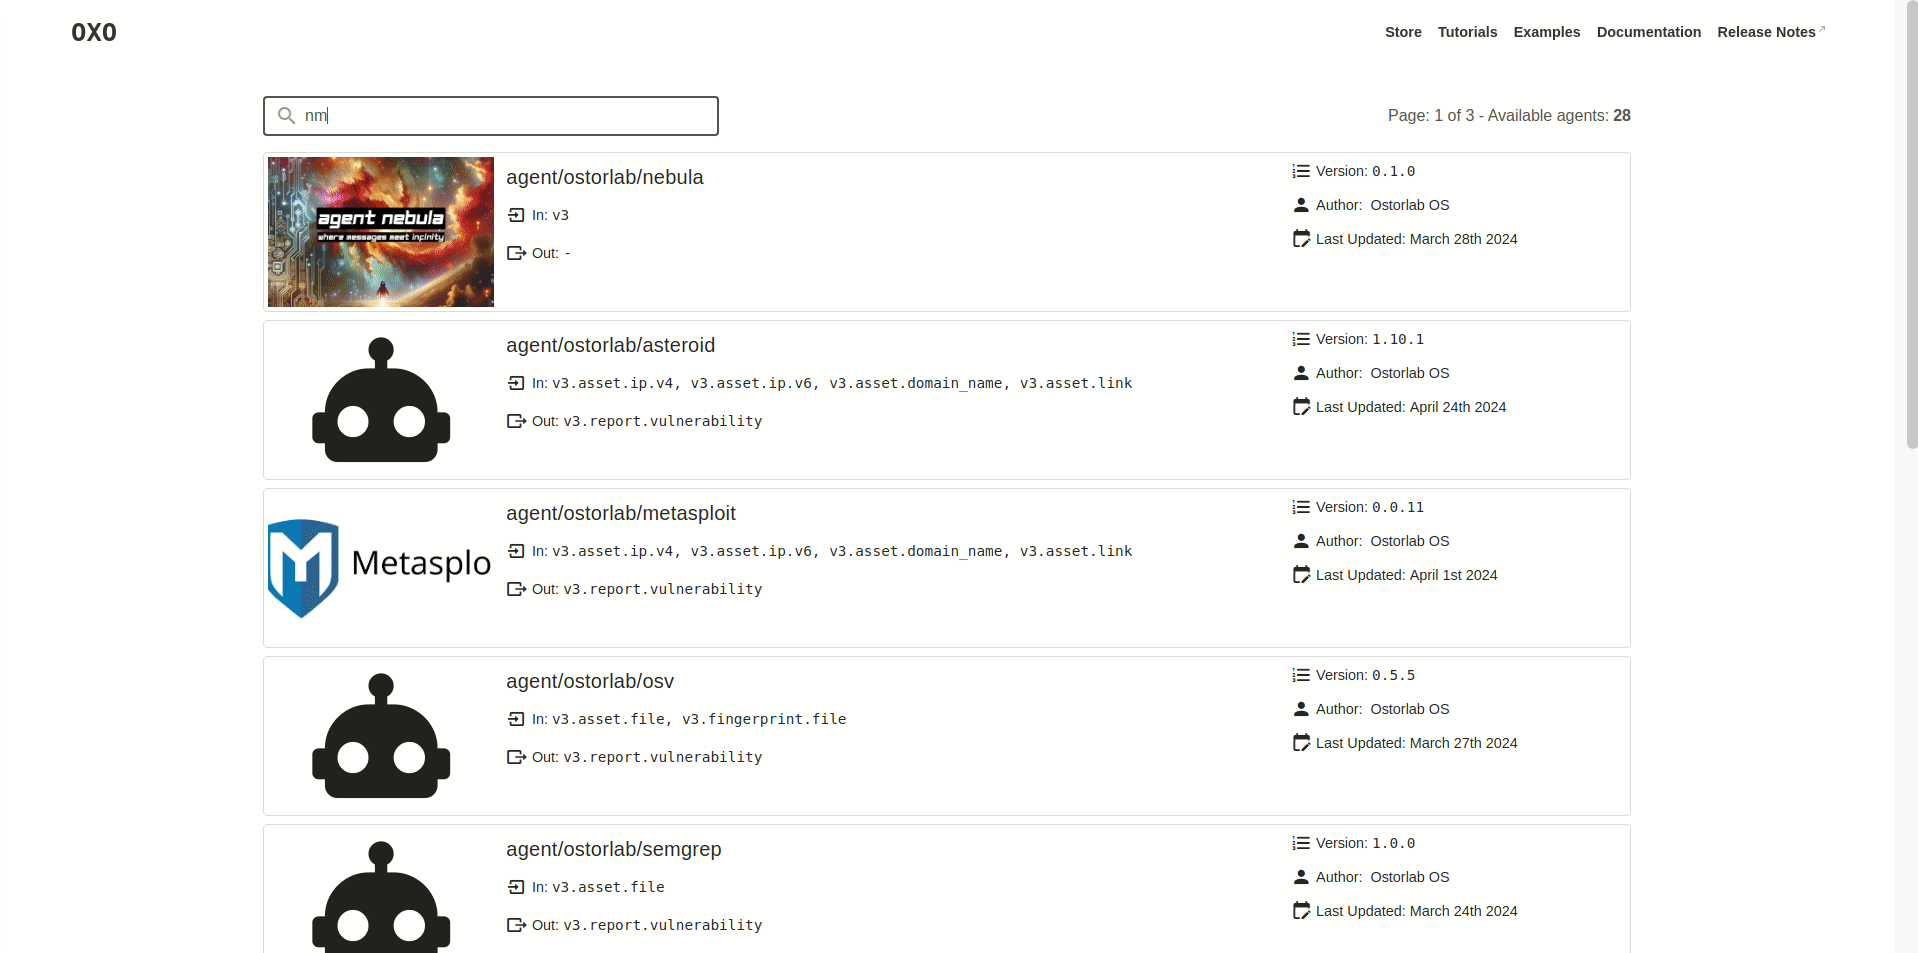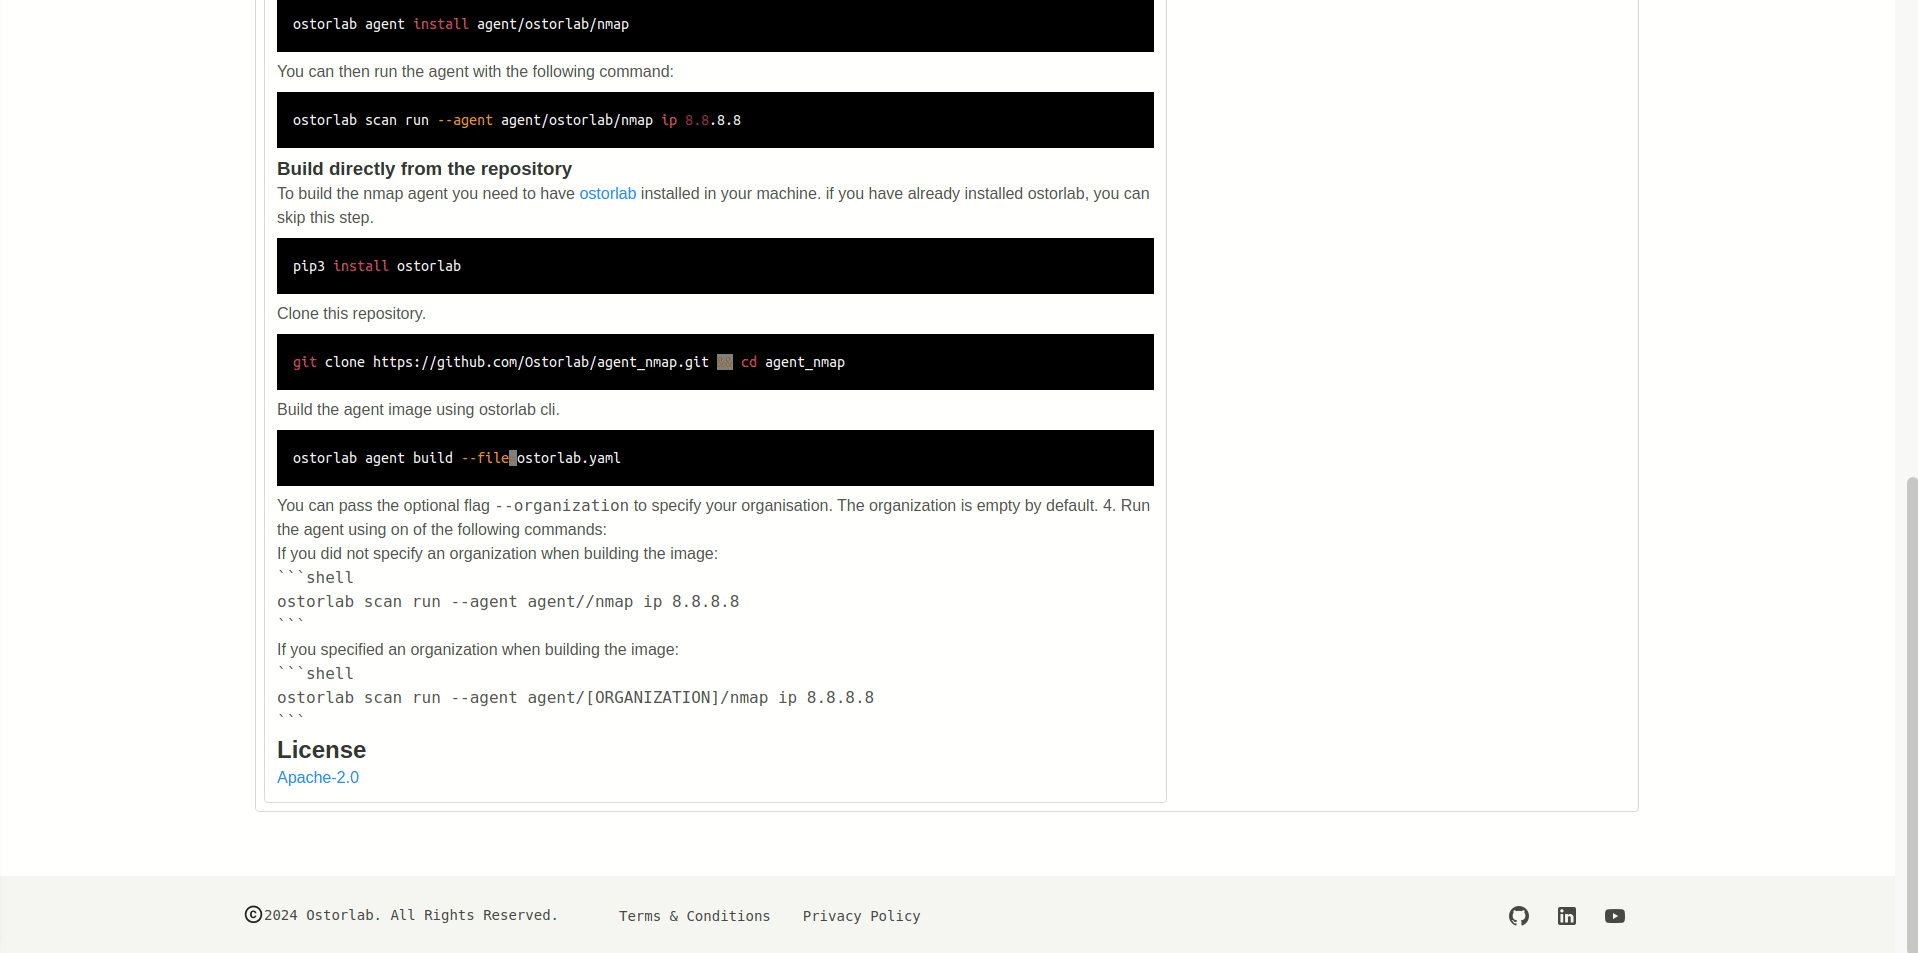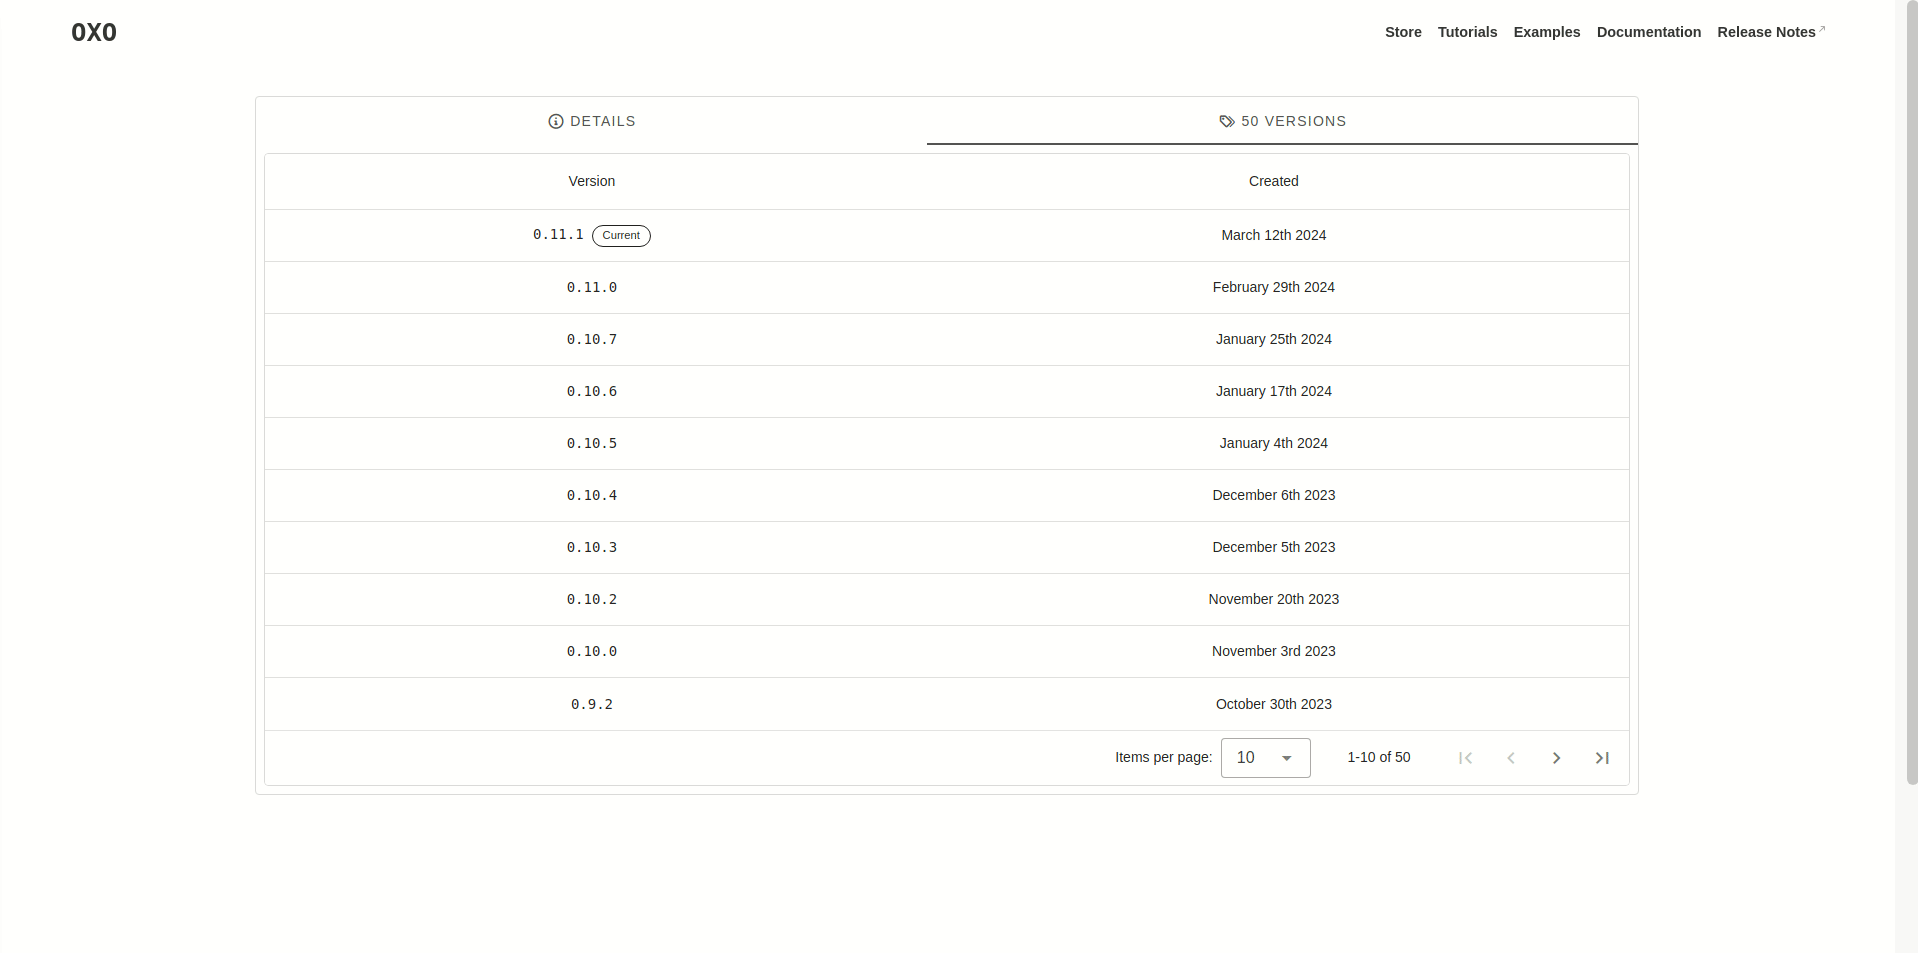 ostorlab/oxo
模块化安全扫描编排器,结合了专门用于漏洞检测、侦察和指纹识别的代理,覆盖网络、Web应用、移动应用和API。









