堡垒机是一组机器集群,运维团队(如系统管理员、开发人员、数据库管理员等)将其作为唯一入口,通常使用 ssh 安全地连接到设备(服务器、虚拟机、云实例、网络设备等)。
The Bastion 为您的整个基础设施提供身份验证、授权、可追溯性和可审计性机制。
The Bastion 位于用户与基础设施之间,增加了一层抽象,使您的基础设施无需单独识别运维团队成员。
您的每位团队成员在 The Bastion 上都有一个独立账户,并且可能是一个或多个堡垒机组的成员,这些组可授予他们访问一个或多个基础设施的权限。基础设施设备只需知晓并信任它们可能所属的堡垒机组。
The Bastion 的细粒度 RBAC 使得可以将某些职责委托给任何账户——无论是组范围还是堡垒机范围——包括可能由您的自动化系统使用的账户,例如管理账户的生命周期(与您的人力资源管理系统、LDAP 或 AD 关联)、确保组的 ACL 保持最新(与您的 CMDB 关联)等。通过 基于 SSH 的 JSON API,自动化流程易于实现。
想在欣赏精美插图的同时了解更多?以下系列博客文章深入探讨了 The Bastion 的核心功能与原理:
其他可能感兴趣的资源:
The Bastion 的入口侧或出口侧都不需要任何特殊配置即可工作。
只需您熟悉的 ssh 客户端即可通过它连接,而在另一侧,任何标准的 sshd 服务器均可胜任。这包括例如您可能无法安装任何自定义软件的网络设备。
仅支持低安全性加密算法或 telnet 的旧设备可以通过防火墙将其隐藏于互联网之外,仅允许 The Bastion 访问,从而避免低安全性妥协,同时在堡垒机入口侧仍仅允许高安全级别的连接。
请参阅在线文档,或 doc/ 文件夹中的相应文本版本。
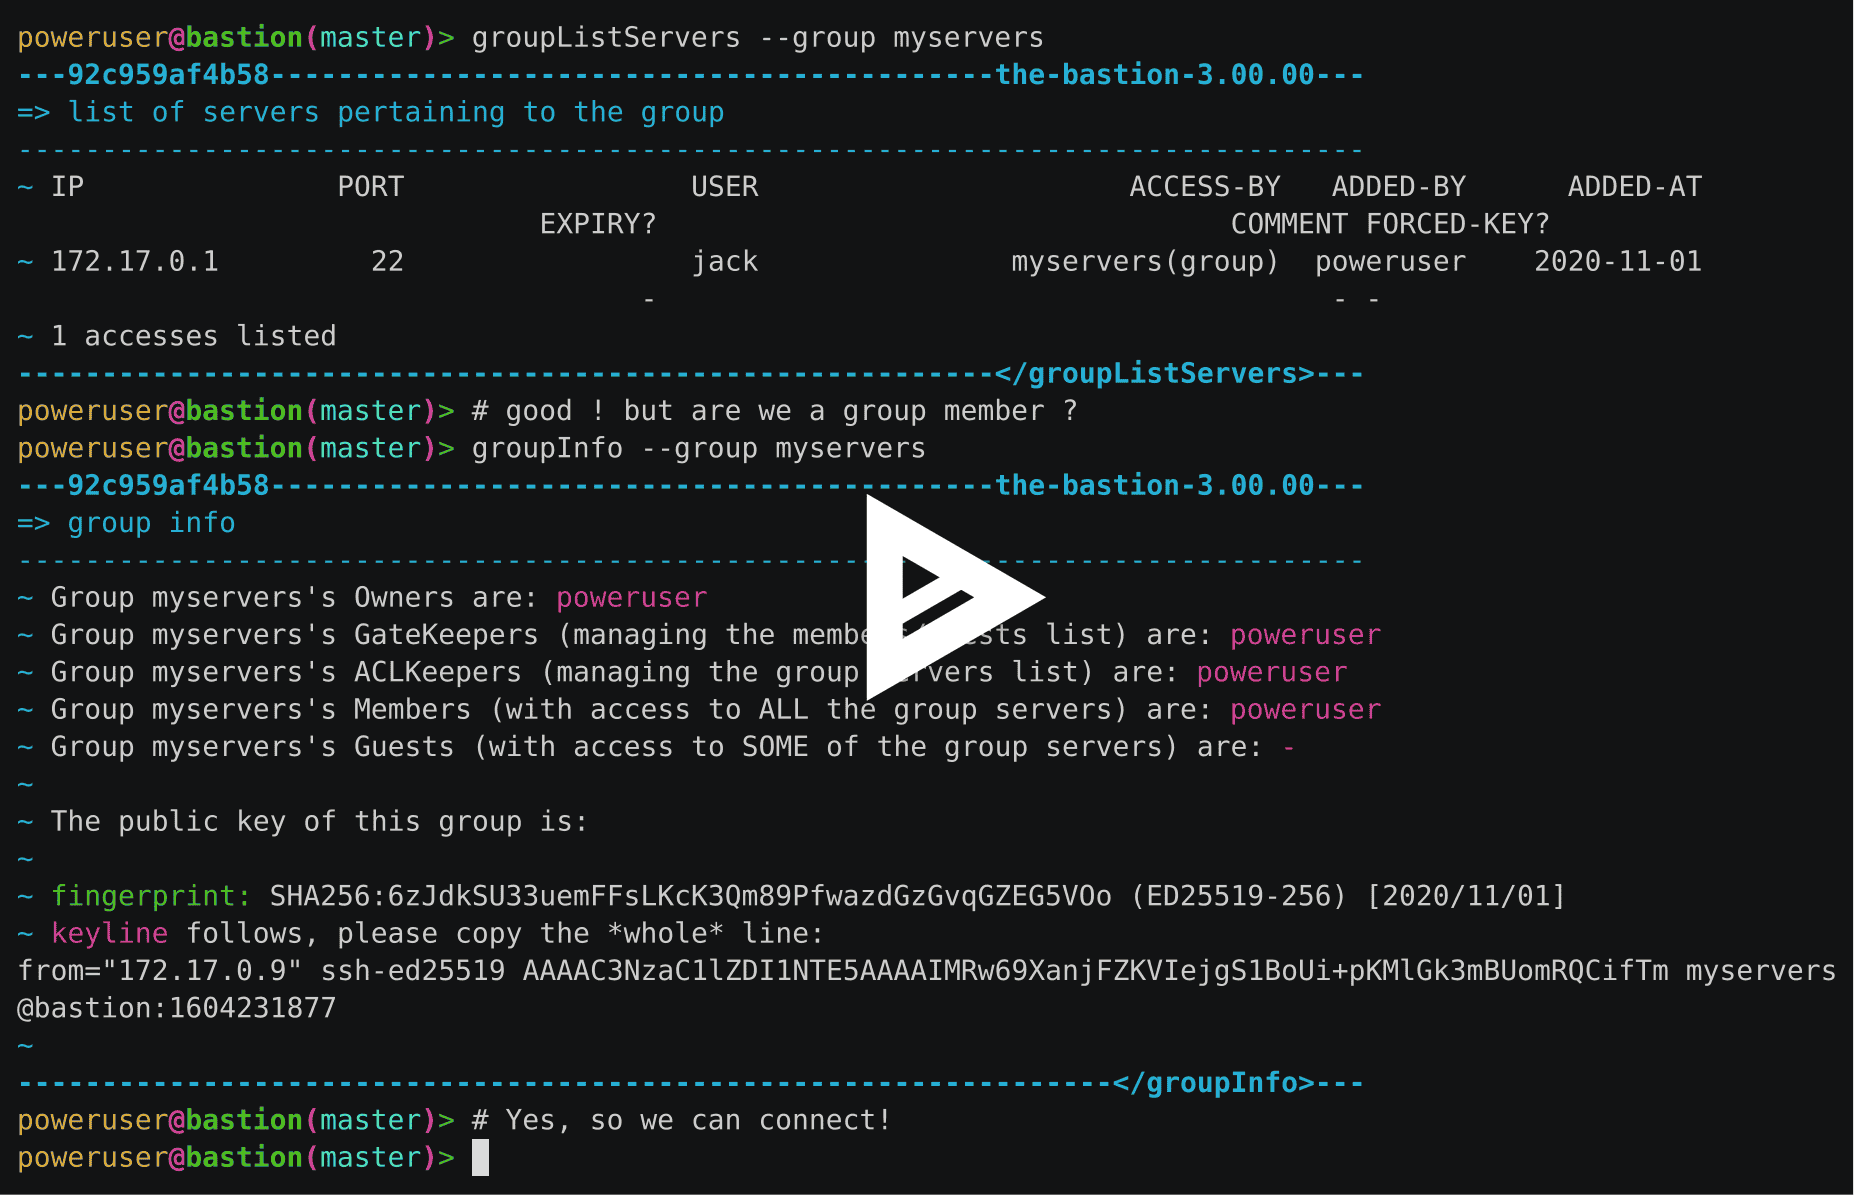
这是在几秒钟内测试 The Bastion 的好方法,但如果你认真考虑在生产环境中使用容器化,请阅读 FAQ。
沙箱镜像适用于以下架构:linux/386、linux/amd64、linux/arm/v6、linux/arm/v7、linux/arm64、linux/ppc64le、linux/s390x。
让我们运行 docker 镜像:
docker run -d -p 22 --name bastiontest ovhcom/the-bastion:sandbox
准备好你的公钥 SSH 密钥,然后配置第一个管理员账户:
docker exec -it bastiontest /opt/bastion/bin/admin/setup-first-admin-account.sh poweruser auto
我们现在已使用默认配置启动并运行!让我们设置一个方便的 bastion 别名,并测试 info 命令:
PORT=$(docker port bastiontest | cut -d: -f2)
alias bastion="ssh [email protected] -tp $PORT -- "
bastion --osh info
它应该会问候你为 bastion 管理员,这意味着你可以访问所有命令。让我们进入交互模式:
bastion -i
这对于连续调用多个 --osh 插件很有用。现在我们可以请求帮助来查看所有插件:
$> help
如果你有一台想要通过堡垒机尝试连接的远程机器,请获取你的出口密钥:
$> selfListEgressKeys
将此公钥复制到远程机器上你要连接账户的 .ssh/ 文件夹下的 authorized_keys 中,然后:
$> selfAddPersonalAccess --host <remote_host> --user <remote_account_name> --port-any
$> ssh <remote_account_name>@<remote_host>
请注意,你可以不使用交互模式直接连接,方式如下:
bastion <remote_account_name>@<remote_machine_host_or_ip>
就是这样!当然,还有更多内容,文档可在 doc/ 文件夹下以及在线获取。
请务必查看堡垒机的帮助(bastion --help)以及每个 osh 插件的帮助(bastion --osh command --help)。
另外别忘了自定义你的 bastion.conf 文件,该文件位于 /etc/bastion/bastion.conf(对于 Linux)。
以下 Linux 发行版在每个版本发布时都会进行测试,但作为一款安全产品,强烈建议你在你最喜欢的操作系统的最新稳定版本上运行它:
任何其他所谓的“现代”Linux 版本不会在每个版本发布时进行测试,但应该无需调整或只需少量调整即可正常工作。
以下操作系统也会在每个版本发布时进行测试:
由于 FreeBSD 可用的 pam 插件集较少,因此对 MFA 的支持是部分的。可以配置对额外密码或 TOTP 因素的支持,但不能同时配置两者。
perltidy 下运行perlcritic 下运行即使采用最保守、最谨慎和最偏执的编码流程,代码也会有缺陷,因此不应盲目信任它。因此,堡垒机不信任自己的代码。它利用操作系统的安全原语来获得额外的安全性,如下所示。
使用众所周知且受信任的 UNIX 自主访问控制:
堡垒机主脚本被声明为堡垒机用户的系统 shell:
bash 的)shell 访问权限代码是模块化的
ssh 访问所有需要扩展系统权限的代码都与主代码分离,放在名为 helpers 的模块中
sudo 下运行sudoers 配置绑定到特定于该命令的系统组,该组按需授予账户sudoers 配置中sudo 下运行的代码均使用 Perl 污染模式(-T),通过立即停止执行来防止任何用户输入干扰逻辑sudo 下运行的代码不信任其调用者,并重新检查每个输入在入口侧和出口侧之间执行协议中断,使大多数基于协议的漏洞失效
syslog,还应发送到远程 syslog 服务器,以确保即使是 bastion 管理员也无法篡改其痕迹,和/或sqlite3 数据库,便于搜索ttyrec 录制,并提供辅助脚本将这些记录加密并推送到远程托管文件服务器以下是由社区维护的相关工具的非详尽列表:
根据 Apache License, Version 2.0("许可证")授权; 除非遵守许可证,否则您不得使用此文件。 您可以在以下地址获取许可证副本:
http://www.apache.org/licenses/LICENSE-2.0
除非适用法律要求或书面同意,否则根据许可证分发的软件 按"原样"分发,不附带任何明示或暗示的保证或条件。 请参阅许可证以了解管理权限和 限制的具体语言。









