
 #1

 ed1s0nz/cyberstrikeai
AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。
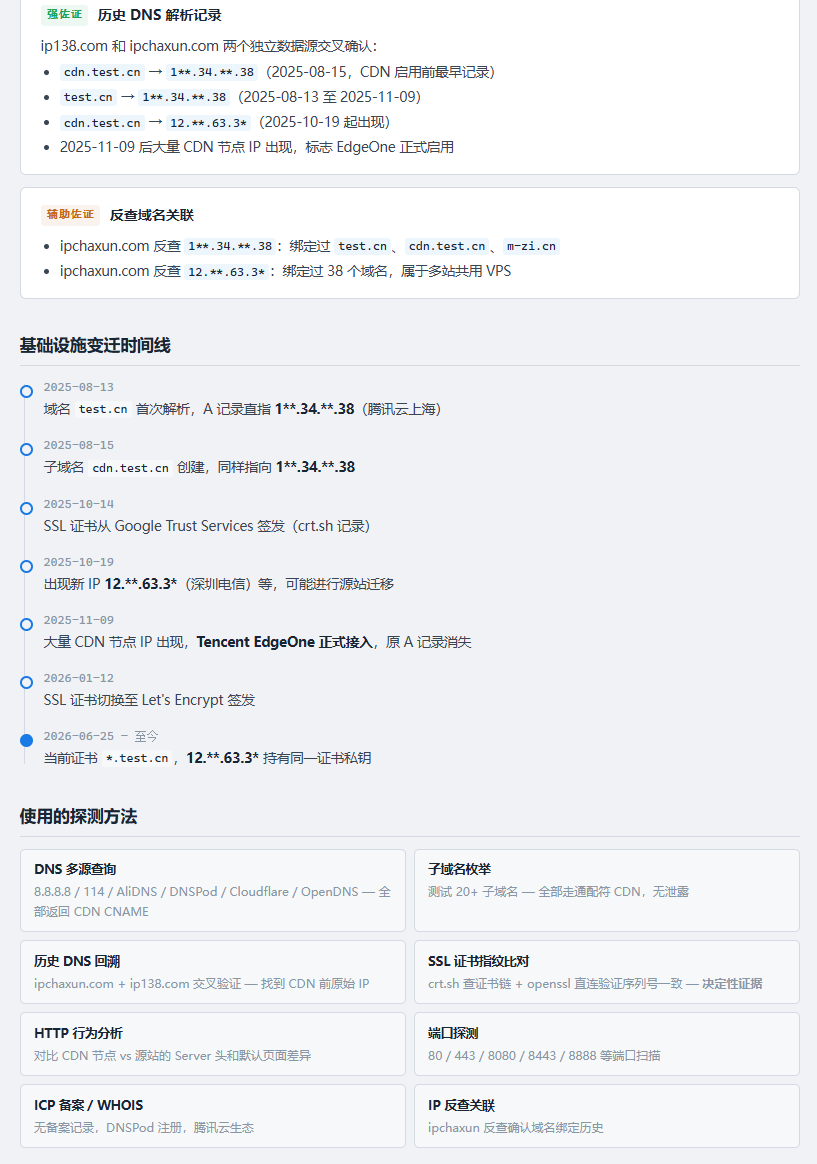 0xshe/fuck-cdn
Automated CDN origin-IP discovery skill for Claude Code that runs 40+ prioritized OSINT methods, cross-validates candidates via SSL and HTTP…
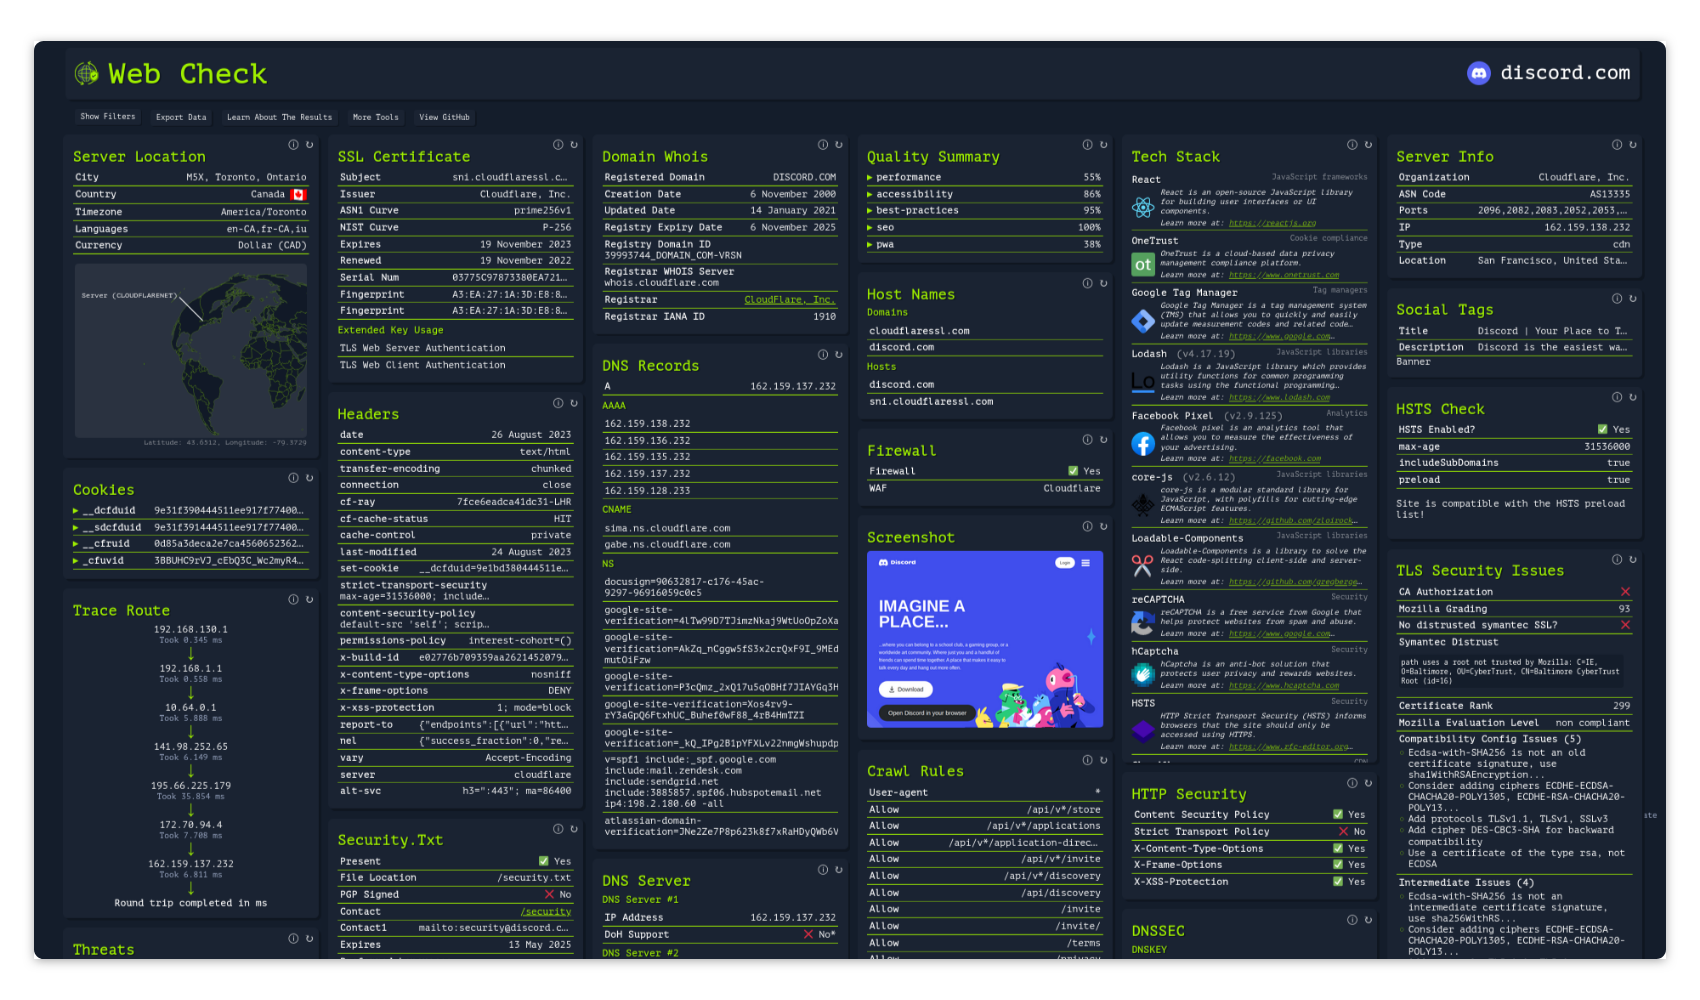
 chaitin/safeline
自托管WAF和反向代理,可过滤恶意HTTP流量、阻止SQL注入、XSS和机器人攻击,具备速率限制和动态HTML/JS加密功能。
projectdiscovery/nuclei基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。
 ikow/php2shell-poc
CVE-2026-109618/109619 PHP session.upload_progress 漏洞利用研究 — POC 与分析
 andresriancho/w3af
开源 Web 应用安全扫描器,可识别并利用 200 多种漏洞,包括 XSS、SQL 注入和 OS 命令注入。专为渗透测试人员和开发人员设计。
 google/osv-scanner
用 Go 编写的漏洞扫描器,使用 https://osv.dev 提供的数据
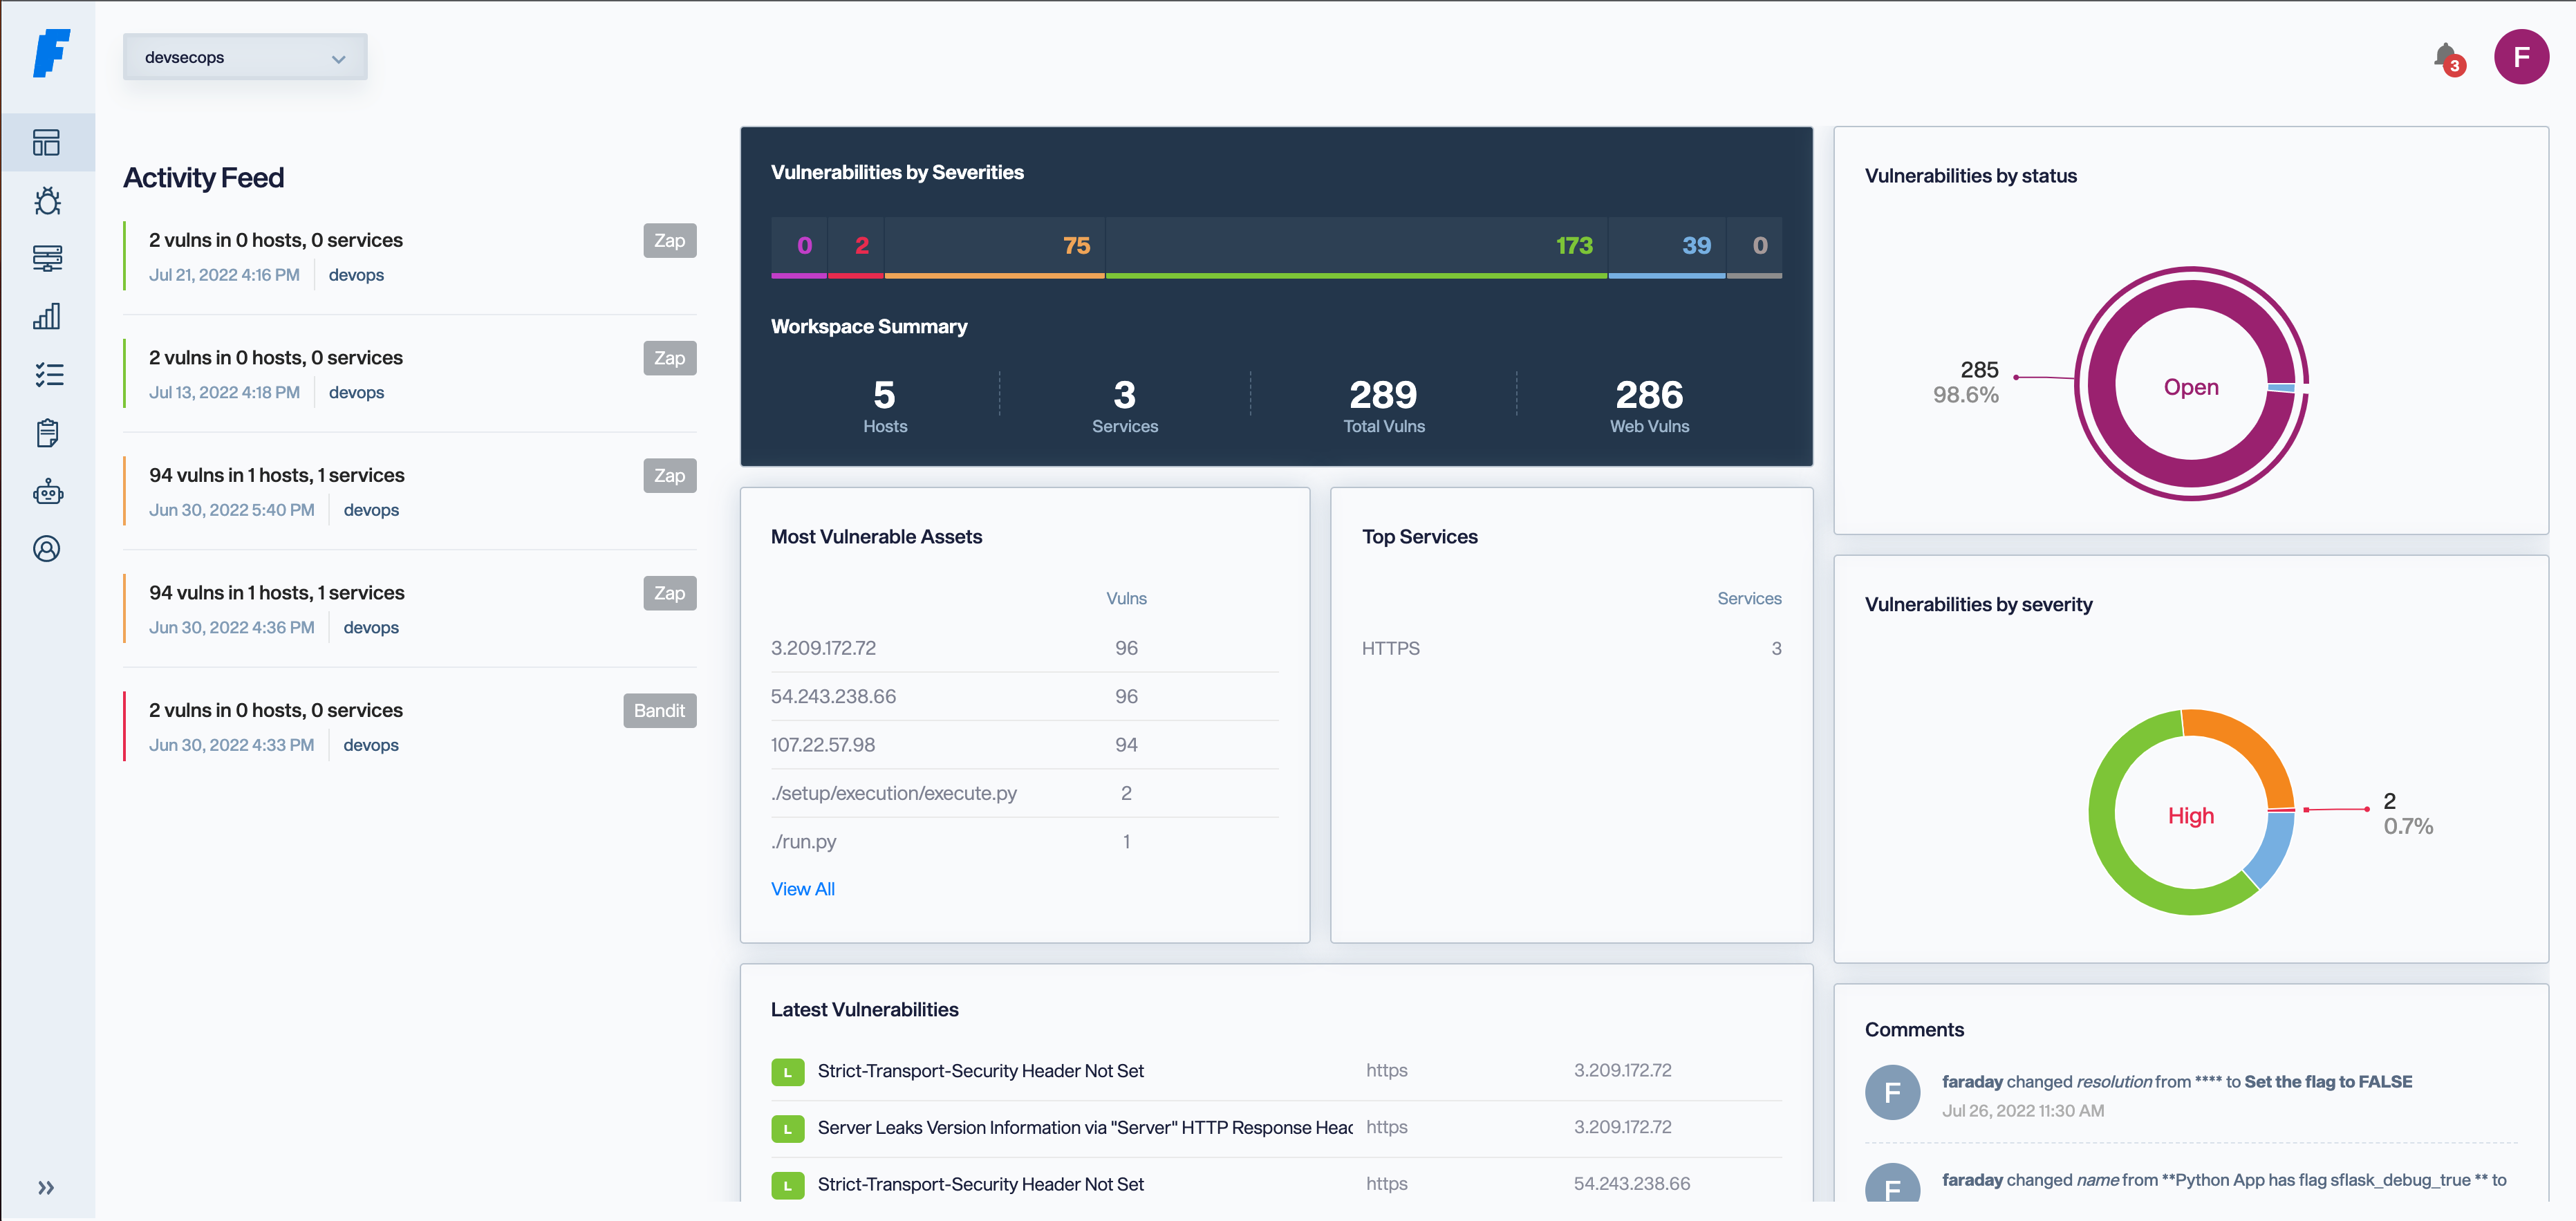 infobyte/faraday
面向攻击性安全、漏洞管理和自主渗透测试的开源及AI驱动的网络安全工具。由拉丁美洲的黑客构建,供全球使用。
 absllk/hexestra
AI 原生渗透测试 IDE,操作员与 AI 代理在同一项目工作区中共享浏览器、终端、流量捕获、shell、资产图谱、任务和证据。
 boundaryx/cloudrasp-log4j2
一个针对防御 log4j2 CVE-2021-44228 漏洞的 RASP 工具。一个专门为 log4j2 RCE(CVE-2021-44228)防御设计的运行时应用自我保护模块。
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
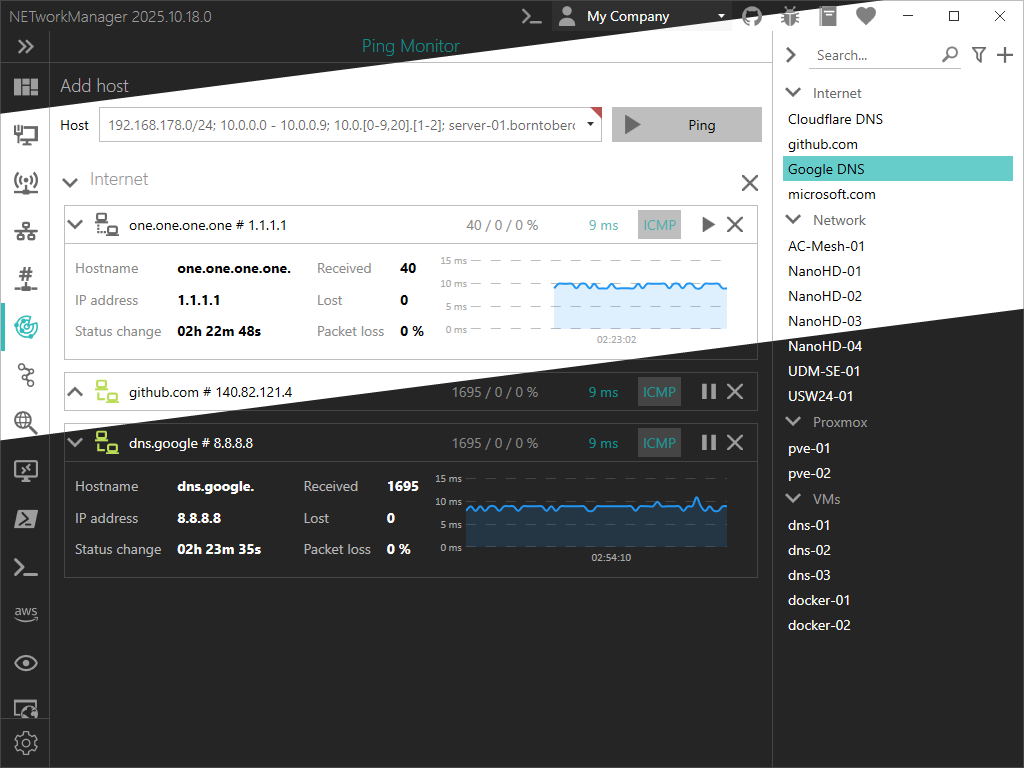 borntoberoot/networkmanager
一个强大的开源工具,用于网络管理和网络问题排查!
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 gaasedelen/lighthouse
面向逆向工程师的覆盖率浏览器
 tencent/ai-infra-guard
一个全栈 AI 红队平台,通过 Agent Scan、Skills Scan、MCP scan、AI Infra scan 和 LLM 越狱评估来保障 AI 生态系统的安全。








