Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
LOLDrivers — 精心策划的易受攻击和恶意Windows驱动程序数据库,包含YARA、Sigma、ClamAV和Sysmon检测规则,用于主动威胁狩猎和事件响应。 | Kitploit
工具/GitHubGitHub/magicsword-io/loldrivers
危害指标 (IOC) 管理漏洞分析取证分析恶意软件分析威胁情报学习与教育事件响应精选资源
GitHubmagicsword-io/loldrivers

LOLDrivers

精心策划的易受攻击和恶意Windows驱动程序数据库,包含YARA、Sigma、ClamAV和Sysmon检测规则,用于主动威胁狩猎和事件响应。

查看仓库
1.7k2208022天前Kitploit 审核通过
分享
网站

LOLDrivers - Living Off The Land Drivers 🚗💨

CI build Driver Entries Known Samples

欢迎来到 LOLDrivers(Living Off The Land Drivers),这是一个令人兴奋的开源项目,它将易受攻击的、恶意的以及已知恶意的 Windows 驱动程序汇集到一个全面的代码仓库中。我们的使命是让各种规模的组织都能掌握理解和应对驱动程序相关安全风险的知识与工具,从而使其系统更加安全可靠。

目录概览

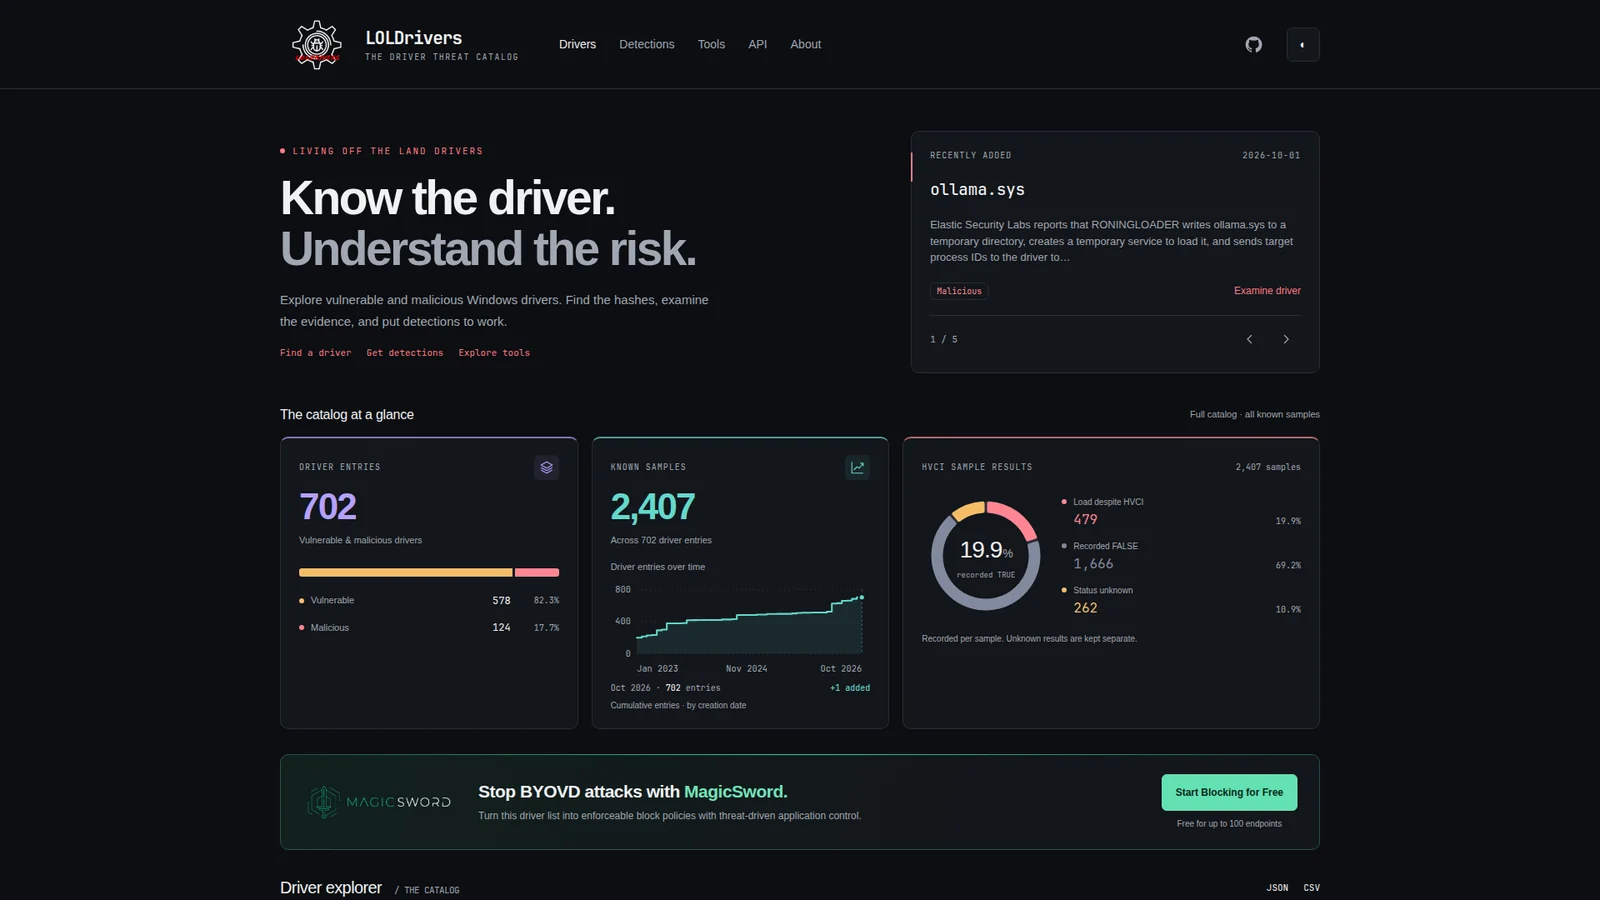
LOLDrivers 目录目前跟踪 702 个驱动程序条目(578 个易受攻击,124 个恶意),并有来自 2,407 个已知样本的证据。每个驱动程序条目可以有多个已知样本,具有不同的哈希、签名和 HVCI 结果。在线站点 展示实时指标、随时间累积的增长情况以及可搜索的驱动程序浏览器。

主要特性

  • 全面的驱动程序目录:702 个驱动程序条目,涵盖易受攻击和恶意的 Windows 驱动程序,并为 2,407 个已知样本提供详细元数据
  • 由 Astro 驱动的网站:快速、现代的站点,在 loldrivers.io 提供可搜索的驱动程序浏览器、增长图表和目录指标
  • HVCI 洞察:样本级别的“尽管启用 HVCI 仍可加载”行为证据,帮助评估驱动程序对虚拟机监控程序保护的代码完整性的影响
  • 结构化 API 数据源:通过 /api/drivers.json 和 /api/drivers.csv 端点以编程方式访问——参见 API 文档
  • 检测资源:Sigma、YARA、ClamAV(.hdb)、Sysmon 和 WDAC 策略,用于主动阻止和狩猎
  • 对 LLM 友好:可通过 /llms.txt 发现,其中包含研究、样本验证和防御集成的指导
  • 持续更新:由社区维护,包含最新的驱动程序漏洞、恶意样本和研究参考

LOLDrivers 如何帮助您的组织

  • 增强对基础设施中易受攻击驱动程序的可见性,从而打造更强的安全态势
  • 通过了解最新的驱动程序相关威胁和漏洞,保持领先
  • 快速识别并应对与驱动程序漏洞相关的风险,将潜在损害降至最低
  • 利用与 Sigma 的兼容性,按哈希主动阻止已知恶意驱动程序

快速开始

要开始您的 LOLDrivers 之旅,只需访问 LOLDrivers.io 站点,或克隆代码仓库并探索分类目录中提供的丰富信息。我们设计该站点是为了帮助您轻松找到保护系统免受易受攻击驱动程序影响所需的洞察。

为帮助加快创建 yaml 文件,请查看 loldrivers.streamlit.app

支持 📞

请使用 GitHub issue tracker 提交错误或请求功能。

🤝 贡献与提交 PR

通过定期查看更新并为项目做出贡献,与 LOLDrivers 社区保持互动。您的参与将有助于确保项目保持最新,并对他人更有价值。

加入我们,为各地的组织创造一个更安全、更有保障的数字环境。有 LOLDrivers 相伴,您将能够充分应对驱动程序相关的安全风险,并自信地驾驭不断演变的网络环境。

如果您想做出贡献,请按照以下步骤操作:

  1. Fork 代码仓库
  2. 为您的更改创建一个新分支
  3. 进行更改并提交到您的分支
  4. 将更改推送到您的 fork
  5. 向上游代码仓库发起 Pull Request(PR)

有关更详细的说明,请参阅 CONTRIBUTING.md 文件。要为驱动程序创建新的 YAML 文件,请使用提供的 YML-Template。
🚨 Sigma、Yara、ClamAV 和 Sysmon 检测

LOLDrivers 主页,包含目录指标和增长图表

LOLDrivers 提供全面的 Sigma、Yara、ClamAV 和 Sysmon 检测规则,帮助您有效检测潜在威胁。要详细了解这些规则,请浏览 detection 文件夹下的 sigma、yara、av 和 sysmon 目录。此外,感谢 Florian Stosse 和 HotCakeX,还提供了 WDAC 策略。

在消费这些数据源之前,请参阅指标安全与策略语义。用于阻断的制品使用精确的文件哈希或 Authenticode 哈希;文件名规则属于狩猎线索,也可用于识别已修复的版本。公共 API 研究证据与活跃指标明确分开。历史上贡献的策略仍作为仅作背景参考的证据保留在 evidence/policies 下。

祝狩猎愉快!🕵️‍♂️

🔎 Windows 文件夹扫描

社区还创建了一个 PowerShell LOLDriver 扫描器,由 @Oddvarmoe、@M_haggis 和 IISResetMe 提供,可帮助您识别潜在恶意驱动程序。该脚本可在此处获取,允许您扫描指定的 Windows 文件夹以查找任何可疑文件。我们建议对以下目录运行该脚本:

C:\WINDOWS\inf
C:\WINDOWS\System32\drivers
C:\WINDOWS\System32\DriverStore\FileRepository

🏗️ 本地构建与测试

主网站使用 Astro,位于 website/。有关 Node 24 / Python 3.11 环境配置、公共 API 生成、本地预览和浏览器检查,请参阅该指南。构建或部署网站不再需要 Hugo 和 Go。

Deploy Site 工作流会在拉取请求中验证生产构建产物,并在推送到 main 后将经过测试的 Astro 构建产物发布到 GitHub Pages。独立的预览工作流保持分析功能处于禁用状态。带标签的发布版本会打包驱动程序下载内容,但不会部署网站。

有关 URL 约定和剩余维护工作,请参阅生产迁移与回滚指南。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    415
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    343
  • 5

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258

探索所有工具

浏览我们的工具集合

查看所有工具 →








