
 #1


 fairwindsops/polaris
在您的 Kubernetes 集群中验证最佳实践
 dwisiswant0/awesome-oneliner-bugbounty
一个收集了超棒的单行脚本的集合,特别适用于漏洞赏金技巧。
 snyk/agent-scan
Security scanner for AI agents, MCP servers and agent skills.
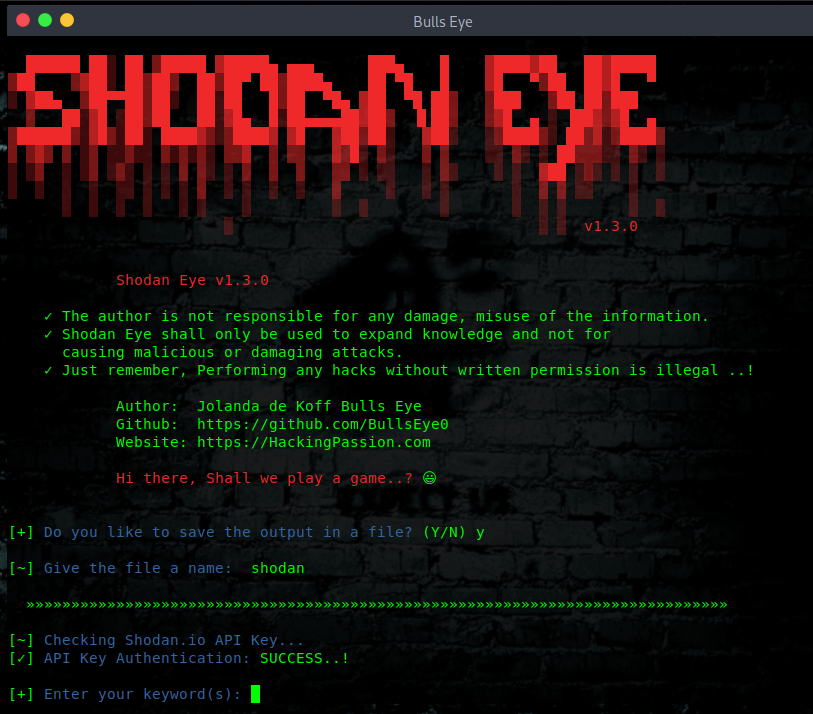 bullseye0/shodan-eye
Shodan Eye 这个工具会收集所有直接连接到互联网的设备的信息,根据你输入的关键词进行搜索。作者:Jolanda de Koff
 0x6d69636b/windows_hardening
HardeningKitty and Windows Hardening Settings
 erocarrera/pefile
pefile 是一个用于读取和处理 PE(可移植可执行文件)文件的 Python 模块。
 usmannasir/cyberpanel
Cyber Panel - 面向 OpenLiteSpeed 的主机控制面板
 pizlonator/fil-c
Fil-C:完全兼容的 C 和 C++ 内存安全
 netw0rknoob/vulnclaw
基于 AI Agent + MCP 工具链 + 渗透 Skill 编排, 配合大语言模型, 自然语言输入 → 自动完成「信息收集 → 漏洞发现 → 漏洞利用 → 报告生成」全流程。
 k8gege/ladon
Ladon大型内网渗透扫描器,PowerShell、Cobalt Strike插件、内存加载、无文件扫描。含端口扫描、服务识别、网络资产探测、密码审计、高危漏洞检测、漏洞利用、密码读取以及一键GetShell,支持批量A段/B段/C段以及跨网段扫描,支持URL、主机、域名列表扫描等。网络资产探测32…
 deepfence/threatmapper
开源云原生应用保护平台 (CNAPP)


 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 kleiton0x00/advanced-sql-injection-cheatsheet
包含各类 SQL 注入高级查询的速查表。









