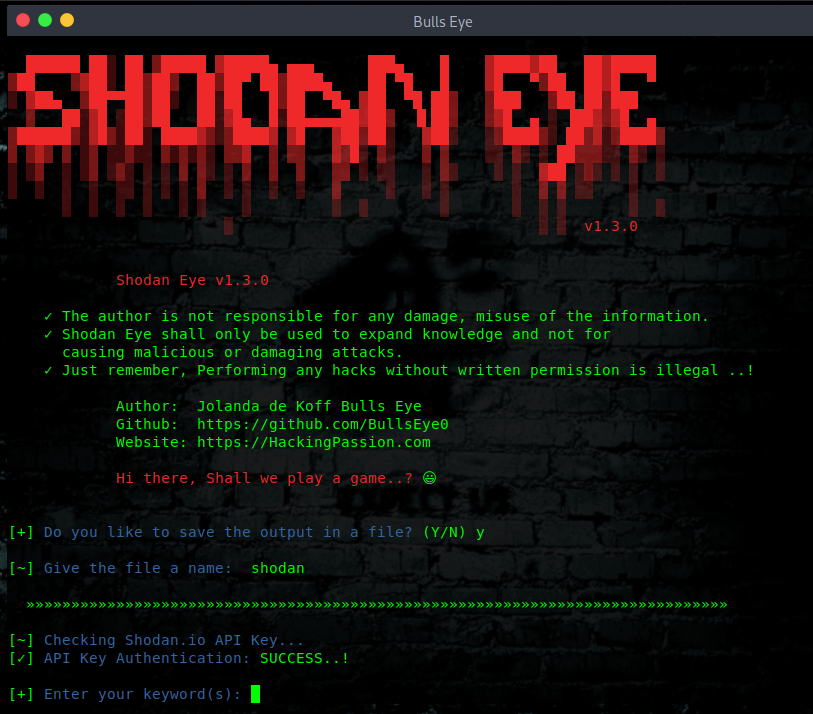
此工具会收集所有通过你输入的指定关键词直接连接到互联网的设备的全部信息。这样,你就能获得完整的概览。
你可以在这里阅读关于 Shodan Eye 的最新文章:
https://hackingpassion.com/shodan-eye-ethical-hacking-tool-release/
关于在 Termux 上安装 Shodan Eye 的文章可在此处找到:
https://hackingpassion.com/android-hacking-with-termux/#INSTALL_SHODAN_EYE
被索引的设备类型可能千差万别:从小型台式机、冰箱,到核电站,以及介于两者之间的一切。你可以使用自己指定的关键词找到任何内容。示例可在随附的文件中找到:
使用此工具获取的信息可应用于许多领域,例如:
是一个搜索引擎,允许用户使用各种过滤器查找连接到互联网的特定类型的计算机(网络摄像头、路由器、服务器等)。有些人还将其描述为服务横幅的搜索引擎,服务横幅是服务器发送回客户端的元数据。
Google 或其他搜索引擎有什么区别: 最根本的区别在于,Shodan Eye 在互联网上爬取,而 Google 在万维网上爬取。然而,支持万维网的设备只是实际连接到互联网的一小部分。
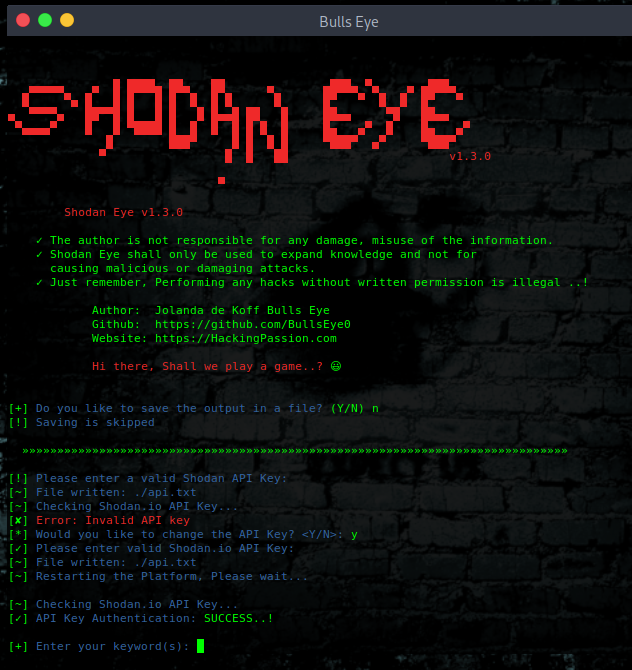
为了收集额外数据,你可以在提示时输入 Shodan API 密钥。 Shodan API 密钥可在此处找到:https://account.shodan.io/register
Shodan Dorks ... The Internet of Sh*t

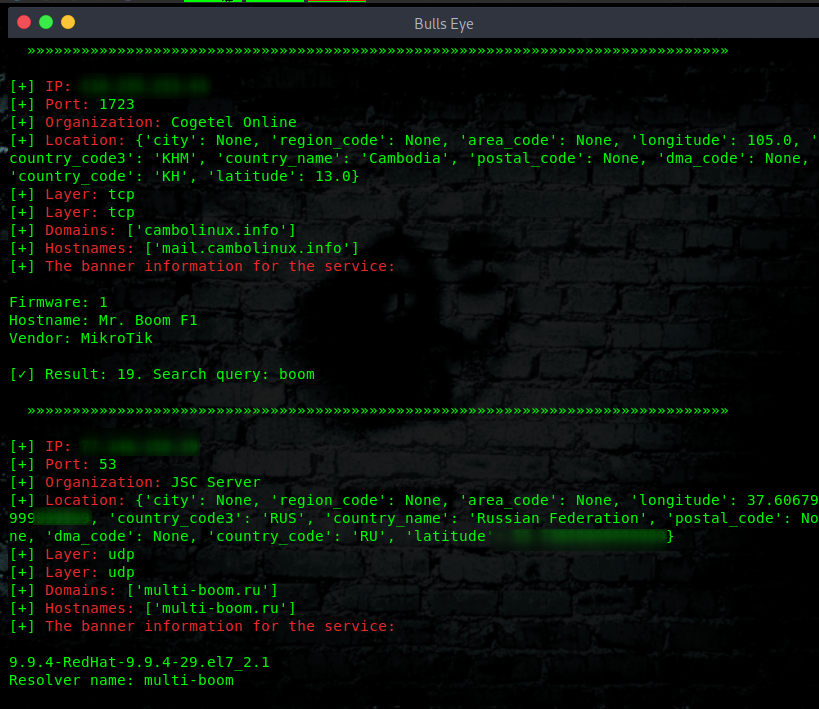
Shodan Eye 迄今已在以下环境测试过:
Linux Kali Linux Parrot Security OS BlackArch Ubuntu 基于 Arch 基于 Debian
Termux Windows
此列表将会扩展
git clone https://github.com/BullsEye0/shodan-eye.git
cd shodan-eye
python3 -m venv venv
source venv/bin/activate  # On Windows: venv\Scripts\activate
pip3 install -r requirements.txt
python3 shodan_eye.py
(系统会要求你提供 Shodan API 密钥)
玩得开心..!😃
社交网络 - 连接
如果你觉得这个工具很有用,可以考虑支持我的工作:
❤️ 赞助 BullsEye
获取完整的实战课程:
Ethical Hacking Complete Course – Zero to Expert
(直接支持作为讲师的我!)
专业渗透测试。从零到专家。
✅ Kali Linux + Parrot OS
✅ 真实世界的黑客场景
✅ 所有主流工具与技术
✅ 对初学者友好
黑客不是一种爱好,而是一种生活方式 🎯
我开发 Shodan Eye 是出于热爱。 捐赠是支持我所做工作的众多方式之一。
BAT:使用 Brave 并在我的任何网页/个人主页上进行捐赠