
Ladon大型内网渗透扫描器,PowerShell、Cobalt Strike插件、内存加载、无文件扫描。含端口扫描、服务识别、网络资产探测、密码审计、高危漏洞检测、漏洞利用、密码读取以及一键GetShell,支持批量A段/B段/C段以及跨网段扫描,支持URL、主机、域名列表扫描等。网络资产探测32种协议(ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP)或方法快速获取目标网络存活主机IP、计算机名、工作组、共享资源、网卡地址、操作系统版本、网站、子域名、中间件、开放服务、路由器、交换机、数据库、打印机等,大量高危漏洞检测模块MS17010、Zimbra、Exchange
 k8gege/ladon



Ladon大型内网渗透扫描器\域渗透\横向工具,PowerShell模块、Cobalt Strike插件、内存加载、无文件扫描。内含端口扫描、服务识别、网络资产探测、密码审计、高危漏洞检测、漏洞利用、密码读取以及一键GetShell,支持批量A段/B段/C段以及跨网段扫描,支持URL、主机、域名列表扫描等。12.2版本内置262功能模块,网络资产探测模块30+协议(ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP)以及方法快速获取目标网络存活主机IP、计算机名、工作组、共享资源、网卡地址、操作系统版本、网站、子域名、中间件、开放服务、路由器、交换机、数据库、打印机等信息,高危漏洞检测16+包含Cisco、Zimbra、Exchange、DrayTek、MS17010、SMBGhost、Weblogic、ActiveMQ、Tomcat、Struts2系列、Printer等,密码审计25+含数据库(Mysql、Oracle、MSSQL)、FTP、SSH、VNC、Windows(LDAP、SMB/IPC、NBT、WMI、SmbHash、WmiHash、Winrm)、BasicAuth、Tomcat、Weblogic、Rar等,远程执行命令包含(smbexec/wmiexe/psexec/atexec/sshexec/webshell),Web指纹识别模块可识别135+(Web应用、中间件、脚本类型、页面类型)等,本地提权21+含SweetPotato\BadPotato\EfsPotato\BypassUAC,可高度自定义插件POC支持.NET程序集、DLL(C#/Delphi/VC)、PowerShell等语言编写的插件,支持通过配置INI批量调用任意外部程序或命令,EXP生成器可一键生成漏洞POC/EXP快速扩展扫描能力,Ladon支持Cobalt Strike插件化内存加载,无文件扫描内网快速进行横向移动。
https://github.com/k8gege/Ladon/releases
https://k8gege.org/Download
虽然Ladon功能丰富多样,但使用却非常简单,任何人都能轻易上手
只需一或两个参数就可用90%的功能,一个模块相当于一个新工具
Ladon可在安装有.net 2.0及以上版本Win系统中使用(Win7后系统自带.net)
如Cmd、PowerShell、远控Cmd、WebShell等,以及Cobalt Strike内存加载使用
Ladon.ps1完美兼容Win7-Win11/2025 PowerShell,不看版本远程加载无文件渗透
全平台:Linux、MacOS、Windows、路由器、网络设备等OS系统
https://github.com/k8gege/LadonGo
实战并不那么顺利,有些内网转发后很卡或无法转发,只能将工具上传至目标
有些马可能上传两三M的程序都要半天甚至根本传不了,PY的几十M就更别想了
Ladon采用C#研发,程序体积很小500K左右,即便马不行也能上传500K程序吧
还不行也可PowerShell远程内存加载,这点是PY或GO编译的大程序无法比拟的
一条龙服务,为用户提供一个简单易用、功能丰富、高度灵活的扫描工具
扫描流量小
程序体积小
功能丰富强大
程序简单易用
插件支持多种语言
跨平台(Win/Kali/Ubuntu)等
支持Cobalt Strike插件化
支持PowerShell无文件渗透
Exp生成器可一键生成Poc
多版本适用各种环境
1 支持指定IP扫描
2 支持指定域名扫描
3 支持指定机器名扫描
4 支持指定C段扫描(ip/24)
5 支持指定B段扫描(ip/16)
6 支持指定A段扫描(ip/8)
7 支持指定URL扫描
8 支持批量IP扫描(ip.txt)
9 支持批量C段扫描(ip24.txt)
10 支持批量C段扫描(ipc.txt)
11 支持批量B段扫描(ip16.txt)
12 支持批量URL扫描(url.txt)
13 支持批量域名扫描(domain.txt)
14 支持批量机器名扫描(host.txt)
15 支持批量国家段扫描(cidr.txt)
16 支持批量字符串列表(str.txt)
17 支持主机帐密列表(check.txt)
18 支持用户密码列表(userpass.txt)
19 支持指定范围C段扫描
20 支持参数加载自定义DLL(仅限C#)
21 支持参数加载自定义EXE(仅限C#)
22 支持参数加载自定义INI配置文件
23 支持参数加载自定义PowerShell
24 支持自定义程序(系统命令或第三方程序即任意语言开发的程序或脚本)
25 插件(支持多种语言C#/Delphi/Golang/Python/VC/PowerShell)
26 支持Cobalt Strike(beacon命令行下扫描目标内网或跳板扫描外网目标)
27 支持CIDR格式IP扫描,如100.64.0.0/10,192.168.1.1/20等
28 INI配置支持自定义程序密码爆破
Ladon 简明使用教程 完整文档: http://k8gege.org/Ladon
Excel模块功能文档: http://k8gege.org/Ladon/wiki.xlsx
支持Cmd、Cobalt Strike、PowerShell等内存加载
Windows版本: .Net、Cobalt Strike、PowerShell
全系统版本:GO(全平台)、Python(理论上全平台)
PS: Study方便本地学习使用,完整功能请使用CMD
默认扫描速度很快,有些WAF或EDR防御很强
设置几线程都有可能20分钟左右就不能扫了
bypassEDR模拟人工访问,绕过速度检测策略
扫描速度较慢,追求速度的愣头青不要使用
Ladon 10.1.2.8/24 MS17010 bypassEDR
密码爆破相关模块暂不支持bypassEDR参数
例子:扫描目标10.1.2段是否存在MS17010漏洞
单线程:
Ladon 10.1.2.8/24 MS17010 t=1
80线程:
Ladon noping 10.1.2.8/24 MS17010 t=80
高强度防护下扫描线程设置低一些,F单线程
Ladon 10.1.2.8/24 MS17010 f=1
例子:使用8线程扫描目标10.1.2段是否存在MS17010漏洞
Ladon noping 10.1.2.8/24 MS17010 t=8
详见:http://k8gege.org/Ladon/proxy.html
PS:代理工具不支持Socks5,所以必须加noping参数扫描
不管是Frp还是其它同类工具,最主要是Proxifier等工具不支持ICMP协议
因为Ladon默认先用ICMP探测存活后,才使用对应模块测试
所以代理环境下得禁ping扫描,系统ping使用的就是ICMP协议
CIDR格式:不只是/24/16/8(所有)
Ladon 192.168.1.8/24 扫描模块
Ladon 192.168.1.8/16 扫描模块
Ladon 192.168.1.8/8  扫描模块
字母格式:仅C段B段A段 顺序排序
Ladon 192.168.1.8/c 扫描模块
Ladon 192.168.1.8/b 扫描模块
Ladon 192.168.1.8/a 扫描模块
Ladon 192.168.1.50-192.168.1.200 ICMP
Ladon 192.168.1.30-192.168.50.80 ICMP
TXT格式
Ladon ip24.txt ICMP
Ladon ipc.txt ICMP
Ladon ip16.txt ICMP
Ladon cidr.txt ICMP
Ladon domain.txt ICMP
Ladon host.txt ICMP
Ladon 192.168.1.8 WhatCMS   扫描IP
Ladon 192.168.1.8/24 WhatCMS   扫描C段
Ladon 192.168.1.8/C WhatCMS   扫描C段
Ladon 192.168.1.8/B WhatCMS   扫描B段
Ladon 192.168.1.8/A WhatCMS   扫描A段
Ladon IP.TXT WhatCMS   扫描IP列表
Ladon IP24.TXT WhatCMS   扫描C段列表
Ladon IP16.TXT WhatCMS   扫描B段列表
Ladon cidr.TXT WhatCMS   扫描整个国家IP段列表
禁PING扫描<br>
Ladon noping 192.168.1.8 WhatCMS   扫描IP
Ladon noping 192.168.1.8/24 WhatCMS   扫描C段
Ladon url.txt DraytekPoc
Ladon str.txt DeBase64
Ladon 192.168.1.8/24 ICMP
Ladon 192.168.1.8/24 Ping
如果你认为ping命令通才是存活,可使用这条命令批量
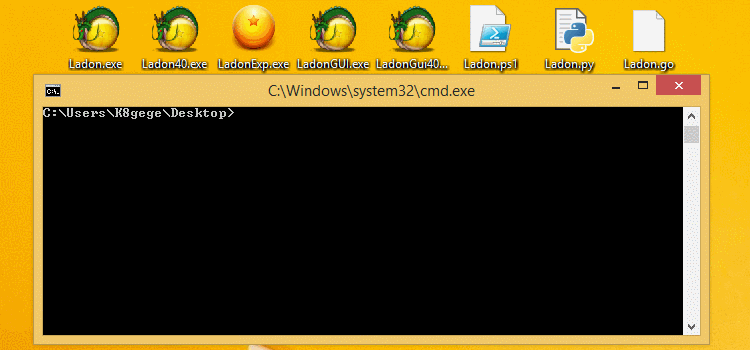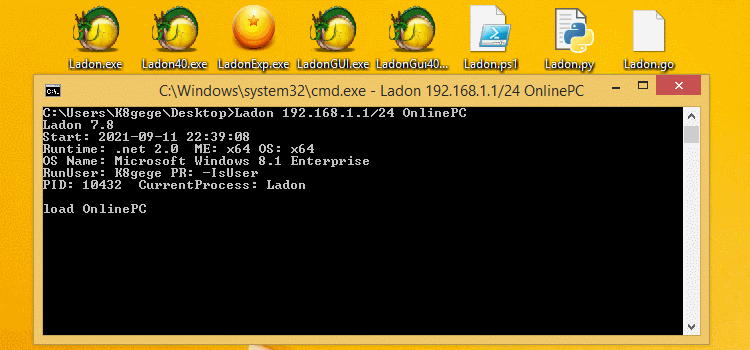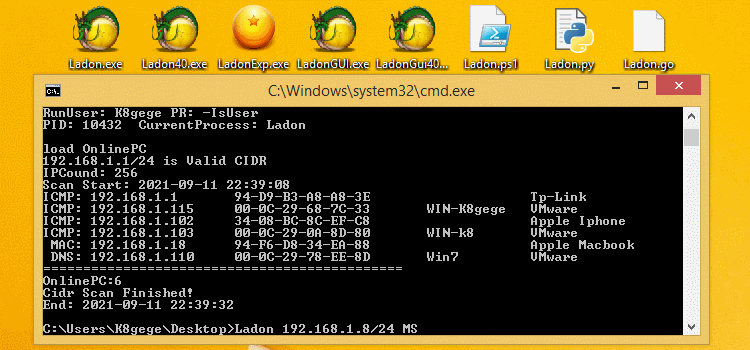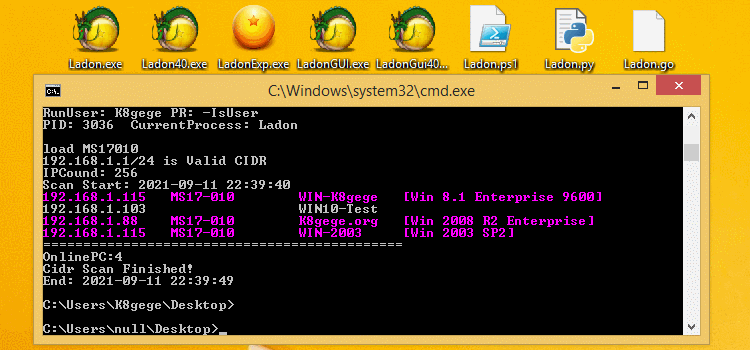
Ladon 192.168.1.8/24 OnlinePC
Ladon 192.168.1.8/24 OsInfo
Ladon 192.168.1.8/24 EthInfo
Ladon 192.168.1.8/24 OxidInfo
Ladon 192.168.1.8/24 DnsInfo
Ladon 192.168.1.8/24 OnlineIP
Ladon 192.168.1.8/24 MS17010
Ladon 192.168.1.8/24 SMBGhost
Ladon 192.168.1.8/24 WebInfo
Ladon http://192.168.1.8 WebInfo
Ladon 192.168.1.8/24 WebScan
Ladon http://192.168.1.8 WebScan
Ladon 192.168.1.8/24 UrlScan
Ladon 192.168.1.8/24 SameWeb
Ladon baidu.com SubDomain
Ladon baidu.com DomainIP
Ladon baidu.com HostIP
Ladon domain.txt DomainIP
Ladon host.txt HostIP
Ladon domain.txt Domain2IP
Ladon host.txt Host2IP
Ladon AdiDnsDump 192.168.1.8
Ladon GetDomainIP
Ladon 192.168.1.8/24 PortScan
Ladon 192.168.1.8 PortScan 80,445,3389
Ladon 192.168.1.8/24 CMS
Ladon 192.168.1.8/24 CmsInfo
Ladon 192.168.1.8/24 WhatCMS
Ladon 192.168.1.8/24 CiscoInfo
Ladon http://192.168.1.8 CiscoInfo