
 #1

 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: 通过利用唾手可得的漏洞自动进行 Linux 权限提升,例如 gtfobins、pwnkit、dirty pipe、+w docker.sock
 az0x7/vulnerability-checklist
精选的 Web 和 API 漏洞检查清单合集,涵盖 XSS、SQLi、CSRF、IDOR、身份验证绕过、文件上传以及漏洞赏金测试技巧。
 rhinosecuritylabs/cloudgoat
CloudGoat 是 Rhino 安全实验室的 "设计即漏洞" AWS 部署工具
 duo-labs/cloudmapper
CloudMapper 帮助您分析您的亚马逊网络服务(AWS)环境。
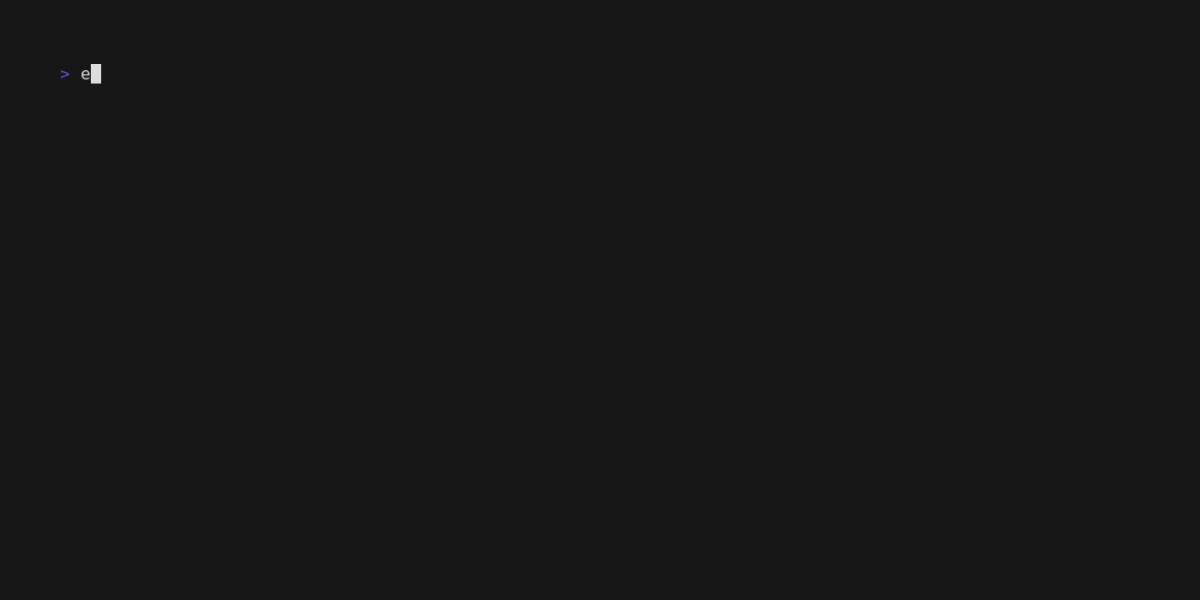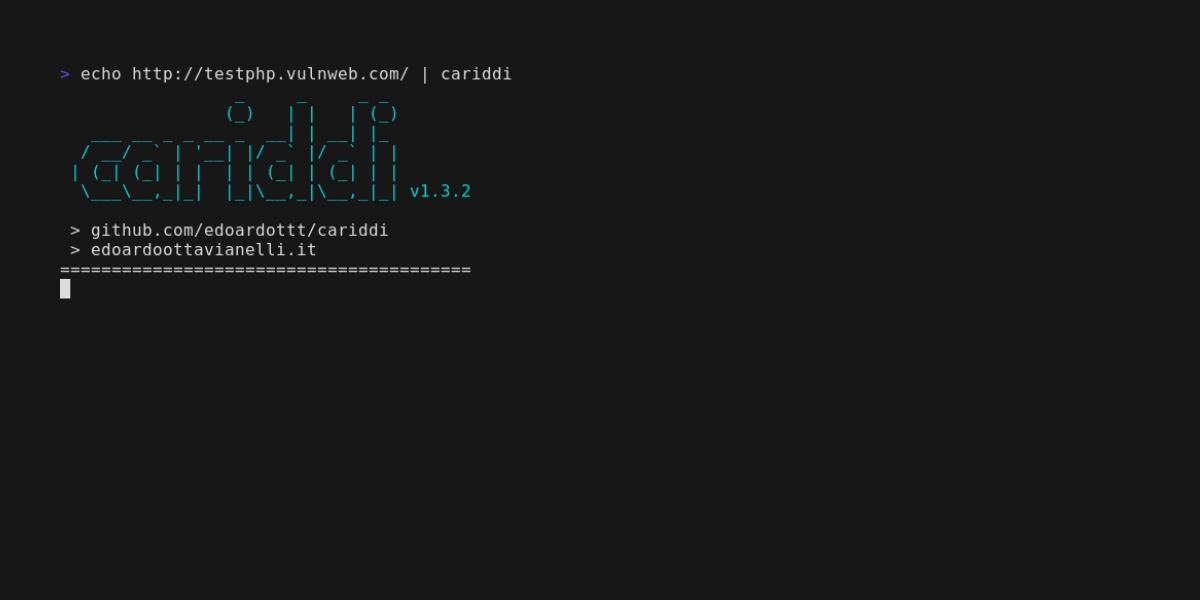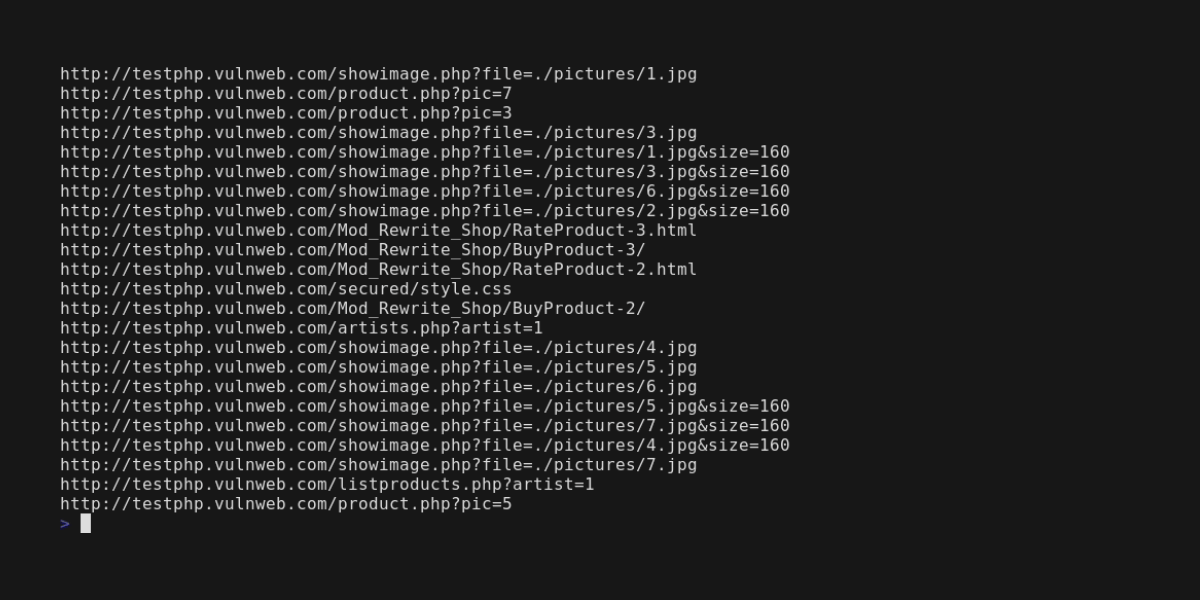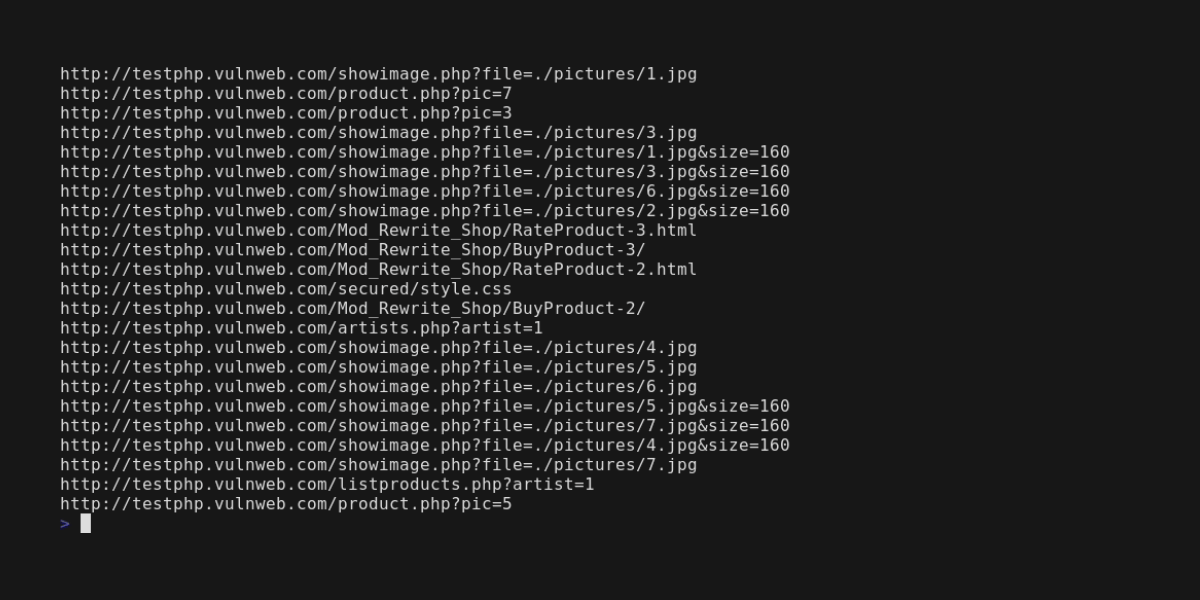 edoardottt/cariddi
获取域名列表,爬取URL并扫描端点、密钥、API密钥、文件扩展名、令牌等
 c2sp/wycheproof
Project Wycheproof 针对已知攻击对加密库进行测试。
 hfiref0x/kdu
Windows 内核驱动工具,利用存在漏洞的已签名驱动(BYOVD)绕过 DSE、加载未签名驱动、劫持受保护进程并转储进程内存。
 madhuakula/kubernetes-goat
故意暴露漏洞的Kubernetes集群环境,用于实操安全培训。包含22+个场景,涵盖容器逃逸、RBAC配置错误、SSRF以及通过Falco和Tetragon实现的运行时安全。
 alexandreborges/malwoverview
Malwoverview 是一款用于威胁狩猎的第一响应工具,支持 VirusTotal、Hybrid Analysis、URLHaus、Polyswarm、Malshare、Alien Vault、Malpedia、Malware…
 nebusec/cybermeowfia
NebuSec 发现的 CVE 的概念验证(PoC)和漏洞利用
 google/honggfuzz
面向安全的软件模糊测试器。支持基于代码覆盖率(软件和硬件)的进化式、反馈驱动模糊测试。

 open-policy-agent/conftest
使用 Open Policy Agent Rego 查询语言针对结构化配置数据编写测试
 vaib25vicky/awesome-mobile-security
一个旨在将所有有用的安卓和iOS安全相关资源汇集到一起的尝试。所有参考资料和工具均归其各自所有者所有。我只是在维护它。
 revng/revng
基于 LLVM 和 QEMU 构建的开源二进制分析框架与反编译器,可将二进制文件提升为可读的中间表示,用于逆向工程。
 googleprojectzero/fuzzilli
一个 JavaScript 引擎模糊测试器









