
 #1

 completetech-security/fortimail-cve-2026-104286-check
面向 CVE-2026-104286 的离线 FortiMail 证据检查工具。用于检查 FortiMail 版本与部署证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不包含漏洞利用载荷。
 completetech-security/http2shell-check
离线 Brotli / HTTP2Shell(CVE-2026-111497)暴露与资产清单检查工具,覆盖经过验证的生态系统。Python 3.10+,无依赖,也不包含漏洞利用载荷。
 completetech-security/ivanti-connect-secure-cve-2026-104935-check
用于 CVE-2026-104935 的离线 Ivanti Connect Secure 证据检查工具。收集 Connect Secure 构建与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/netscaler-cve-2026-19489-check
用于 CVE-2026-19489 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/netscaler-cve-2026-19490-check
用于 CVE-2026-19490 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
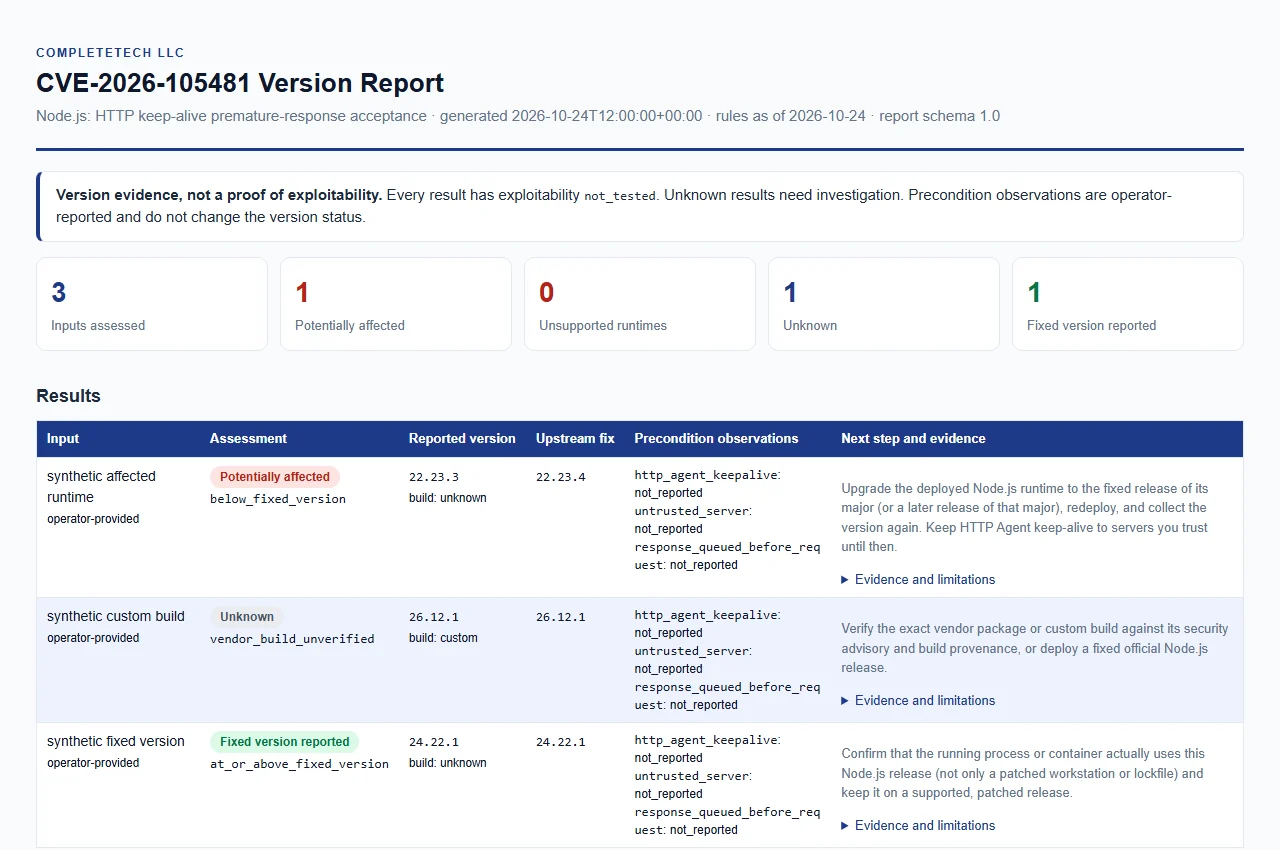 completetech-security/node-cve-2026-105481-check
针对 CVE-2026-105481 的离线 Node.js 证据检查工具:HTTP keep-alive 过早响应接受问题。单文件 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-106069-check
CVE-2026-106069 的离线 Node.js 证据检查工具:TLS 前导零 IPv4 解析器不匹配。单文件 Python;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-106072-check
针对 CVE-2026-106072 的离线 Node.js 证据检查工具:TLS 非规范 IP DNS SAN 接受问题。单文件 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-106073-check
面向 CVE-2026-106073 的离线 Node.js 证据检查工具:Permission Model realpathSync 读取绕过。单文件 Python;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-106074-check
针对 CVE-2026-106074 的离线 Node.js 证据检查器:快照中的加密熵缓存重复问题。单文件 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node2shell-check
被动 Node2Shell(CVE-2026-111497)暴露检查器与离线 Node.js 运行时评估,附带品牌化 HTML 报告。Python 3.10+,无依赖,无漏洞利用载荷。
 completetech-security/php2shell-check
被动 PHP2Shell(CVE-2026-109618、CVE-2026-109619)暴露检查工具,可生成品牌化 HTML 报告。单文件 Python 实现,无依赖,不含漏洞利用载荷。
 completetech-security/simple-git-rce-check
针对 CVE-2026-102826 的离线 simple-git 证据检查工具。检查 Git 配置与软件包证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/sonicwall-sma1000-cve-2026-102256-check
用于 CVE-2026-102256 的离线 SonicWall SMA1000 证据检查工具。报告构建与配置证据。独立 Python 程序;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/sonicwall-sma1000-cve-2026-102255-check
用于 CVE-2026-102255 的离线 SonicWall SMA1000 证据检查工具。报告构建与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/sonicwall-sma1000-cve-2026-102258-check
用于 CVE-2026-102258 的离线 SonicWall SMA1000 证据检查工具。报告构建与配置证据。独立 Python 工具;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 s12cybersecurity/hyperloader
Hypervisor 隔离的 shellcode 执行环境。将宿主进程内存映射到客户机 vCPU,拦截 DLL 执行故障,并将 API 调用代理到宿主,兼容 Stardust PIC shellcode









