被动 Node2Shell(CVE-2026-111497)暴露检查器与离线 Node.js 运行时评估,附带品牌化 HTML 报告。Python 3.10+,无依赖,无漏洞利用载荷。





针对 Node.js 运行时和网站的 Node2Shell(CVE-2026-111497)基于版本的初步排查
离线运行时评估 · 被动网站元数据 · 单文件、无依赖的 Python
node2shell-check 将运行时或网站报告的 Node.js 版本与每个受支持分支的官方上游修复版本进行比较。你可以评估已知的版本、在已部署的服务中收集元数据,或检查网站普通的公开响应。
它不发送任何漏洞利用载荷,从不解码 Brotli,并如实报告不确定性:隐藏的、厂商构建的或相互冲突的版本均标记为 unknown,绝不会标记为“安全”。
[!IMPORTANT] 潜在暴露不等于已确认可利用性。 每个结果都保持可利用性为
not_tested。该漏洞涉及解码攻击者控制的 Brotli 数据,仅凭版本无法表明应用程序是否会到达该代码路径。fixed_version_reported并非对已部署补丁的验证。请将每个结果视为提示管理员进行检查的信号。
仅检查你有权评估的目标,并将真实的目标列表、资产清单和报告排除在版本控制之外。
python 不是 Python 3 的环境中使用 python3。collect-runtime.cjs 时才需要 Node.js。git clone https://github.com/completetech-security/node2shell-check.git
cd node2shell-check
# Compare a known version. Offline, no network calls.
python node2shell_check.py --node-version 24.22.0
# Collect metadata where the service runs (same Node.js binary), then assess it offline.
node collect-runtime.cjs > runtime.json
python node2shell_check.py --inventory runtime.json --format html --output report.html
# Check authorized websites listed one per line (start from websites.example.txt).
cp websites.example.txt websites.txt # then replace the entries with your own authorized targets
python node2shell_check.py --input websites.txt --format html --output websites-report.html
在没有 --format 的情况下,结果会以 CSV 格式写入 stdout。运行 python node2shell_check.py --help 可查看完整的选项列表,或参阅完整参考文档。
三种模式可以在一次运行中组合使用。每个输入都会成为一条独立的观测记录,并带有各自的证据;所提供的运行时版本绝不会被假定为属于所提供的 URL。
| 模式 | 选项 | 网络 | 作用 |
|---|---|---|---|
| 已知版本 | --node-version VERSION(可重复) | 无 | 比较你从其他地方获取的版本。 |
| 运行时清单 | --inventory FILE(可重复) | 无 | 读取由 collect-runtime.cjs 生成的、与收集器兼容的 JSON(schema 1)。 |
| 网站元数据 | 以 URL 或域名作为参数,或使用 --input FILE | 是 | 读取每个所提供目标的公开响应元数据。 |
运行时清单。 collect-runtime.cjs 会从运行它的 Node.js 二进制文件中记录版本和构建元数据。它从不加载应用代码、读取环境变量、解压数据或建立连接。它无法证明厂商补丁的来源,其 build_source 默认为 unknown。请在你打算评估的实际容器或运行时中运行它;主机安装并不能描述每一个容器、函数或 worker。
网站元数据。 对于每个目标,检查器会读取 robots.txt,并且在策略允许的情况下,向所提供的页面发起一次普通的 GET 请求。它使用经过验证的 TLS、诚实的 User-Agent、有界响应和请求节流。重定向会保持在相同主机或其 www 对应主机上,HTTPS 降级会被阻止。它不会获取任何其他内容,也不会发送压缩正文、凭据或构造的请求。Express 或 Next.js 的线索绝不会成为 Node.js 版本证据,而 Brotli 响应压缩也不能证明应用会解码请求正文。完整规则请参阅网站模式下发起的请求。
每条观测记录会获得四种评估状态之一。
| 状态 | 含义 |
|---|---|
potentially_affected | 报告了一个低于其分支修复版本的普通 Node.js 版本。请核实已部署的构建并优先进行修复。 |
unsupported_runtime | 该版本位于较旧的、不受支持的上游版本线上。请核实厂商支持情况,并迁移到受支持的、已打补丁的运行时。 |
fixed_version_reported | 报告的版本已达到修复版本。这并非对已安装补丁的独立验证。 |
unknown | 版本缺失、格式错误、相互冲突、带有厂商限定、为自定义构建、为预发布版本、可能为向后移植,或超出此规则快照范围。 |
内嵌规则快照中的上游修复版本:
| Node.js 分支 | 22.x | 24.x | 26.x |
|---|---|---|---|
| 修复于 | 22.23.4 | 24.22.1 | 26.12.1 |
阈值来自 Node.js 2026 年 10 月安全版本以及 22.23.4、24.22.1 和 26.12.1 的发布说明,这些版本发布于 2026-10-21。内嵌规则快照的日期为 2026-10-23。检查器不会下载或刷新规则,因此重新运行旧副本不会更新它们。
阅读报告时请牢记以下区别:
fixed_version_reported 观测记录并不会抹去一次不成功的网站检查。请检查每个结果的获取结果、运行的完整性以及其评估结论。unknown。来自收集器的 Brotli 元数据只是上下文,而非补丁判定。评估方法记录了每条分类规则以及管理员应执行的检查。结果字段和证据字段列在参考文档中。
--format html 会生成一个离线、无脚本的单一文件,其中包含徽标、摘要卡片、每个结果及其证据和后续步骤、上游修复表以及运行完整性信息。它会跟随读者的浅色或深色主题,并且打印效果良好。
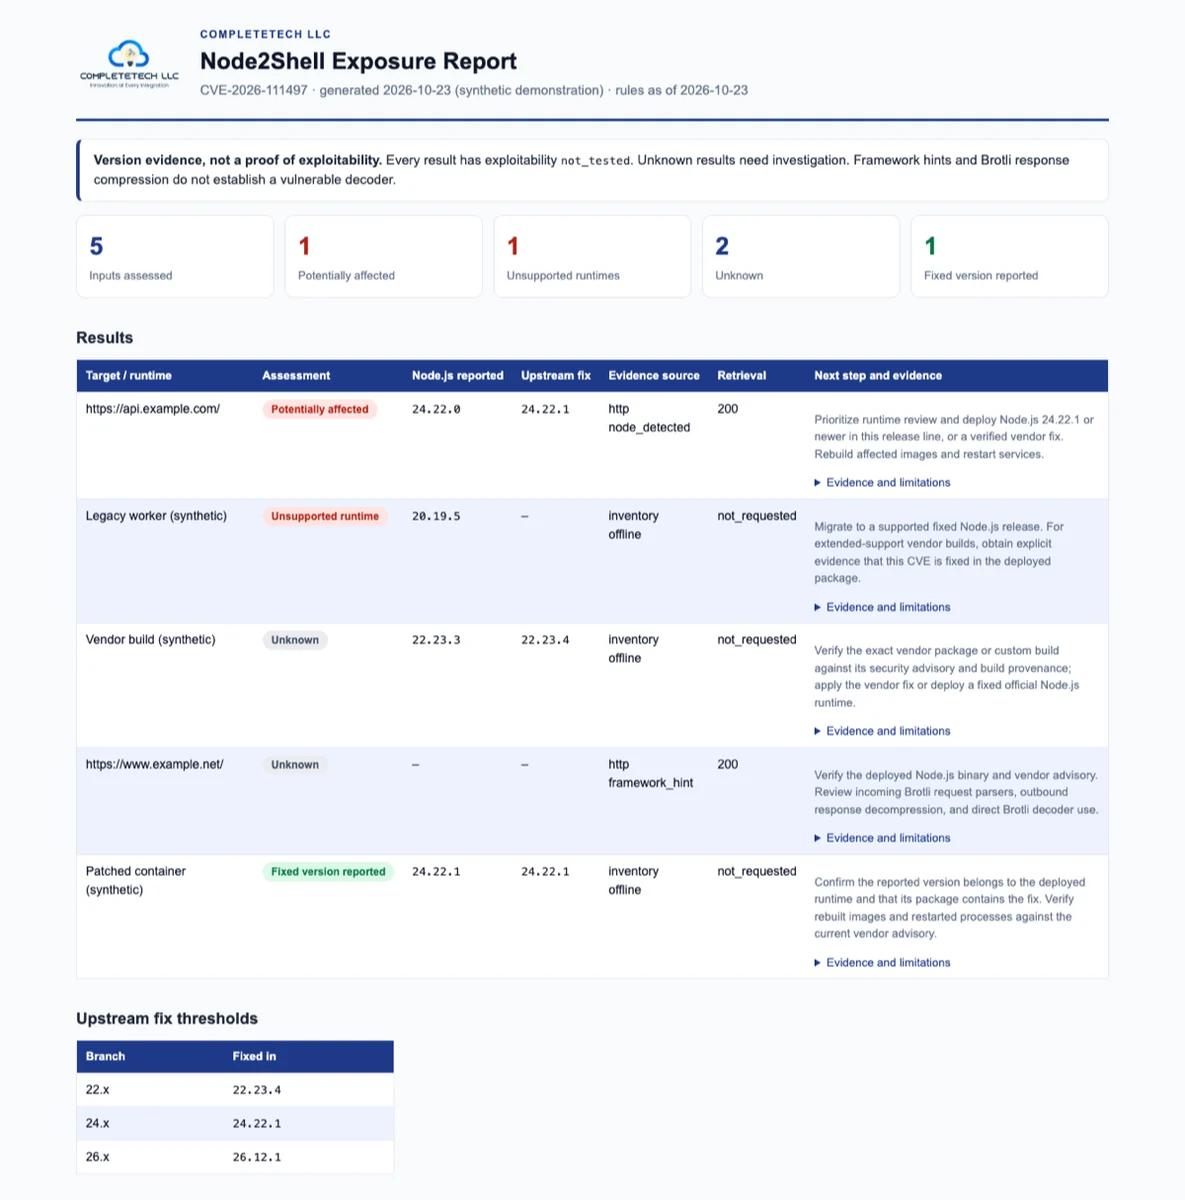
由保留的 example.* 域名和虚构运行时构建的合成示例。查看 HTML。
使用 --logo path/to/logo.png 和 --brand "Your Company" 为你的组织定制报告品牌。
CSV(默认格式)和 JSON 适合电子表格和流水线。进度和诊断信息输出到 stderr,stdout 保留用于数据。
报告 schema 1.1 在 JSON、CSV 和 HTML 中记录了检查器的可执行文件 SHA-256(tool_sha256,而非发布者签名)以及明确的运行完整性。现有的观测列和清单 schema 1 保持兼容。空的 CSV 报告包含一行摘要,而不是虚构的目标。JSON 报告是一个对象,顶层字段包括 tool、tool_version、tool_sha256、report_schema_version、rules_as_of、generated_at、complete 和 results。complete: true 表示输入循环已结束,而不是每个请求都成功或每个版本都已识别。详情请参阅 CSV、JSON 和结果字段。
--force,否则会拒绝已存在的输出文件。即使使用 --force,输入文件和徽标文件也永远不能作为输出目标。complete: false)。在完整报告发布后发生的中断会保留该报告。写入前的突然终止、崩溃或断电可能导致报告无法创建;没有增量检查点或自动恢复。| 代码 | 含义 |
|---|---|
0 | 运行完成且没有操作错误。除非设置了 --fail-on-finding,否则发现项不会改变此结果。 |
1 | 设置了 --fail-on-finding,且至少有一个结果为 potentially_affected 或 unsupported_runtime。 |
2 | 参数、输入或输出错误,或操作故障,导致一个或多个请求的检查无法进行。此退出码优先于 1。 |
130 | 运行被中断。在可以写入输出的情况下,已完成的观测会被保留。 |
操作结果(例如超时或请求被阻止)与评估结果相互独立。请同时审查两者。
node:zlib 解压不受信任的 Brotli 输入。unknown。unsupported_runtime 是升级并审查的结果,并不表示该漏洞在该版本上已被复现。robots.txt 本身并不授予评估网站的许可。以下内容均不会改变独立检查器、其内嵌的离线规则快照或 Node2Shell 清单架构。


