针对 CVE-2026-102826 的离线 simple-git 证据检查工具。检查 Git 配置与软件包证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。





针对 CVE-2026-102826 — simple-git 配置 include 命令注入 的离线证据检查工具。
它将你提供的 simple-git 版本证据(CLI 参数值、JSON/CSV 清单、npm lockfile、已安装的 manifest)与经审核的公告规则进行比对,并可列出词法源代码审查候选。它从不访问网站、导入应用代码、运行 Git 或包管理器,也不执行漏洞利用载荷。
potentially_affected 并不代表已确认的可利用性,fixed_version_reported 也从不证明已安装补丁或安全性。每个结果均保留 exploitability: not_tested。unknown。unknown 既不是发现,也不是干净结果。仅在你获授权处理的证据上操作它。报告包含操作员数据;请将真实目标、清单和报告排除在提交之外。
simplegit_rce_check.py 可单独复制并运行。它自带受限的输入/报告辅助函数和源代码词法分析器,运行时无需配套仓库。python simplegit_rce_check.py --version 4.0.0 --format json
python simplegit_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
python simplegit_rce_check.py --csv-list inventory.csv --fail-on-finding
python simplegit_rce_check.py --help
python -m unittest -v
inventory.csv 是你自己的文件(参见 JSON 和 CSV 清单);其他输入随 examples/ 提供。默认输出格式为 stdout 上的 CSV。python -m unittest -v 运行仅本地的合成测试。
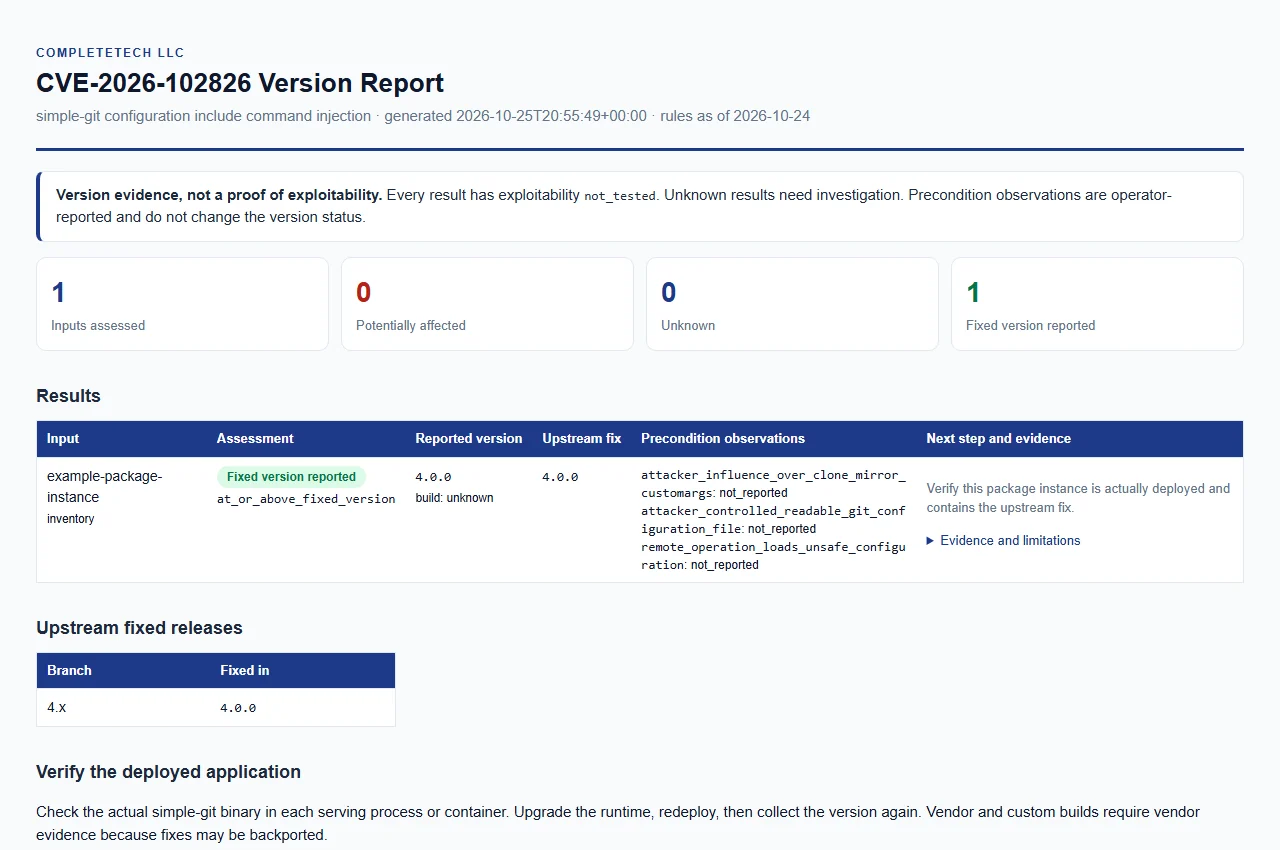
打开合成示例报告。仅为示例数据;这不是实时评估。
主要公告和已审查数据库于 2026-10-24 检索(每份报告中的 rules_as_of)。
| 示例报告的版本 | 结果 |
|---|---|
| 3.35.9 | potentially_affected |
| 3.36.0 | potentially_affected |
| 3.36.1 | unknown |
| 3.99.0 | unknown |
| 4.0.0 | fixed_version_reported |
| 4.0.1 | fixed_version_reported |
| 5.0.0 | unknown |
不要为 3.36.0 和 4.0.0 之间的假设版本臆造受影响状态。include.path 和 includeIf 变体共享此公告。
| 状态 | 含义 |
|---|---|
potentially_affected | 报告的版本位于文档记载的受影响区间内(至多且包括 3.36.0)。未确立应用前提条件和可利用性;这不代表已确认的可利用性。 |
fixed_version_reported | 报告的版本为 4.0.0 或更高,且位于已审查的 4.x 修复线内。这仅描述版本声明;它从不证明已安装补丁或安全性。 |
unknown | 其他任何情况:位于受影响区间和修复线之外的版本(不作出安全性或其他漏洞结论)、未来版本线(不外推补丁声明),以及缺失、冲突、格式错误、预发布、限定或自定义/厂商构建。 |
每一行还带有更具体的 version_status,例如 in_documented_affected_range、at_or_above_fixed_version、outside_reviewed_range、version_not_disclosed、conflicting_versions、qualified_version_unverified、unrecognized_or_partial_version 或 vendor_build_unverified。build_source 值 unknown(默认值)、upstream 或 official 会作为上游构建进行比较;任何其他值(例如厂商名称)都会使结果保持 unknown,直到存在独立的补丁证据。接受前导 v 前缀。
三个可选观察项描述公告前提条件。它们由操作员提供、未经核实,且从不改变包版本结果。
| 观察项 | 含义 |
|---|---|
attacker_influence_over_clone_mirror_customargs | 攻击者影响 clone/mirror customArgs |
attacker_controlled_readable_git_configuration_file | 攻击者控制的可读 Git 配置文件 |
remote_operation_loads_unsafe_configuration | 远程操作加载不安全配置 |
每个观察项为布尔值或 null(未报告)。缺失的观察项不构成缓解措施。可选的词法源检查与它们相互独立,文件模式发现显示的是审查目标,而非已证实的输入污染。
至少需要一个输入。模式可在一次运行中组合;每个输入都会产生自己的行。除非另有说明,每个输入文件必须显式命名,且仅被读取。
--version(别名 --package-version)可重复。每个值都是单独的实例,而不是针对单个实例的证据核对。--build-source 和观察项标志(观察项键名中的下划线转为连字符,值为 true 或 false)适用于所有 CLI 版本。
python simplegit_rce_check.py --version 3.36.0 --version 4.0.1 --format json
python simplegit_rce_check.py --version 4.0.0 --build-source "Example Vendor" --attacker-controlled-readable-git-configuration-file true
第二条命令保持为 unknown,因为该构建由供应商提供。
--inventory,可重复):一个对象或一个对象数组。必需:整数 schema_version: 1 和字符串 package_version。可选:package: "simple-git"、label、build_source 以及上述观测键。未知或重复的键、类型错误、非有限数字以及格式错误的输入都会被拒绝。--csv-list,可重复):需要 package_version 列。可选列为 label、build_source 以及观测键(true、false 或空白)。NUL 字符会被拒绝。可运行的 JSON 示例位于 examples/inventory.example.json。
python simplegit_rce_check.py --npm-lock examples/package-lock.example.json --format json
python simplegit_rce_check.py --installed-package path/to/node_modules/simple-git/package.json --format json
--npm-lock 读取显式命名的 npm lock/shrinkwrap v1/v2/v3 JSON。携带显式包名的嵌套实例和别名保持独立。元数据语法遵循官方 package-lock 参考,审阅于 2026-10-25。不收集 lockfile URL 和脚本。unknown 覆盖观察,绝不作为不存在的证明。--installed-package 仅读取显式选定的已安装 simple-git package.json 的名称和版本,不运行脚本,也不导入该模块。清单元数据无法证明某个正在运行的服务进程加载了该包。python simplegit_rce_check.py --source examples/source.example.js --source-root examples --format html
--source 显式选择 JS/TS 文件(.js、.cjs、.mjs、.ts、.cts、.mts、.jsx、.tsx),并且需要 --source-root,它提供相对证据位置,且必须包含所有选中的文件。不进行目录遍历,也不执行代码。
simpleGit)、工厂调用、直接赋值的客户端拼写以及 clone/mirror 参数形态会产生词法审查候选。config 和实际调用参数会分别检查;同一文件中无关的 customArgs 或配置对象无法建立数据流。trustedConfig 或 request.body 的标识符并不能证明输入可信或受攻击者控制。unknown,可利用性为 not_tested,且操作员观察项未填写。它们绝不会继承单独提供的版本、清单或锁实例的状态。unknown 覆盖行,而不是给出不存在结论。







