离线 Brotli / HTTP2Shell(CVE-2026-111497)暴露与资产清单检查工具,覆盖经过验证的生态系统。Python 3.10+,无依赖,也不包含漏洞利用载荷。

Brotli 解码器暴露评估,附带证据。
http2shell-check 针对 CVE-2026-111497 评估所报告的版本和组件清单,该漏洞是 Google Brotli 解码器漏洞,也被称为 HTTP2Shell 或 Node2Shell。这些名称描述的是同一个底层缺陷。并不需要 HTTP/2。
它覆盖原生 Brotli、Node.js、Bun、Python Brotli/brotlicffi、Brotli4j、Envoy、Istio,以及精确的 Debian 源码包快照。独立的 Python 检查器不发起网络请求、不导入解码器,也不发送任何漏洞利用载荷。版本比较属于分诊,而非证明:可利用性始终为 not_tested,而所报告的修复版本并不等同于已验证的已部署补丁。
在 Windows、Linux 或 macOS 上使用 Python 3.10+。无需安装任何内容:检查器及其测试仅使用标准库。在没有 python 的情况下,请使用 python3。
git clone https://github.com/CompleTetech-Security/http2shell-check.git
cd http2shell-check

# Assess explicit versions
python http2shell_check.py --component brotli=1.2.0 --format json
python http2shell_check.py --component python-brotli=1.2.1 --component bun=1.4.3

# Assess an inventory and write an offline HTML report
python http2shell_check.py --inventory examples/inventory.json --format html --output report.html

# Assess the current Python environment's installed packages
python collect_python.py > runtime.json
python http2shell_check.py --inventory runtime.json --format json
除非指定 --force,否则会拒绝覆盖已存在的输出文件。请将真实清单和报告保存在 Git 之外。检查器文件复制到其他位置后仍可正常工作;如果希望在 HTML 报告中显示徽标,请提供 --logo approved-logo.png。
至少提供一个输入。--component、--inventory、--pip-list 和 --node-inventory 可重复使用并可组合;每个都会创建独立的观测结果。
| 输入 | 来源 |
|---|---|
--component PRODUCT=VERSION | 在命令行中提供的单个版本。 |
--inventory PATH | 规范的多组件 JSON 清单。 |
--pip-list PATH | python -m pip list --format=json 的输出;仅评估 Brotli/brotlicffi 条目。 |
--node-inventory PATH | 现有的 node2shell-check 收集器 v1 文件。 |
常用选项:
| 选项 | 默认值 | 行为 |
|---|---|---|
--format csv|json|html | csv | 输出格式;所有格式都包含相同的组件发现结果和报告元数据。 |
--output PATH | stdout | 以原子方式发布已完成的报告。 |
--force | 关闭 | 替换已存在的输出文件。输入文件、检查器和徽标文件仍受保护。 |
--brand NAME | CompleteTech LLC | HTML 组织标签。 |
--logo PATH | 默认品牌使用内置的 assets/logo.png(如果存在) | 嵌入最大 1 MiB 的 PNG。自定义品牌会省略默认徽标。 |
--fail-on-finding | 关闭 | 当结果为 potentially_affected 或 unsupported_runtime 时以退出码 1 退出。 |
--version、--help | 打印工具版本或用法。 |
规范清单模式、适配器详情、字段限制以及完整的选项和退出码参考见 docs/REFERENCE.md。产品标识符和版本规则见方法论。未知标识符会产生未知覆盖范围,而不是猜测的匹配结果。
| 代码 | 含义 |
|---|---|
0 | 报告已写入,且没有操作错误。 |
1 | 使用 --fail-on-finding 时,至少有一个结果为 potentially_affected 或 unsupported_runtime。 |
2 | 操作失败:参数无效,或输入、收集或输出错误。在可能的情况下,会保留来自其他输入的有效观测结果。 |
130 | 已中断。 |
评估期间中断时,会发布已完成的组件观测结果,并标记 complete=false。输出期间中断会保留现有目标文件,并且可能不会留下新报告。操作错误不是评估结果,部分报告也不是完整报告。
HTML 报告是一个离线、无脚本的文件。它包含嵌入的徽标、汇总计数、按优先级排序的组件观测结果、证据、未知项、覆盖缺口、修复建议、分支修复和源链接。它可自适应浅色和深色主题,并且打印效果清晰。使用 --brand "Your Organization" --logo approved-logo.png 进行自定义品牌设置。
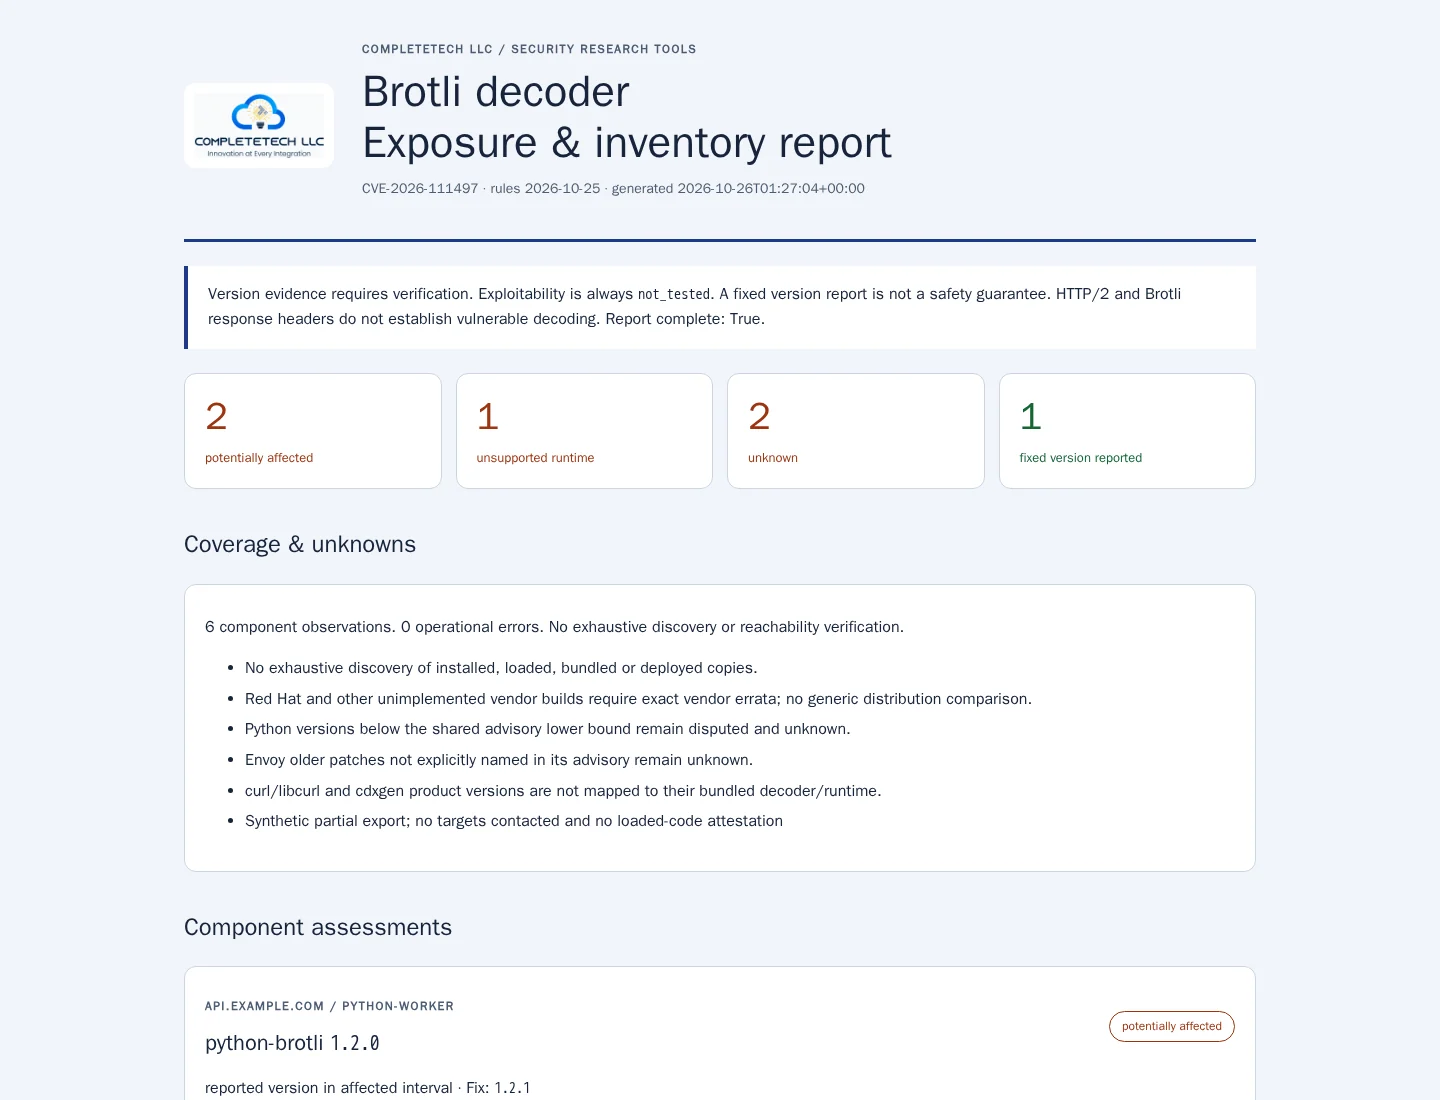
打开合成示例。截图展示的是实际生成的输出;未扫描任何目标。另请参阅窄布局和打印预览。
| 状态 | 含义 |
|---|---|
potentially_affected | 报告的版本匹配已验证的受影响区间或确切的供应商软件包。请验证实际部署的副本和输入路径。 |
fixed_version_reported | 该版本满足适用的规则。实际部署的补丁状态和安全性仍未验证。 |
unsupported_runtime | 较旧的、不受支持的 Node.js 版本线需要升级或供应商审查。这不是 CVE 确认。 |
unknown | 缺失、有争议、有限定条件、自定义、冲突或未覆盖的证据需要审查。 |
未知结果不会触发退出码 1,但会被显著计数。命令成功并不等于安全评估干净,报告计数也不是资产安全结论。每个组件副本单独评估,因此已修复的结果永远不会抹去受影响或未知的副本。
规则内嵌并标注日期为 2026-10-25;它们是离线快照,而非自动刷新的数据源。以下每个产品标识符均由各自的规则评估:
| 标识符 | 组件 |
|---|---|
brotli | 原生 Google Brotli(按分支独立修复) |
node、bun | Node.js 与 Bun 运行时 |
python-brotli、brotlicffi | PyPI 包 |
brotli4j | Java Brotli4j(Maven) |
envoy、istio | Envoy 代理与 Istio 服务网格 |
debian-brotli | 精确的 Debian brotli 源码包快照 |
每个标识符的受影响版本与修复版本列于方法论中,其背后的原始来源见已验证来源矩阵。
关键边界:
未提供:穷尽式发现、SBOM 导入、已加载代码证明、被动网站扫描和可达性测试。
本工具与 node2shell-check 互补,后者的 Node.js 接口与归属保持不变。参见范围与模板一致性。
collect_python.py 仅在运行它的解释器中读取已安装包的元数据。它绝不导入 Brotli 或应用代码。请仅在你获授权检查的环境中运行它。agent skill 使用经授权的本地清单调用此 CLI,包括在单独安装之后。要单独安装它,请将整个 skills/http2shell-check/ 目录复制到你选定项目中的 .agents/skills/http2shell-check/,或复制到你 agent 的个人 skill 目录。复制前请保留任何现有安装。已安装的 skill 会单独定位检查器;它不会捆绑另一份实现。
python -m unittest -v
python http2shell_check.py --help
git diff --check
测试仅使用合成输入和模拟对象。有关测试套件覆盖的内容以及如何重新生成合成示例报告,请参阅 docs/VALIDATION.md。