针对 CVE-2026-17106 的离线 Docker CopyEscape 证据检查工具。Docker 版本与构建配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。



Docker 复制目标逃逸
CVE-2026-17106 · 离线版本研判
copyescape-check 是 CVE-2026-17106(别名 GHSA-hfg8-hc9c-6c3h)的专用仓库,该漏洞允许精心构造的归档文件使 docker cp 复制输出(以及其他 moby/go-archive 解压操作)写入预期目标之外的位置。
它是一个独立的、仅使用标准库的 Python 3.10+ 工具,将操作员报告的 Docker Engine/CLI、Docker Desktop 和 moby/go-archive 版本与已发布的修复版本进行比较,并如实报告不确定性。它不发起网络请求,不运行 Docker 或应用程序代码,也从不测试可利用性。由 CompleteTech LLC 开发。
[!IMPORTANT] 版本比较是证据,而非经过验证的运行时状态。
potentially_affected结果并不代表已确认可利用,fixed_version_reported也不是安全保证或已验证的已部署补丁。厂商的向后移植和自定义构建无法从版本字符串中检测出来。
| 字段 | 范围 |
|---|---|
| 漏洞标识符 | CVE-2026-17106 |
| 同一漏洞的别名 | GHSA-hfg8-hc9c-6c3h |
| 对照主要来源审查规则的日期 | 2026-10-24 |
| 实现状态 | 已实现(离线版本研判) |
别名和多个受影响产品标识的是同一漏洞;它们不会创建额外的扫描器范围。不同漏洞的修复应放在独立的仓库中。
python3 的系统上,请在以下命令中替换为 python3。python copyescape_check.py --version docker-engine=29.6.2 --version go-archive=0.2.5 --format json
python copyescape_check.py --inventory inventory.json --format html --output report.html
python copyescape_check.py --csv components.csv --fail-on-finding
在第一条命令中,Engine 29.6.2 低于所报告的修复版本(potentially_affected),而 go-archive 0.2.5 落在各来源意见不一致的范围内(unknown,从不视为安全)。
运行 python copyescape_check.py --help 查看用法和退出码,运行 python copyescape_check.py --tool-version 查看检查器版本。使用 python -m unittest -v 运行测试。输入、字段和输出格式记录在参考文档中。
这些图片展示了根据 docs/example-inventory.json 中的合成保留名称输入渲染出的 HTML 报告;输出为 docs/example-report.html。它们是检查器真实输出的示例,并非对任何系统的评估。
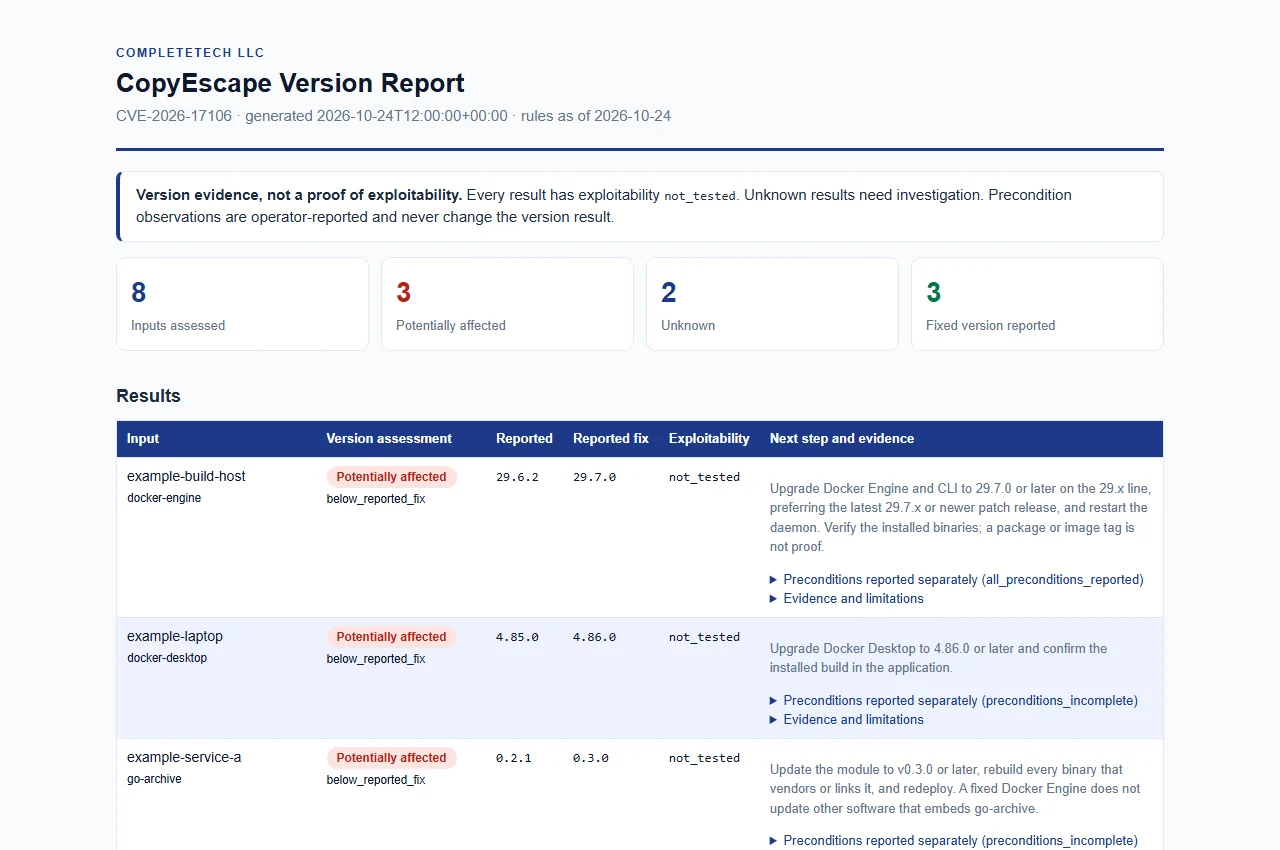
由虚构输入生成的合成示例;并非真实评估。
copyescape_status(版本状态)与前置条件观察结果以及可利用性相互独立。
| 状态 | 含义 |
|---|---|
potentially_affected | 所报告的纯版本低于各来源所覆盖的单一发布线上的所报告修复版本。并非确认可利用性。 |
fixed_version_reported | 所报告的纯版本达到所报告的修复版本。并不保证已部署的构建已打补丁。 |
unknown | 缺失、格式错误、预发布、带限定符、厂商/自定义构建、相互冲突、存在争议范围或未覆盖发布线的版本。请审查这些版本;它们从不改变退出码。 |
not_tested。docker cp 复制导出或 go-archive 解压、主机文件系统写入权限)可作为操作员观察结果提供。它们与版本结果一同报告,且从不改变版本结果。unsupported_runtime 未被使用:所审查的厂商来源在此上下文中未发布这些组件的生命周期证据。x.y.z 版本(可选前导 v);其他所有内容均保持为 unknown。版本状态原因和报告字段的完整列表见参考文档。
于 2026-10-24 对照下方主要来源审查。规则为带日期的离线快照(rules_as_of 出现在每份报告中);在依赖此工具的旧副本之前,请重新核查公告。
| 组件 | 所报告的修复版本 | 评估发布线 | 来源 |
|---|---|---|---|
| Docker Engine / CLI | 29.7.0 | 29.x | Docker Engine v29 发行说明 |
| Docker Desktop | 4.86.0 | 4.x | Docker 安全公告 |
moby/go-archive | 0.3.0 | 0.x | 发布方及经 GitHub 审查的公告 |
边界处理与限制:
go-archive v0.3.0)。部分社区报告声称是 29.7.2;官方说明显示 29.7.1 和 29.7.2 仅修复了 29.7.0 引入的回归问题,因此 29.7.0 是阈值。说明中未指出最早受影响的 Engine 版本,也未列出 28.x 或更早版本的修复,因此其他主版本为 unknown。应将 Engine 28.x 及更早版本视为未经评估、很可能未修补的版本线,需向 Docker 核实,而不是视为“可能没问题”。docker container cp 中的目标逃逸漏洞列为在 4.86.0 中修复。未说明最早受影响的 Desktop 版本,因此其他主版本为 unknown。moby/go-archive:发布者公告列出受影响版本 <0.2.2;GitHub 审核条目列出 <0.3.0;两者都将 0.3.0 列为已修补版本。因此 >=0.2.2 <0.3.0 的版本为 unknown,绝不可视为安全。(仓库中未找到 v0.2.2 标签,但检查器不能依赖这一点。)已修复的 Docker Engine 不会更新其他嵌入 go-archive 的软件。所有输入模式均可组合使用;每个条目都会成为单独的结果,且至少需要一个输入。所有操作均为离线:操作员提供的版本、JSON 清单、CSV 列表、现有的 Docker 版本导出,或明确选择的工作流文件。仅含版本的公告没有网络模式,因为被动元数据无法回答该问题。
| 选项 | 输入 |
|---|---|
--version COMPONENT=VERSION | 单个报告的版本;可重复。--build-source VALUE 为每个 --version 值设置来源声明(默认 unknown)。 |
--inventory FILE | JSON 清单(schema_version 1);单个对象或数组;可重复。 |
--csv FILE | 至少包含 component 和 version 列的 UTF-8 CSV;可重复。 |
--docker-version FILE | 已创建的 Docker 版本 JSON 或文本导出;可重复。 |
--source FILE 配合 --source-root DIR | 显式指定的 .sh、.bash、.yml 或 .yaml 文件,用于检查 docker cp 候选;可重复。 |
组件 ID 为 docker-engine(别名 engine、docker-engine-cli)、docker-cli(别名 docker-client)、docker-desktop(别名 desktop)和 go-archive(别名 moby-go-archive)。--tool-version 打印检查器自身的版本,而 --version 提供组件版本。逐字段格式、构建来源值和前置条件列见参考文档。
--docker-version FILE 读取已创建的 Docker 版本 JSON 或默认文本导出。它从不运行 Docker。
Client.Version 和 Server.Version(以及显式的 Server.Components Engine 版本)是独立证据。默认文本提取 Client Version 和 Server Engine Version,忽略 containerd/runc/docker-init 版本字段。unknown,并保留 version_candidates。Client API 版本从不是运行时版本。source_instance:一个固定公共命名空间加上基于 1 的 --docker-version 输入序号的 SHA-256。它不编码绝对路径、镜像、主机或运行时身份。它标识一个输入槽位,因此为进行纵向比较请保留参数顺序;重新排序导出会改变它。这是离线导出的摄取,而非本地运行时收集器或证明。语法来源:官方 Docker version 参考,审阅于 2026-10-25。
python copyescape_check.py --source docs/example-workflow.yml --source-root docs --format json
python copyescape_check.py --version docker-client=29.6.2 --version docker-engine=29.7.0 --source docs/example-workflow.yml --source-root docs --format html
对显式选定的 .sh、.bash、.yml 或 .yaml 文件重复使用 --source。--source-root 为必需项,且解析后的源文件必须位于其中。不会遍历或执行任何内容,检查器也不会调用 Docker、shell、容器复制或应用程序命令。
识别的内容。 普通 shell 命令以及普通/块 YAML run: 值会被分词,以识别直接的 docker cp 和 docker container cp。可识别 shell 续行符和简单的命令分隔符;注释和 echo 参数不算命令。非 run 的 YAML 块标量和字面 here-document 正文会被跳过。带引号的多行文本和生效的反斜杠续行会被跟踪,但不会执行 shell 语法。
报告的内容。 相对路径和行号、拼写、方向以及有限覆盖范围;不包含源字符串和操作数。JSON/CSV schema 1.1 新增 source_path、source_line、source_spelling、source_direction 和 source_coverage,HTML 渲染相同的证据说明。source_candidate 是逻辑行内从 1 开始的候选序号,保留在 JSON 和 CSV 中。
如何解读。








