用于 CVE-2026-19490 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。





针对 CVE-2026-19490 对 NetScaler ADC / Gateway 版本进行分诊
Gateway / AAA 备用路径身份验证绕过 · 离线、基于版本、单文件、无依赖
netscaler-cve-2026-19490-check 会将你报告的 NetScaler 版本与 Citrix 公告 CTX696939 中的修复版本进行比较,并单独记录是否观察到该公告所述的配置前提条件。
unknown,绝不会被标记为“安全”。potentially_affected 并不代表已确认的可利用性,fixed_version_reported 也不代表已部署补丁的证明。CISA 已将 CVE-2026-19490 列入其已知被利用漏洞(KEV)目录(添加于 2026-09-09)。版本结果无法表明是否有任何设备被针对或遭到入侵。
目录: 快速开始 · 输入 · 解读结果 · 前提条件 · 输出与退出码 · 局限性 · 来源 · 文档 · 贡献 · 许可证
需要 Windows、macOS 或 Linux 上的 Python 3.10+,仅使用标准库。无需安装任何内容;如果 python 不是 Python 3,请使用 python3。
git clone https://github.com/CompleTetech-Security/netscaler-cve-2026-19490-check.git
cd netscaler-cve-2026-19490-check

python netscaler_cve_2026_19490_check.py --version 14.1-66.68 --variant standard
python netscaler_cve_2026_19490_check.py --version 13.1-37.277-FIPS --config ns.conf --format html --output report.html
python netscaler_cve_2026_19490_check.py --inventory docs/example-inventory.json --format csv --output results.csv
默认格式为 JSON;也支持 CSV 和 HTML。
输入可在一次运行中组合使用,且每一项都是独立的观测。
--version BUILD,可选搭配 --variant standard|fips|ndcpp、--build-source、--label、--gateway-aaa-vserver 和 --saml-action。--config FILE 扫描本地 NetScaler 配置文件(参见前置条件)。--inventory FILE(JSON)和 --csv-list FILE 用于批量处理;两者均可重复指定。字段定义、取值范围、完整选项表以及严格的解析规则见参考文档。
14.1-73.32、14.1.73.32、NS14.1: Build 73.32.nc(即 show version 的输出形式),可带可选的 FIPS 或 NDcPP 标记(最多出现一次,位于可选的 nc 之前),例如 13.1-37.277-FIPS。其他任何形式,包括重复或顺序错乱的标记、控制字符或非 ASCII 字符以及尾部多余文本,均视为 unknown,绝不进行猜测。只粘贴构建号文本,不要粘贴带有 , Date: ... 的完整 show version 行。
version_status、前置条件观测结果和 exploitability 是相互独立的字段。exploitability 始终为 not_tested。
version_status | 含义 |
|---|---|
potentially_affected | 所报告的构建号低于该分支和变体的厂商修复构建号。并不代表已确认可利用。 |
fixed_version_reported | 所报告的构建号等于或高于修复构建号。并非保证:请确认实际运行的构建号。 |
unknown | 缺失、格式错误、预发布版、自定义版本、相互冲突、变体不明确,或不在公告覆盖范围内(包括其他分支)。 |
不存在 unsupported_runtime 结果:CTX696939 仅列出了以下分支的受影响构建号,且未给出生命周期声明,因此 12.1 或 13.0 等其他分支保持 unknown,交由厂商审查。
规则截至 2026-10-24,来源为 CTX696939:
| 分支 / 变体 | 受影响 | 修复于 |
|---|---|---|
| 14.1 standard | 低于 14.1-73.32 | 14.1-73.32 |
| 14.1 FIPS | 低于 14.1-73.32 | 14.1-73.32 |
| 13.1 standard | 低于 13.1-63.21 | 13.1-63.21 |
| 13.1 FIPS 和 NDcPP | 低于 13.1-37.277 | 13.1-37.277 |
“低于”是严格比较:修复构建号本身即为 fixed_version_reported。公告未给出所列分支内的下限。当未声明变体,且 standard 与 FIPS/NDcPP 的修复版本不同时(13.1 构建号从 13.1-37.277 到 13.1-63.20),结果为 unknown,原因为 variant_required。
前置条件是独立于版本判定的观测结果。公告要求存在 Gateway(SSL VPN、ICA Proxy、CVPN、RDP Proxy)或 AAA 虚拟服务器,并且在较新的构建号上还要求存在 SAML action。
提供 --gateway-aaa-vserver 和 --saml-action(present、not_observed、unknown),或使用 --config 扫描本地配置文件。扫描仅记录是否出现 add vpn vserver、add authentication vserver 和 add authentication samlAction 行,不保留其他内容,并会覆盖上述两个标志。真实配置中包含机密信息;请勿将其纳入版本控制。
从 14.1-43.56(standard)、14.1-66.68(FIPS)和 13.1-61.28(standard)起要求 SAML。13.1 FIPS 没有 SAML 条件;公告仅提及 13.1 FIPS,因此将 NDcPP 同等对待是本检查器的解读。14.1 FIPS 在 14.1-43.56 至 14.1-66.67 之间的构建号在公告中含义不明确,报告为 unclear。
precondition_status 为 conditions_observed、condition_not_observed、unknown 或 not_applicable(修复构建号)。缺少前置条件并不构成安全证明,也绝不会改变 version_status。
默认格式为 JSON;也可使用 --format csv 和 --format html。除非指定 --force,否则拒绝覆盖已存在的文件,且输出文件不能是输入文件。
--format html 会生成一个单一的离线、无脚本文件,其中包含摘要卡片、每个结果及其证据和下一步操作,以及厂商修复表。它会跟随读者的浅色或深色主题,并且打印效果干净整洁。每个结果的证据详情保留其原始 UTC 评估时间、观测来源、报告的构建来源和变体、证据类型和置信度。报告的生成时间是独立的;操作员声明仍未经核实。
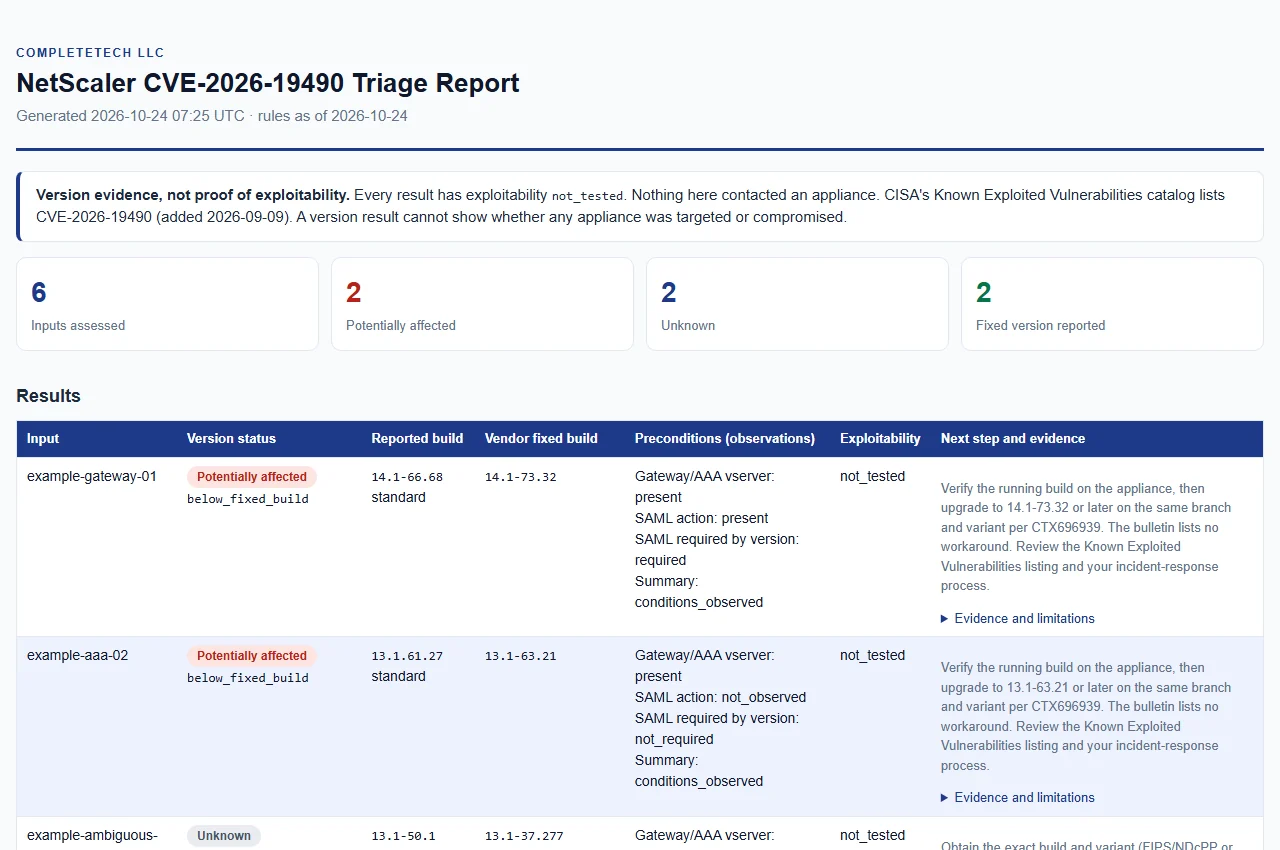
由虚构的 example-* 清单条目生成的合成示例(输入)。查看 HTML。
| 退出码 | 含义 |
|---|---|
0 | 已完成。除非设置了 --fail-on-finding,否则 unknown 和 potentially_affected 结果不会改变此状态。 |
1 | 设置了 --fail-on-finding 且至少有一个 potentially_affected 结果。 |
2 | 操作错误:参数、输入或输出问题(输入错误或过大、CSV 或 JSON 格式错误、拒绝覆盖、输出不可写)。 |
130 | 已中断。已完成的输入会保存在可写入输出的位置,并标记为不完整(JSON 和 HTML 中为 complete: false,CSV 中为 run_complete = false)。 |
操作错误与评估结果不同:unknown 结果不是错误。字段列表、CSV 摘要行、原子发布和中断语义见参考文档。JSON 和 CSV 还包含附加的、带日期的 CISA KEV 字段(kev_*),这些字段绝不会改变本地分类;参见 KEV 元数据。
ndcpp 会得到 unknown。







