
被动 PHP2Shell(CVE-2026-109618、CVE-2026-109619)暴露检查工具,可生成品牌化 HTML 报告。单文件 Python 实现,无依赖,不含漏洞利用载荷。





针对宣称使用受 PHP2Shell 影响 PHP 版本的网站进行被动式排查
CVE-2026-109618 · CVE-2026-109619 · 单文件、无依赖
php2shell-check 读取网站已在公开响应头中声明的 PHP 版本,并将其与各 PHP 分支的官方上游修复版本进行比对。它不发送任何漏洞利用载荷,遵守 robots.txt,并如实报告不确定性:隐藏的、相互冲突的或厂商自行构建的版本一律标记为 unknown,绝不会标记为“安全”。
robots.txt 后,对每个目标仅发起一次普通页面请求,使用经过验证的 TLS 和具有描述性的 User-Agent。php2shell_exploitability=not_tested。wordpress_check.py 仅使用 Python 标准库。文件名和默认 User-Agent 为保持兼容性而保留;PHP2Shell 评估并不需要 WordPress。[!IMPORTANT] 潜在暴露不等于已确认可利用。 响应头无法揭示 PHP SAPI、厂商回移植补丁或真实补丁状态。请将每条结果视为提示管理员进行核查的信号。仅检查你已获授权评估的网站。
需要 Windows、macOS 或 Linux 上的 Python 3.10 或更高版本。无需安装任何东西:不需要 pip 包、API 密钥、浏览器或数据库。如果你的系统将 Python 命名为 python3,请使用 python3。
git clone https://github.com/CompleTetech-Security/php2shell-check.git
cd php2shell-check

python wordpress_check.py example.com                       # CSV to the terminal
python wordpress_check.py --input websites.txt --format html --output report.html
websites.txt 是一个文本文件,每行一个已授权的网站;websites.example.txt 使用保留的示例域名展示了格式。输入规则和选项请参见用法。
每个网站结果都包含 php2shell_status:
| 状态 | 含义 |
|---|---|
potentially_affected | 所公布的 PHP 版本完整且无附加限定,但低于其分支的修复版本。请管理员核实。 |
fixed_version_reported | 所公布的版本已达到其分支的修复版本。这是报告的版本,并非已验证的补丁或安全证明。 |
unknown | 版本被隐藏、不完整、相互冲突、为预发布版、带有厂商限定,或不在覆盖的 8.2–8.5 分支范围内。 |
| PHP 分支 | 8.2 | 8.3 | 8.4 | 8.5 |
|---|---|---|---|---|
| 修复于 | 8.2.35 | 8.3.36 | 8.4.27 | 8.5.12 |
阈值来自 PHP 项目针对 CVE-2026-109618 和 CVE-2026-109619 发布的公告,核查日期为 2026-10-21。该表内嵌于脚本中,不会从互联网刷新。诸如 Ubuntu 之类的发行版会在不更改上游版本号的情况下回移植修复,因此打包构建的版本始终为 unknown。
运行结果与评估结果相互独立。一次完成的运行可能包含被阻止、超时或超出范围的目标;这些行具有 unknown 评估,而非否定性发现。检测 status 和 fetch_status 的取值以及所有输出字段的完整说明,请参见完整参考;每个版本如何分类,请参见评估方法。
--format html 会生成一个离线单文件,包含你的徽标、摘要卡片以及按风险排序的所有结果。它会跟随读者的浅色或深色主题,并且打印效果清晰。
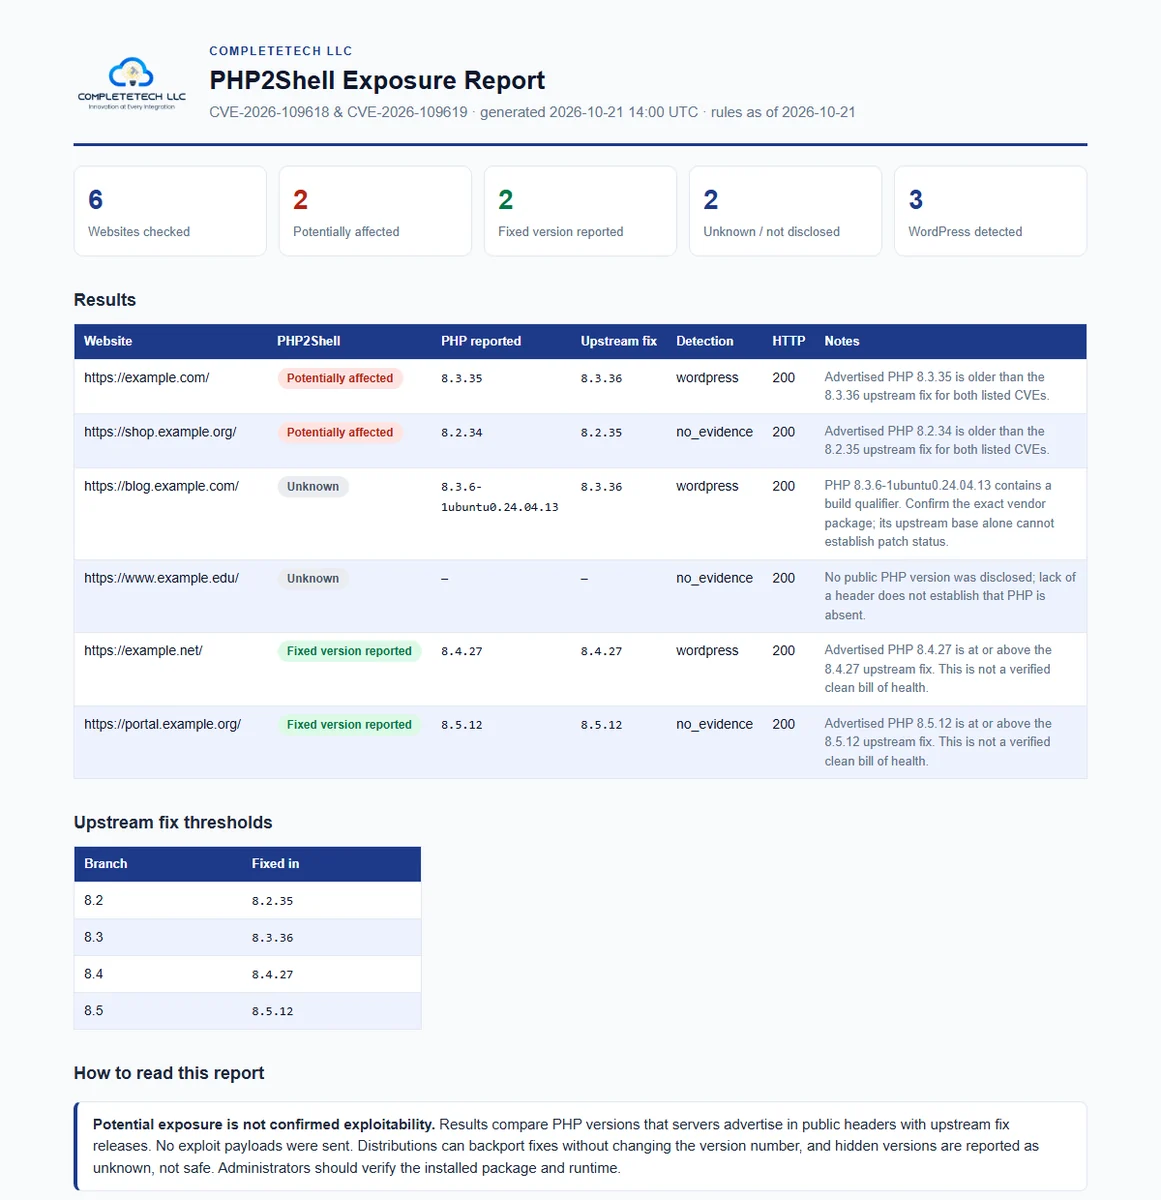
基于保留的 example.* 域名构建的合成示例。查看 HTML。
使用 --logo path/to/logo.png 和 --brand "Your Company" 可为你的组织定制报告品牌。CSV 和 JSON 仍可用于电子表格和流水线。
/robots.txt,如果页面被禁止访问则停止。GET 请求,使用经过验证的 TLS 和诚实的 User-Agent。X-Powered-By 和 Server 响应头,以及已返回 HTML 中的 WordPress 标记。重定向范围。 重定向保持在每个所提供源站内(协议、主机名和有效端口)。仅隐式允许同主机的 HTTP 端口 80 到 HTTPS 端口 443。其他源站(包括 www 名称或不同端口)需要通过可重复的 --authorized-origin https://approved.example:8443 显式授权。超出该范围的页面和 robots 重定向会在向任何目标发起请求之前停止,并报告 fetch_status=out_of_scope;robots 许可并不等同于授权。
总目标截止时间。 CLI 强制执行 --target-timeout 120:这是每个目标的单调预算,由 robots、重定向、节奏控制和 HTTP 获取共享。--timeout 15 仍然是额外的套接字不活动限制。DNS、连接、TLS、响应头和缓慢滴流的主体在同一时间只在一个一次性请求进程中运行;当截止时间耗尽时,该进程会被杀死并在下一个目标之前回收。失败的目标会记录 fetch_status=deadline_exceeded 和未知评估,而不是负面发现。进程启动和取消会有少量操作系统调度开销。
重定向跳转、响应大小限制、robots 解析、crawl-delay 处理以及会停止检查的访问限制响应,均在 请求的内容 中说明。
输入文件为 UTF-8 文本,每行一个域名或 URL。空行和以 # 开头的行会被忽略,完全重复的行会被跳过。裸域名默认使用 HTTPS;显式路径按提供的内容进行检查。位置参数 URL 和 --input 可以组合使用。该文件是文本列表,不是 CSV 或 Excel 工作簿。详情请参阅 输入格式。
python wordpress_check.py https://example.com                      # one site, CSV to stdout
python wordpress_check.py example.com https://example.org --format json --output results.json
python wordpress_check.py --input websites.txt --output results.csv --delay 2 --contact https://your-domain.example/contact
| 选项 | 默认值 | 用途 |
|---|---|---|
--input PATH | 无 | UTF-8 文本文件,每行一个网站。 |
--output PATH | stdout | 原子化发布最终报告,并保留 PATH.partial.json 检查点。已存在的路径会被拒绝。 |
--force | 关闭 | 在成功渲染后替换已存在的最终输出。绝不替换检查点。 |
--recover PATH | 无 | 离线渲染检查点,无需目标或请求。 |
--format csv|json|html | csv | 输出格式。 |
--logo PATH / --brand NAME | assets/logo.png / CompleteTech LLC | HTML 报告的徽标和组织名称。 |
--delay SECONDS | 1 | 对同一源站请求之间的最小时间间隔。robots 规则可能会增加该值。 |
--timeout SECONDS | 15 | 每个套接字的超时;不是总截止时间。 |
--target-timeout SECONDS | 120 | 每个目标的总单调预算。 |
--authorized-origin ORIGIN | 无 | 额外的授权重定向源(scheme、host、可选 port);可重复。 |
--contact VALUE | 空 | 包含在 User-Agent 中的公开联系 URL 或电子邮件。 |
默认 User-Agent 为 WordPressPublicChecker/1.0,请求按顺序执行。没有忽略 robots.txt 或禁用 TLS 验证的选项。运行 python wordpress_check.py --help 或查看 CLI 选项表 获取完整列表。
Python 调用者可以直接使用 Checker;其默认值和注意事项见 Python 使用。assess_php2shell() 离线执行版本评估,不发起网络请求。
输出保护。 文件输出默认拒绝复用;--force 明确允许原子化最终替换。目录和符号链接输出路径会被拒绝。成功的最终文件以原子化方式发布。最终输出、检查点和输入路径必须互不相同。
检查点。 使用 --output 时,每一行完成后都会在打印进度之前 fsync 到 OUTPUT.partial.json。检查点保存评估证据和计数,而不是待处理的目标 URL,因此请像保护报告一样保护它们,并且绝不要提交它们。现有检查点始终受到保护,包括使用 --force 时;请选择新的路径。
中断与恢复。 被处理的 Ctrl-C 返回 130,保留未完成的检查点,并且不发布最终文件。被强制终止的运行仍可离线渲染;恢复过程绝不会请求目标,也绝不会重新运行已完成的目标:
python wordpress_check.py --recover report.html.partial.json --format html --output recovered.html
python wordpress_check.py --recover report.html.partial.json --format json --output recovered.json

