
 #1

 ed1s0nz/cyberstrikeai
AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。
 morluto/rea
使用智能体对任何事物进行逆向工程,从应用行为到原生二进制文件。
 0xshe/fuck-cdn
Automated CDN origin-IP discovery skill for Claude Code that runs 40+ prioritized OSINT methods, cross-validates candidates via SSL and HTTP…
 projectdiscovery/nuclei
基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。
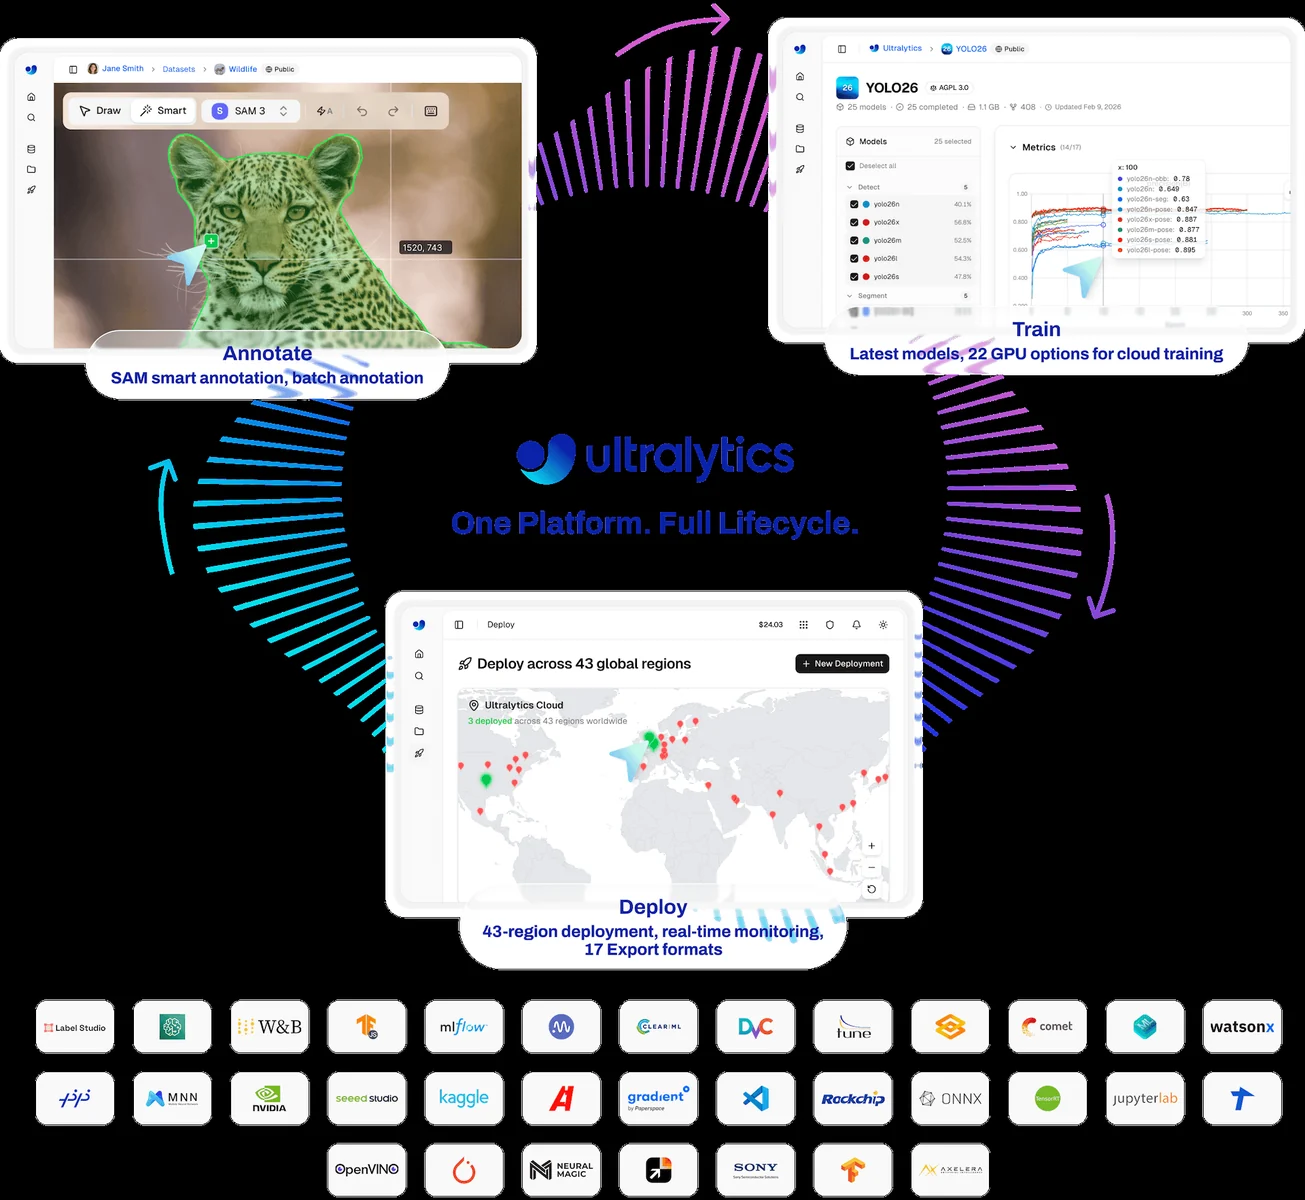 ultralytics/ultralytics
深度学习框架,用于目标检测、分割、分类、姿态估计和跟踪,支持使用预训练的 YOLO 模型以及 Python/CLI API。
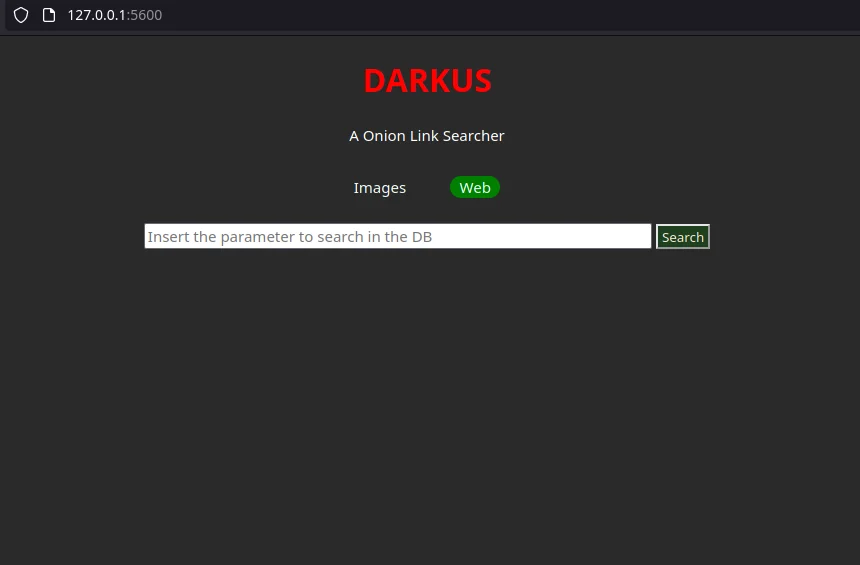 lucksi/darkus
在暗网和 onion 搜索引擎中搜索关键词,并返回匹配的 onion 链接,可选本地数据库存储和 Ahmia 黑名单 URL 检查。
 grafana/loki
可水平扩展的多租户日志聚合系统,以标签索引替代全文检索,可与 Grafana 集成,并针对 Kubernetes 日志的存储与查询进行了优化。
 1llu50ry/mcp-reverse
MCP 服务器,提供 180 多个逆向工程工具,聚合了 Ghidra、IDA、x64dbg、Frida 以及其他 56 个后端,并内置原生二进制解析器和包含 4,200 项技能的知识库。
 aryanguenthner/darkfox
网络威胁情报(CTI)开源情报(OSINT)暗网与深网研究。勒索软件团伙信息收集工具。
 boundaryx/cloudrasp-log4j2
一个针对防御 log4j2 CVE-2021-44228 漏洞的 RASP 工具。一个专门为 log4j2 RCE(CVE-2021-44228)防御设计的运行时应用自我保护模块。
 ngwg/ceasta
面向 PE/ELF 二进制文件的反汇编器、反编译器和 x64dbg 风格调试器,具备 IDA 风格列表、函数图、Lua 插件、CLI,以及用于 AI 驱动分析的内置 MCP 服务器。
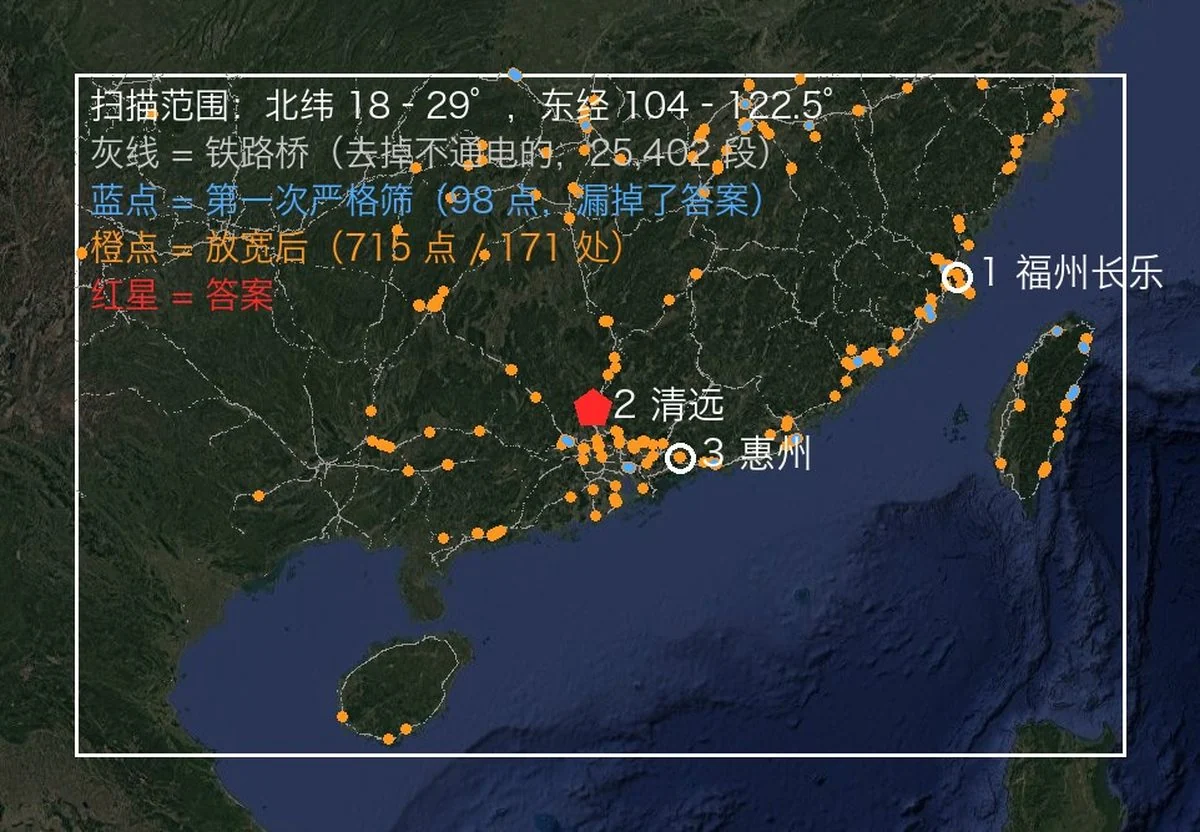 oldcircle/geo-sleuth
一个 agent skill,用于找出照片的拍摄地点——OpenStreetMap 几何数据、海拔天际线、卫星影像和街景——并展示其推理过程。适用于 Claude Code、Codex、Cursor、Gemini CLI、OpenCode 和 GitHub Copilot。
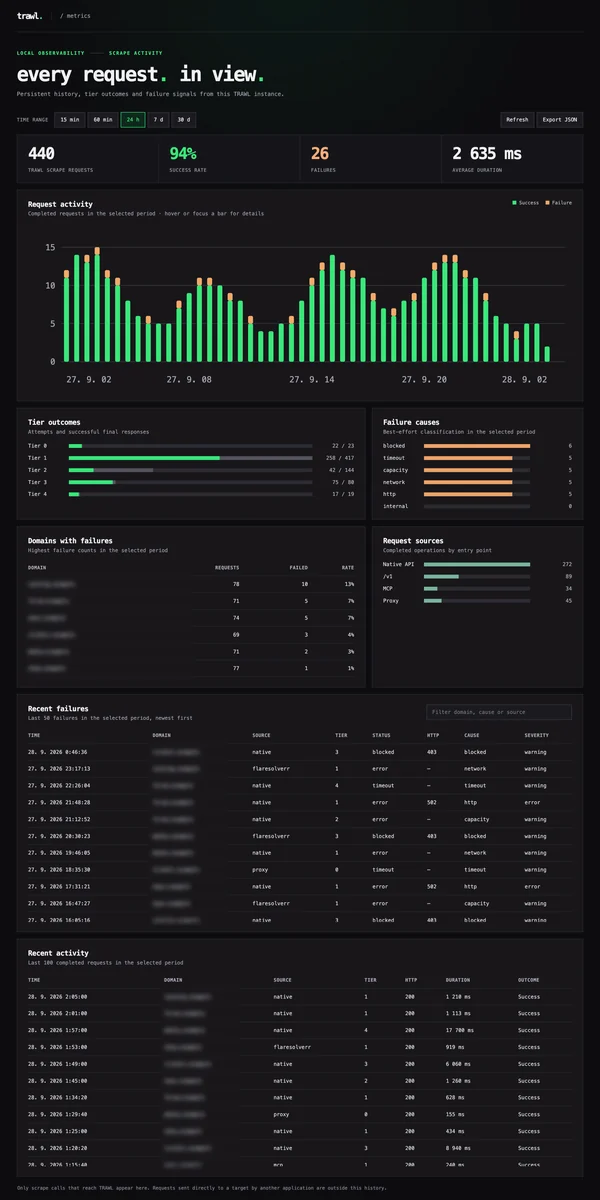 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…

 narkoz/hacker-scripts
一系列幽默的 Shell 脚本,用于自动化个人任务:发送迟到工作提醒短信、扫描邮件中的关键词、假装请病假,以及通过 telnet 煮咖啡。通过 cron 任务运行。
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 borntoberoot/networkmanager
A powerful open-source tool for managing networks and troubleshooting network problems!








