
 #1

 completetech-security/tinypool-options-rce-check
针对 CVE-2026-104849 的离线 Tinypool 证据检查工具。用于收集 worker-pool 包与选项证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/sonicwall-sma1000-cve-2026-102258-check
用于 CVE-2026-102258 的离线 SonicWall SMA1000 证据检查工具。报告构建与配置证据。独立 Python 工具;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/sonicwall-sma1000-cve-2026-102255-check
用于 CVE-2026-102255 的离线 SonicWall SMA1000 证据检查工具。报告构建与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/simple-git-rce-check
针对 CVE-2026-102826 的离线 simple-git 证据检查工具。检查 Git 配置与软件包证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node2shell-check
被动 Node2Shell(CVE-2026-111497)暴露检查器与离线 Node.js 运行时评估,附带品牌化 HTML 报告。Python 3.10+,无依赖,无漏洞利用载荷。
 completetech-security/node-cve-2026-106073-check
面向 CVE-2026-106073 的离线 Node.js 证据检查工具:Permission Model realpathSync 读取绕过。单文件 Python;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-106072-check
针对 CVE-2026-106072 的离线 Node.js 证据检查工具:TLS 非规范 IP DNS SAN 接受问题。单文件 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-106071-check
针对 CVE-2026-106071 的离线 Node.js 证据检查工具:Permission Model 通配符路径过度授权。单文件 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-105482-check
用于 CVE-2026-105482 的离线 Node.js 证据检查工具:DNS 解析 NUL 名称截断。单文件 Python;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
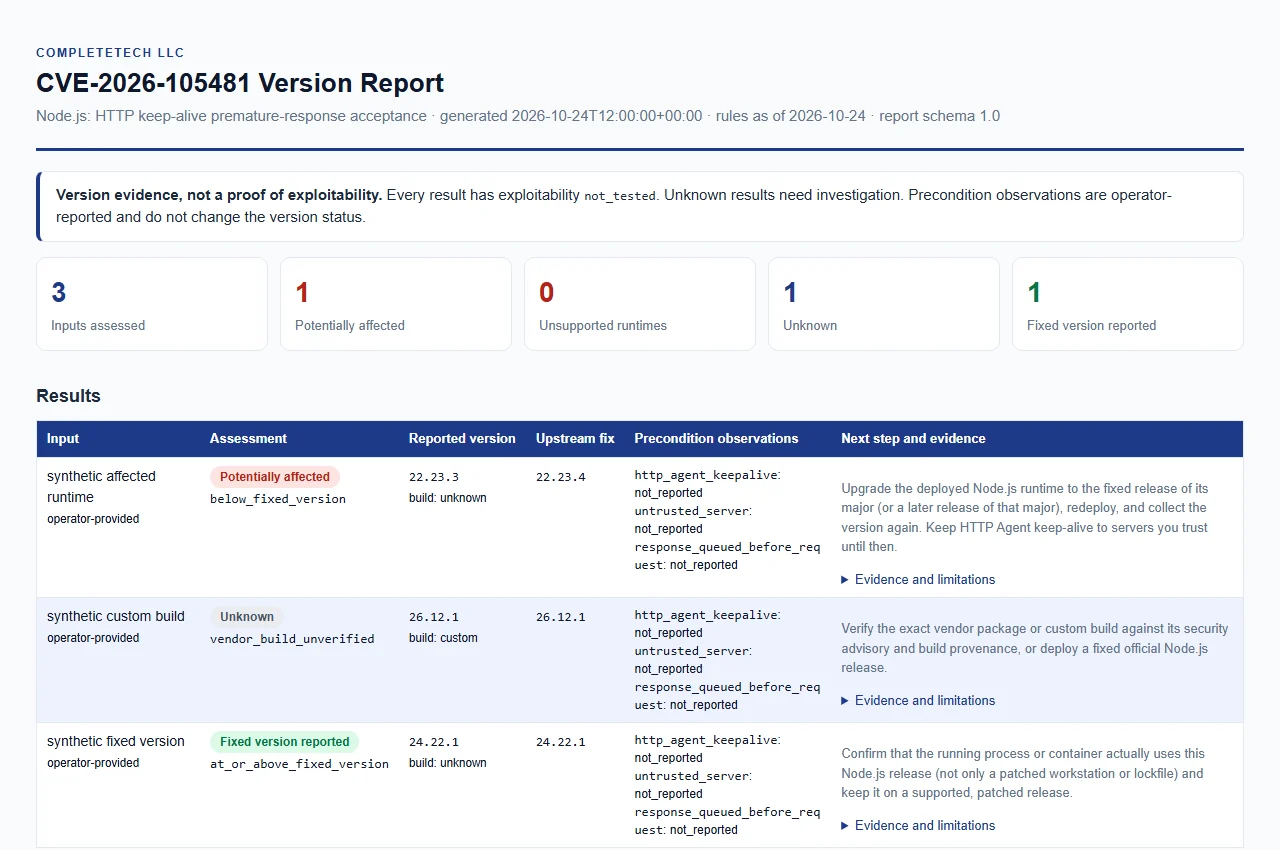 completetech-security/node-cve-2026-105481-check
针对 CVE-2026-105481 的离线 Node.js 证据检查工具:HTTP keep-alive 过早响应接受问题。单文件 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/nextjs-use-cache-rce-check
用于 GHSA-673q-mjm6-r5xr 的离线 Next.js use-cache 证据检查工具。Next.js 缓存与类型化数组证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/ivanti-connect-secure-cve-2026-104935-check
用于 CVE-2026-104935 的离线 Ivanti Connect Secure 证据检查工具。收集 Connect Secure 构建与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/netscaler-cve-2026-19489-check
用于 CVE-2026-19489 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/http2shell-check
离线 Brotli / HTTP2Shell(CVE-2026-111497)暴露与资产清单检查工具,覆盖经过验证的生态系统。Python 3.10+,无依赖,也不包含漏洞利用载荷。
 completetech-security/fortimail-cve-2026-104286-check
面向 CVE-2026-104286 的离线 FortiMail 证据检查工具。用于检查 FortiMail 版本与部署证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不包含漏洞利用载荷。
 completetech-security/beyondtrust-remote-support-cve-2026-102764-check
面向 CVE-2026-102764 的离线 BeyondTrust Remote Support 证据检查工具。Remote Support 版本与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/atlassian-cve-2026-21589-check
面向 CVE-2026-21589 的离线 Atlassian Data Center 证据检查工具。自管理产品与版本证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。









