




Atlassian 自托管产品:Data Center 任意文件访问
CVE-2026-21589 · 针对八个产品的离线版本分诊 · 单文件、无依赖
一个针对 CVE-2026-21589 的离线、仅基于版本的分类检查工具,该漏洞是 Atlassian 自托管产品中的任意文件访问漏洞。atlassian_cve_2026_21589_check.py 会将你报告的产品版本与厂商针对 Bitbucket、Confluence、Jira Service Management、Jira Software、Bamboo 和 Crowd Data Center,以及 Crucible 和 Fisheye 的各产品修复版本进行比对。
exploitability 始终为 not_tested)。unknown,绝不会是“安全”。Windows、macOS 或 Linux 上的 Python 3.10 或更高版本。该检查工具仅使用标准库,因此无需安装任何内容。在 python 不是 Python 3 的环境中,请使用 python3。
git clone https://github.com/CompleTetech-Security/atlassian-cve-2026-21589-check.git
cd atlassian-cve-2026-21589-check

# One product and version, CSV to stdout
python atlassian_cve_2026_21589_check.py --product bitbucket --version 10.2.7

# A JSON inventory (the synthetic example) as an HTML report
python atlassian_cve_2026_21589_check.py --inventory docs/example-inventory.json --format html --output report.html

# Your own CSV list as JSON
python atlassian_cve_2026_21589_check.py --csv-list products.csv --format json --output report.json
products.csv 是你自己的文件(表头包含 product 和 version;参见参考文档)。请将真实清单和报告保存在版本控制之外。
输入可以在一次运行中组合使用。每个条目生成一个结果。输入格式、所有选项、退出码和结果字段详见 docs/REFERENCE.md。
| 输入 | 选项 | 说明 |
|---|---|---|
| 单项评估 | --product 配合 --version | 必须同时使用。还接受 --deployment、--build-source、--internet-exposed、--mitigation-reported 和 --label。 |
| JSON 清单 | --inventory FILE | 可重复使用。一个对象或一个数组。参见 docs/example-inventory.json。 |
| CSV 列表 | --csv-list FILE | 可重复使用。UTF-8 编码,带表头。 |
| 本地版本导出 | --version-file FILE | 可重复使用。需要配合 --product;不能与 --version 组合使用。参见下文。 |
常用选项:--format csv|json|html(默认 csv)、--output FILE(新文件;--force 可替换已有文件)、--brand NAME(HTML 报告中的组织名称)、--fail-on-finding(当任何结果为 potentially_affected 时以退出码 1 退出)和 --tool-version。运行 --help 查看完整列表。
退出码:0 表示完成,1 表示在 --fail-on-finding 下发现结果,2 表示参数、输入或输出错误,130 表示被中断。unknown 是一种结果,绝不是操作错误。参见退出码。
--version-file FILE 接受一个小的 UTF-8 纯文本导出文件,每个非空行包含一条版本观测记录(最多 64 条)。这个明确记录的允许列表不会解析任意产品配置、执行文件,也不会从文件名推断产品身份。请显式提供 --product。
python atlassian_cve_2026_21589_check.py --product confluence --version-file examples/version.txt --deployment data_center --format json
unknown。部署/版本类型和构建来源仍作为显式的运维人员证据,现有按分支规则保持不变。不会加载或查询任何应用程序。--force,输出也不能与任何输入或检查器指向同一文件。| 状态 | 含义 |
|---|---|
potentially_affected | 普通版本低于其所属分支的厂商修复版本,或低于所有列出的修复版本。并不代表已确认可利用性。 |
fixed_version_reported | 报告的版本达到其分支的厂商修复版本。并不代表已验证补丁状态。 |
unknown | 缺失、格式错误、预发布版、自定义构建、冲突、Cloud、Server、其他产品或未列出分支的证据。 |
version_status 给出该状态的原因。exploitability 始终为 not_tested。precondition_deployment、precondition_internet_exposed 和 precondition_mitigation_reported 是彼此独立的观测项(部署方式、互联网暴露情况、已报告的缓解措施),它们绝不会改变版本状态。unsupported_runtime:厂商公告未说明生命周期支持情况,因此不作任何终止支持(end-of-life)声明。evidence_confidence 在 JSON、CSV 和 HTML 中一致出现。普通报告为 unverified_version_report;本地版本导出为 local_file_metadata_unverified。两者均仅表示元数据证据:绝不表示已证实的实际部署运行时、已验证的厂商补丁来源、有效缓解措施、可达性或可利用性。该字段不会提升版本判定结果。[!IMPORTANT] 结果只是证据,不是判定结论。
potentially_affected并不代表已确认可利用性,fixed_version_reported也不保证已安装修复程序或未发生入侵。厂商无法确认某个实例是否受到影响;请按公告所述审查访问日志。
来源:Atlassian 公告(发布于 2026-10-05;复核于 2026-10-24)。厂商声明所有列出的产品的所有版本在应用相应修复之前均受影响,且未列出引入版本,因此不作推断。修复在其所属分支内(major.minor)应用;版本绝不会与某个通用阈值进行比较。
| 产品 | 修复版本 |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
对于某个产品,一个普通的 major.minor.patch 版本是如何判定的:
fixed_version_reported;低于该版本为 potentially_affected。potentially_affected(厂商表示所有更早版本均受影响)。unknown。厂商未列出该处的修复版本,因此无法判定适用性。Atlassian Cloud 产品由厂商修补,无需客户操作;cloud 部署会被报告为 unknown,并附带 cloud_vendor_patched。Server 版本及其他产品不在覆盖范围内(server_edition_not_covered、product_not_covered),但 Crucible 和 Fisheye 没有 Data Center 版本,因此按常规评估。仅写 jira 会被判定为 unknown,因为 Jira Software 和 Jira Service Management 的修复版本不同。
根据厂商说明的前提条件:该问题允许未认证攻击者读取 Web 应用根目录下的特定文件,且利用需要确切的文件名和路径(无目录列表)。暴露情况和缓解措施(WAF 或重写规则)会作为单独的观察记录。缓解措施是临时的、未经本工具验证,且绝不会将版本结果变为已修复。
--format html 会生成一个单一的离线、无脚本文件,包含摘要卡片、每个结果及其证据和后续步骤,以及厂商修复版本表。它会跟随读者的浅色或深色主题,并能干净地打印。
每个 HTML 行都会保留其观察评估时间、输入来源和操作员报告的构建来源,缺失值显示为 unknown。单独标注的报告生成时间不会替代观察时间;来源信息仍属元数据,而非已安装补丁的证明。
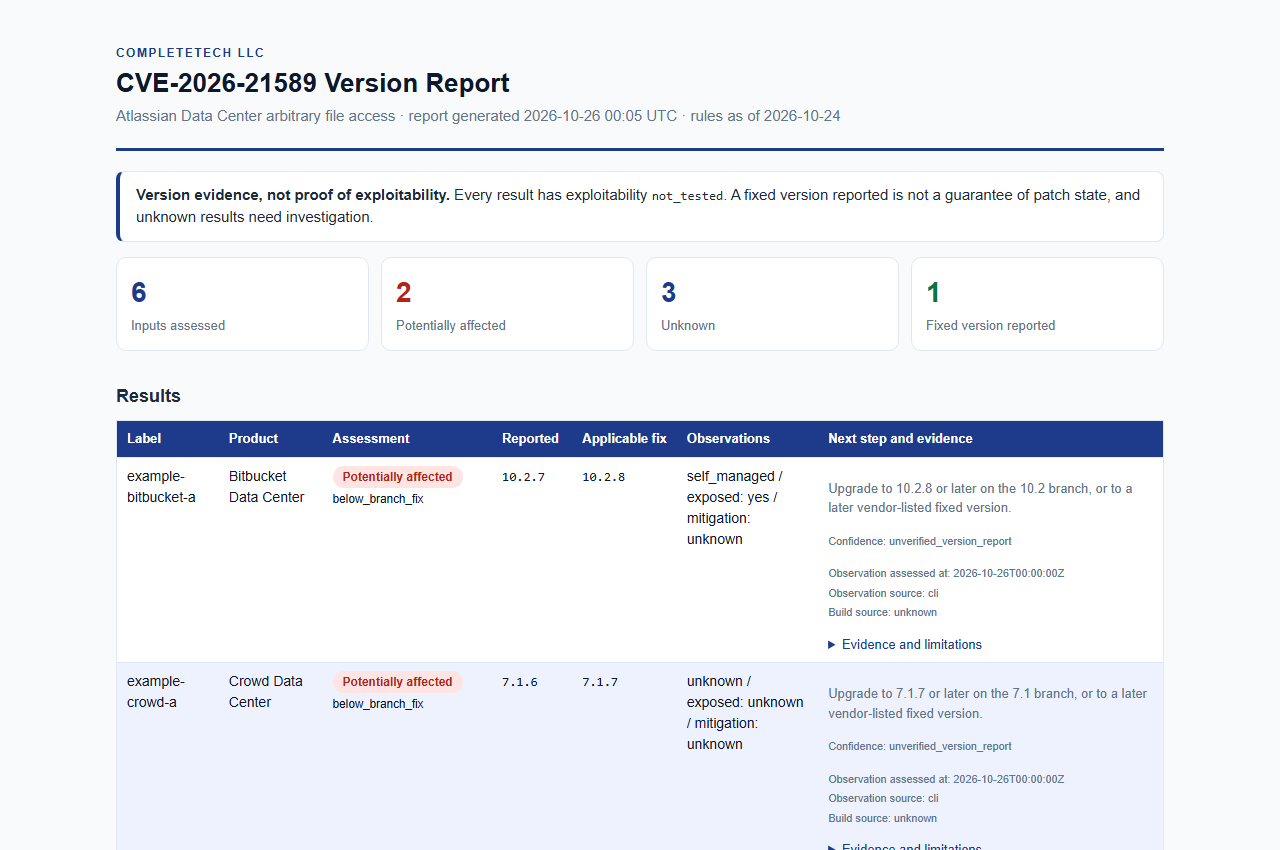
由 docs/example-inventory.json 生成的合成示例(虚构的标签和版本)。查看 HTML。








