




针对 CVE-2026-104849 — Tinypool worker-options 原型污染利用链(别名 GHSA-85c8-ppgw-ccpr)的离线证据检查工具。
它将运维人员报告的 tinypool 版本与经审核的公告规则进行比对,并输出 CSV、JSON 或 HTML 报告。它仅用于版本证据分诊:从不访问网站、导入应用代码、运行包管理器或执行漏洞利用载荷,且可利用性始终报告为 not_tested。
本仓库仅涵盖 CVE-2026-104849。该检查工具不扫描已部署系统、不获取软件包清单、不分析源代码,也不测试可利用性。它读取你提供的版本和可选观测信息,并根据已审核规则报告这些声明所隐含的结论。
公开 URL 无法提供已安装软件包清单。请获取每个已部署软件包实例的确切版本和来源;声明和本地工作站版本不构成部署证据。仅在你获授权评估的清单上使用本工具。
tinypool_options_rce_check.py 可单独复制并运行;运行时无需配套仓库。.github/workflows/tests.yml)在 Ubuntu 和 Windows 上的 Python 3.10 和 3.14 中运行仅本地测试及 --help。# Assess one reported version; the default format is csv
python tinypool_options_rce_check.py --version 2.1.2 --format json
# Assess a JSON inventory and save an HTML report to a new file
python tinypool_options_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any entry is potentially affected
python tinypool_options_rce_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local tests
python tinypool_options_rce_check.py --help
python -m unittest -v
examples/inventory.example.json 是一个合成条目(2.1.2,标签 example-package-instance,所有观测值均为 null)。如果不指定 --output,报告将输出到 stdout。
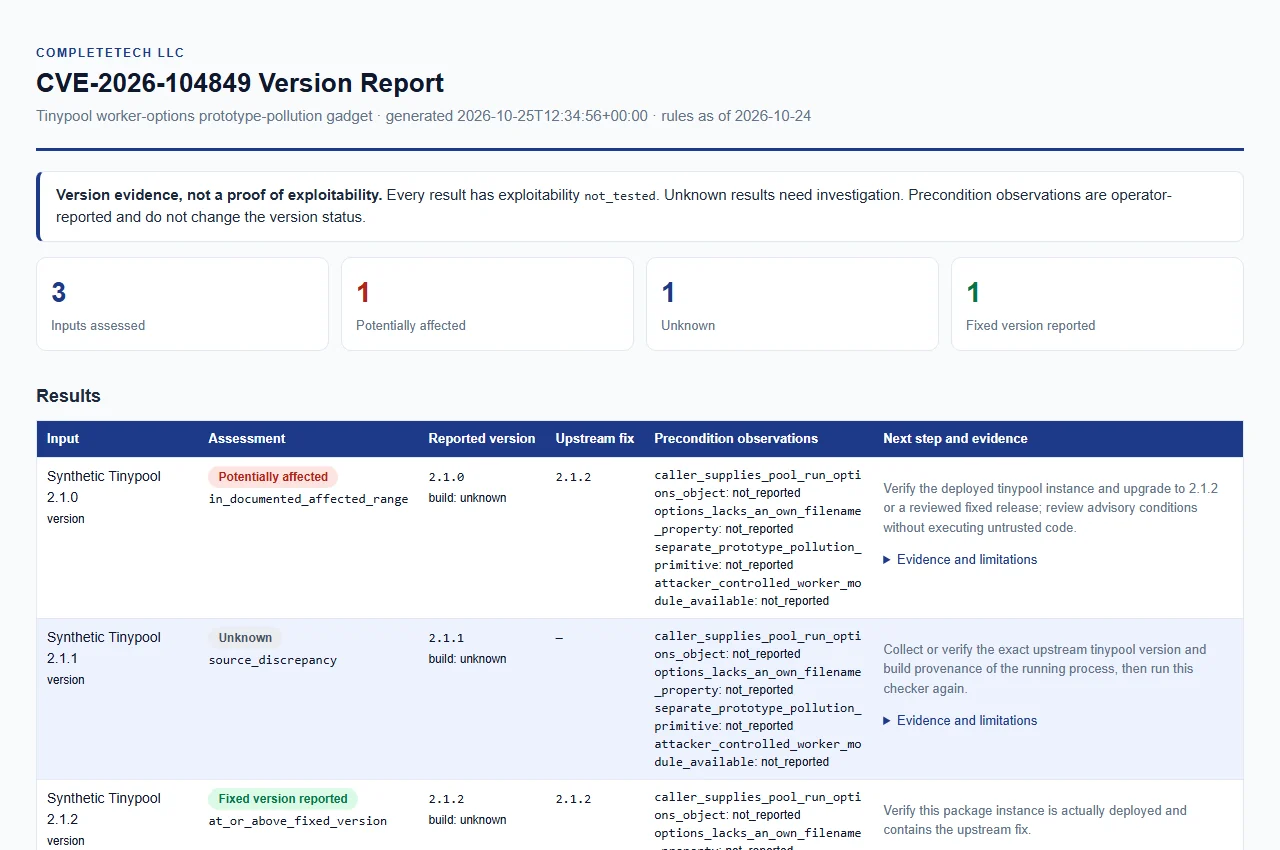
打开合成示例报告。仅为示例数据;这不是实时评估。
主要公告和已审查数据库于 2026-10-24 检索(每份报告中均包含 rules_as_of)。
| 示例报告的版本 | 结果 |
|---|---|
| 2.0.9 | potentially_affected |
| 2.1.0 | potentially_affected |
| 2.1.1 | unknown |
| 2.1.2 | fixed_version_reported |
| 2.1.3 | fixed_version_reported |
| 2.2.0 | unknown |
| 3.0.0 | unknown |
0.0.0 至 2.1.0(含端点)。2.1.x,在 2.1.2 中修复。后续分支保持未知,而不是外推补丁声明。2.1.1。维护者范围(<=2.1.0)与 GitHub Reviewed 范围(<2.1.2)在此处不一致,因此报告为 unknown,绝不报告为干净。需获取维护者证据。pool.run(task) 并非文档记载的触发条件。仅比较纯稳定的 MAJOR.MINOR.PATCH 版本。接受单个前导 v 以及周围的 ASCII 空白字符。
| 状态 | 含义 |
|---|---|
potentially_affected | 报告的版本位于文档记载的受影响区间内。这并不确认可利用性:前置条件和可利用性均未确立。 |
fixed_version_reported | 报告的版本在已审查的 2.1.x 分支中达到或高于修复版本。这仅描述版本声明;绝不证明已安装补丁或安全性。 |
unknown | 证据不足以分类。这既不是干净结果,也不是发现。 |
每个结果均保留 exploitability: not_tested。evidence_type 为 operator_reported_version;evidence_confidence 在 unknown 时为 insufficient,其他情况为 low。
每个结果还带有更具体的 version_status:
version_status | 状态 | 原因 |
|---|---|---|
in_documented_affected_range | potentially_affected | 版本位于 0.0.0–2.1.0 范围内。 |
at_or_above_fixed_version | fixed_version_reported | 版本为 2.1.x 中的 2.1.2 或更高版本。 |
source_discrepancy | unknown | 版本为 2.1.1,各来源在此处不一致。 |
outside_reviewed_range | unknown | 版本位于受影响区间和已审查修复分支之外;不对安全性或其他漏洞作出结论。 |
vendor_build_unverified | unknown | build_source 为自定义或厂商构建,需要独立的补丁证据。 |
qualified_version_unverified | unknown | 预发布、nightly/rc 或带后缀的版本需要厂商验证。 |
unrecognized_or_partial_version | unknown | 版本文本格式错误或不完整。 |
version_not_disclosed | unknown | 未报告版本。缺少元数据并不能证明运行时不受影响。 |
操作失败(参数错误、输入不可读或无效、输出错误)不是评估结果。它们以状态码 2 退出,绝不会报告为 unknown 或干净。
公告描述了该 gadget 产生影响所必须满足的条件。你可以记录自己对这些条件的观测:
| 可选的操作员观测 | 含义 |
|---|---|
caller_supplies_pool_run_options_object | 调用方提供 pool.run 选项对象 |
options_lacks_an_own_filename_property | 选项缺少自有 filename 属性 |
separate_prototype_pollution_primitive | 存在独立的原型污染原语 |
attacker_controlled_worker_module_available | 存在攻击者控制的 worker 模块 |
每条观测值为 true、false 或未设置(null 或空白)。报告中分别显示为 reported_true、reported_false 或 not_reported。这些观测值未经核实,且绝不会改变包版本结果。不执行任何源搜索、污点分析、可达性测试或运行时评估。缺失的观测值不能证明已缓解。
至少提供 --version、--inventory 或 --csv-list 之一;它们可以在一次运行中组合并重复使用。
命令行。 --version(别名 --package-version)可重复。每个值都是独立的实例,而不是针对单个实例的证据核对。--build-source 和观测标志(将下划线转为连字符的键,例如 --separate-prototype-pollution-primitive true)适用于每个 --version 输入。
JSON 清单。 一个对象或对象数组:
| 字段 | 必需 | 说明 |
|---|---|---|
schema_version | 是 | 整数 1。 |
package_version | 是 | 字符串。 |
package | 否 | 如果存在,必须为 "tinypool"。 |
label | 否 | 显示名称;默认为 <file stem>:<position>。 |
build_source | 否 | 构建的来源。 |
| 观测键 | 否 | true、false 或 null。 |
CSV 列表。 需要表头行,且必须包含 package_version。可选列为 label、build_source 和观测键(true、false 或空白)。schema_version 和 package 不是 CSV 列。
构建来源。 build_source 值 unknown(默认值)、空白、upstream、official 和 official_upstream 均按上游构建进行比较。任何其他值(例如供应商名称)会产生 vendor_build_unverified 和 unknown,因为供应商和自定义构建可能回移植修复或与上游不同。
被拒绝的输入。 未知或重复的键、错误的类型、非有限数字和格式错误的 JSON 会被拒绝。包含重复或未记录列的 CSV、字段数与表头不同的行、未加引号单元格内的引号、闭合引号后的文本、未终止的引号或 NUL 字符也会被拒绝。
限制。 仅接受常规 UTF-8 文件。限制:每个文件 4 MiB,每次运行 100 个文件,每次运行 10,000 个条目(包括 --version 值),每个文本字段 512 个字符。请从稳定的副本进行操作;这些检查不是文件系统沙箱。
| 选项 | 描述 |
|---|---|
--version、--package-version VERSION | 离线评估显式提供的 tinypool 版本;可重复。 |
--build-source SOURCE | --version 构建的来源(默认 unknown,按上游比较)。 |
--<observation-key> true|false | 应用于 --version 输入的观测值;每个前置条件键对应一个标志。 |
--inventory FILE | JSON 对象或条目数组;可重复。 |
--csv-list FILE | 包含 package_version 列的 CSV 列表;可重复。 |
--format csv|json|html | 输出格式(默认 csv)。 |
--output PATH | 将报告保存到新文件而不是 stdout。 |
--force | 显式替换现有输出文件。 |
--brand NAME | HTML 报告中显示的组织名称(默认 CompleteTech LLC,最多 512 个字符)。它没有其他作用。 |
--fail-on-finding | 当任何结果为 potentially_affected 时以 1 退出。 |
--tool-version | 打印检查器名称和版本,然后退出。 |
详细约定见 docs/REFERENCE.md;--help 显示当前选项。
JSON、公式中和的 CSV 以及转义、无脚本的 HTML 共享相同的评估结果。








