
 #1

 graylog2/graylog2-server
用于收集、索引和分析流式日志的集中式日志管理平台,具备告警和事件关联功能,适用于安全监控。


 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 nvidia/openshell
面向自主 AI 代理的沙箱运行时,通过声明式 YAML 策略强制执行文件系统、网络和进程约束,并支持端点绑定的凭据注入。
 owasp/threat-dragon
来自 OWASP 的开源威胁建模工具
 drb-ra/c2intelfeeds
自动生成的 C2 威胁情报源,包含 IP、域名、URL 路径和植入程序配置元数据,源自面向 SIEM、EDR 和威胁狩猎的互联网扫描。
 complianceascode/content
生成 SCAP、Ansible、Bash 和 CEL 安全内容,用于 Linux 主机、容器和 Kubernetes 的合规性评估与自动化加固。
 kata-containers/kata-containers
Kata Containers 是一个开源项目和社区,致力于构建轻量级虚拟机(VM)的标准实现,其使用体验和性能表现与容器相似,但提供了虚拟机的工作负载隔离和安全优势。https://katacontainers.io/
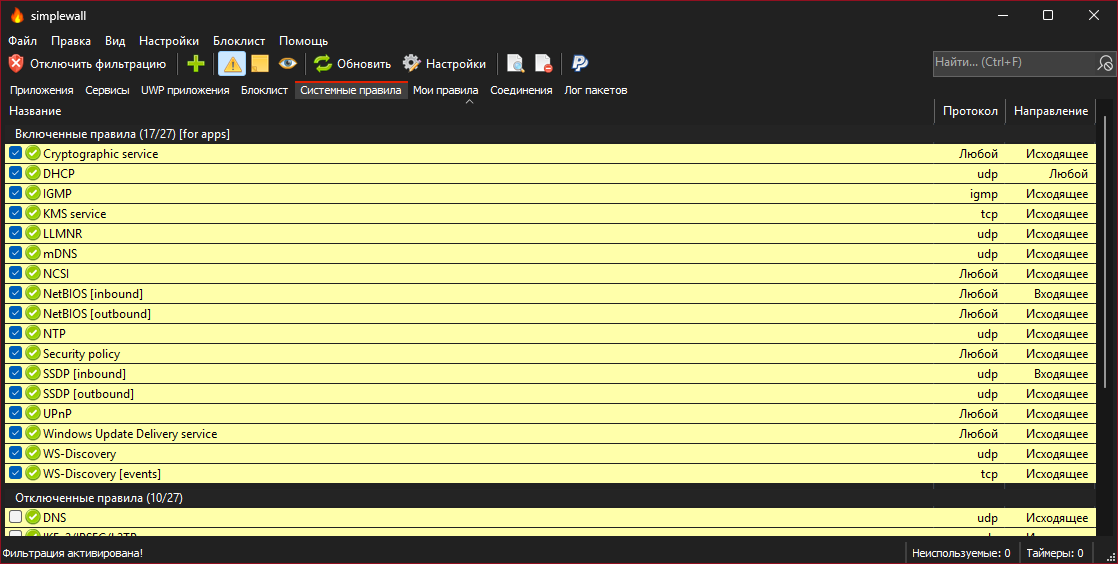 henrypp/simplewall
一个简单的工具,用于配置 Windows 过滤平台 (WFP),它可以配置您计算机上的网络活动。
 nvidia-nemo/guardrails
Programmable guardrails for LLM chat apps: enforce input/output rails, block jailbreaks and prompt injections, detect hallucination, and mask…
 qybaihe/bla
加固二进制文件、Electron ASAR、JS、WASM、Python 和模型文件,通过诱饵元数据、预算耗尽和运行时等效防护来抵御 AI 逆向工程代理。
 stamparm/maltrail
实时恶意流量检测系统,利用公共黑名单、静态恶意软件痕迹和启发式分析,识别 DNS、HTTP 和 IP 流量中的威胁。

 toborrm9/malicious_extension_sentry
Malicious Extension Database
 cowrie/cowrie
Cowrie SSH/Telnet 蜜罐 https://docs.cowrie.org/
 apache/spamassassin
开源的电子邮件过滤框架,利用内容分析、邮件头检查、贝叶斯评分和 DNS 黑名单来检测垃圾邮件和网络钓鱼。









