#1

 haidang-infosec/phantom-grid
一个由eBPF驱动的主动防御系统,可将你的Linux服务器转变为欺骗性蜜罐。具备透明流量重定向、操作系统指纹欺骗、内核级DLP以及零信任SSH访问(SPA)等功能。
 joseluispino/hardstop
“Hard Stop:面向失控智能体执行的核级抢占与遏制”的参考实现。带外认知安灯拉绳、亚毫秒级(<0.154 ms)POSIX 进程组抢占,以及抗撕裂读的 WAL 状态提取。
 yellowkeybitlocker-cve/yellowkey-bitlocker-cve-2026-45585
YellowKey BitLocker 恢复审计 CVE-2026-45585:yellowkey github、TPM、恢复密钥备份。Windows 10/11 CLI GUI,适用于您拥有的卷的便携式审计工具。解压并运行。官方免费下载。下载:➧
 bishopfox/cve-2026-28326-check
针对 SolarWinds ARM CVE-2026-28326 的非破坏性补丁状态检查工具,通过探测 TCP 55555 端口上的 gRPC 监听器来报告 VULNERABLE、PATCHED 或 INCONCLUSIVE 状态。
 wsu-cyber-security-lab-ai/clipguard
使用SAM分割和CLIP模型来规避基于AI的诈骗图像分类器的对抗性图像扰动工具,用于安全研究。
 hasamba/dfir-companion
DFIR 取证配套服务器 + 捕获扩展
 pho5nix/red-team-goad-lab-proxmox
红队家庭实验室搭建指南。在 Proxmox 和 pfSense 中搭建 GOAD 实验室,Operator/C2 与重定向器。
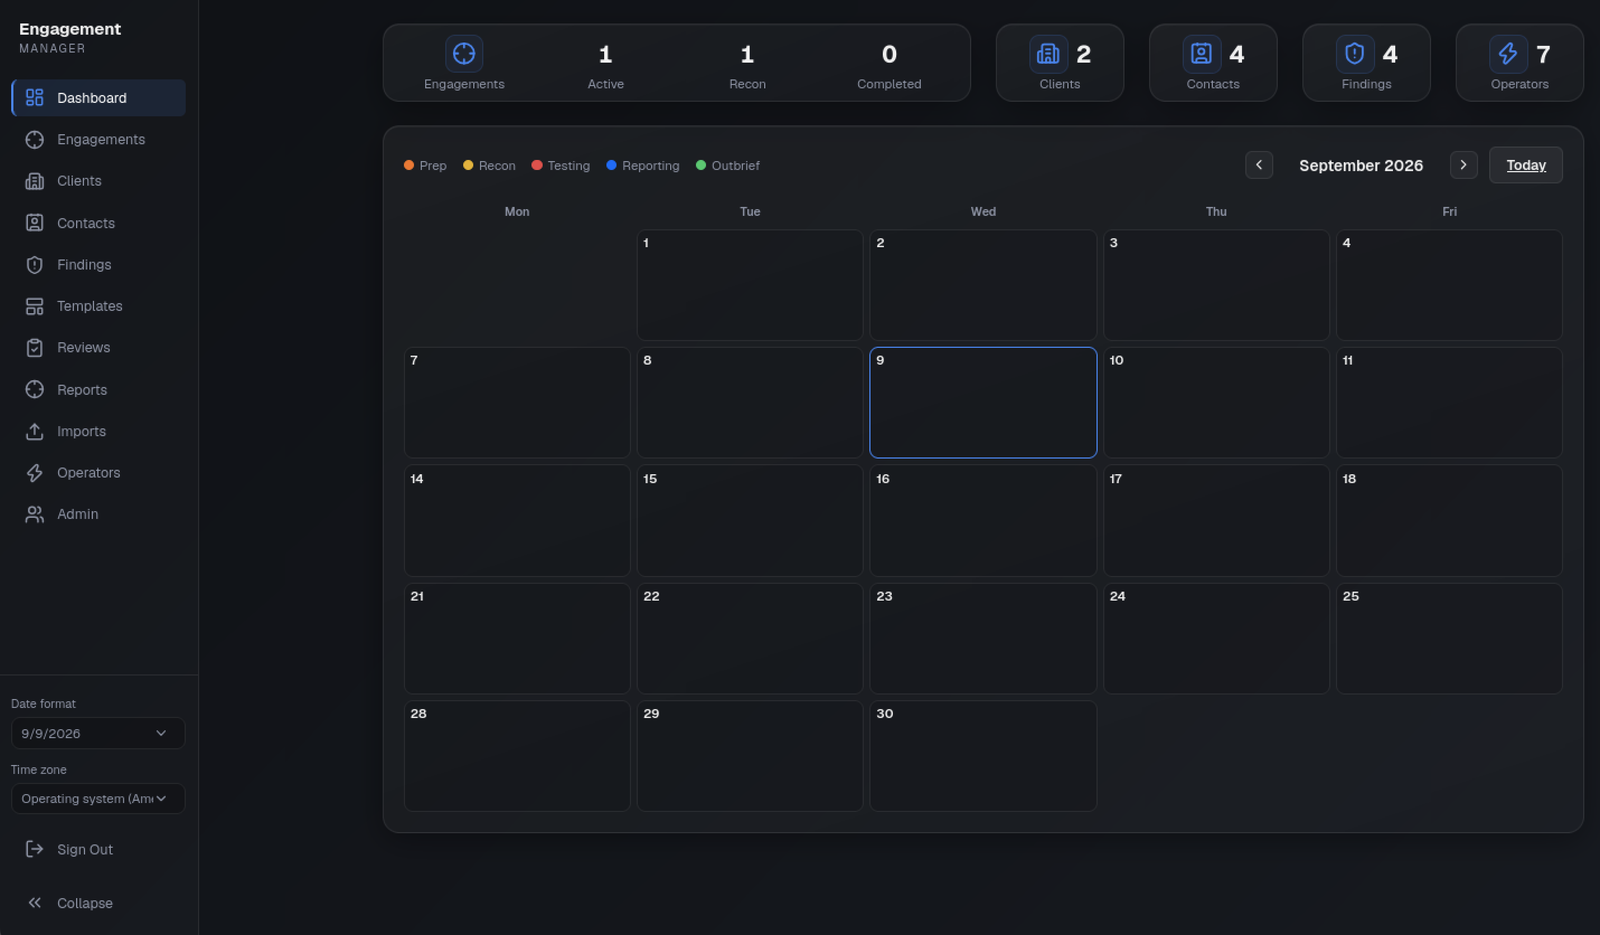 leebaird/engagement-mgr
Engagement Manager 是一个用于跟踪攻击性安全项目的 Web 应用程序。它采用现代 UI,基于 Next.js、Prisma 和 PostgreSQL 构建。
 akha-security/akca
面向证据的 Go 语言 DAST 扫描器,可爬取 Web 应用和 API,然后运行自适应 SQLi、XSS、RCE、SSRF 和认证检查,并提供可重放的证明。
 rahulreddykarne/cve-2026-57836-confluent_kafka
在 confluent-kafka 中为 HashiCorp Vault KMS 禁用 TLS 证书验证
 msuhanov/easy_triage
用于对受感染系统(Linux、ESXi、FreeBSD/NetScaler)进行分类排查的脚本
 prox0959/trueverdict
零依赖 Windows PE 来源溯源与误报削减引擎(内嵌 Authenticode + 操作系统安全目录、Rich Header ROL32 校验、可复现构建检测,以及差分节区熵)。
 weedhashpeddler/rc4decryption
滥用微软签名的 tlscsp.dll LOLBin,通过 LsCsp_EncryptHwid 执行 RC4 加密/解密,并在内存中修补硬编码密钥以实现 BYOK 技术。
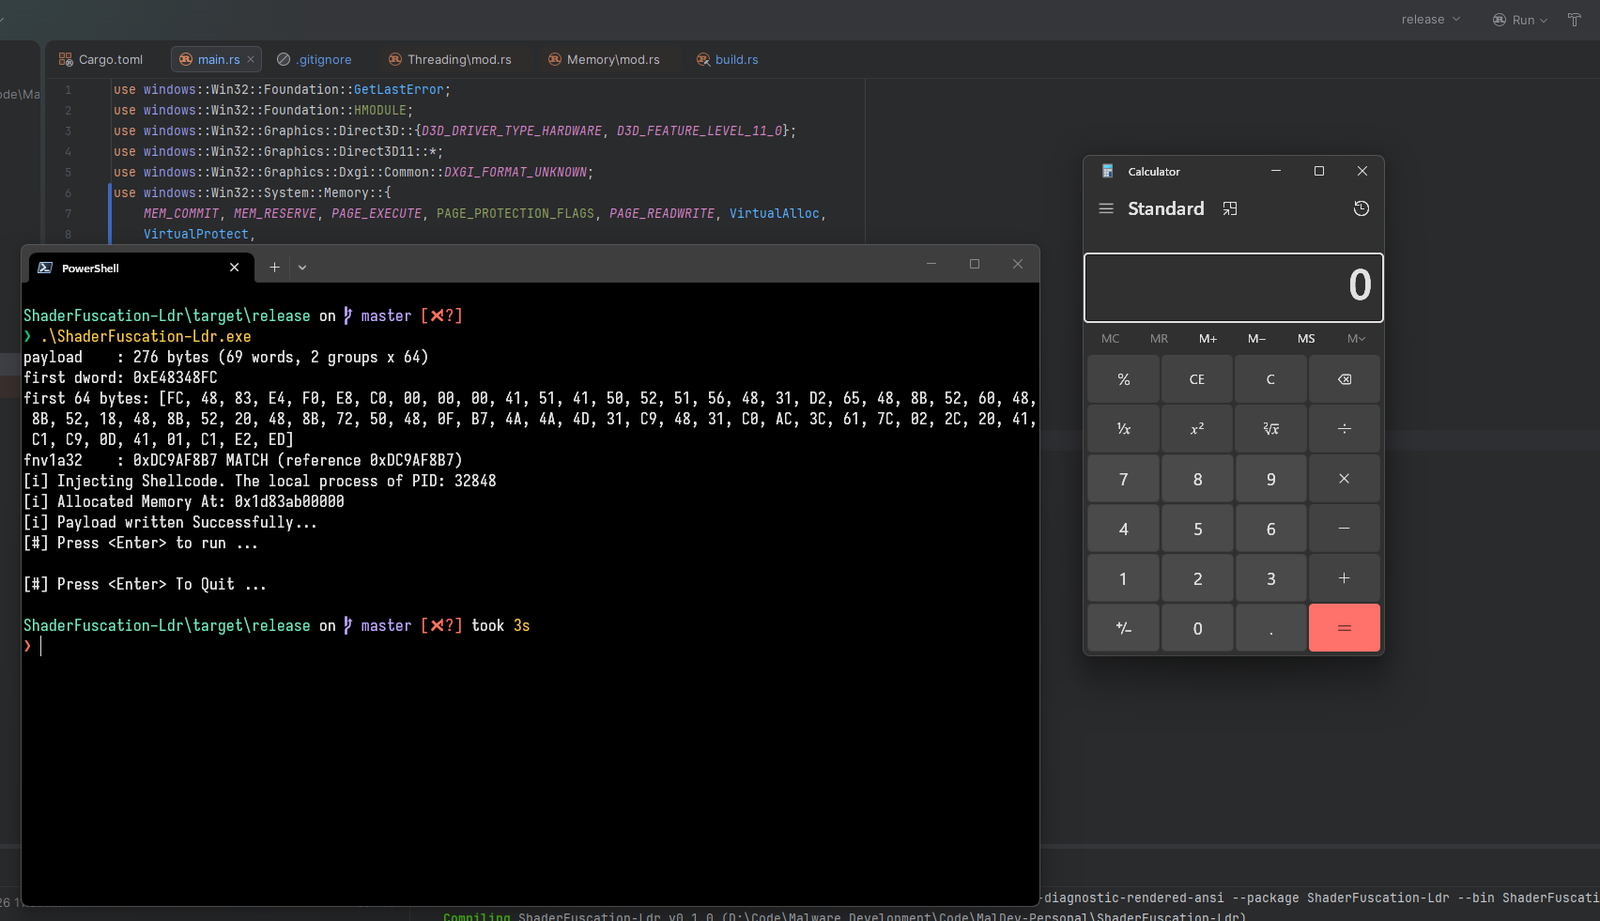 dovelus/polychrome-rs
关于如何将计算着色器用作 Payload 的 PoC
 svtagan/wp-cve-2026-87902
只读 PHP 诊断脚本,用于检查 WordPress 版本、核心校验和、额外 PHP 文件以及已知插件路径,以发现 CVE-2026-87902 暴露和入侵迹象。
 itskill-jp/wordpress-upgrade-check
对服务器上每个 WordPress 核心版本进行只读检查。标记 CVE-2026-87902(已在 7.1.2 及向后移植版本中修复)、自动更新已关闭以及已发布的攻击指标。
 prox0959/spectralcovert
使用香农熵和Sarle双峰系数检测网络隐蔽信道,以标记加密ICMP/TCP载荷外泄和基于时序的泄露。