
 #1

 ahndrewalters/projectsecurity-homelab
动手实践的家庭实验室,模拟 Log4Shell(CVE-2021-44228)漏洞。部署 Docker 容器以构建易受攻击的目标和攻击者机器,执行漏洞利用,并实施安全缓解措施。非常适合学习攻防安全与应用程序加固。
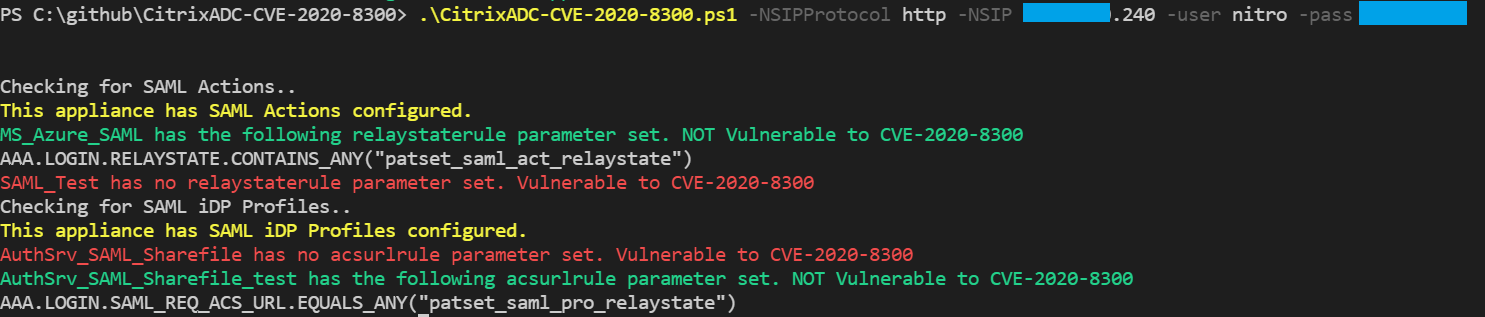 stuartcarroll/citrixadc-cve-2020-8300
通过 Citrix ADC NITRO API 检测易受 CVE-2020-8300 影响的 Citrix ADC SAML action 或 SAML iDP Profile 配置
 completetech-security/copyescape-check
针对 CVE-2026-17106 的离线 Docker CopyEscape 证据检查工具。Docker 版本与构建配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 craig-m-unsw/omigod-lab
一个用于学习开放管理基础设施代理(又名 "omigod")中 CVE-2021-38647 漏洞的 Vagrant 虚拟机测试实验室。

 divyanshukumar0014/shipproof
GitLab CI 的自动化 SOC 2 变更管理。
 completetech-security/docker-hub-ghostpat-check
用于 CVE-2026-105445 的离线 Docker Hub PAT 证据检查工具。仅使用提供的证据;不收集令牌、不登录、不发起 API 请求。支持 JSON/CSV/HTML 报告。
 benzamir/cve-2026-7791
通过TOCTOU和任意文件写入实现的Amazon WorkSpaces本地权限提升
 taroballzchen/cve-2023-28432-metasploit-scanner
由 metasploit 开发的 MinIO 信息泄露漏洞扫描器
 rajsidwadkar/uap-protocol
一个统一、安全优先的线协议,用于工具访问和代理协调。UAP 使用 Ed25519 签名的 CapabilityCards、强制 mTLS、Keycloak IdP 认证和每次调用的临时 Docker 沙箱,消除了 CVE-2025-49596 和 MCP 工具投毒漏洞。
 baymaxpop23/attackmapper
attackmapper
 jeffbryner/log4j-docker-vaccine
用于运行 log4j2 漏洞 CVE-2021-44228 疫苗环境的 docker compose 解决方案
 theleopard65/cve-2021-3156-baron-samedit
一个用于 CVE-2021-3156 - "Baron Samedit" 的简单 Docker 实验室与漏洞利用环境。
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
这是一个简单的 PoC,可让您凸显当前正在发生并被积极利用的 Telnet 漏洞的严重性。为什么人们还在使用 Telnet……我无法理解。
 andypitcher/check_struts
Apache Struts 版本分析器(Ansible)基于 CVE-2017-5638
 yamory/cve-2021-32804
基于 Docker 的 CVE-2021-32804 重现环境,这是一个影响 npm 的 node-tar 中的路径遍历漏洞,配有逐步利用脚本。
 edtrackai/nextjs-supabase-stripe-security-checker
面向 Next.js、Supabase 和 Stripe 应用的本地静态安全扫描器:24 项基于 AST 的检查,用于检测泄露的密钥、缺失的 RLS 和授权以及不安全的 webhook。提供 CLI 和 GitHub Action。
 joebeeton/cve-2024-4701-poc
CVE-2024-4701的POC









