#1

 ajf8729/blacklotus
BlackLotus 又名 CVE-2023-24932 的检测/修复脚本,适用于 Intune、ConfigMgr 和通用用途
 all3xj/fixing-google-secops-detections
调优和重构 Google Chronicle Curated Detections,以消除告警疲劳并修复逻辑缺口/缺陷。
 atlasvector/kestra-cve-2026-53576
针对 Kestra 中未认证 RCE 漏洞 CVE-2026-53576 的端到端复现与跨层检测——在基础 PoC 之上进一步展示,一个常见的 Docker socket 错误配置如何将容器 root 权限升级为对宿主机的完全控制。
 cmnatic/dockerized-cve-2019-14287
CVE-2019-14287漏洞的容器化与可部署利用。更多信息请查看README.md。
 gunyakit/cve-2025-1974-poc-exploit
Kubernetes Ingress-nginx 远程代码执行 (IngressNightmare)
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Sorami 技术报告的证据与数据,内容涉及 Kubernetes 上 15 个 AI 服务、向量数据库和 MCP Helm chart 的安全默认配置。
 gteissier/cve-2017-10617
Juniper Contrail XXE 漏洞(CVE-2017-10617)的概念验证利用程序,附带基于 Docker 的实验环境,演示本地文件泄露和凭据提取。
 damnkrishna/cve-2025-32433-lab
Erlang/OTP SSH 服务器中 SSH 协议消息处理存在缺陷,恶意行为者可在没有有效凭据的情况下未经授权访问受影响系统并执行任意命令
 fabriziosalmi/tanstack-compromise-checker
用于检测TanStack npm供应链攻击指标的Shell脚本 (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 aoripus-ltd/januscape-hotfix
Complete fix collection for the CVE-2026-53359 guest-to-host escape vulnerability in the KVM/x86 shadow MMU. From zero-downtime livepatch to kernel…
 murrez/cve-2026-100835
针对 CVE-2026-100835 的 Python PoC:审计 Contrast 清单中的 AllowedChipIDs/AllowedPIIDs,检测版本,并探测 Coordinator 端点以评估 aTLS 证明中继风险。
 rahulreddykarne/cve-2026-15911-confluent_kafka
在 confluent-kafka 中为 HashiCorp Vault KMS 禁用 TLS 证书验证
 abhaybansal16/cve-2025-55182-lab
基于 Docker 的实验环境,复现 CVE-2025-55182(React2Shell),即 React Server Components Flight Protocol 中的未授权 RCE 漏洞,包含 PoC 利用脚本及修复版本对比。
 yifengchen-cc/cve-2026-8933
C proof-of-concept for CVE-2026-8933, a snap-confine local privilege escalation using cgroup freezing, symlink races, and udev rule injection to…
 cirocosta/lighty-sqlinj-demo
针对 lighttpd 的 mod_mysql_vhost 中 CVE-2014-2323 SQL 注入漏洞的教育性利用演示,附带基于 Docker 的实验室,用于动手进行漏洞分析与修补。
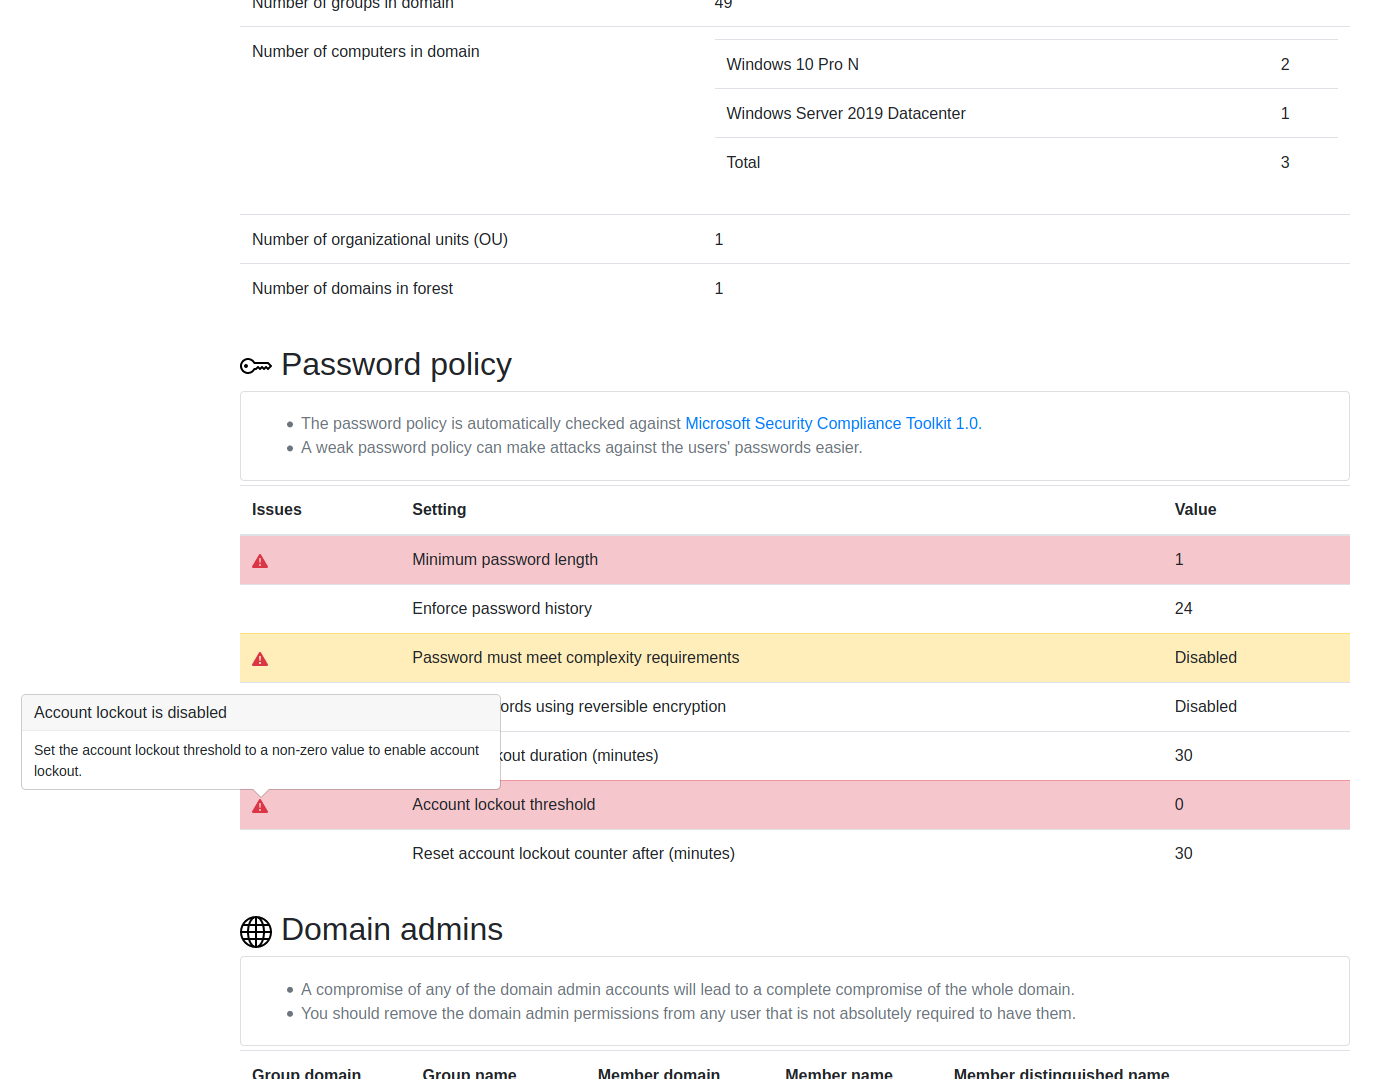 ncsc-fi/tiuku
Tiuku 是一款用于扫描各类系统和环境以获取安全相关信息,并在基于浏览器的用户界面中显示结果的工具。
 sdodson/cve-2026-46595-proof
Go 概念验证,演示 golang.org/x/crypto/ssh 中的 CVE-2026-46595,通过剥离二进制文件的符号检查和镜像扫描来验证存在漏洞的 NewServerConn 用法。