
 #1

 morpheuslord/cloudg
通过一个 CLI 对 AWS、Azure 和 GCP 进行映射、绘制图表和审计。构建拓扑图,运行 Prowler/Checkov/Trivy,将发现结果标记到 28 个合规框架,并导出 HTML 报告、RDF 本体、RAG 分块和 Terraform 重建文件。
 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond 是一款利用 Nuclei 进行互联网范围扫描的实用工具,成本仅为一杯咖啡的价格。
 zwxxb/cve-2025-1974
Ingress RCE 的 PoC
 akhld/spark-exploit
未受保护的 Apache Spark 集群中的任意代码执行
 piratesshield/arise-xti
AI 驱动外部攻击面管理流水线:28 个模块,用于侦察、子域名/DNS 枚举、Web/API/云漏洞扫描、OSINT 情报补充以及 CAPEC 攻击路径串联。
 killswitch-gui/flask_heroku_redirector
flask heroku C2 重定向器模板
 d3vzer0/cnc-relay
使用 C2 中继基础设施保留 beacon 源 IP 的 Docker 项目
 mandiant/vcsa-hardening-tool
针对 VMware vCenter Server Appliance (VCSA) 的自动化零信任加固与取证审计工具。
 joseluispino/hardstop
“Hard Stop:面向失控智能体执行的核级抢占与遏制”的参考实现。带外认知安灯拉绳、亚毫秒级(<0.154 ms)POSIX 进程组抢占,以及抗撕裂读的 WAL 状态提取。
 dinosn/pack2theroot-lab
CTF 风格的 Docker 实验环境,用于 CVE-2026-41651(Pack2TheRoot):PackageKit 宽松的 polkit 本地权限提升漏洞
 aquasecurity/scan-cve-2018-8115
CLI工具,通过检查层中是否存在恶意文件来验证Docker镜像是否存在CVE-2018-8115,帮助确保从Docker Hub安全拉取。
 owasp/trisuella-aidlca-framework
受策略管控的 LLMSecOps 框架,提供基于 AST 的 SAST、密钥扫描、供应链及多云 CSPM 检查、AI-BoM 生成以及 CI/CD 安全门禁。
 elonma-china/lab-cve-2
10 个 Docker CVE 渗透测试实验环境(5 个 ExploitDB / 3 个公开 PoC / 2 个零日)
 ossie-git/log4shell_sentinel
一个智能的 Log4Shell/Log4j/CVE-2021-44228 扫描器
 movray/meles
Malware scanner for container images: daemonless, layer-aware, ClamAV and YARA
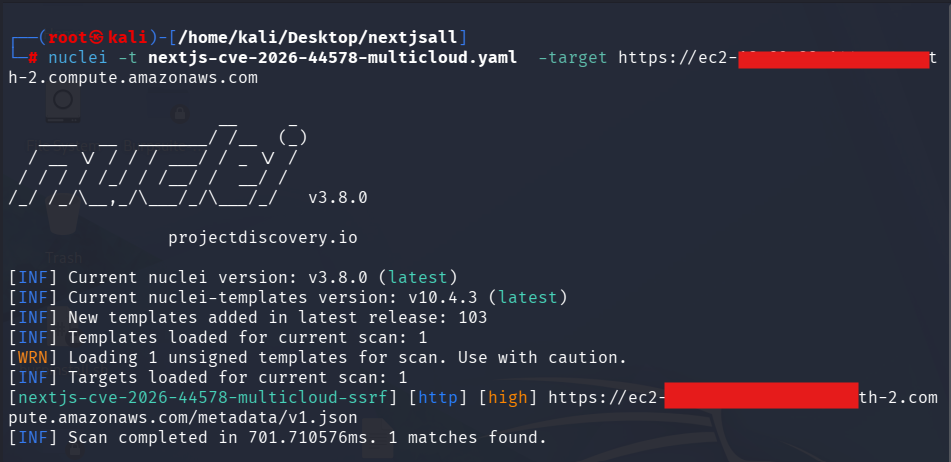 love07oj/nextjs-cve-2026-44578
用于检测 CVE-2026-44578(Next.js WebSocket 升级 SSRF)的 Nuclei 模板,包含多云元数据验证、Next.js 指纹识别以及真实世界扫描工作流。同时收录了原始 NextSSRF 研究与利用工具的相关参考。
 shaoshi17/cve-2025-9074-docker-exploit
一个功能强大的 Docker 远程 API 漏洞利用工具,用于 CVE-2025-9074 漏洞的安全研究和测试。









