
 #1
用于评估、测试和保护云环境(AWS、Azure、GCP)及其服务的工具。
Kitploit 推荐

 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail)检测脚本,用于检查内核版本、补丁存在情况、内核配置、AF_ALG 套接字可用性、setuid 二进制文件及缓解措施,以确定 Linux 系统上的漏洞状态。
 blueteamsteve/cve-2021-41773
CVE-2021-41773 的脆弱 Docker 镜像

 ajutamangdev/hatiyar
模块化渗透测试框架,具备类似Metasploit的交互式Shell、预置CVE漏洞利用模块以及云/网络侦察能力,用于授权的安全评估。
 nightwatchcybersecurity/airflowscan
用于增强 Apache Airflow 安全性的检查清单和工具
 helixar-ai/mcp-security-checklist
MCP 正被快速采用。安全指南却滞后。这份检查清单为安全工程师、平台团队和技术领导者提供了保护 MCP 部署的清晰、可操作的安全基线——无论你是在交付内部工具,还是在构建面向客户的 AI 代理。
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - 严重 - 认证绕过 - 未配置 IdP 时可未授权获得超级管理员权限
 parasimpaticki/awesome-appsec-interview
一份经过精选的资源、练习题和学习材料列表,旨在帮助你准备应用安全(AppSec)面试。
 aquasecurity/trivy-plugin-kubectl
一个 Trivy 插件,用于扫描 Kubernetes 资源的镜像
 pokerfacesad/cve-2021-1056
CVE-2021-1056 的 PoC,与 GPU 容器安全相关
 typhoon1217/cve-2026-98432-mitigation
针对 CVE-2026-98432(Linux IPv4 TCP ireq_opt 释放后使用)的临时缓解措施:丢弃带 IP 选项的 IPv4 TCP 流量,禁用 MPTCP。含已测试脚本与验证。英文/韩文。
 ustayready/outpost
AWS 测试与报告管理工具
 darryk10/cve-2021-25735
用于 CVE-2021-25735 的漏洞利用,演示通过节点标签操作绕过 Kubernetes 验证准入 Webhook,附带可部署的 Docker 容器和 Webhook 注册脚本。
 falconforceteam/falcondash
Azure 工作簿仪表板,用于可视化和探索检测性能指标,帮助安全团队衡量并主动维护其检测规则。
 ecomtech-oss/pisc
公共 OCI 镜像(Docker 镜像)安全检测器
 nccgroup/sfpoldevchk
Salesforce 策略偏差检查器
 knqyf263/cve-2018-1111
基于Docker的实验室环境,用于复现和利用CVE-2018-1111(DynoRoot),包含自动化的攻击者和受害者脚本,提供实践安全培训。
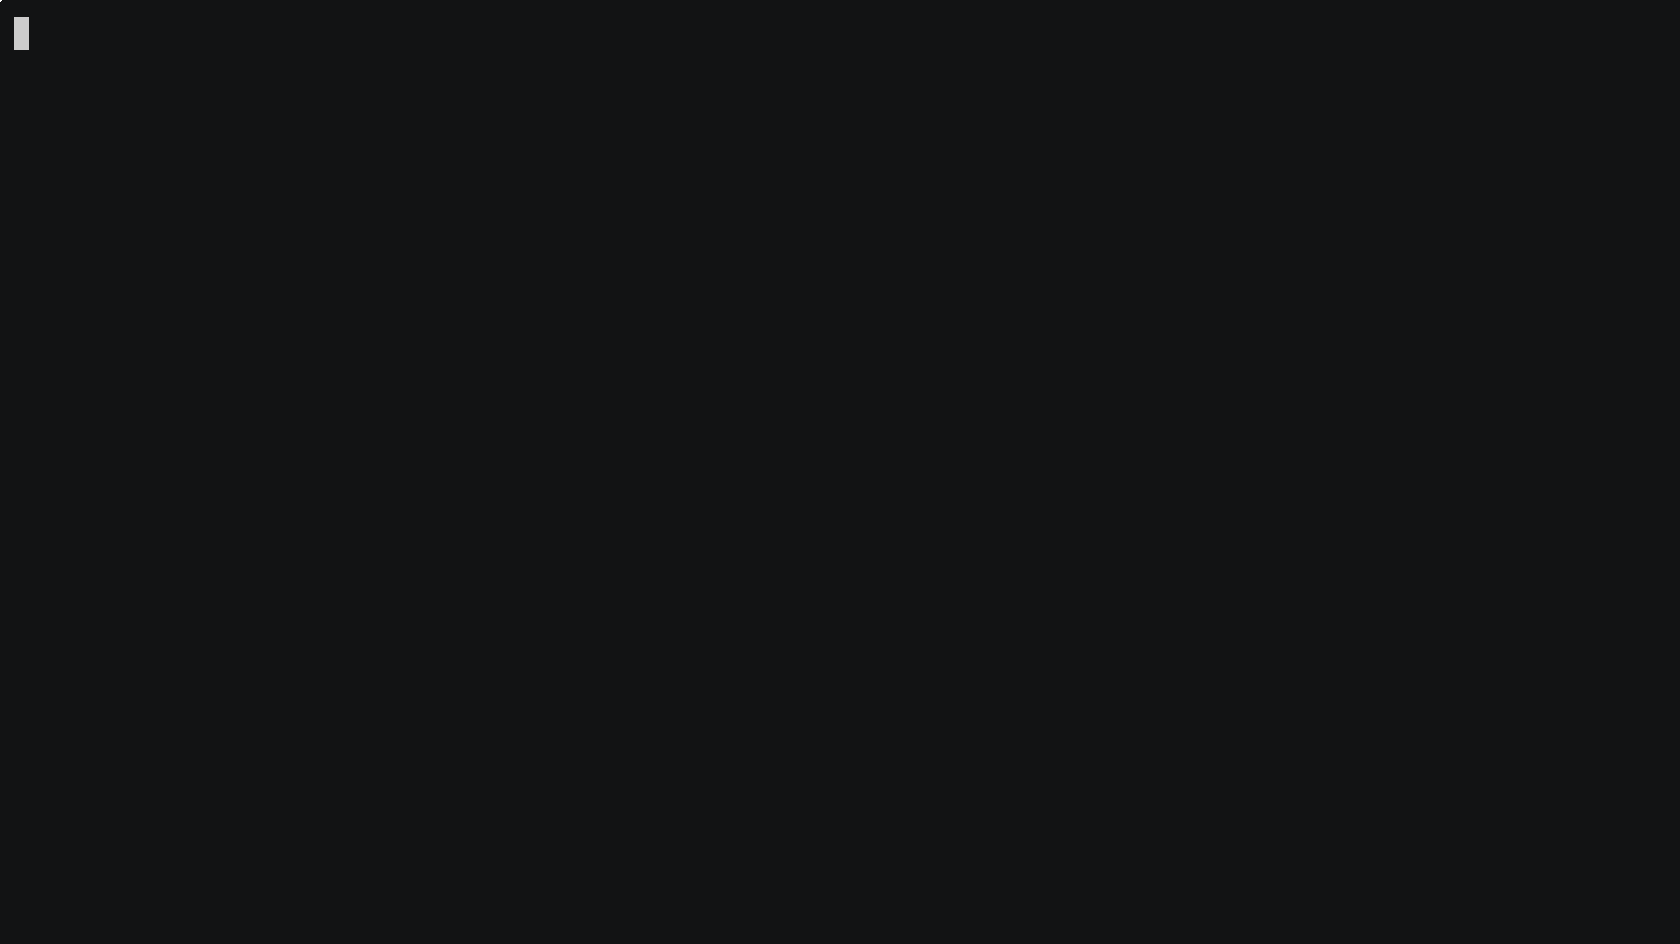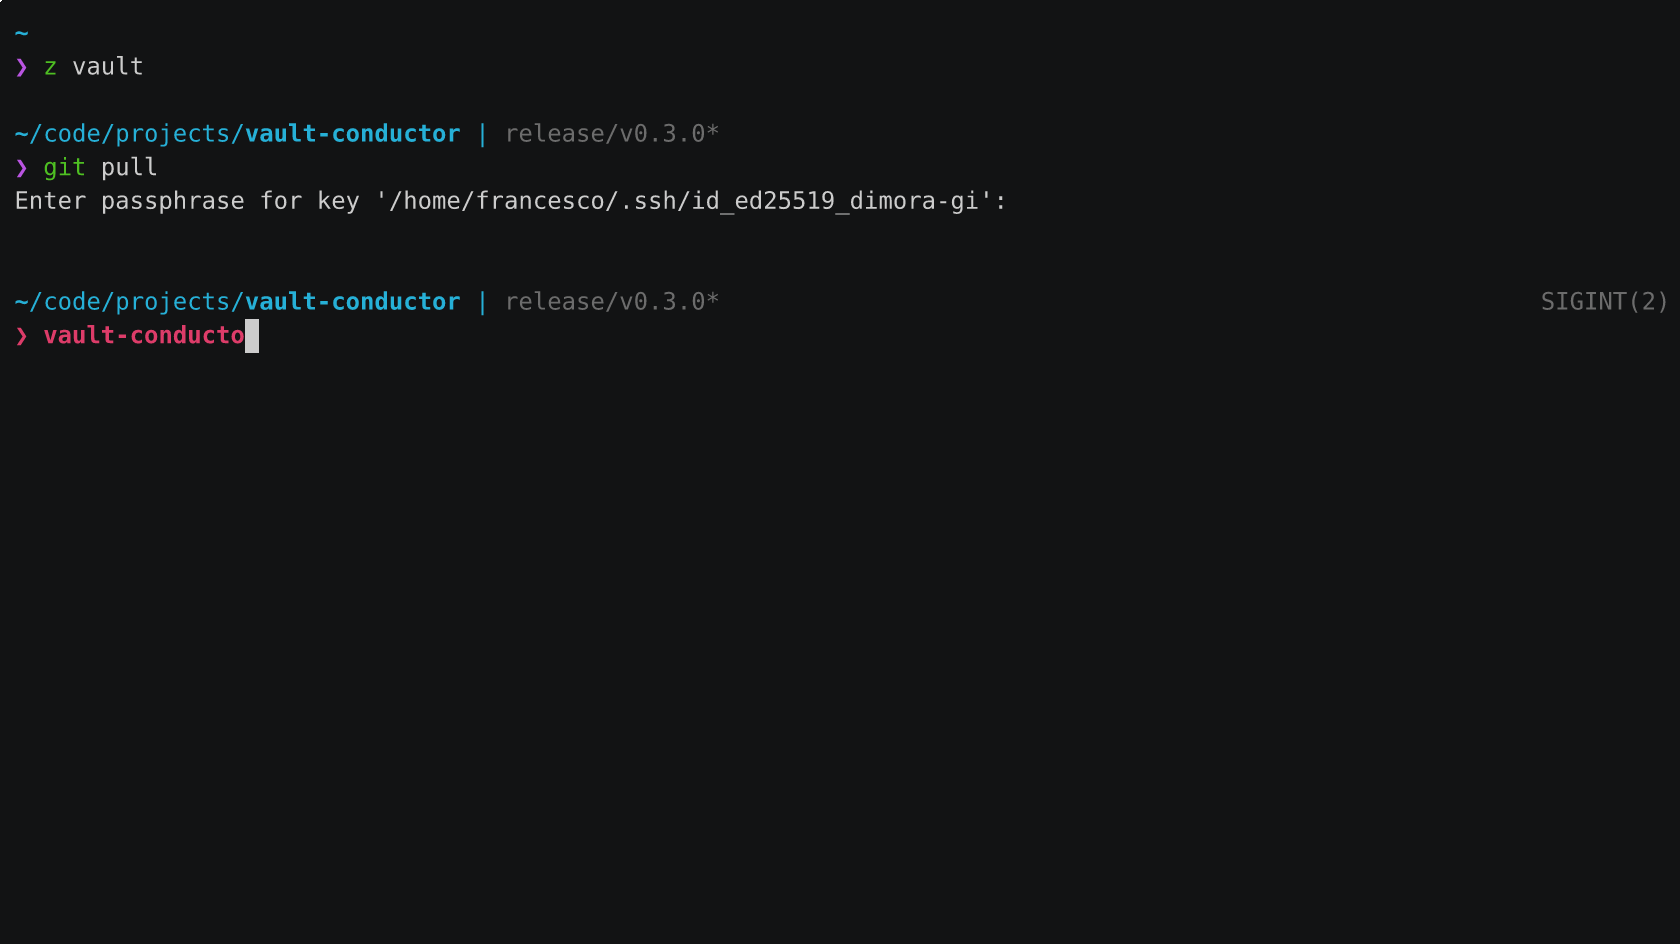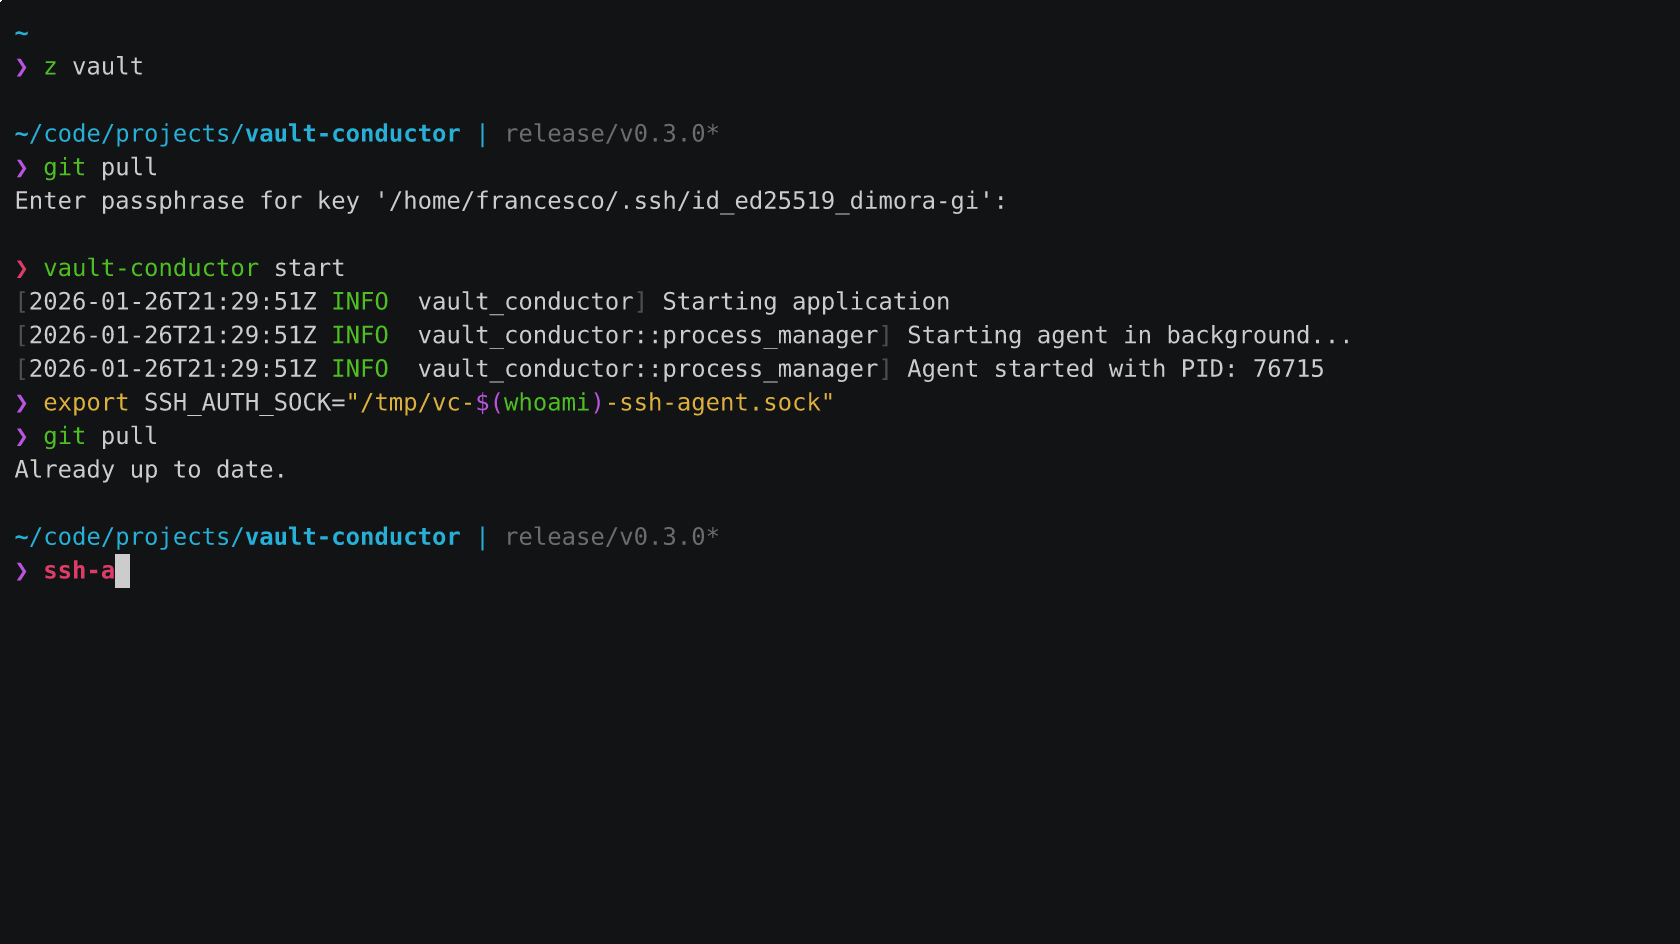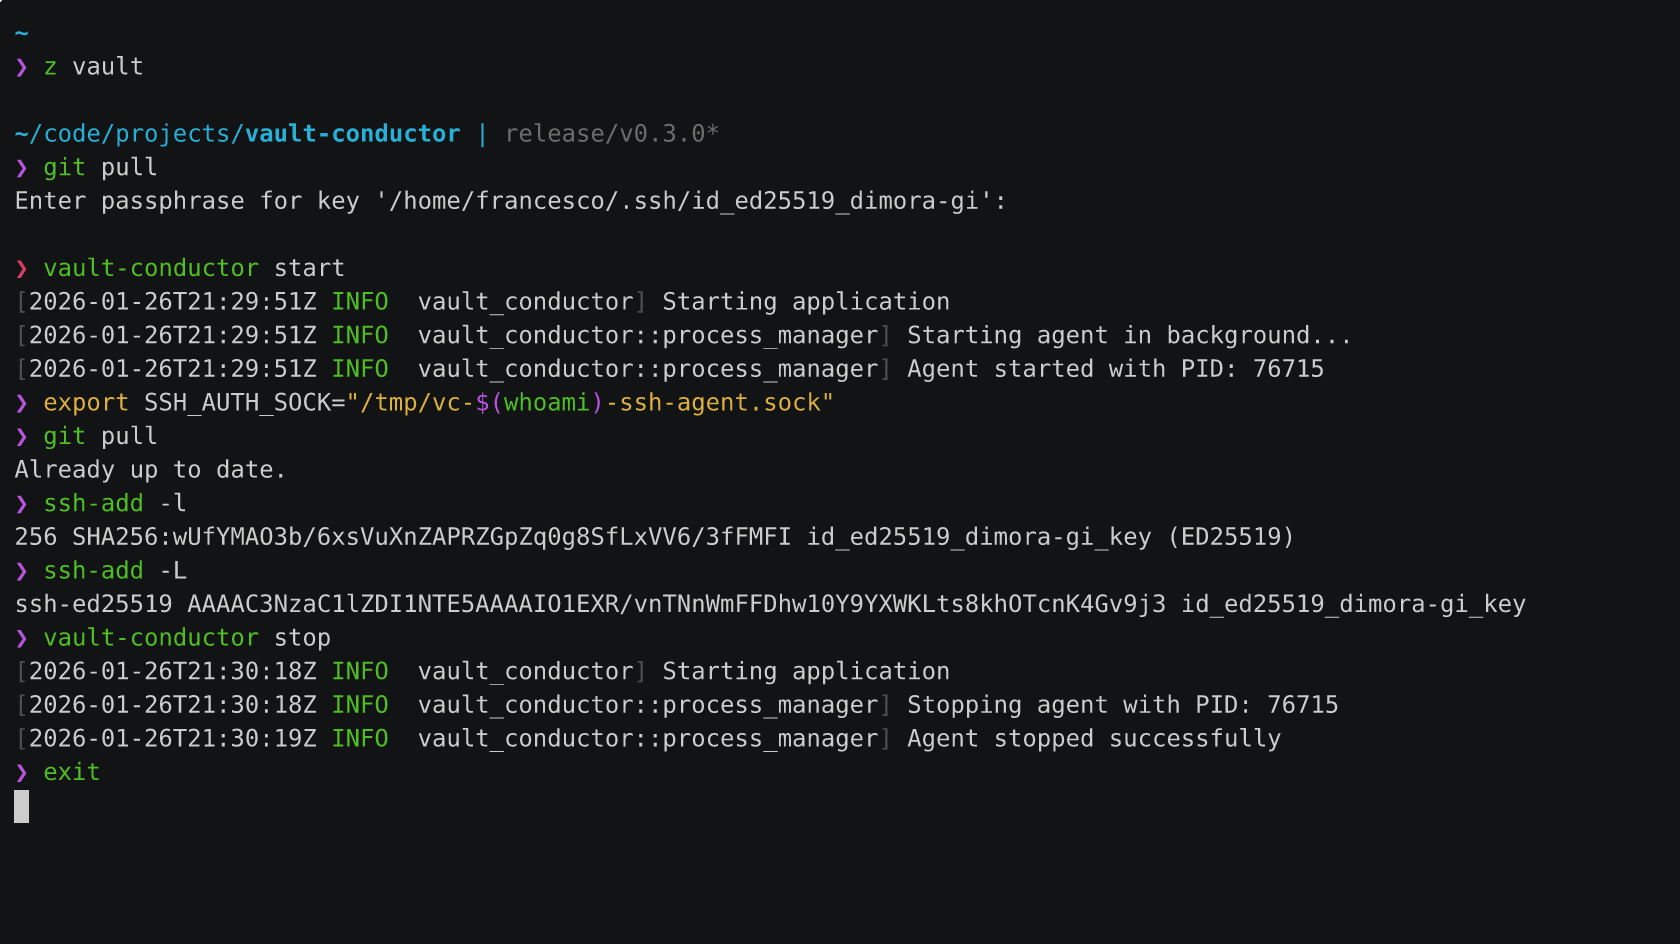 pirafrank/vault-conductor
一个 SSH 代理,提供存储在 Bitwarden Secrets Manager 中的 SSH 密钥








