Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
SFPolDevChk — Salesforce 策略偏差检查器 | Kitploit
工具/GitHubGitHub/nccgroup/sfpoldevchk
云基础设施安全配置审计云安全身份与访问管理 (IAM)错误配置
GitHubnccgroup/sfpoldevchk

SFPolDevChk

Salesforce 策略偏差检查器

查看仓库
304386年前Kitploit 审核通过
分享

Salesforce 策略偏差检查器

由 NCC Group Plc 以开源形式发布 - https://www.nccgroup.com/

开发者:Jerome Smith (@exploresecurity) 感谢 Stephen Tomkinson (@neonbunny9)

https://www.github.com/nccgroup/SFPolDevChk

根据 AGPL 发布 - 更多信息请参阅 LICENSE。

描述

在 Salesforce 中,在顶层组织级别设置的密码策略和会话设置可能会被配置文件(Profile)级别所覆盖。尽管这是设计使然,但配置文件内这些区域的任何更改,即使之后恢复为与组织设置一致,也会导致该配置文件与组织失去同步。换言之,此后在组织级别对密码策略和会话设置所做的更改将不再传播到这些配置文件。随着时间推移,当配置文件被添加和复制时,这可能会导致某些用户群意外出现配置错误。SFPolDevChk 能够揭示哪些配置文件以这种方式失去同步,并检查每个配置文件的密码策略和会话设置,以突出显示与组织级别设置之间的任何偏差。

用法

要求:

  • Python 3
  • Python requests 模块(包含在 requirements.txt 中)
  • 具有以下最低权限的用户帐户:
    • API Enabled
    • View Setup and Configuration
    • Modify Metadata Through Metadata API Functions(请参阅下方说明)
  • 此帐户的密码
  • 此帐户的安全令牌(如果来自任何已定义网络访问范围之外的 IP 地址)。更多信息请参阅 https://help.salesforce.com/articleView?id=user_security_token.htm&type=5。

创建 JSON 配置文件(以避免凭据留在控制台历史记录中):

{
	"hostname": "somewhere.my.salesforce.com",
    "username": "",
	"password": "",
	"token": "<optional token>"
	"debug": <optional debug level (0, 1 or 2)>
}

然后运行:

git clone https://github.com/nccgroup/SFPolDevChk
pip install -r requirements.txt
python3 sfpoldevchk.py <config_file>
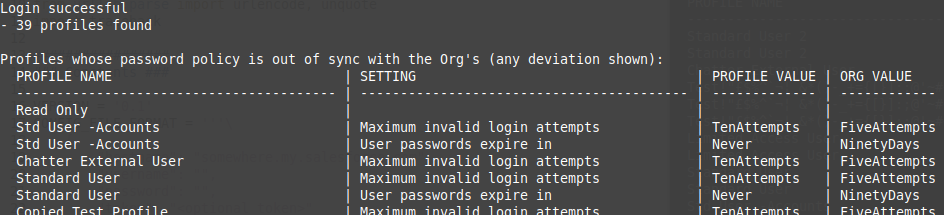
输出

Snippet of sample output

在上面的示例中,'Read Only' 配置文件的行在其他方面为空。这是因为该配置文件的密码策略当时与组织设置的策略相同。然而,如果组织设置发生变化,分配给此配置文件的用户不会自动采用修订后的密码策略(再次运行该工具将随后突出显示这些差异)。

备注

  • 仅检查可通过用户界面控制的设置。
  • 不判断与组织设置的偏差是更安全还是更不安全——所有差异都会被报告。

帐户权限

此工具执行只读操作。因此,看到运行该工具的帐户要求具备 'Modify Metadata Through Metadata API Functions' 权限可能会令人惊讶。然而,在撰写本文时,似乎无法为 Metadata API 配置具有只读权限的帐户。来自 https://developer.salesforce.com/docs/atlas.en-us.226.0.api_meta.meta/api_meta/meta_quickstart_prereqs.htm:

确定一个同时具有 API Enabled 权限以及 Modify Metadata Through Metadata API Functions 权限或 Modify All Data 权限的用户。访问 Metadata API 调用需要这些权限。 如果用户需要访问元数据但不需要访问数据,请启用 Modify Metadata Through Metadata API Functions 权限。否则,请启用 Modify All Data 权限。

因此,与 'Modify All Data' 相比,将 'Modify Metadata Through Metadata API Functions' 作为最低要求似乎更可取。(出于兴趣,我们使用 'View All Data' 运行了一个测试用例——结果失败了。)


下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    355
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    315
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    303
  • 6

    opencti

    opencti-platform/opencti

    开放式网络威胁情报平台

    285

探索所有工具

浏览我们的工具集合

查看所有工具 →







