
 #1

 moisestapia/twapt
使用 docker 和 docker-compose 部署你自己的 Web 应用程序渗透测试实验环境,包含 webgoat、dvwap、bwapp 和 Juice Shop
 himazawa/bento
Bento Toolkit 是一个基于 Fedora 的最小化容器,用于渗透测试和 CTF,并增添了 GUI 应用程序作为亮点。
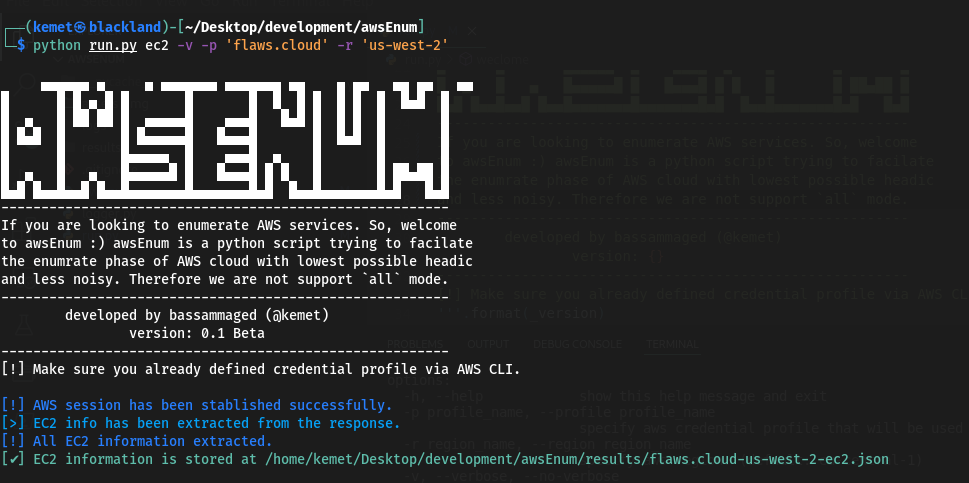 bassammaged/awsenum
基于所提供的凭据枚举 AWS 云资源

 xenoncyber/envy
一个基于终端的秘密管理工具,同时支持 TUI 和 CLI。
 ph33rr/cirrusgo
一款用于扫描 SaaS、PaaS 应用的快速工具,采用 Go 语言编写。
 wh04m1001/cve-2023-36723
CVE-2023-36723 的概念验证漏洞利用程序,该漏洞是 Windows 容器管理器中的一个任意目录创建漏洞,可通过符号链接滥用实现权限提升至 SYSTEM。
 synacktiv/ipspinner
IPSpinner 作为一个本地代理运行,将请求通过外部服务进行重定向。

 sda-se/cluster-image-scanner
在生产环境中发现漏洞和容器镜像配置错误。
 capsulerun/vpod
轻量级、安全的 Linux 沙箱,用于隔离不受信任的进程。可在浏览器和服务器上运行。
 horizon3ai/h3-cli
Horizon3.ai API 的命令行工具
 mathaix/openclawmachines
在你的团队(企业版)中管理 OpenClaw,为其提供计算基础设施、工具集成、认证和安全原语。
 stafordtituss/hazprone
云渗透测试框架,按需部署易受攻击的AWS资源,并包含基于任务的场景,用于教授实际的渗透测试和漏洞利用技能。
 angelorc/vmsan
Firecracker 化繁为简。毫秒级启动安全微虚拟机,从安装到交互式 Shell 只需一条命令。
 sap8899/reportly
AzureAD/EntraID 用户活动报告工具,专为蓝队设计。输入可疑用户和时间范围,即可获得详细的用户信息、操作和登录日志报告,以协助云事件调查。
 nccgroup/kubetcd
对已失陷的 etcd 进行后渗透利用,获取持久化并远程连接节点 Shell。









