在生產環境中發現漏洞和容器镜像配置错误。
ClusterImageScanner 能检测 Kubernetes 集群中的镜像,并根据各种安全测试提供快速反馈。建议在生产环境中运行 ClusterImageScanner,以便在安全漏洞产生实际影响时获得及时反馈。
由于 ClusterImageScanner 本身是运行在 Kubernetes 集群中的服务,你可以复用现有的部署流程。
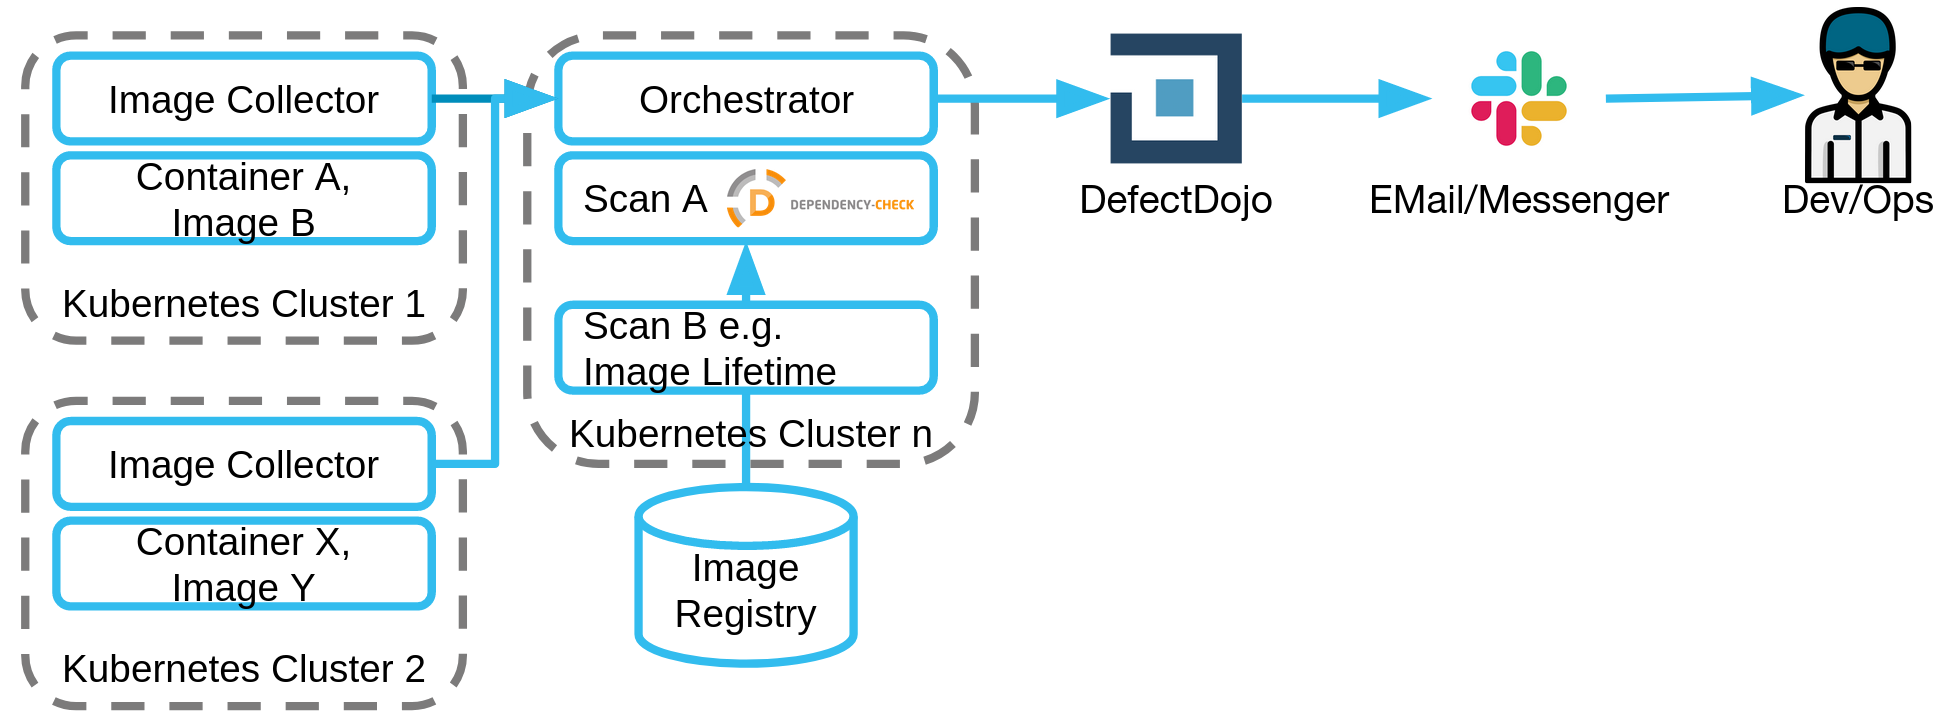
下图提供了概述:
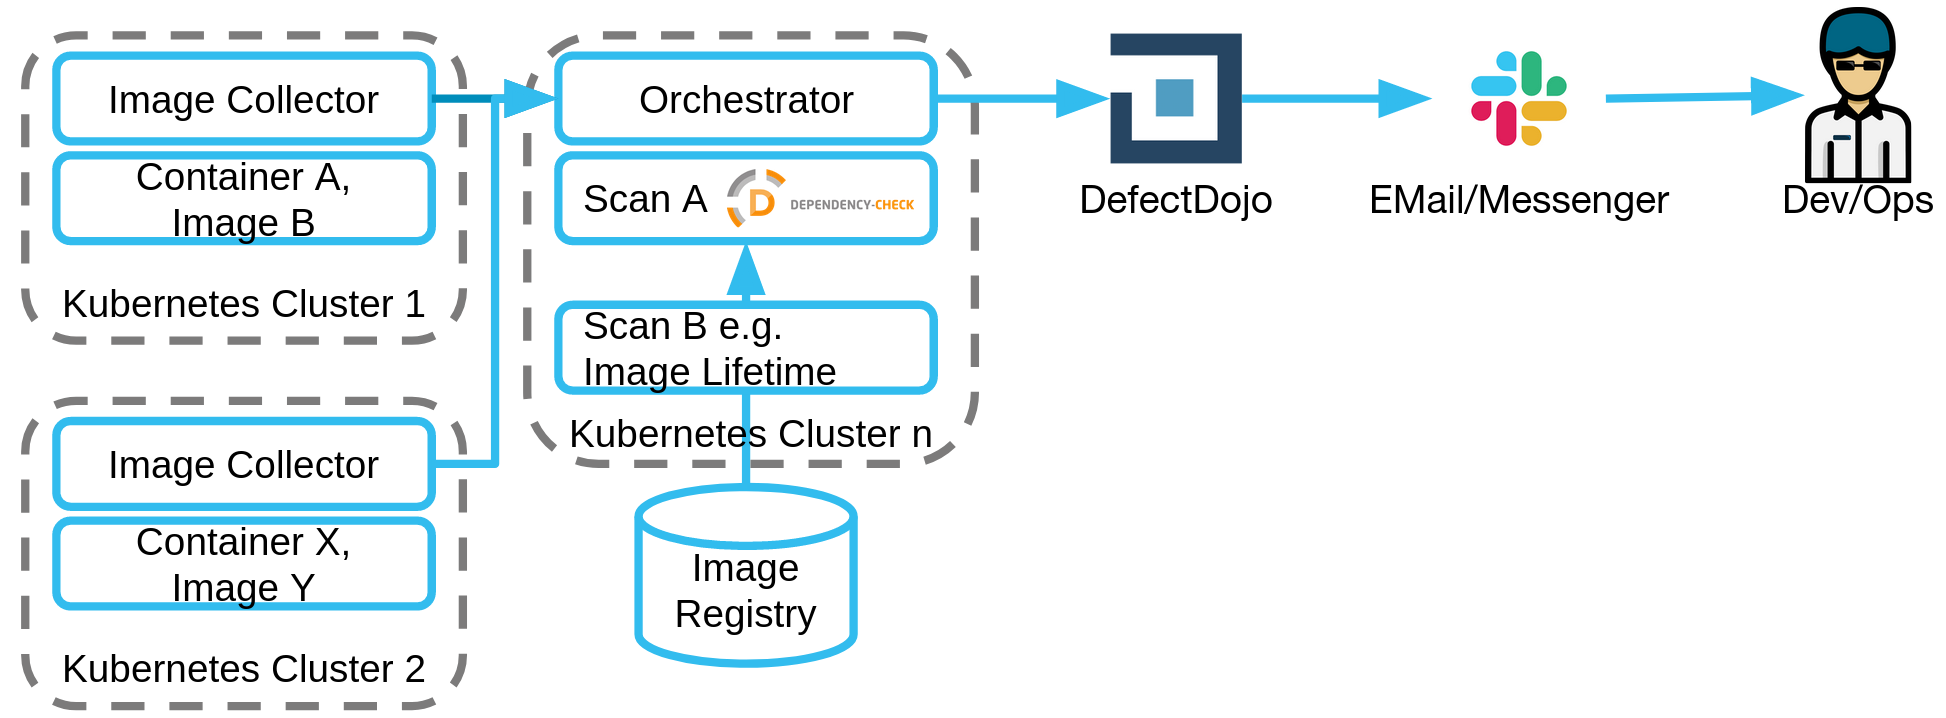 执行以下步骤。
视频(英文):SDA SE CluserImageScanner 即将开源,2021年3月
ArgoWorkflows 使用的镜像已发布到 quay.io (2021-06-28):
cluster-image-scanner-scan-runasrootcluster-image-scanner-scan-distrolesscluster-image-scanner-scan-lifetimecluster-image-scanner-scan-malwarecluster-image-scanner-scan-new-versioncluster-image-scanner-imagefetchercluster-image-scanner-notifiercluster-image-scanner-imagecollectorcluster-image-scanner-image-source-fetchercluster-image-scanner-workflow-runnercluster-image-scanner-base 是所有 cluster-image-scanner-* 镜像的基础镜像。
镜像使用 buildah 构建。镜像启动时使用的环境参数通过 images 目录下 build.sh 脚本中的 --config 进行文档化。
我们期待您的贡献。在提交 Pull Request 之前,请查看我们的 贡献指南。
SECURITY.md 包含有关负责任的披露和安全补丁等安全相关主题的信息。
cd test_actions
export IS_MINIKUBE=true # if minikube is used
./setup.bash
Helm 文件位于 deployment/helm。
ClusterImageScanner 的目的不是取代渗透测试人员或使其过时。我们强烈建议由经验丰富的渗透测试人员对所有应用程序进行全面的测试。
ClusterImageScanner 仅用于对正在运行的应用程序/容器进行测试。你需要获得被扫描环境所属组织的书面同意,才能使用 ClusterScanner 扫描组件。
该项目由 Signal Iduna 和 SDA SE 开发。