
 #1

 aurva-io/aiostack
AI 运行时清单:发现影子 AI,追踪 LLM 调用
 synacktiv/aadoutsider-py
Python3 重写的 AADInternals 的 AsOutsider 功能
 nicholasjackson/cnitch
Container Snitch 检查 Docker Engine 下运行的进程,如果发现有任何以 root 身份运行的进程,则发出警报。
 hackmichnet/aztokenfinder
攻击性令牌收集实用工具,可搜索 x64 进程内存和 TokenBroker 缓存文件,在 Office、Edge、Teams 和 PowerShell 中查找 Azure AD/O365 JWT 令牌。
 haidang-infosec/phantom-grid
一个由eBPF驱动的主动防御系统,可将你的Linux服务器转变为欺骗性蜜罐。具备透明流量重定向、操作系统指纹欺骗、内核级DLP以及零信任SSH访问(SPA)等功能。
 randomrobbiebf/grafana-ssrf
经过身份验证的 Grafana SSRF 漏洞
 0xbharath/slurp-old
一个用于手动或通过 certstream 枚举 S3 存储桶的工具
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher 启动任何安全工具并将结果发送到 Faradaysec 平台。

 netspi/sqlc2
SQLC2 是一个 PowerShell 脚本,用于部署和管理命令与控制(C2)系统,该系统使用 SQL Server 同时作为控制服务器和代理。
 grines/scour
基于模块的AWS利用框架,用于红队测试和蓝队分析。模拟AWS控制平面中的攻击模式,带有独特的UA跟踪,用于检测开发。
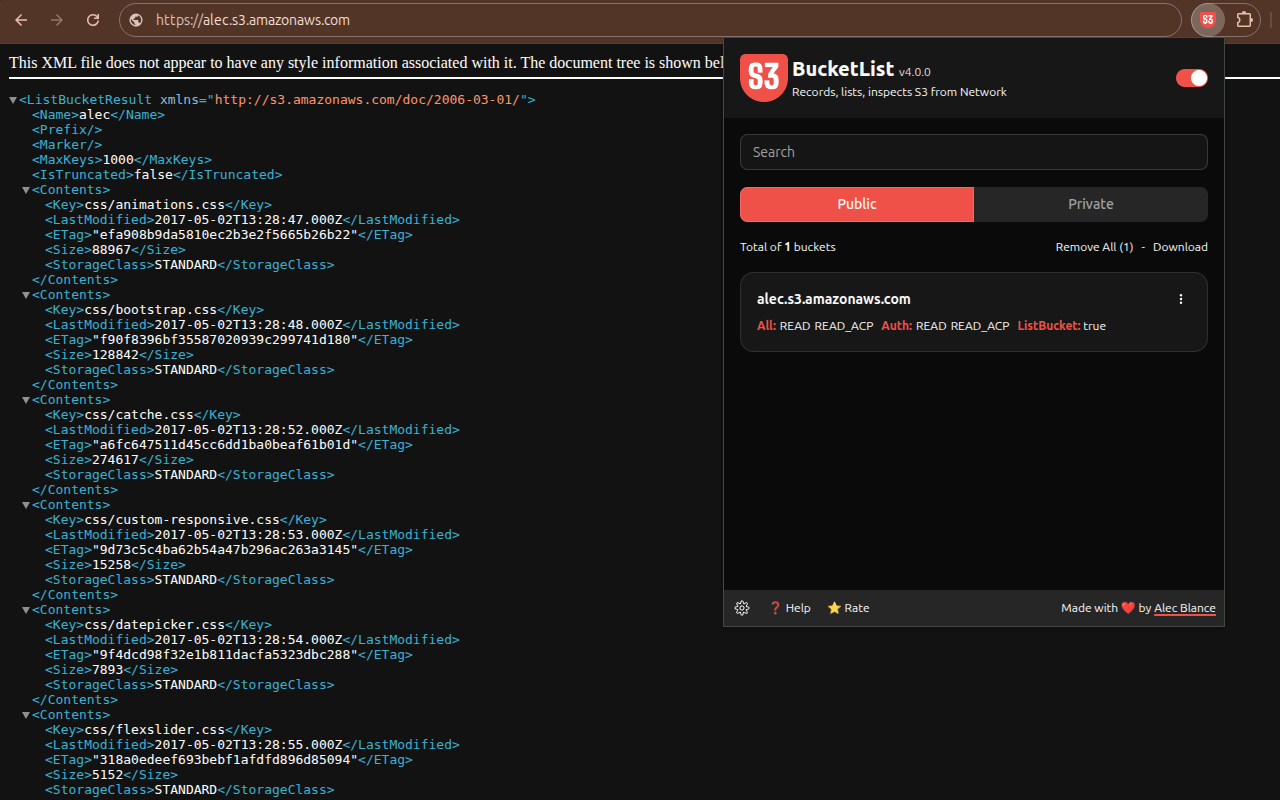 alecblance/s3bucketlist
Chrome和Firefox扩展,用于在浏览时列出Amazon S3存储桶
 aaaguirrep/offensive-docker-vps
在谷歌云平台或 Digital Ocean 上轻松创建 VPS,并包含 Offensive Docker,以便对目标发起评估。
 trailofbits/brotli-checker
用于查找可能存在漏洞的 Brotli 副本并指导针对 CVE-2026-111497 进行更新的 Claude Code 与 Codex 技能。
 coffinxp/gemini-api-key-hunter
扫描网站和 JS 文件,查找暴露的 Gemini API 密钥,实时验证它们,枚举可访问的服务,并提供浏览器客户端以供直接使用 API。
 karimhabush/cis-vsphere
一个用于评估VMware vSphere环境是否符合CIS基准的工具。









