
 #1

 temp43487580/entrapassthecert
用于请求 Entra ID 的 P2P 证书,并使用该证书对远程已加入 Entra 的设备进行身份验证的工具
 secureworks/tokenman
用于 Azure AD 的后渗透工具包:获取/搜索 Microsoft Graph 数据、交换 FOCI 刷新令牌,以及从令牌生成 Azure CLI 认证文件。
 hikari-systems/slater
低内存图数据库,支持 Bolt+TLS、静态加密与向量,专为本地副本图(local replica graph)使用场景设计。
 eshlomo1/cloudsec
精通云利用艺术。一个面向进攻性安全研究员和红队成员的专用资源,专注于武器化漏洞并跨Azure、Entra ID、AWS和M365模拟高级攻击。
 sandumjacob/ingressnightmare-pocs
CVE-2025-1974
 cred-club/dial
事件驱动的AWS安全配置错误检测框架,实时监控多个账户,通过Lambda触发警报,覆盖IAM、S3、EC2和数据库的配置错误,检测延迟低于7秒。
 ynsmroztas/nextssrf
CVE-2026-44578 扫描与利用工具,针对 Next.js WebSocket 升级处理程序中的 SSRF 漏洞。可检测易受攻击的版本,提取云元数据,并通过交互式 Shell 窃取 IAM 凭据。
 lightspin-tech/red-shadow
扫描 AWS IAM 配置以检测影子管理员,通过发现未限制用户对组操作的错误配置拒绝策略,实现权限提升检测与修复。
 hac01/azure-pentesting-suite
用于授权 Azure 安全评估的 Go 工具包:枚举订阅和资源,审计错误配置,并匿名攻击公共 Blob 存储。
 grahamhelton/imdspoof
IMDSPOOF 是一款网络欺骗工具,它会伪造 AWS IMDS 服务以返回可触发告警的蜜令牌。
 nccgroup/conmachi
容器黑盒安全审计工具:从目标容器内部枚举安全配置
 sinsinology/cve-2023-34039
VMWare Aria Operations for Networks (vRealize Network Insight) 静态 SSH 密钥远程代码执行 (CVE-2023-34039)
 0xmoot/s3sec
检查 AWS S3 实例的读/写/删除访问权限
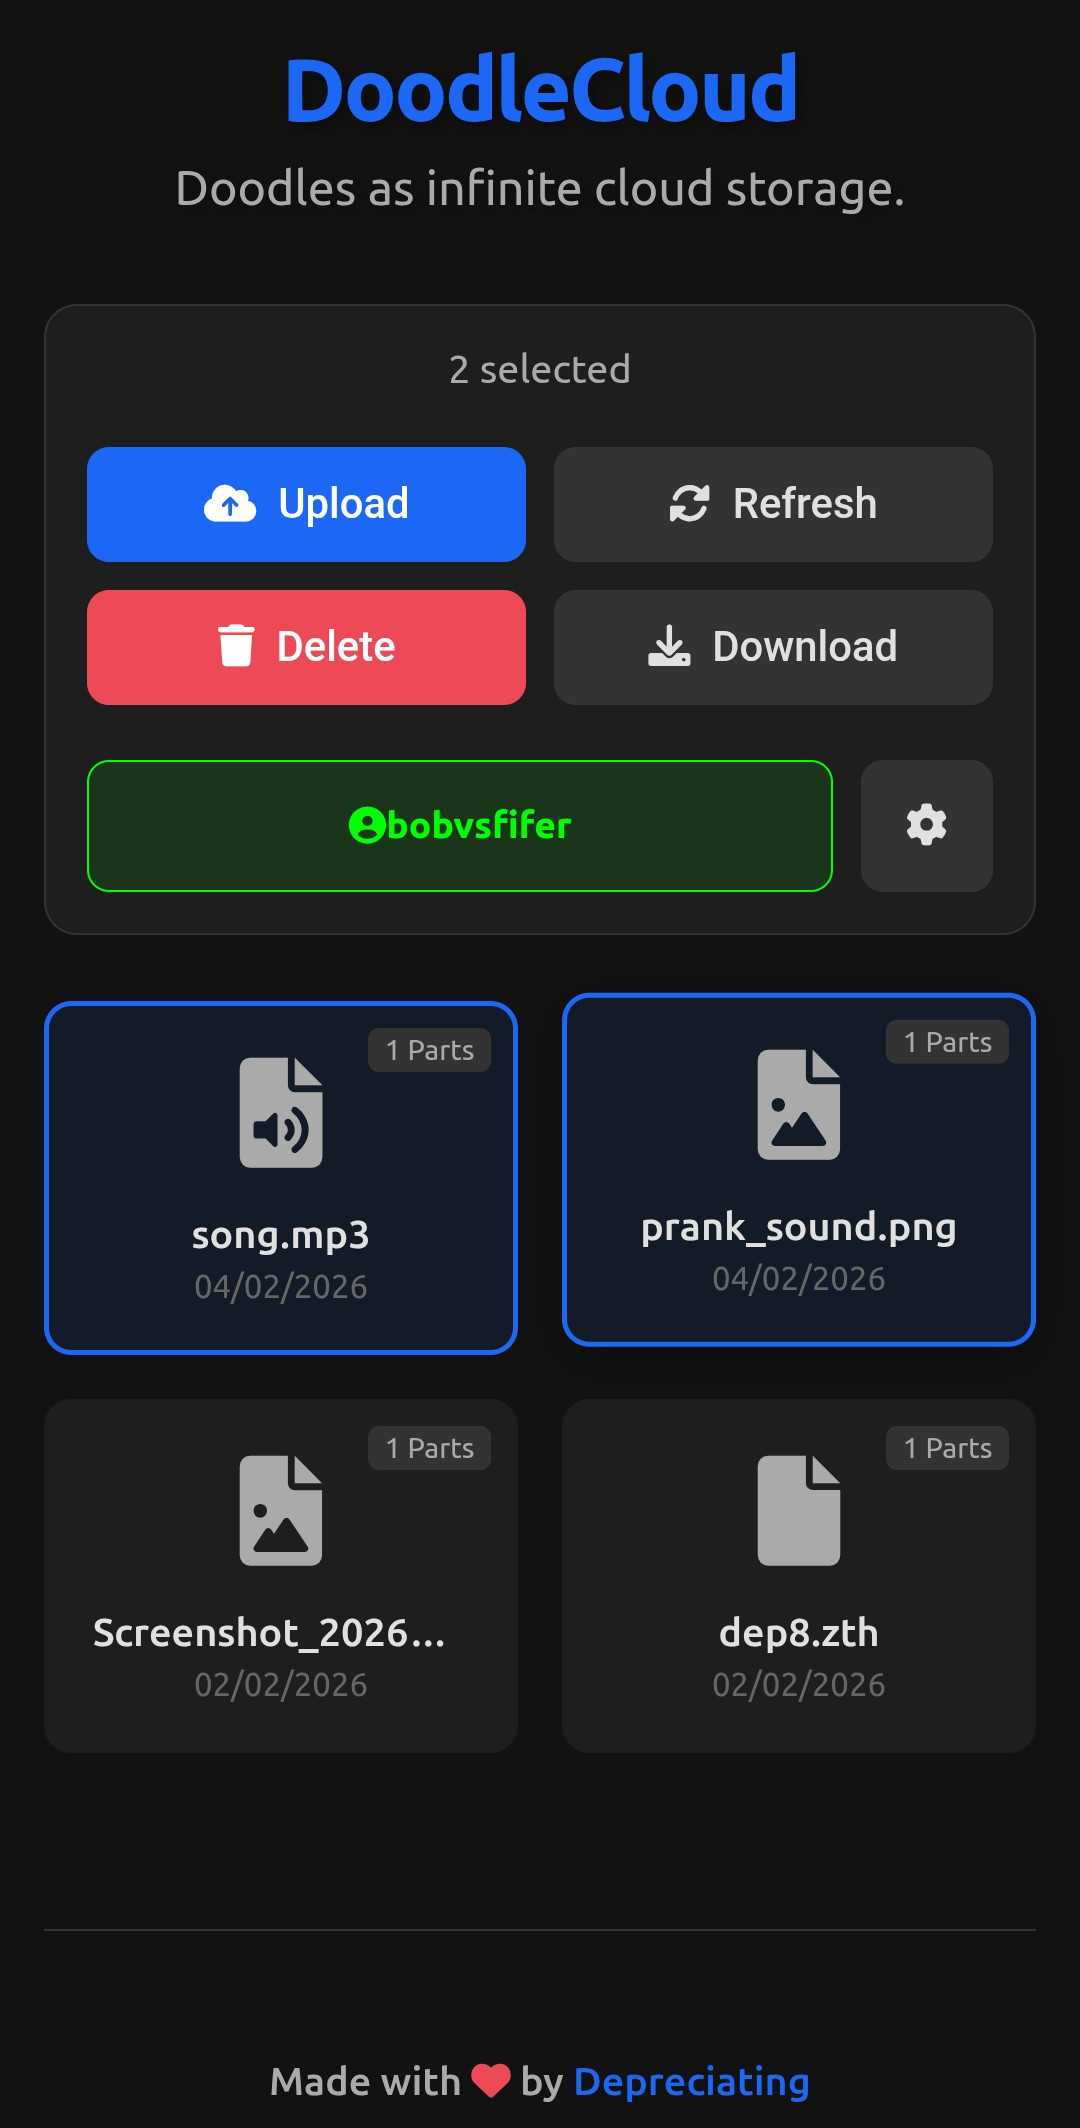 depreciating/doodlecloud
使用 Instagram 作为云存储。
 c0axx/canaryhunter
Canary Hunter 旨在成为一个快速的 PowerShell 脚本,用于检查在 canarytokens.org 上免费生成的各种格式的常见 Canary。
 agentrust-io/cmcp
cMCP:机密 MCP 网关。针对 MCP 工具调用的硬件认证策略执行。
 opsxcq/exploit-cve-2016-6515
OpenSSH远程DoS漏洞利用与易受攻击的容器









