#1

 hxsecurity/terraformgoat
多云下故意设计存在漏洞的部署工具,使用 Terraform 预配置不安全的云基础设施,用于安全培训与实践。
 qsecure-labs/overlord
基于Python的命令行工具,用于在AWS和Digital Ocean上自动化红队基础设施部署,模块化支持C2、邮件服务器、HTTP传输和钓鱼服务器。
 pompelmi/pompelmi
适用于 Node.js 的 ClamAV 反病毒扫描 — 仅需一次函数调用即可扫描上传的文件。零依赖。类型化 Symbol 判定结果。支持本地或 Docker/clamd 运行。
 rajanagori/nightingale
Nightingale Docker for Pentesters 是一个专为渗透测试和漏洞评估定制的全面 Docker 化环境。它预配置了所有必要的工具和实用程序,用于高效的漏洞评估与渗透测试(VAPT),简化了安全专业人员的设置流程。
 hardenedlinux/harbian-audit
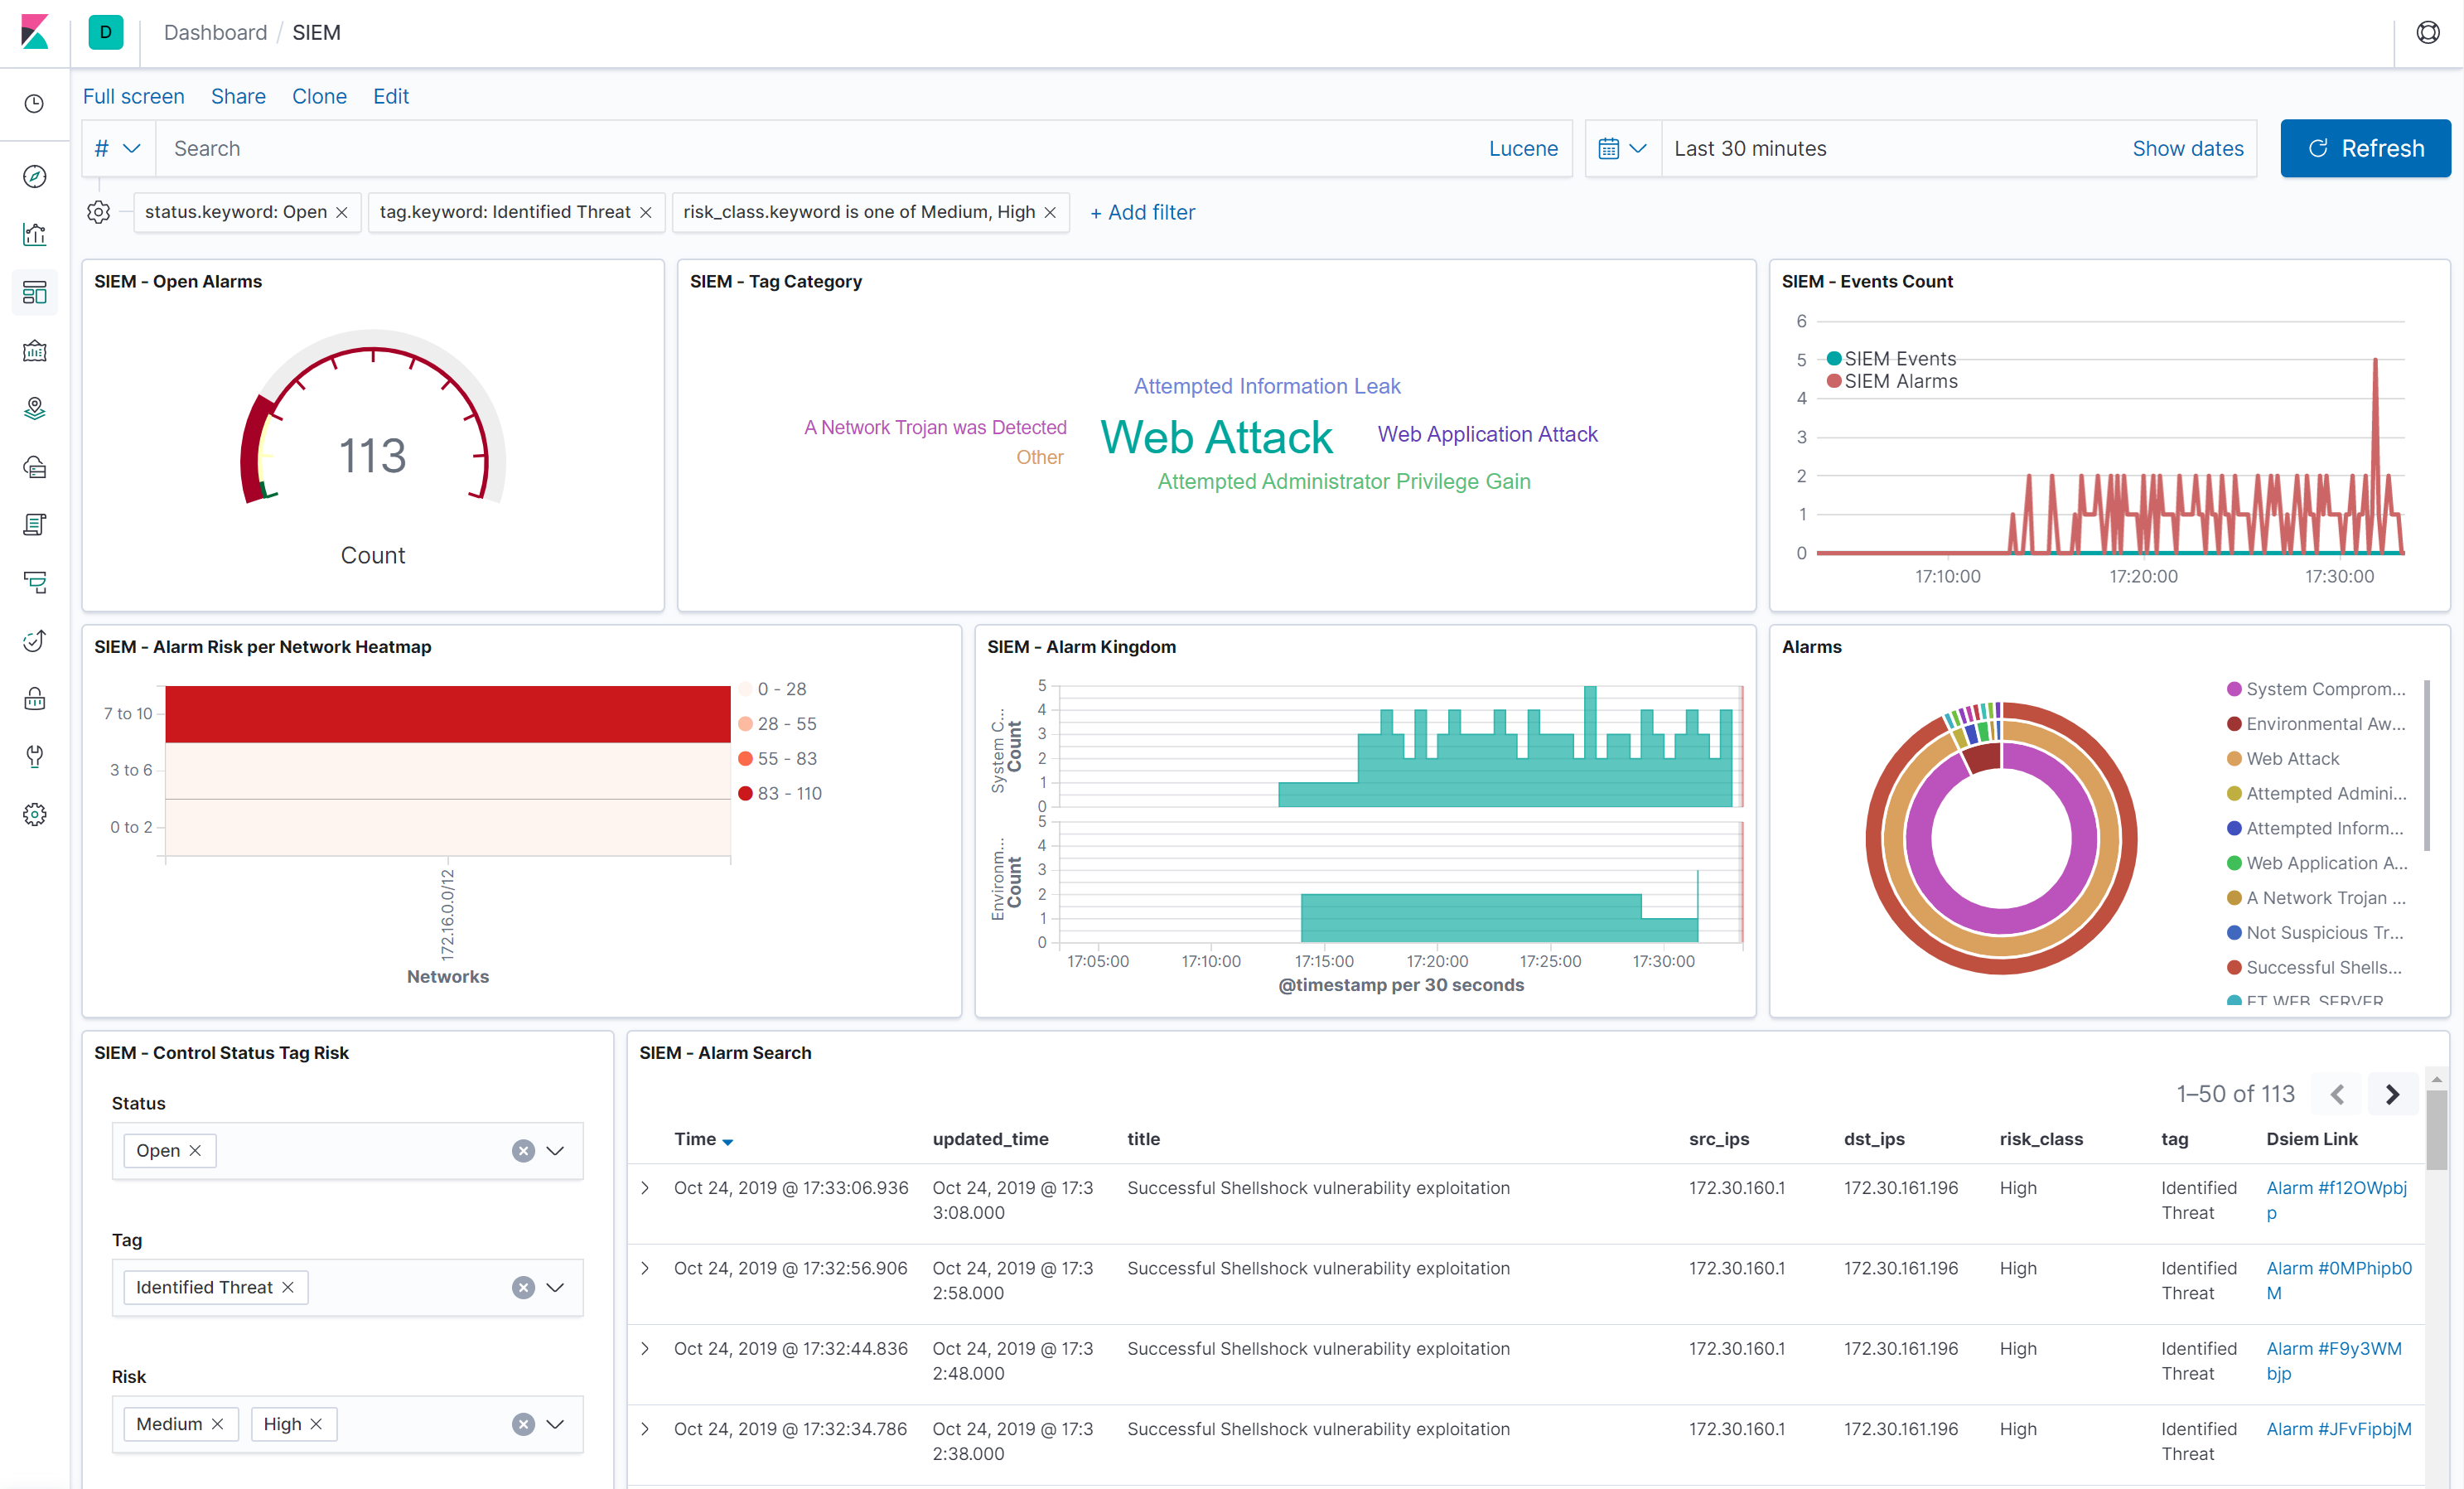
强化版Debian GNU/Linux发行版审计
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 owasp/cornucopia
构建多种语言版本的 OWASP Cornucopia 牌组所需的源文件和工具
 dev-sec/chef-ssh-hardening
这本 chef cookbook 提供了安全的 ssh-client 和 ssh-server 配置。
 rderaison/bromure
面向智能体编程和网页浏览的恰当沙盒隔离

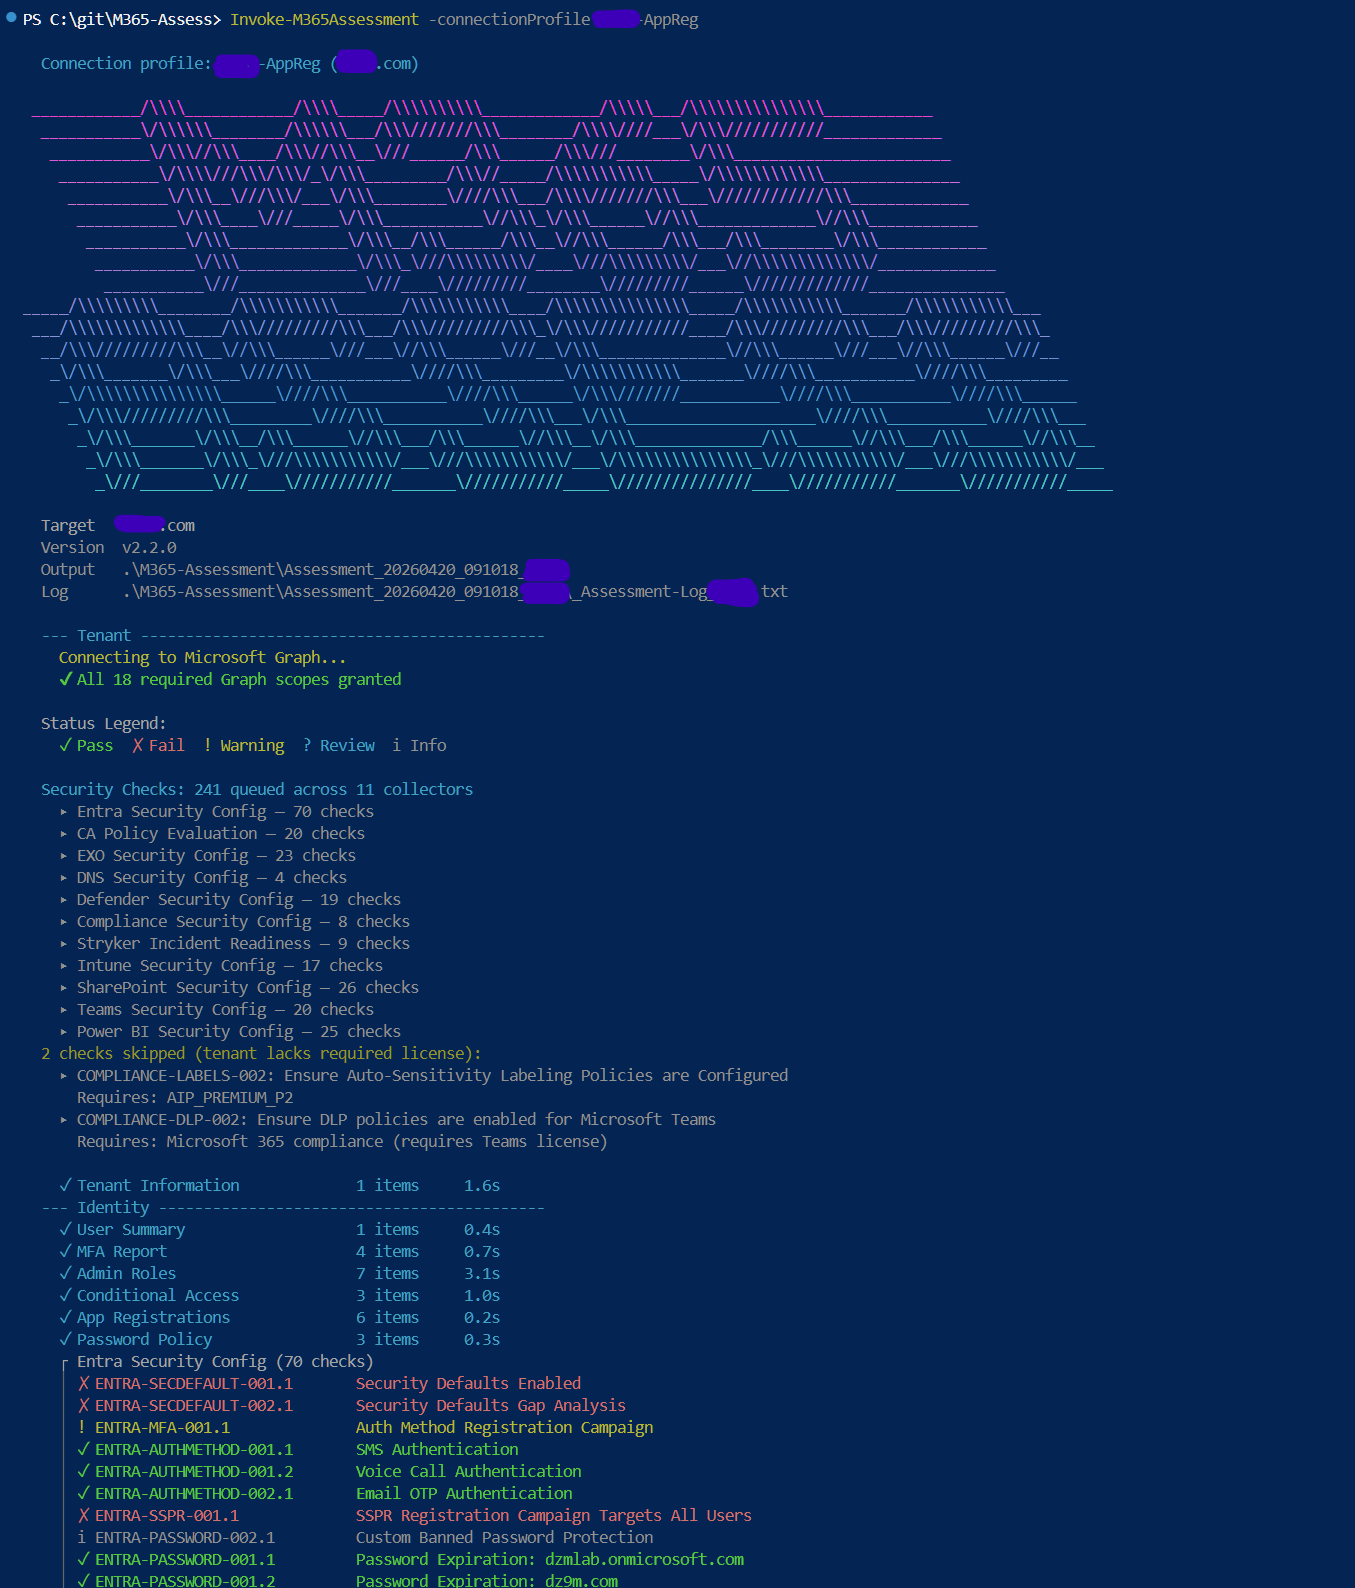 galvnyz/m365-assess
290+ 自动化检查,覆盖 14 个合规框架,交互式 HTML 报告,数据不会离开您的机器。
 elttam/semgrep-rules
静态分析安全规则,用于跨 Java、Go、Python、C#、Kotlin、PHP、Kubernetes 和 GitHub Actions 的漏洞检测与以审计为重点的代码审查。
 evict/poc_cve-2018-1002105
CVE-2018-1002105 的概念验证漏洞利用,针对 Kubernetes API 服务器。支持通过 exec、portforward 或 attach 方法进行已认证和未认证的权限提升,以转储机密信息或获取 cluster-admin 权限。