#1
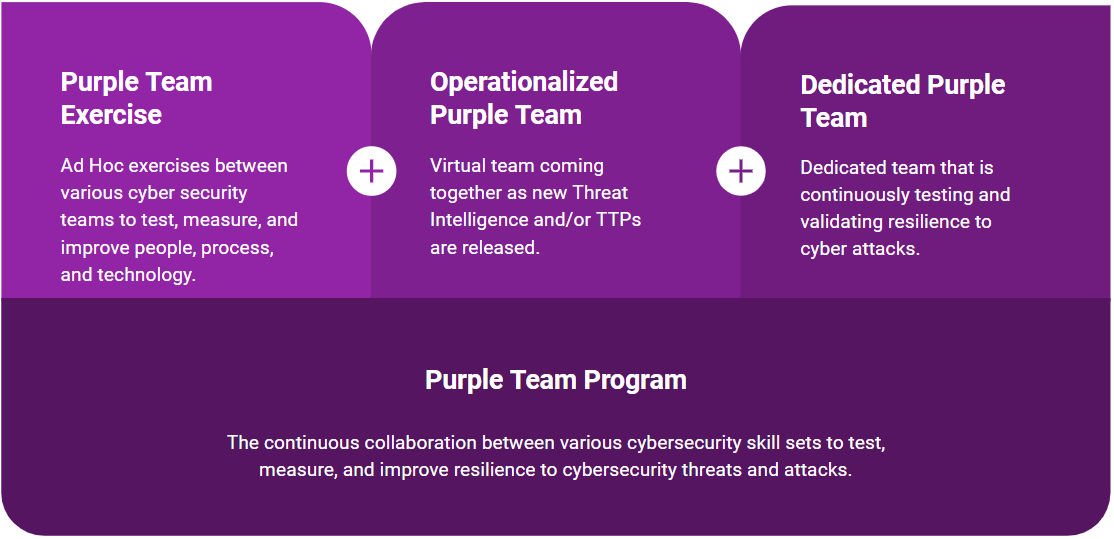
 scythe-io/purple-team-exercise-framework
紫色团队演练框架
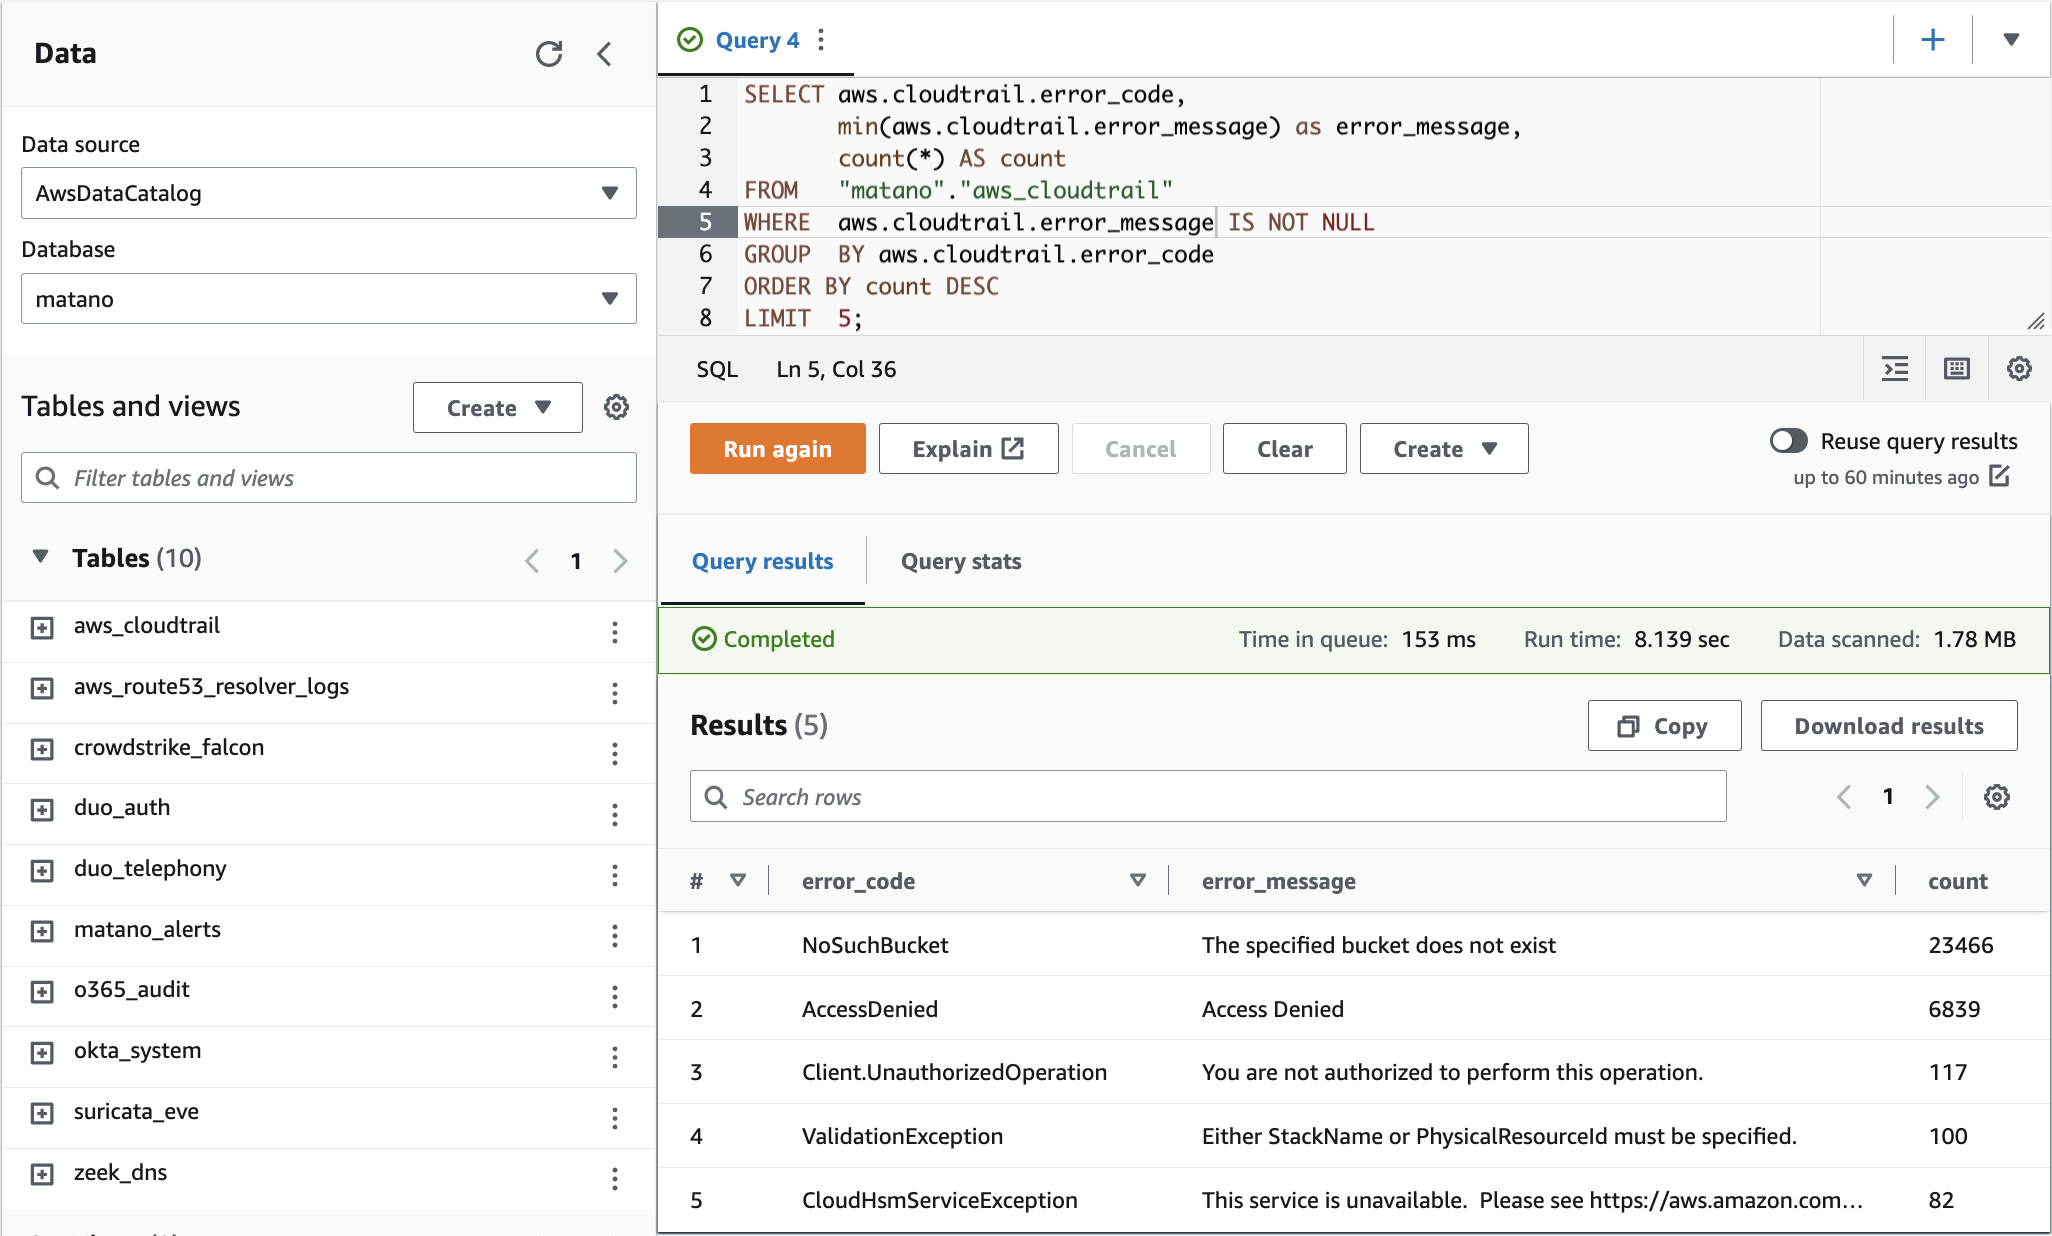 matanolabs/matano
开源安全数据湖,用于威胁狩猎、检测与响应,以及在AWS上进行PB级网络安全分析
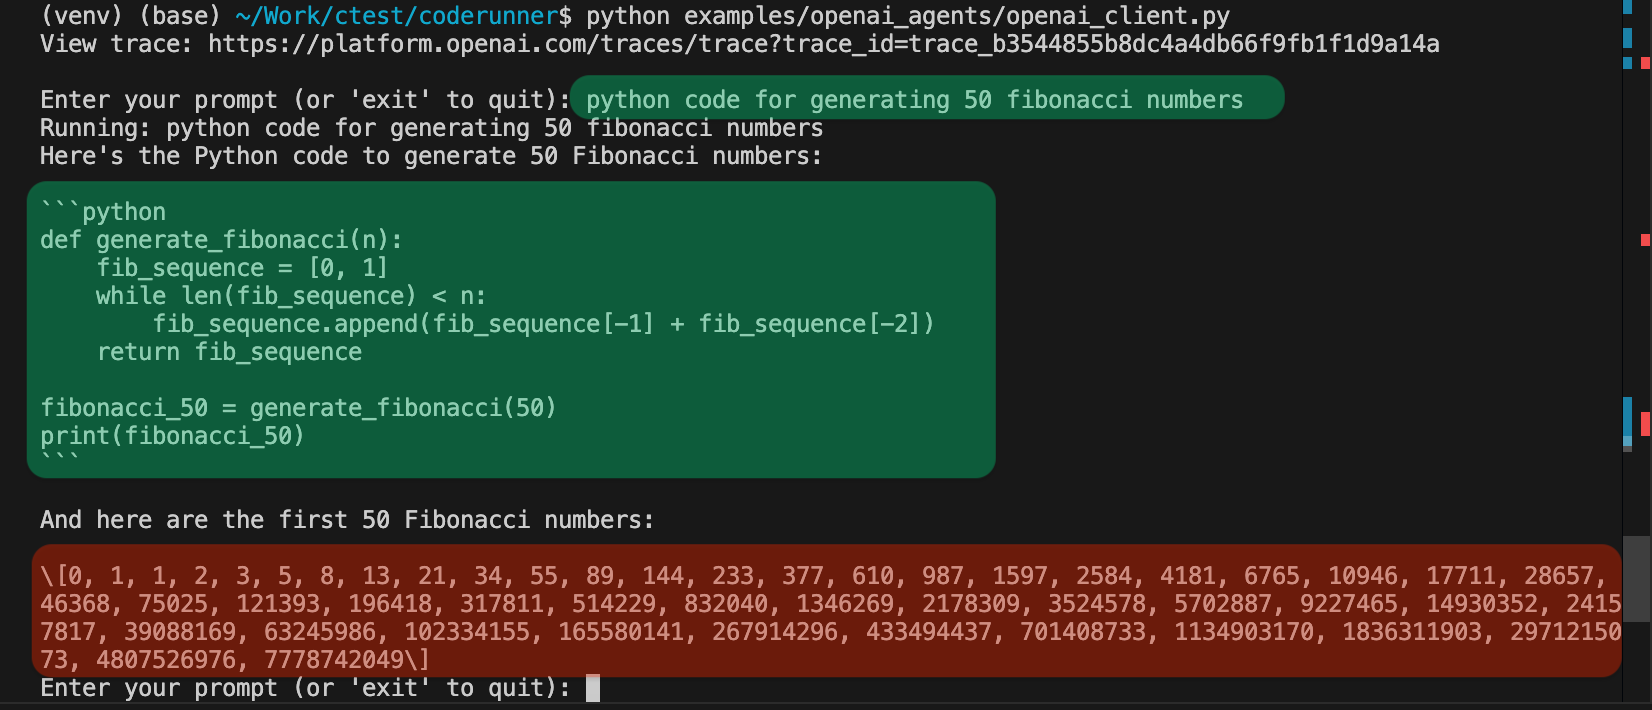 instavm/coderunner
适用于您的 AI 代理的本地沙箱
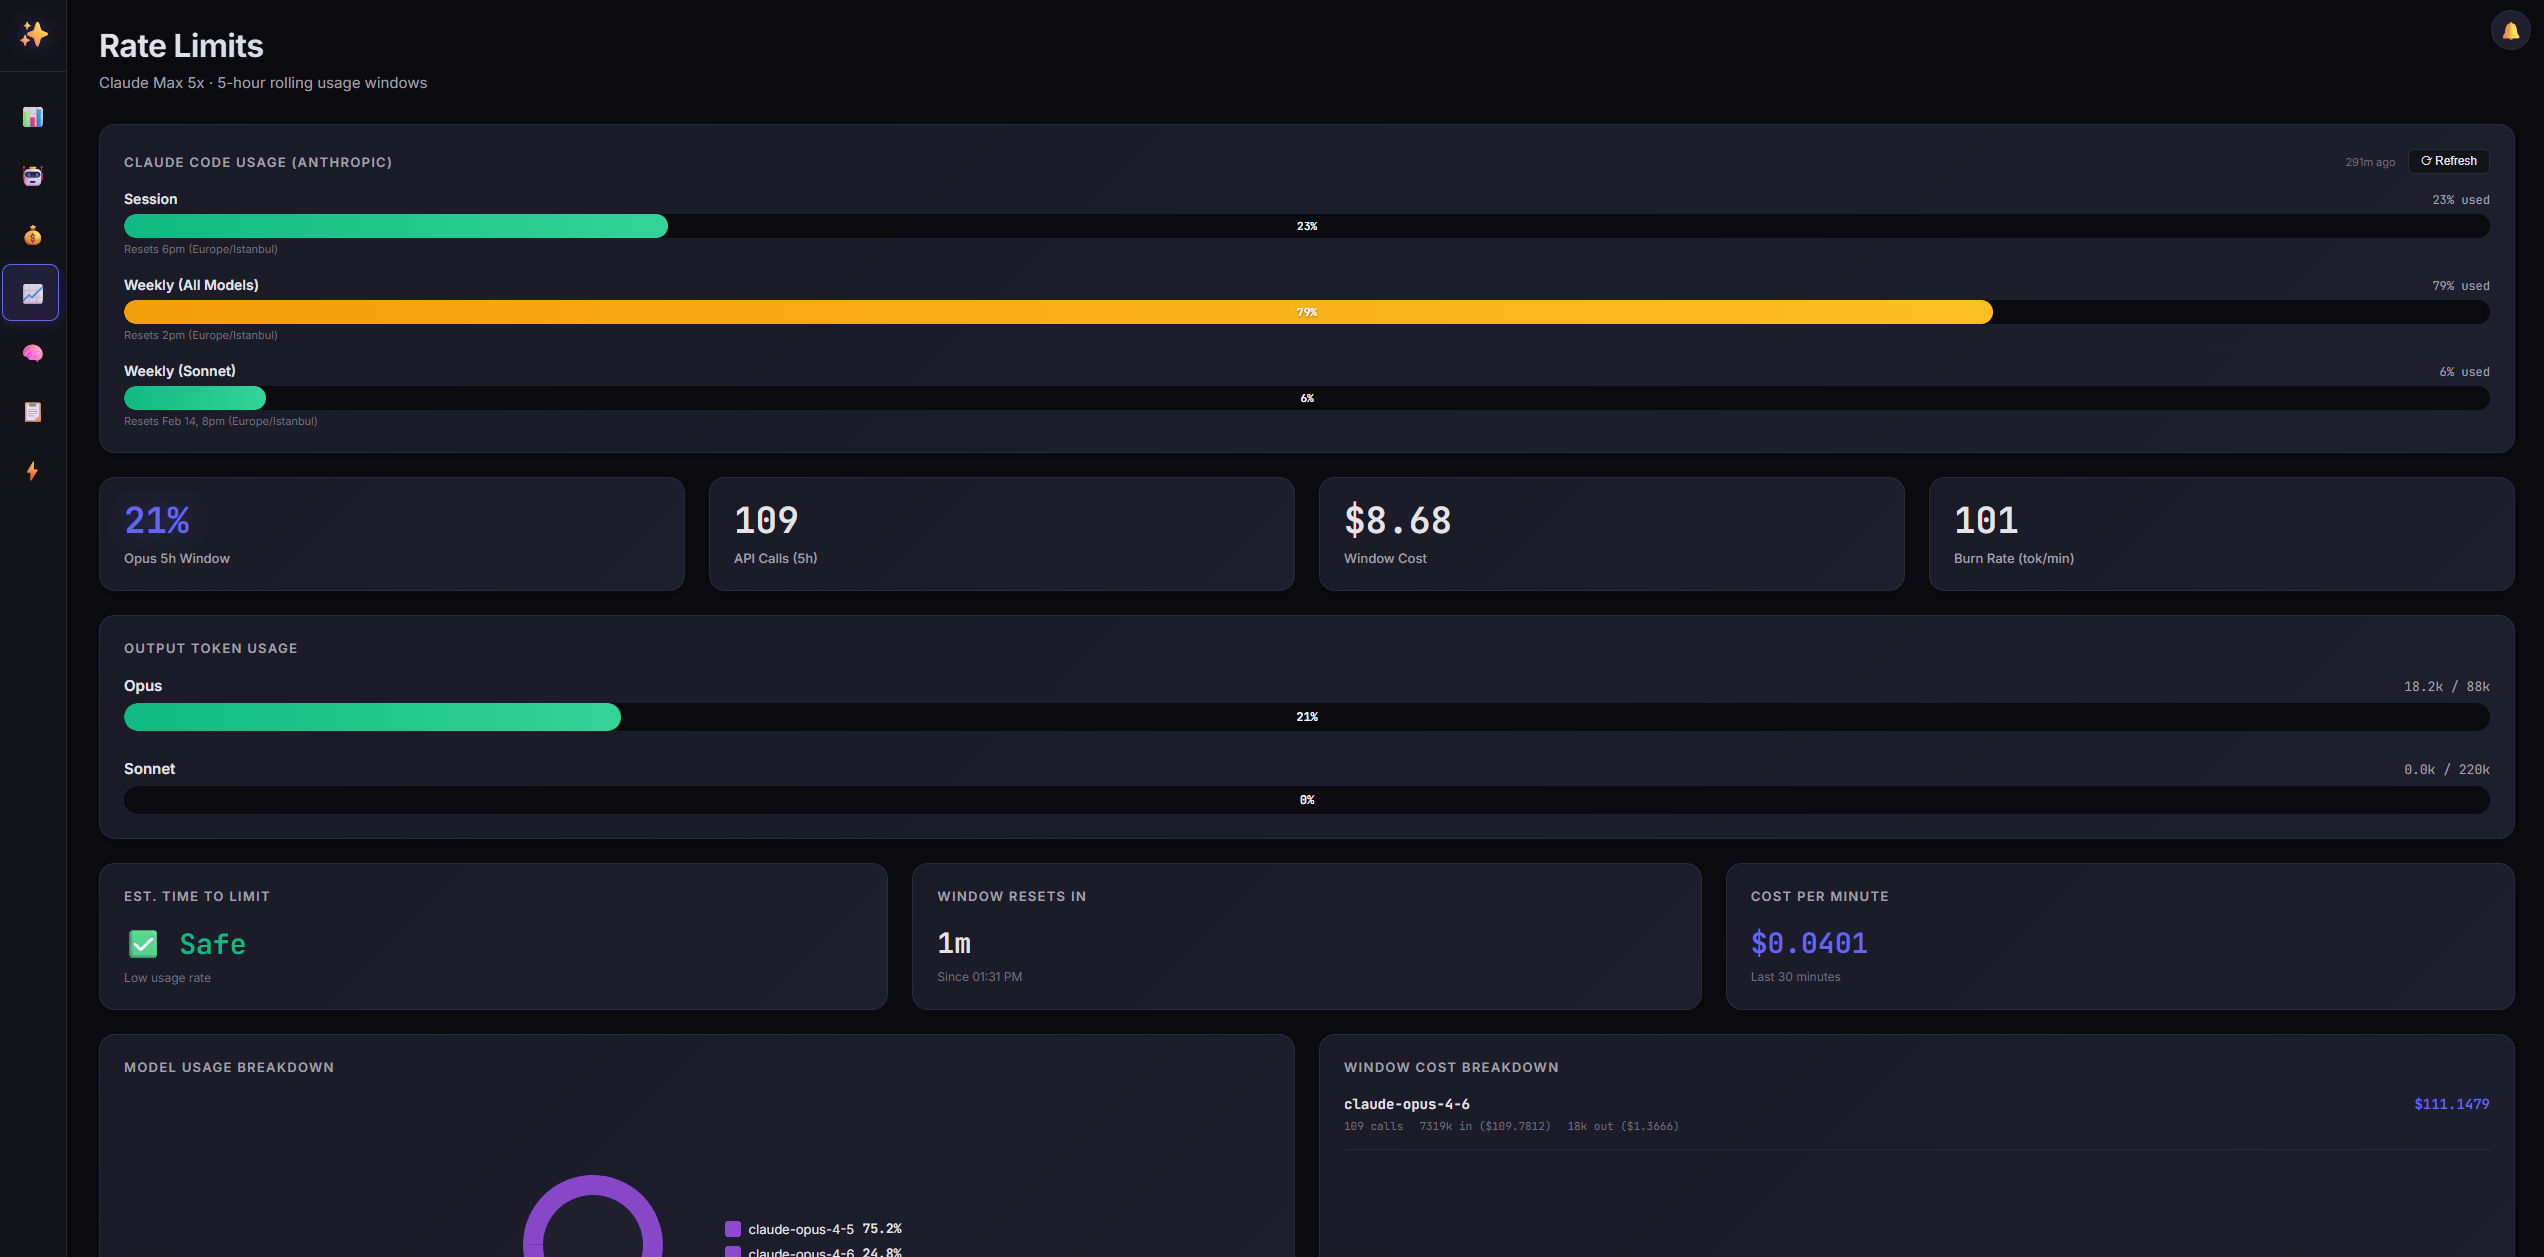 tugcantopaloglu/openclaw-dashboard
🔐 为OpenClaw AI代理提供的安全、实时监控仪表盘。包含身份验证、TOTP多因素认证、成本追踪、实时动态、内存浏览器等功能。
 cybersecsi/raudi
一个通过GitHub Actions自动生成并持续更新一系列Docker镜像的仓库。
 stelligent/cfn_nag
CloudFormation 模板的 lint 检查工具
 v4bel/januscape
KVM/x86 虚拟机逃逸漏洞利用(CVE-2026-53359),利用影子MMU模拟中的释放后使用漏洞。包含触发宿主内核恐慌及在Intel/AMD架构上完全逃逸的PoC。
 crowdstrike/crt
审计 Azure AD 和 Exchange Online 配置,查找难以发现的权限、联合信任、邮件转发规则和委派访问,帮助组织保护其云环境。
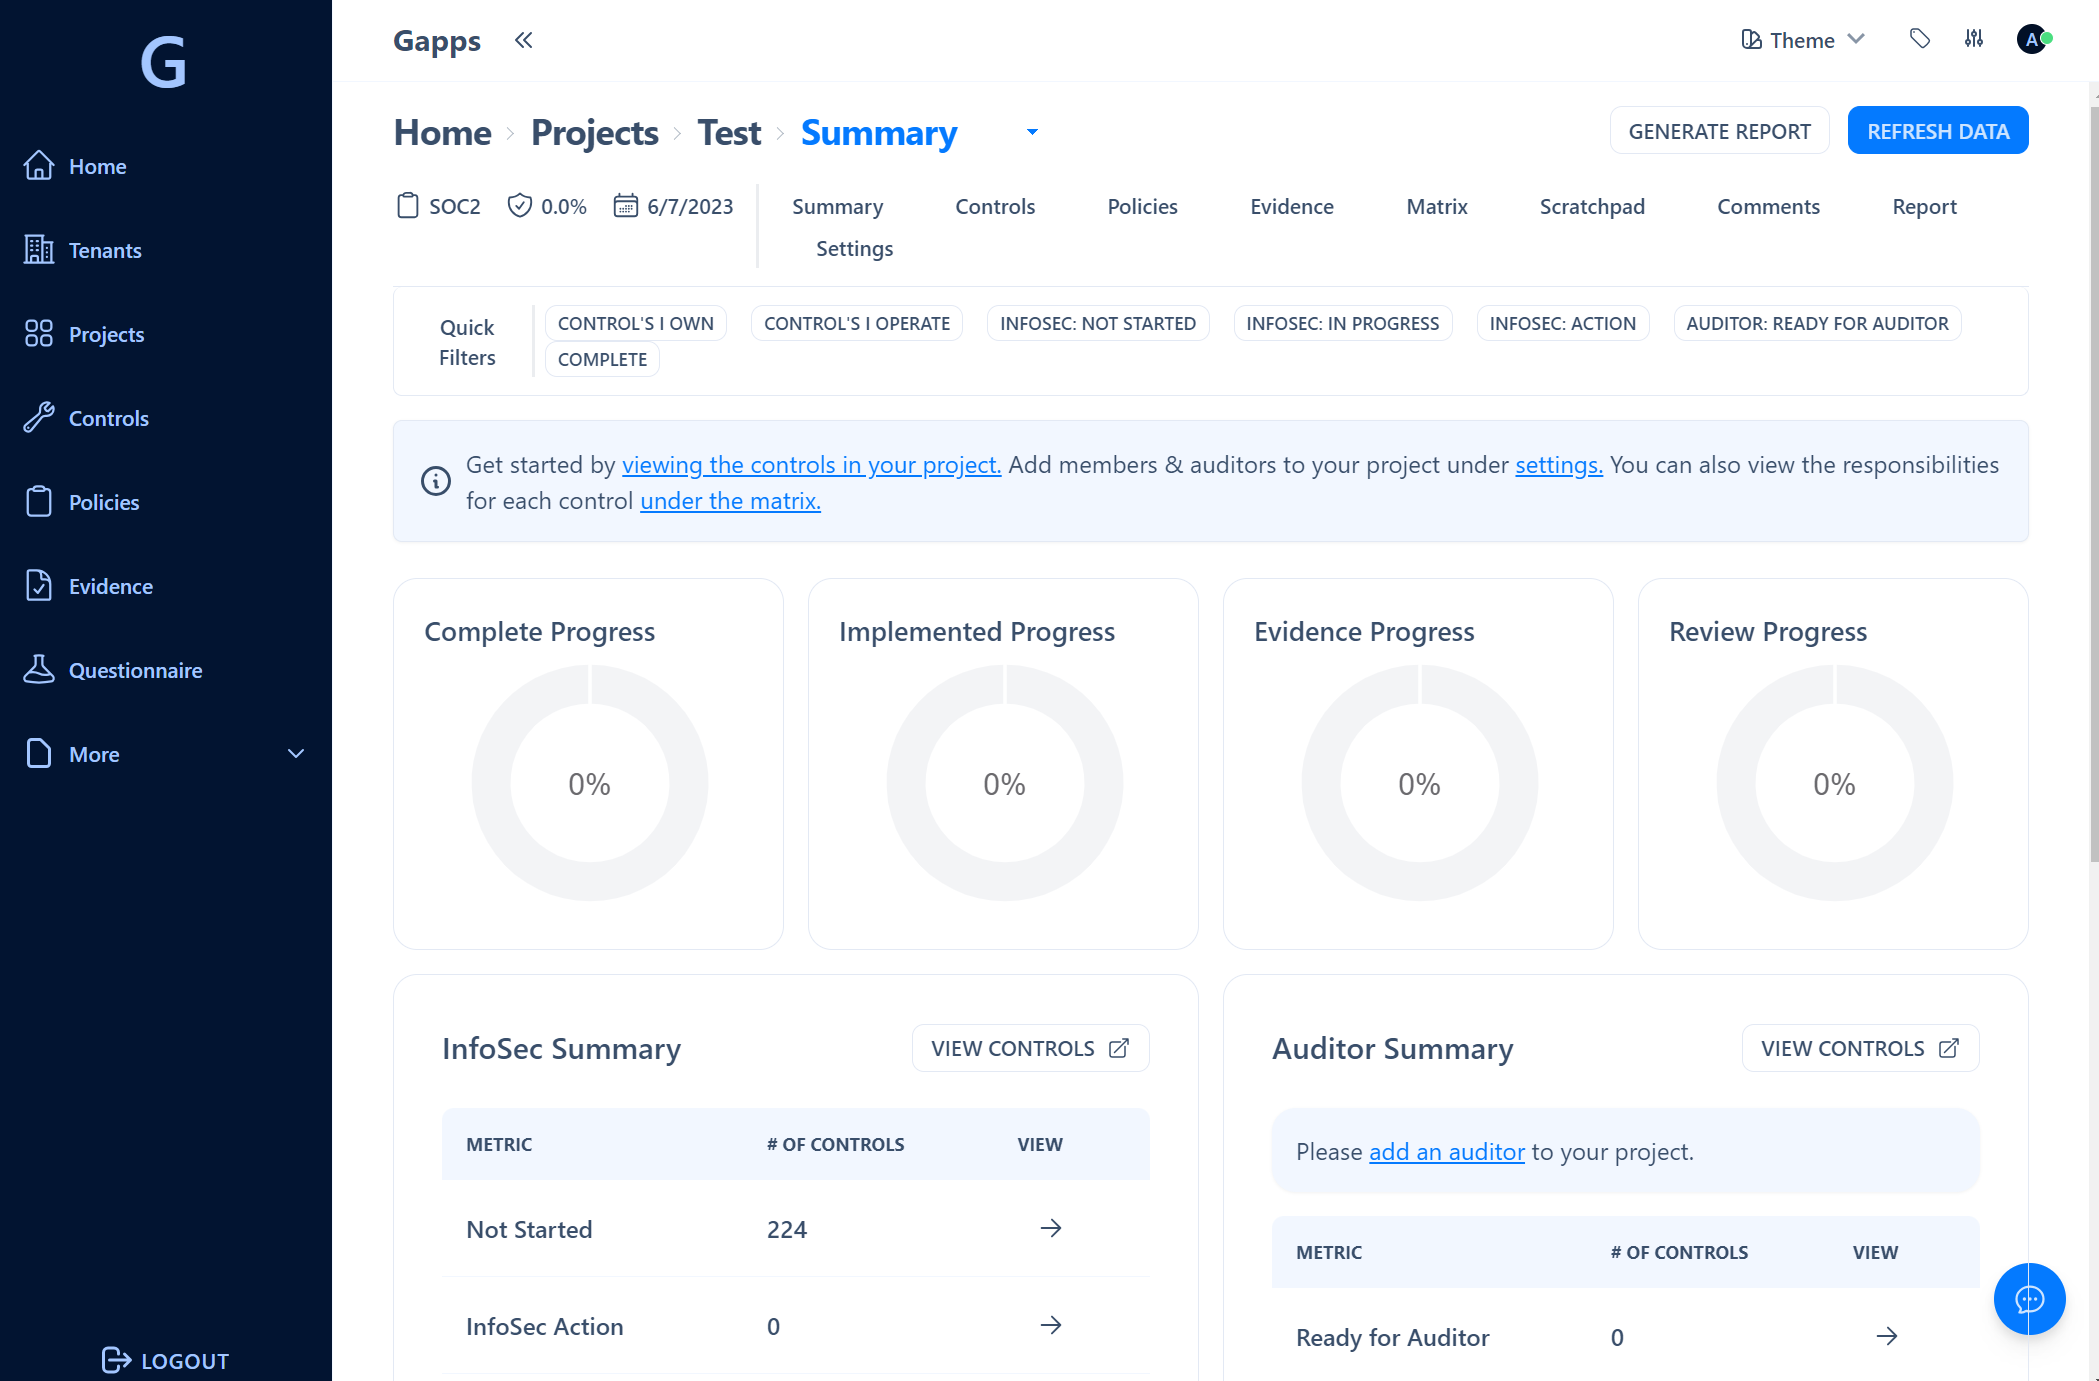 bmarsh9/gapps
安全合规平台 - SOC2, CMMC, ASVS, ISO27001, HIPAA, NIST CSF, NIST 800-53, CSC CIS 18, PCI DSS, SSF 跟踪
 microsoft/windowsprotocoltestsuites
⭐⭐ 加入我们,在 SNIA SDC 参加 SMB3 IO Lab(2026年9月28日至10月1日),查看即将举行的互操作性活动
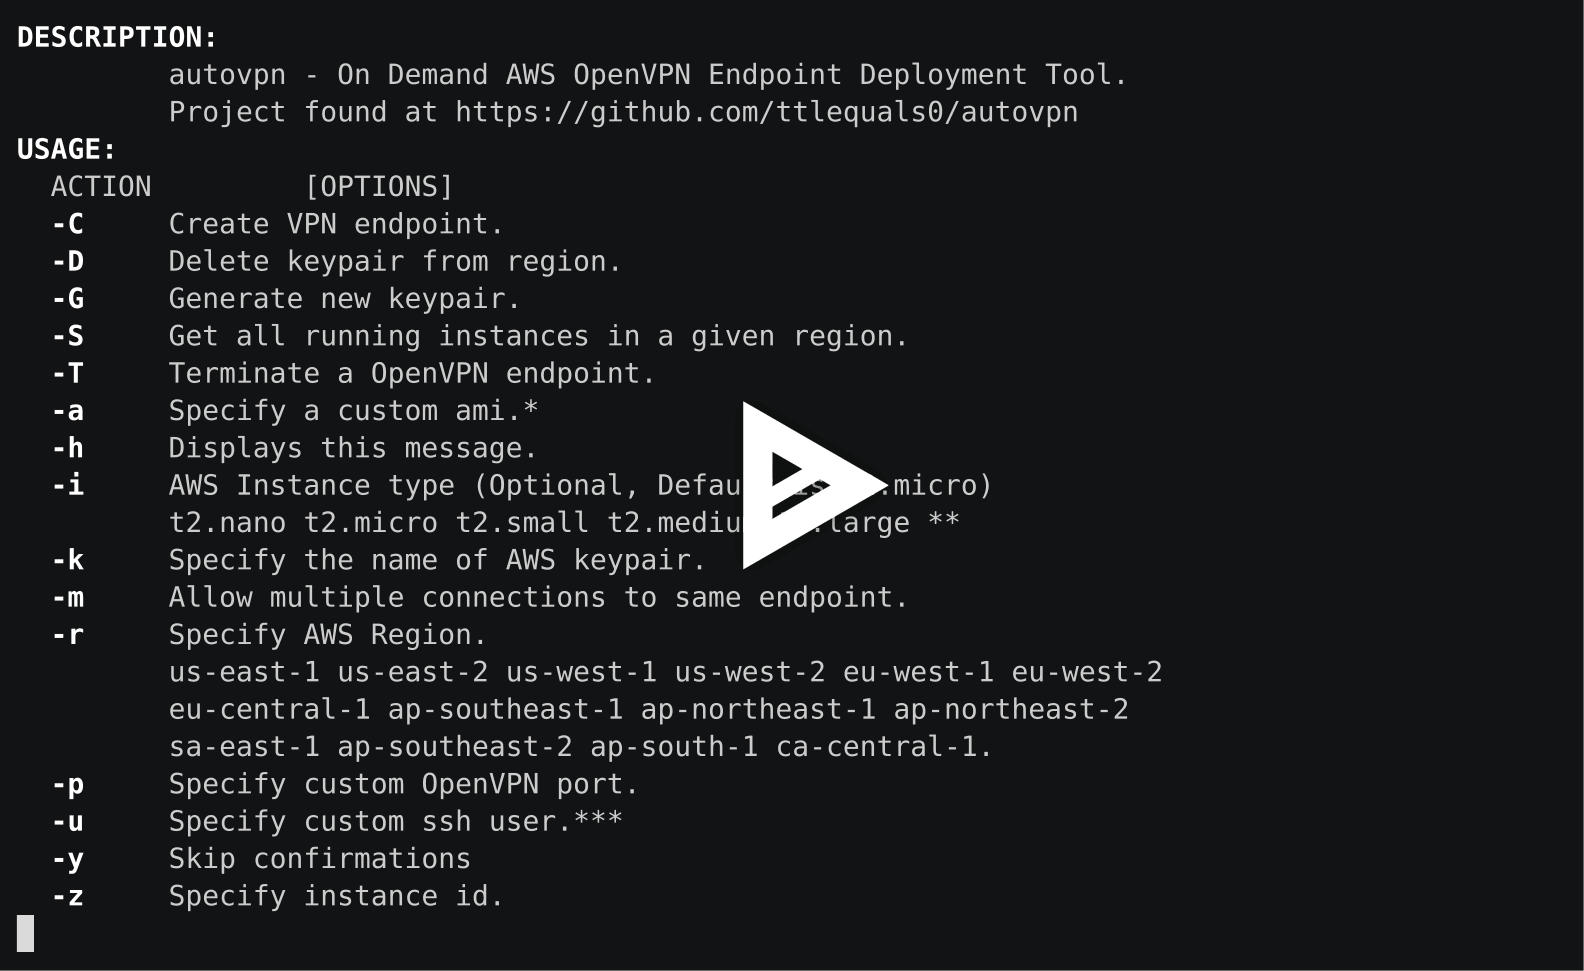
 khast3x/redcloud
使用 Docker 自动化部署红队基础设施
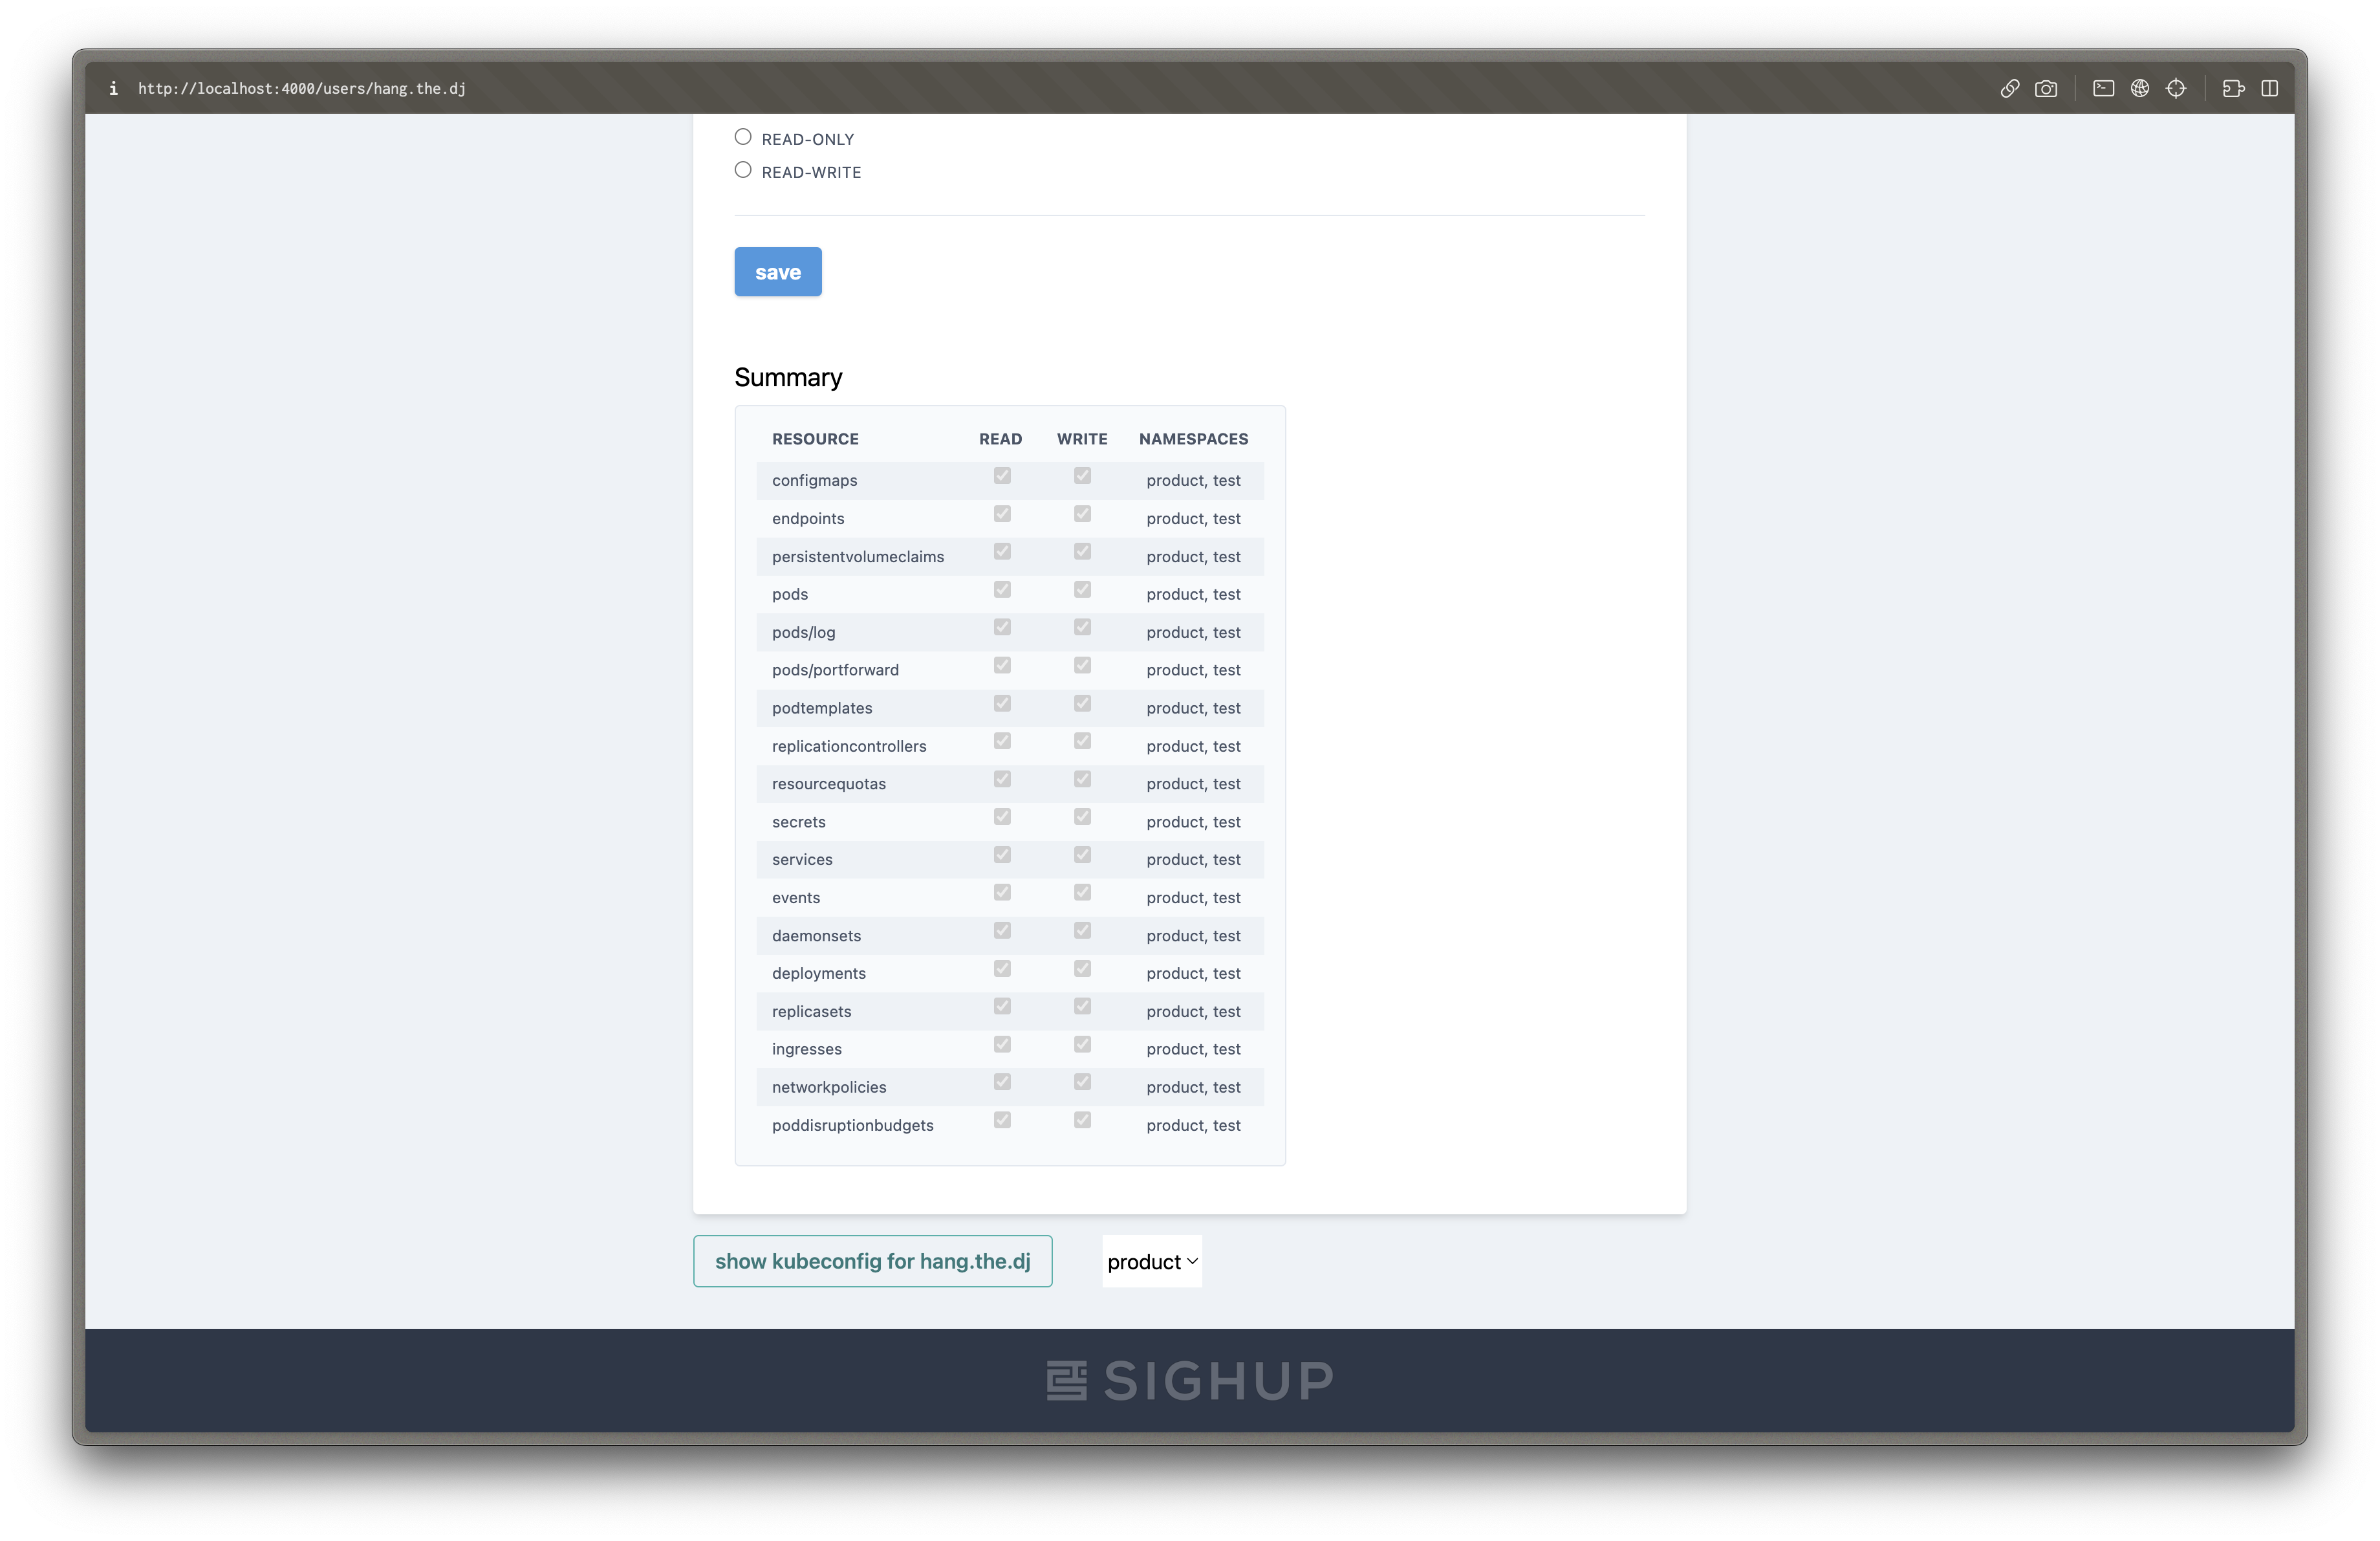 sighupio/permission-manager
Permission Manager 是一个为 Kubernetes RBAC 和用户管理带来秩序的项目,Web UI 无敌。
 flangvik/teamfiltration
跨平台框架,用于枚举O365账户、密码喷洒、泄露电子邮件/Teams/OneDrive数据,以及通过令牌操纵后门访问EntraID账户。
 netflix/repokid
AWS 最小权限:面向分布式高速部署
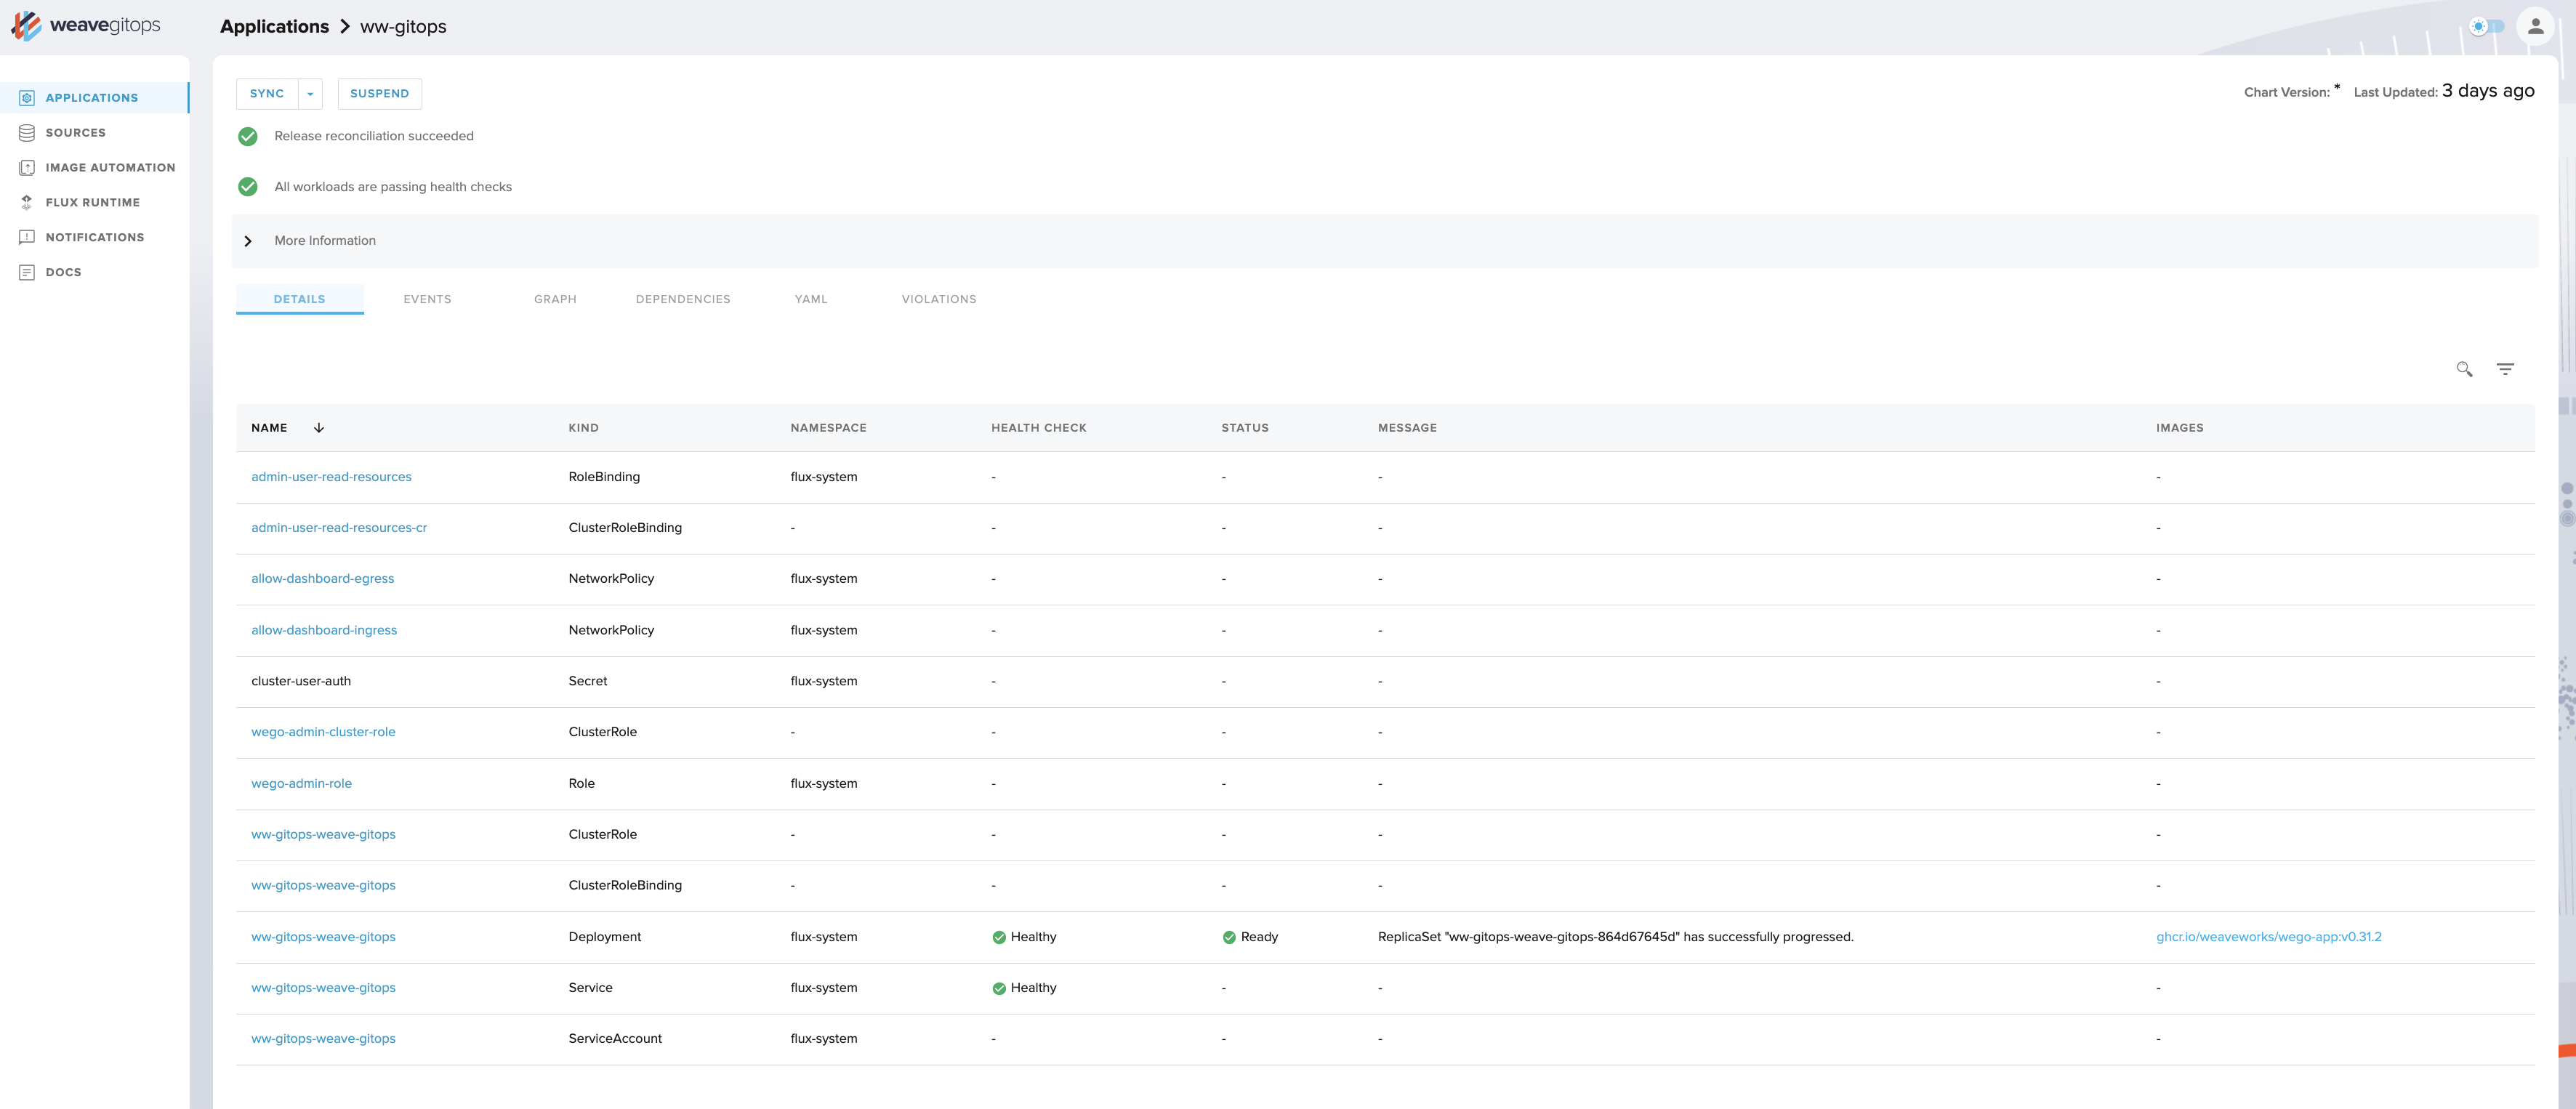 weaveworks/weave-gitops
Weave GitOps 正在过渡为一个社区驱动的项目!它提供对应用程序部署的洞察,并使基于 GitOps 的持续交付更容易被团队采用和扩展。