
 #1

 chaitin/safeline
自托管WAF和反向代理,可过滤恶意HTTP流量、阻止SQL注入、XSS和机器人攻击,具备速率限制和动态HTML/JS加密功能。

 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…

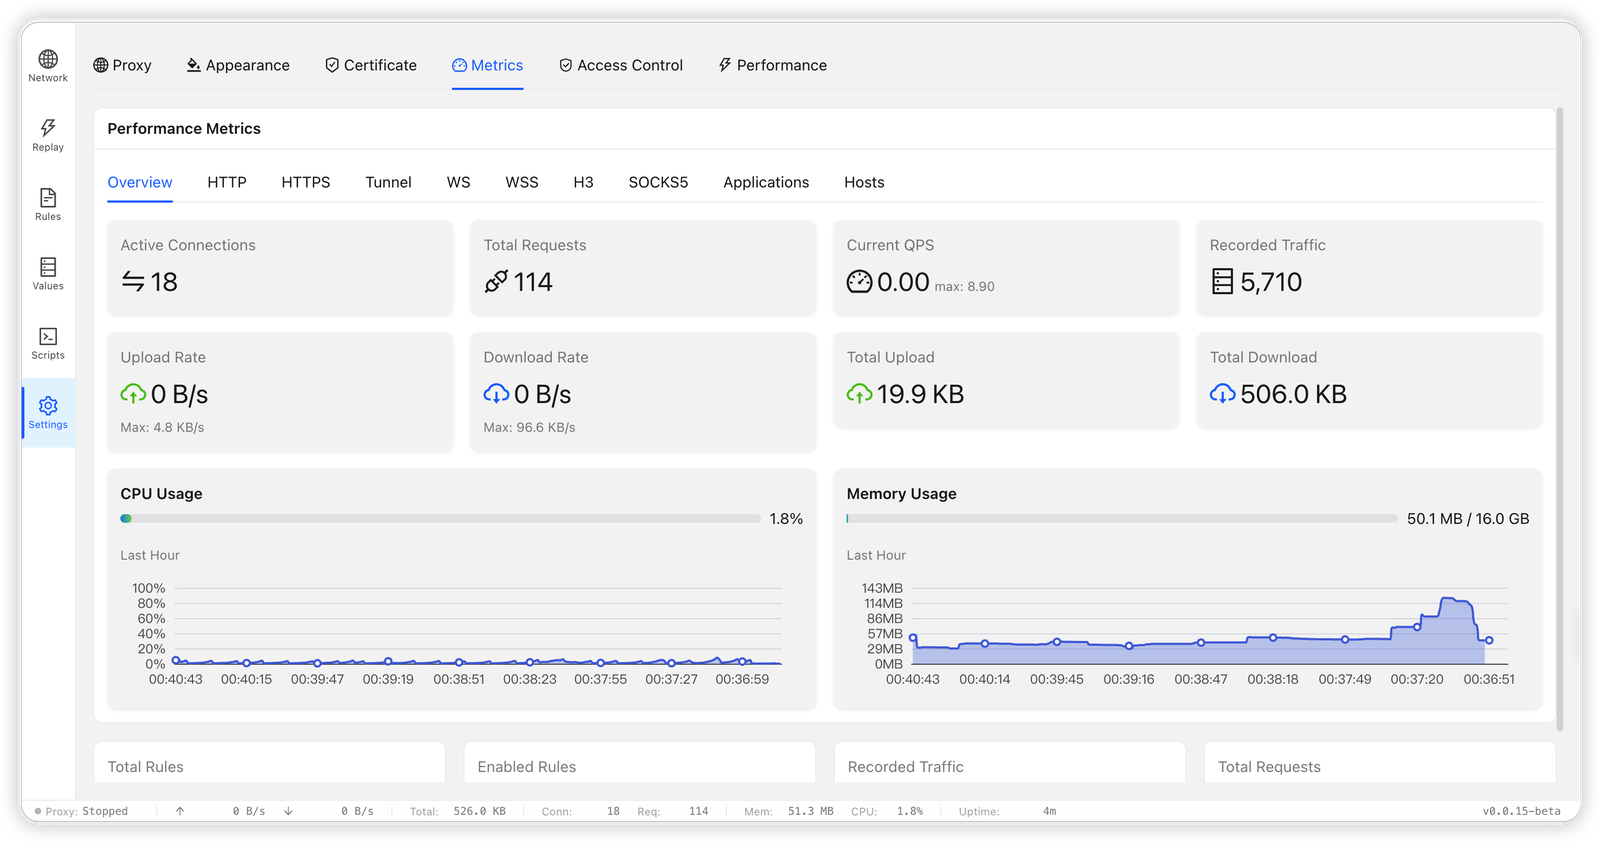 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 mitmproxy/mitmproxy
面向渗透测试人员和软件开发人员的交互式、支持TLS的HTTP拦截代理。
 spectolabs/hoverfly
轻量级的服务虚拟化/API模拟/API Mock工具,适用于开发者和测试人员
 projectdiscovery/katana
下一代爬取与爬虫框架。
 awarexone/agentic-bug-hunter
AI-powered bug bounty hunting toolkit that works with or without subscription.
 projectdiscovery/httpx
快速、多探针HTTP工具包,用于侦察和信息收集。探测TLS、CSP、标头、技术栈和CDN。支持匹配器、过滤器和JSON输出,用于自动化安全测试。
 sevdakhidirova/cve-2025-32375-poc
针对 BentoML 中 CVE-2025-32375 的 Python 概念验证漏洞利用程序,可在受影响的部署上演示并验证该漏洞。
 akha-security/akca
面向证据的 Go 语言 DAST 扫描器,可爬取 Web 应用和 API,然后运行自适应 SQLi、XSS、RCE、SSRF 和认证检查,并提供可重放的证明。
 forefy/reburp
一个将完整的 Montoya API 暴露为本地 REST API 的 Burp Suite 扩展,并带有 Swagger UI
 mobsf/mobile-security-framework-mobsf
适用于Android、iOS和Windows的自动化移动应用安全测试框架。执行静态和动态分析、恶意软件检测以及API安全测试,并支持CI/CD集成。
 sqlmapproject/sqlmap
自动SQL注入和数据库接管工具
 wapiti-scanner/wapiti
使用 Python3 编写的 Web 漏洞扫描器
 semgrep/semgrep
轻量级多语言静态分析。通过类似源代码的模式查找Bug变种。







