 #1
 mitmproxy/mitmproxy
面向渗透测试人员和软件开发人员的交互式、支持TLS的HTTP拦截代理。
 keygraphhq/shannon
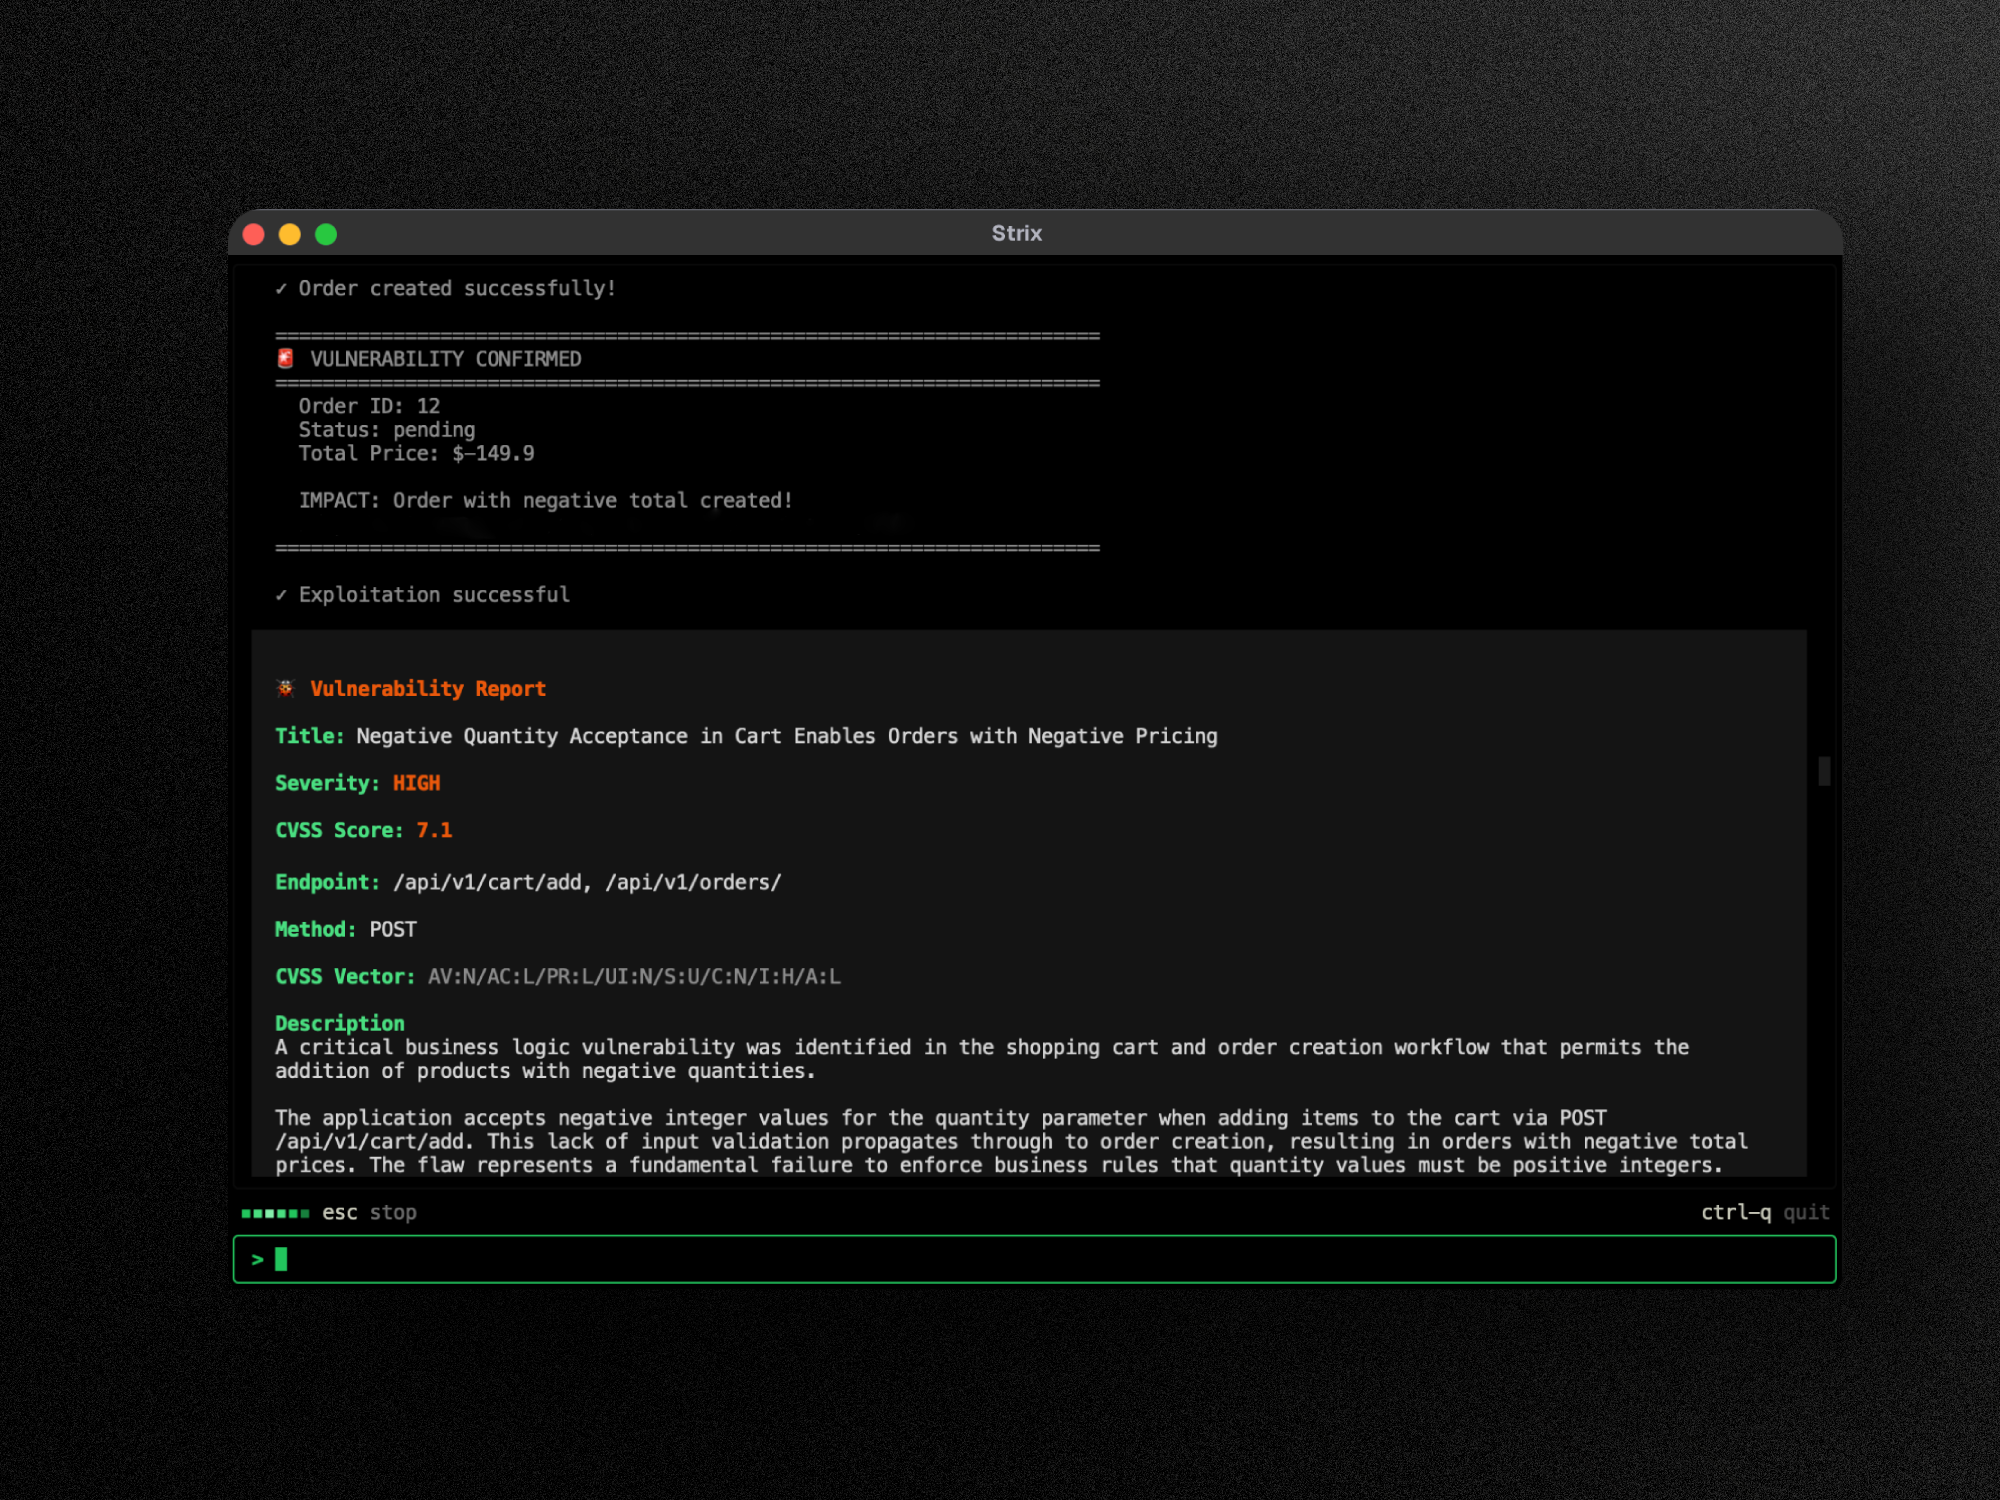
Shannon 是一款面向 Web 应用程序和 API 的自主白盒 AI 渗透测试工具。它会分析你的源代码,识别攻击向量,并执行真实的漏洞利用,从而在漏洞进入生产环境之前证明其存在。
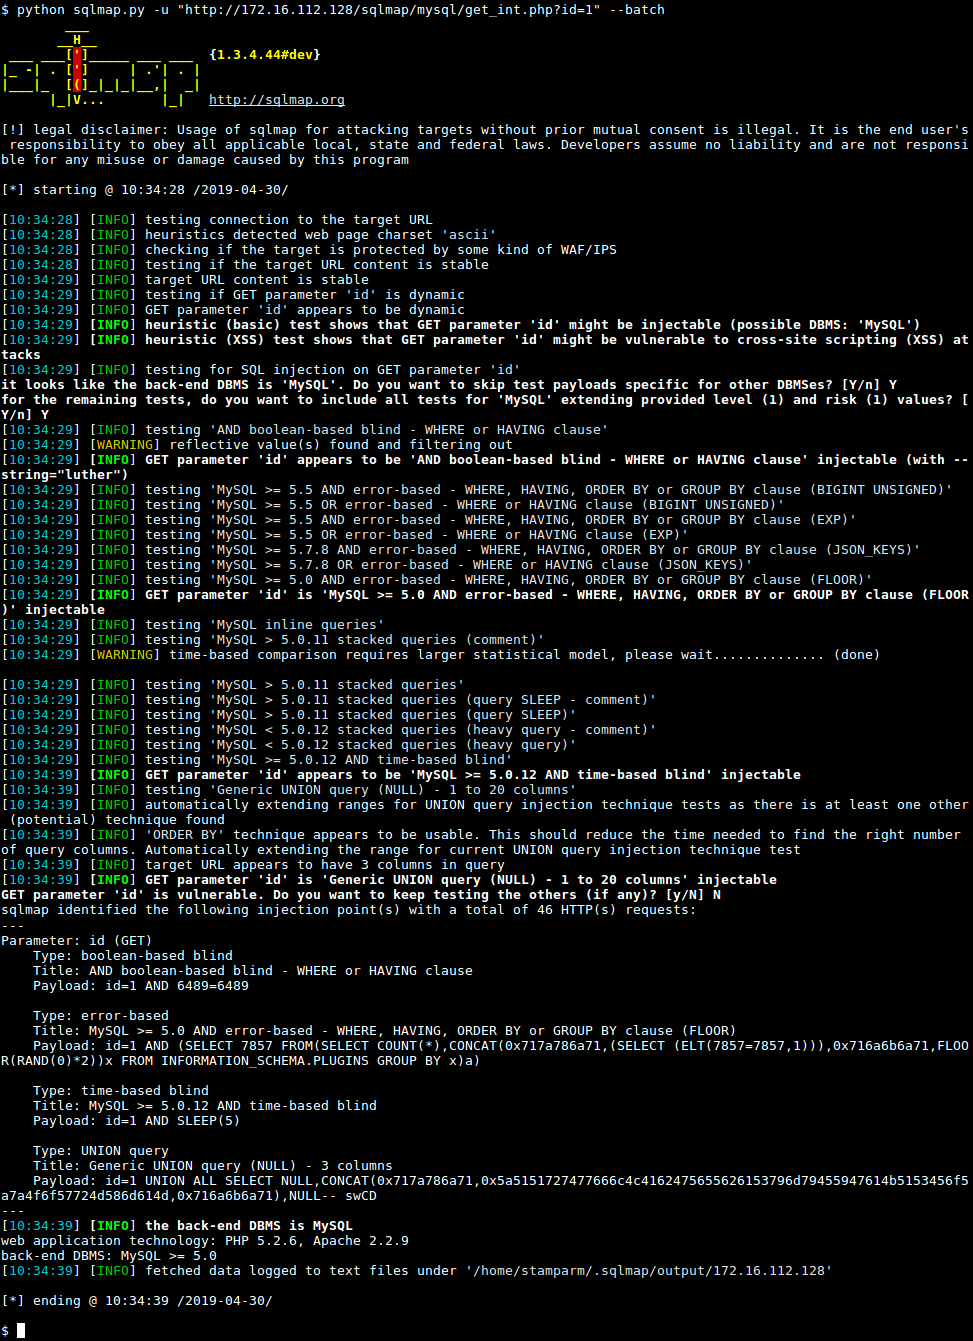 sqlmapproject/sqlmap
自动SQL注入和数据库接管工具
 usebruno/bruno
用于探索和测试API的开源IDE(Postman/Insomnia的轻量级替代品)
 projectdiscovery/nuclei
基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。
 mobsf/mobile-security-framework-mobsf
适用于Android、iOS和Windows的自动化移动应用安全测试框架。执行静态和动态分析、恶意软件检测以及API安全测试,并支持CI/CD集成。
 zaproxy/zaproxy
开源Web应用安全扫描器,支持自动化漏洞检测、手动渗透测试和API安全测试,并内置基于代理的拦截引擎。
 chaitin/safeline
自托管WAF和反向代理,可过滤恶意HTTP流量、阻止SQL注入、XSS和机器人攻击,具备速率限制和动态HTML/JS加密功能。
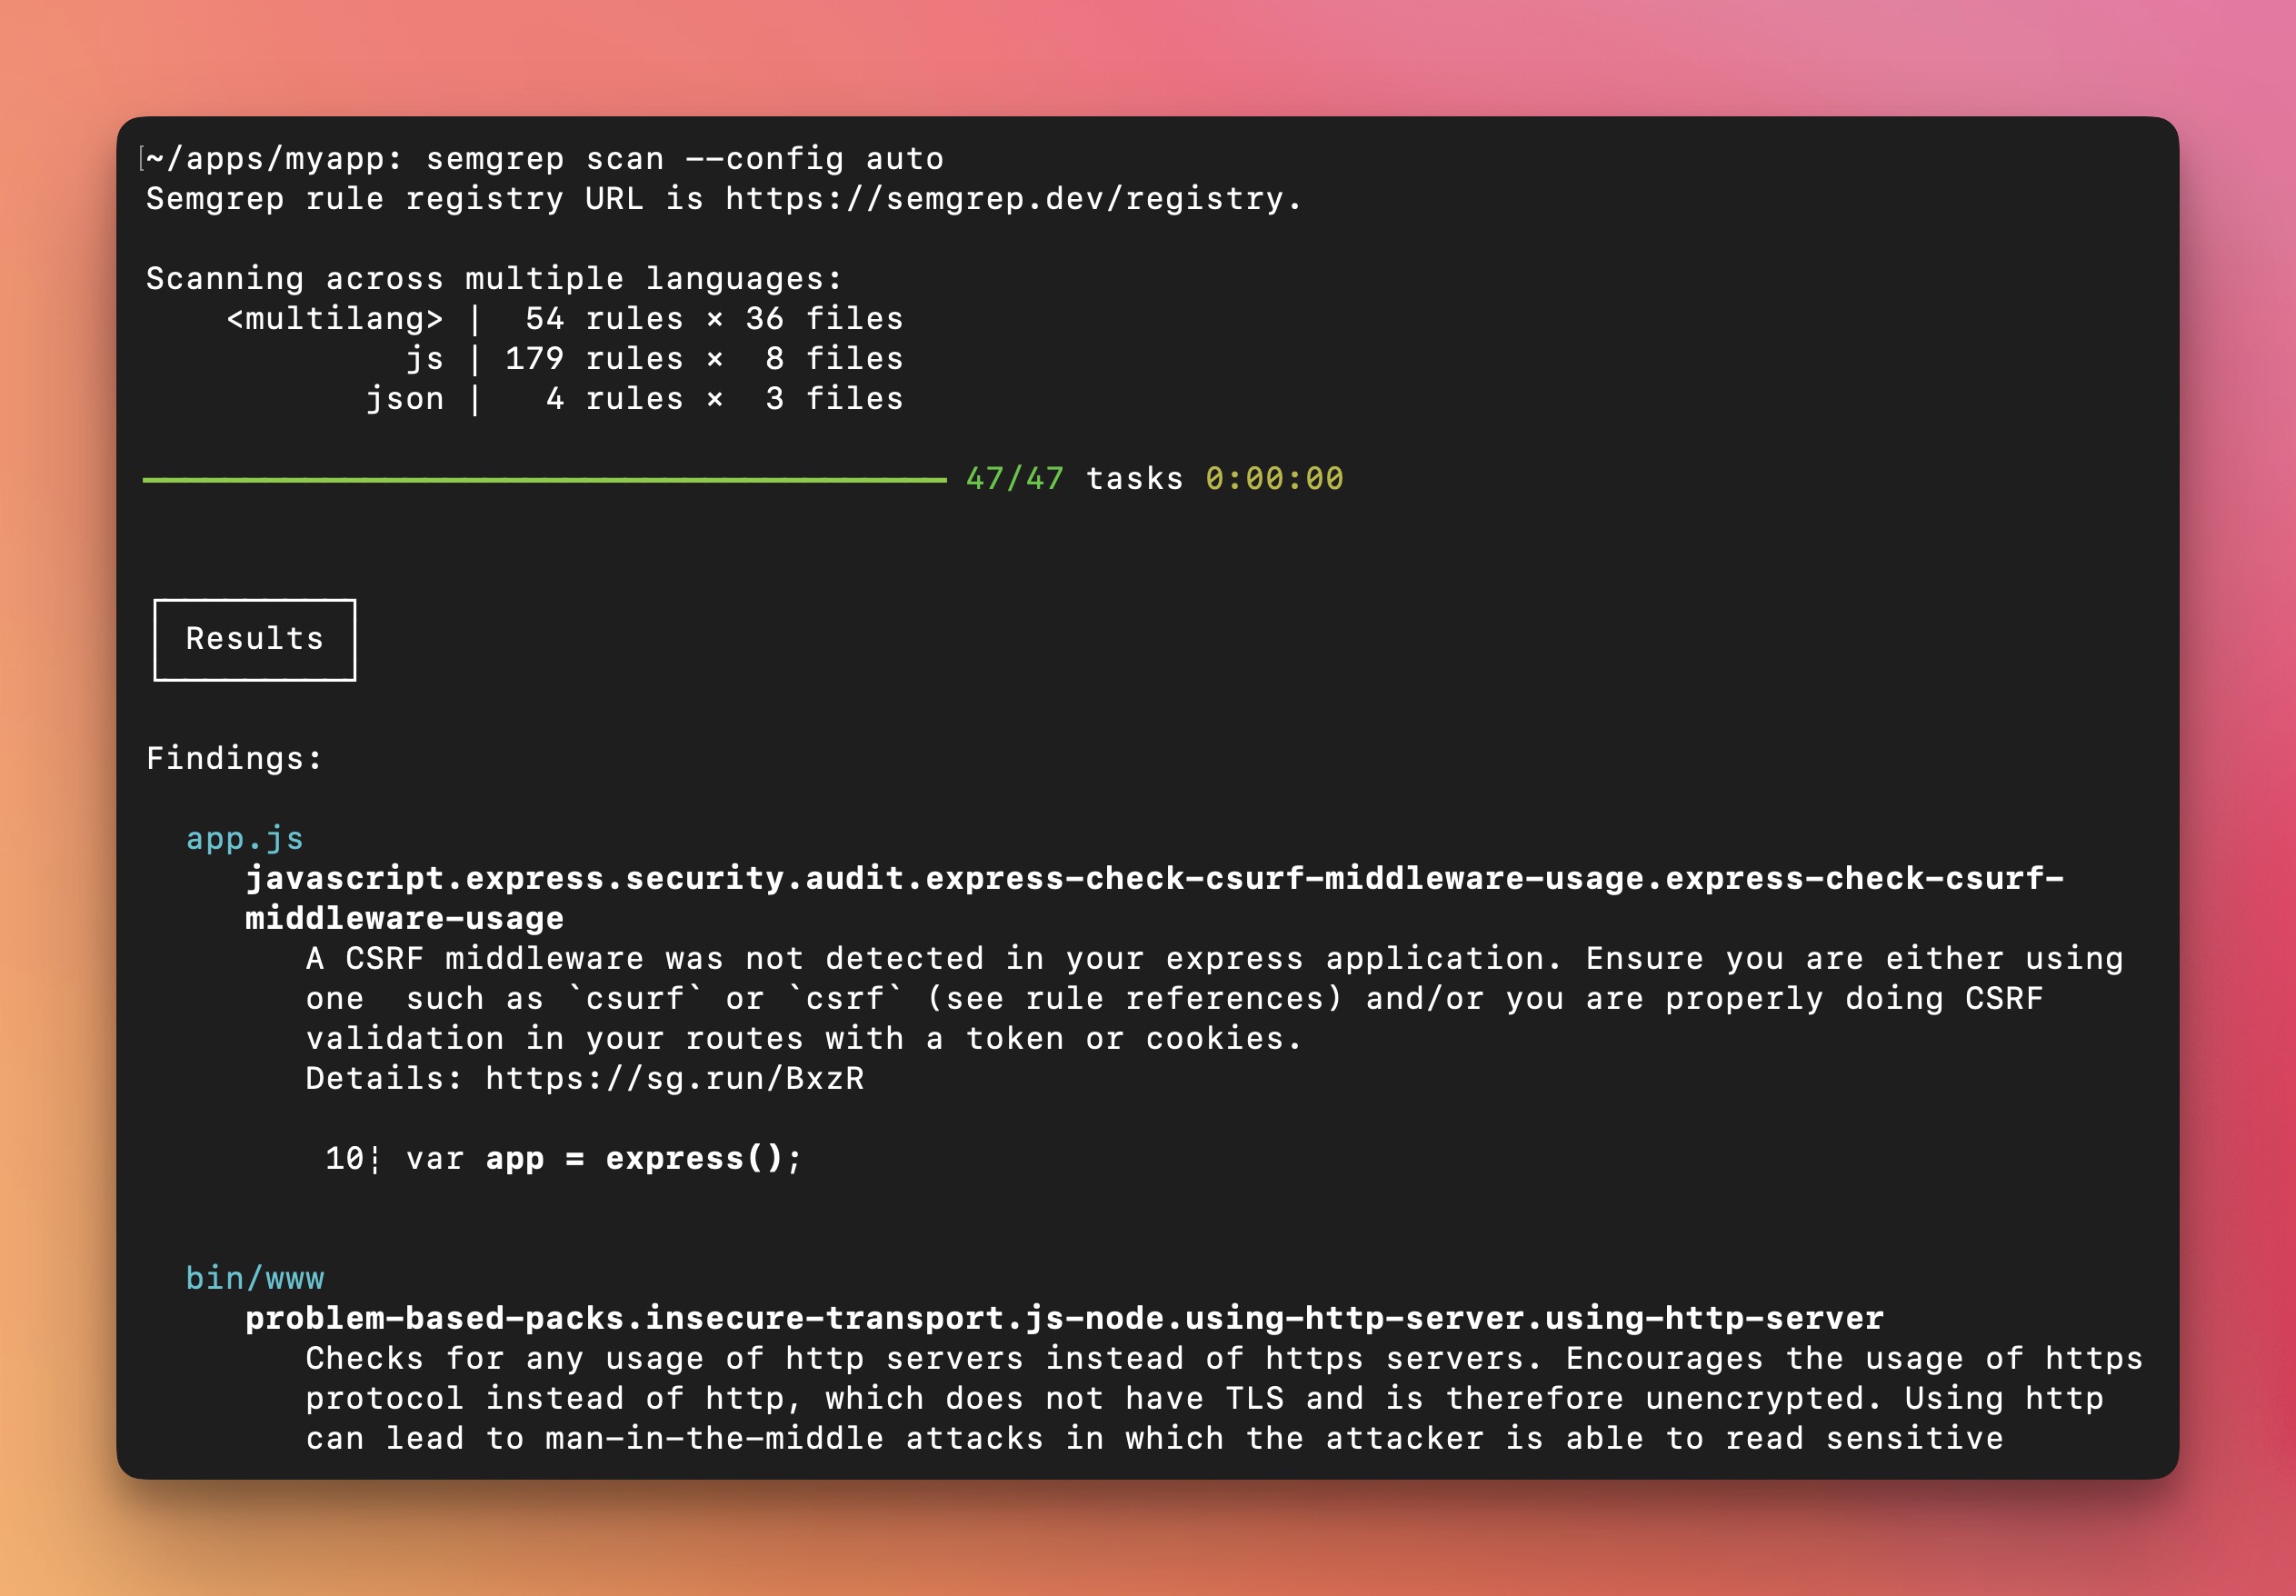 semgrep/semgrep
Lightweight static analysis for many languages. Find bug variants with patterns that look like source code.
 maurosoria/dirsearch
Web 路径扫描器
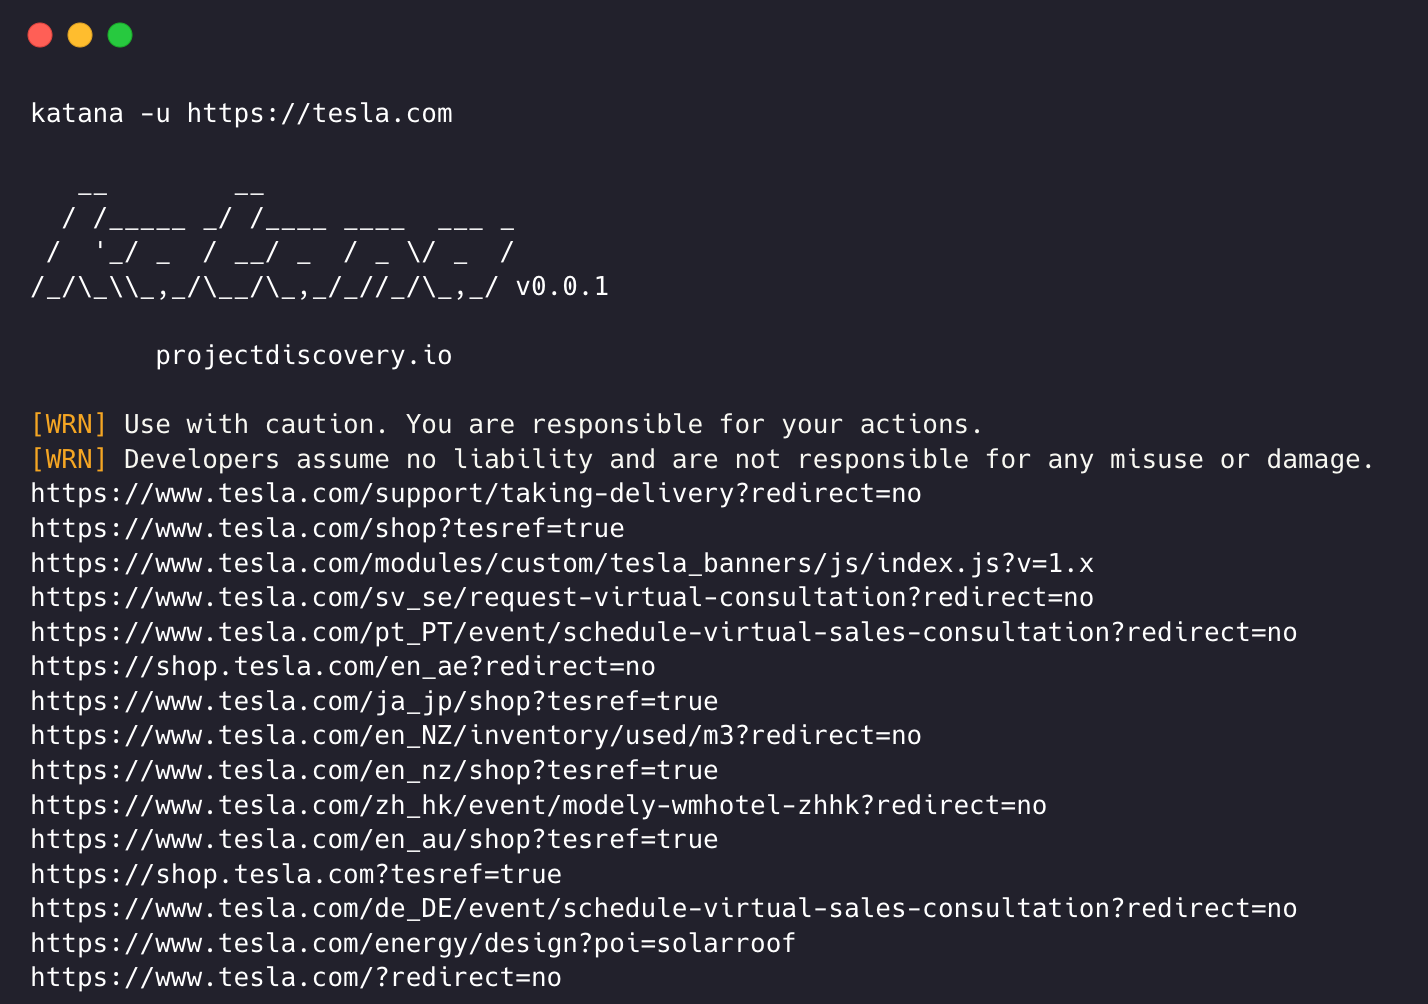 projectdiscovery/katana
下一代爬取与爬虫框架。
 httpie/cli
🥧 HTTPie CLI — 现代、用户友好的命令行HTTP客户端,专为API时代设计。支持JSON、彩色输出、会话、下载、插件等。
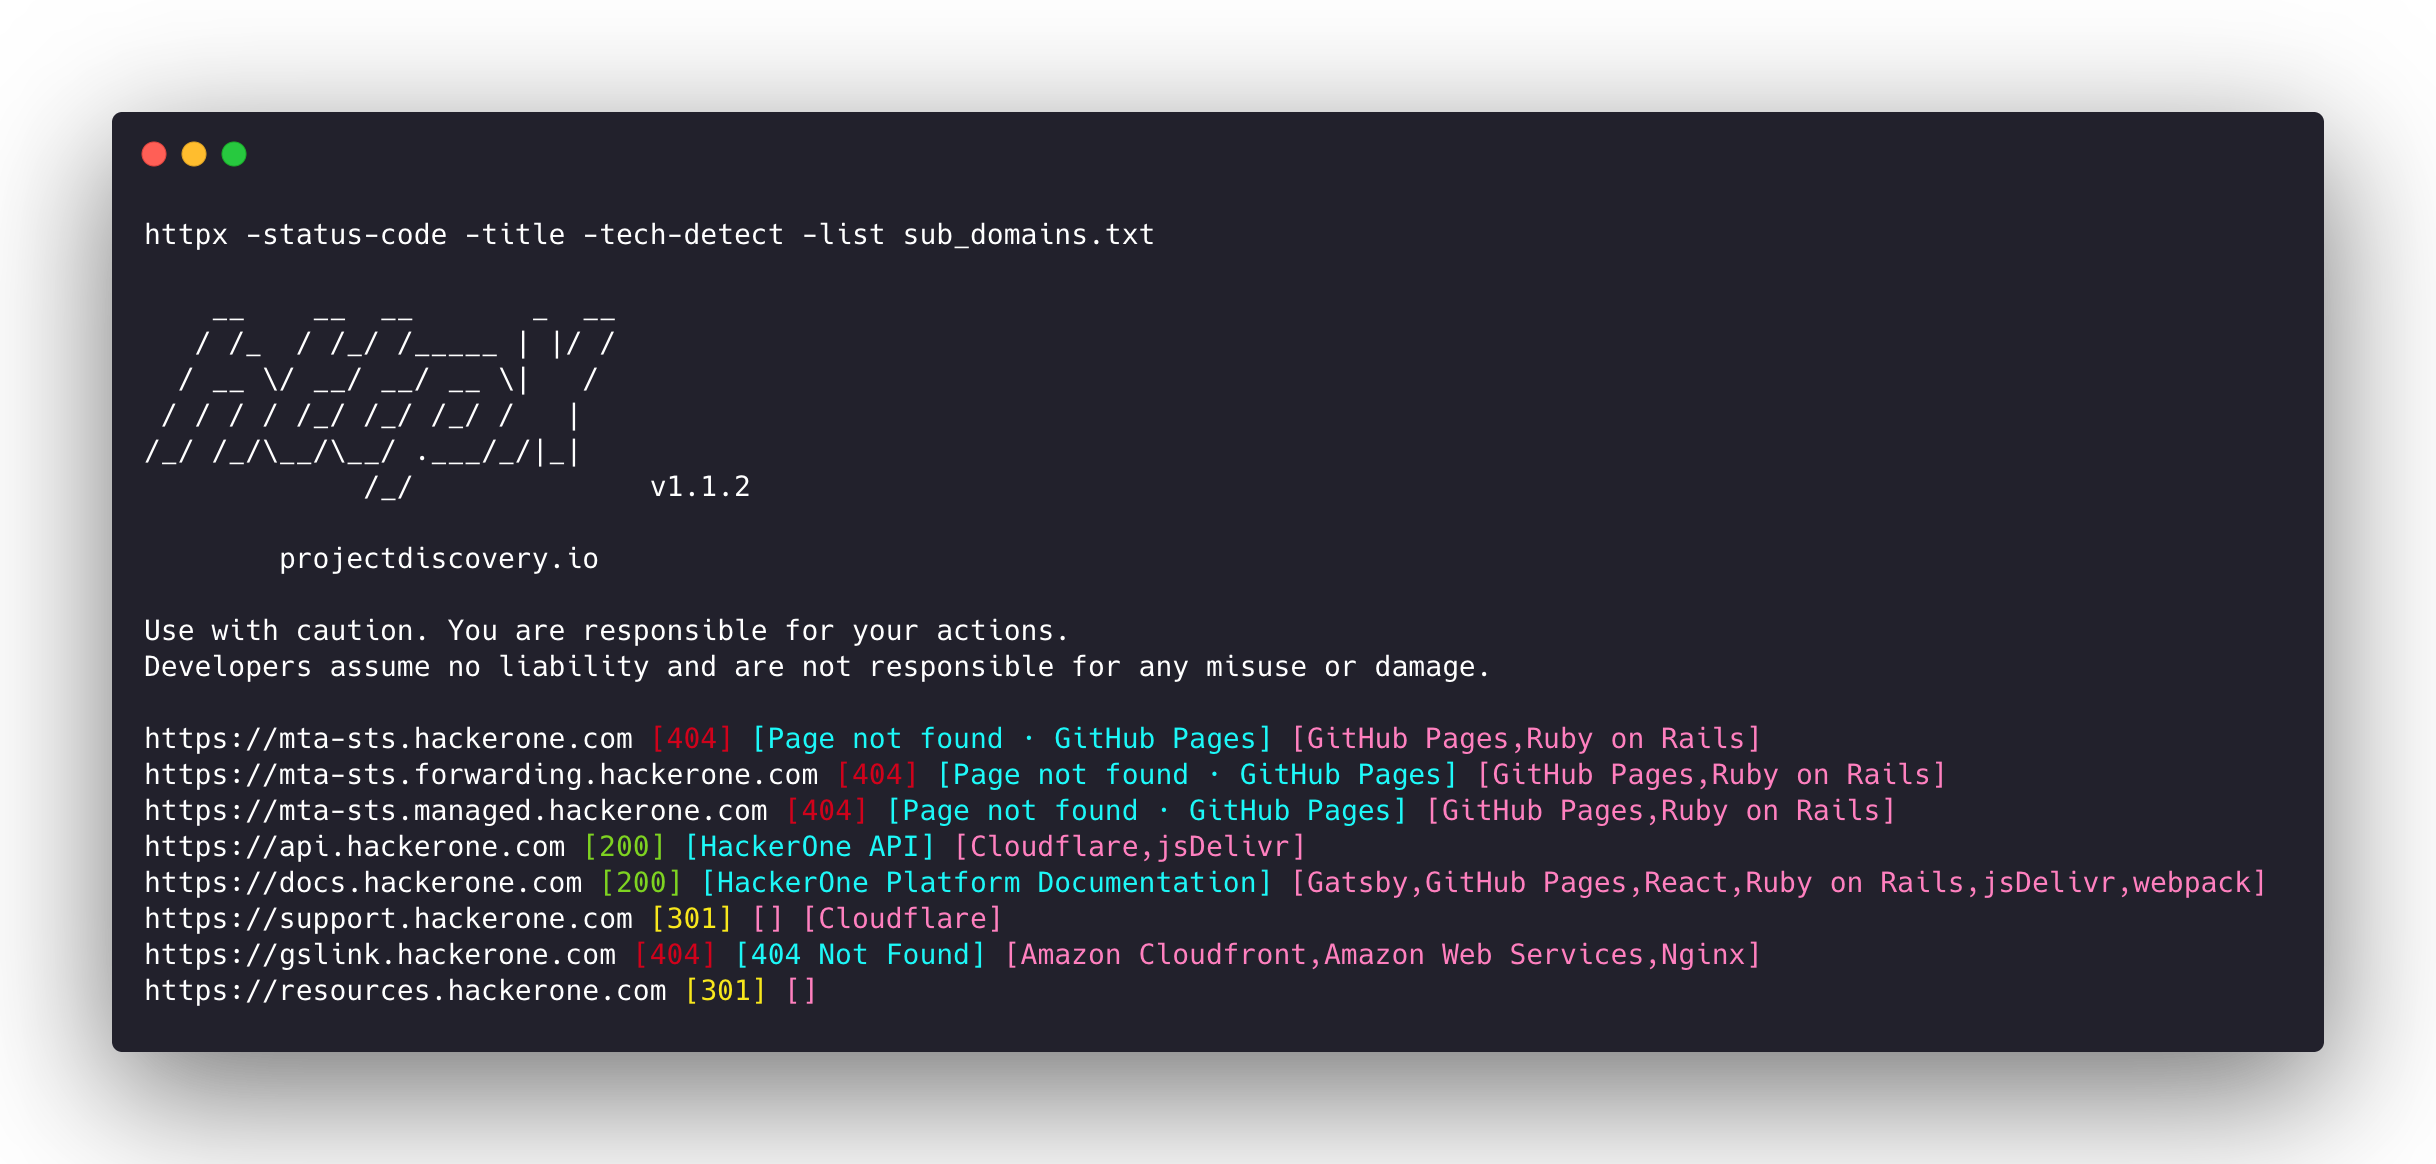 projectdiscovery/httpx
快速、多探针HTTP工具包,用于侦察和信息收集。探测TLS、CSP、标头、技术栈和CDN。支持匹配器、过滤器和JSON输出,用于自动化安全测试。
 leebaird/discover
用于自动化各种渗透测试任务的自定义 Bash 和 Python 脚本,包括使用 Metasploit 进行侦察、扫描、枚举和恶意载荷创建。适用于 Ubuntu。对 Kali Linux 提供有限支持。
 owasp/nettacker
自动化渗透测试框架 - 开源漏洞扫描器 - 漏洞管理
 simoneavogadro/android-reverse-engineering-skill
反编译Android APK/XAPK/JAR/AAR文件,并使用jadx提取HTTP API、认证模式和调用流程,同时具备抗R8的Kotlin名称恢复功能,用于安全研究和渗透测试。