
 #1
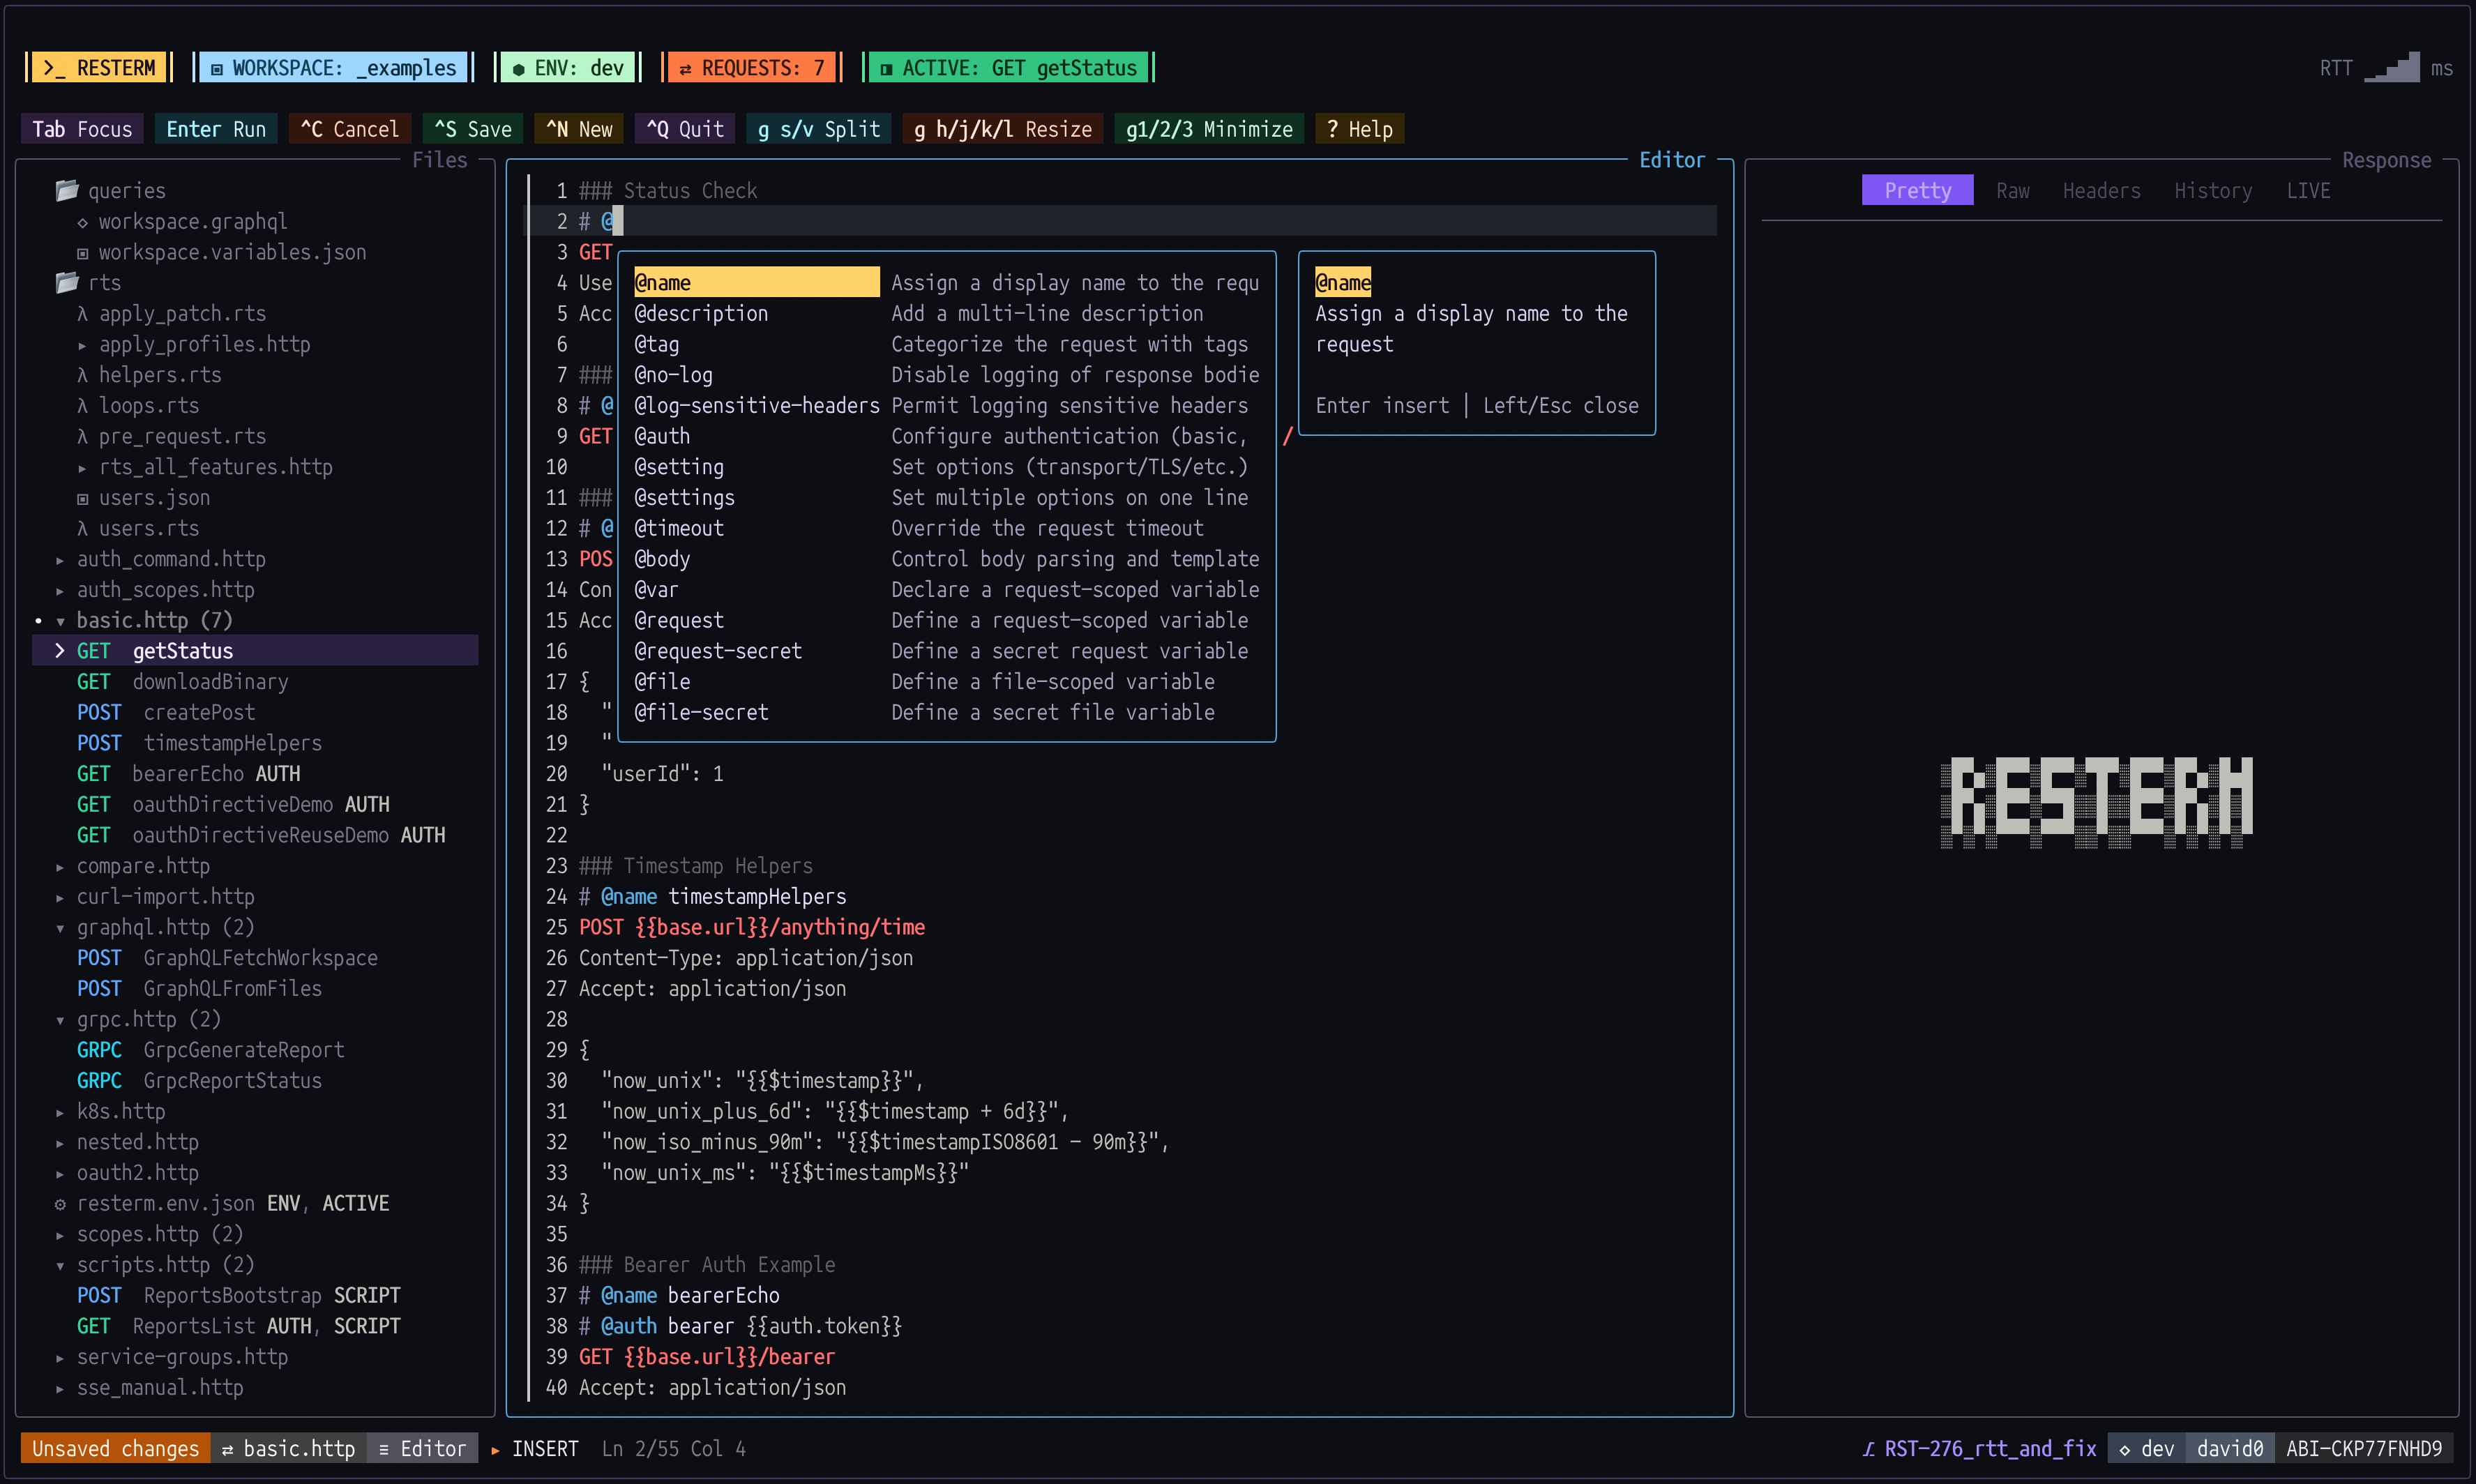
 unkn0wn-root/resterm
适用于 HTTP、GraphQL 和 gRPC 的终端 API 客户端。使用纯 .http 文件,可进行 diff 和版本管理,支持工作流、模拟、性能分析、追踪、OpenAPI 导入、SSH 隧道、Kubernetes 端口转发、WebSocket、SSE 以及 CLI 运行器。
 sqlmapproject/sqlmap
自动SQL注入和数据库接管工具
 nuguardai/nuguard
用于验证智能体 AI 应用的开源仓库:红队测试、行为、供应链、静态分析
 akto-api-security/akto
开源的 API 安全平台,用于持续的 API 发现、漏洞测试和运行时威胁检测。与 CI/CD 流水线集成,覆盖 OWASP Top 10,内置 1000+ 项测试。
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 go-appsec/toolbox
通过 CLI 和 MCP 实现人类与智能体之间的协作式应用安全测试
 projectdiscovery/nuclei
基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。
 semgrep/semgrep
轻量级多语言静态分析。通过类似源代码的模式查找Bug变种。
 maurosoria/dirsearch
Web 路径扫描器
 zappaboy/vuln-scanner
带报告生成功能的漏洞评估扫描器
 sech0us3/waf-checker
自动化 WAF 评估工具,可检测防火墙厂商,使用高级规避载荷测试 19 种攻击类别,并通过 CLI、Cloudflare Worker 或 Docker 提供颜色编码的绕过分析。
 mitmproxy/mitmproxy
面向渗透测试人员和软件开发人员的交互式、支持TLS的HTTP拦截代理。
 akha-security/akca
面向证据的 Go 语言 DAST 扫描器,可爬取 Web 应用和 API,然后运行自适应 SQLi、XSS、RCE、SSRF 和认证检查,并提供可重放的证明。

 denoland/clawpatrol
用于AI代理的线层代理防火墙,利用HCL规则拦截并管控SQL、Kubernetes和HTTP流量,提供按进程的隧道隔离和人工参与审批功能。
 mobsf/mobile-security-framework-mobsf
适用于Android、iOS和Windows的自动化移动应用安全测试框架。执行静态和动态分析、恶意软件检测以及API安全测试,并支持CI/CD集成。
 wallarm/gotestwaf
一个用 Golang 编写的开源项目,用于评估不同的 API 安全工具和 WAF 的检测逻辑及绕过方法。







