usestrix/strix
开源 AI 渗透测试工具,用于发现并修复应用程序的漏洞。




[!TIP] 新功能! Strix 可与 GitHub Actions 和 CI/CD 流水线无缝集成。在每次拉取请求时自动扫描漏洞,在不安全代码进入生产环境之前将其拦截 - 无需任何配置即可开始使用。
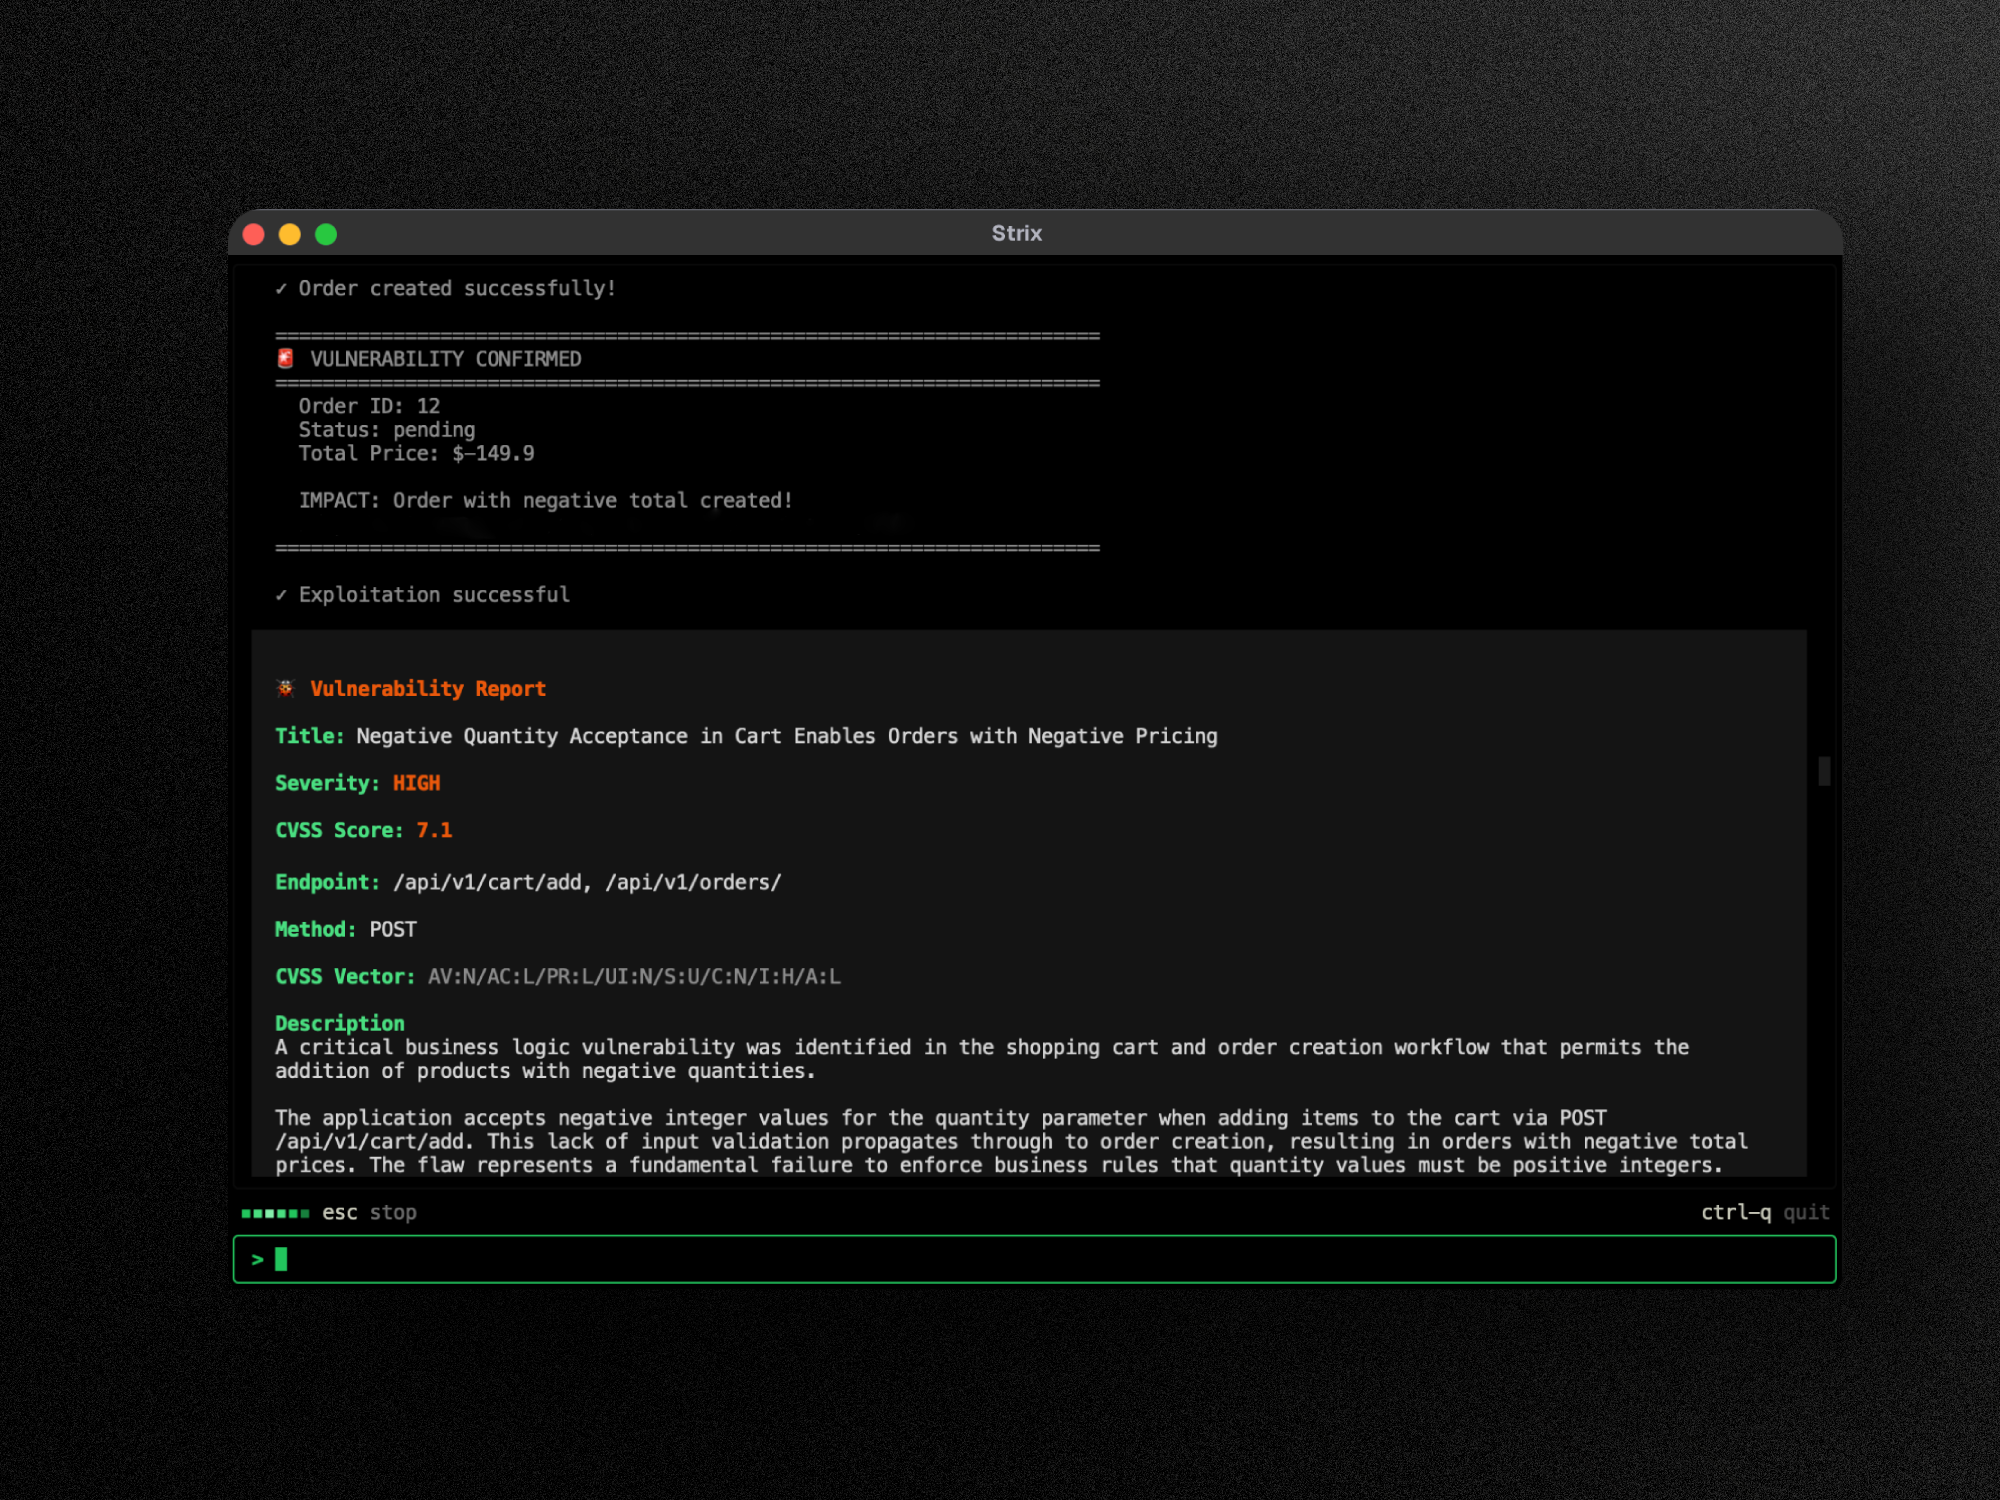
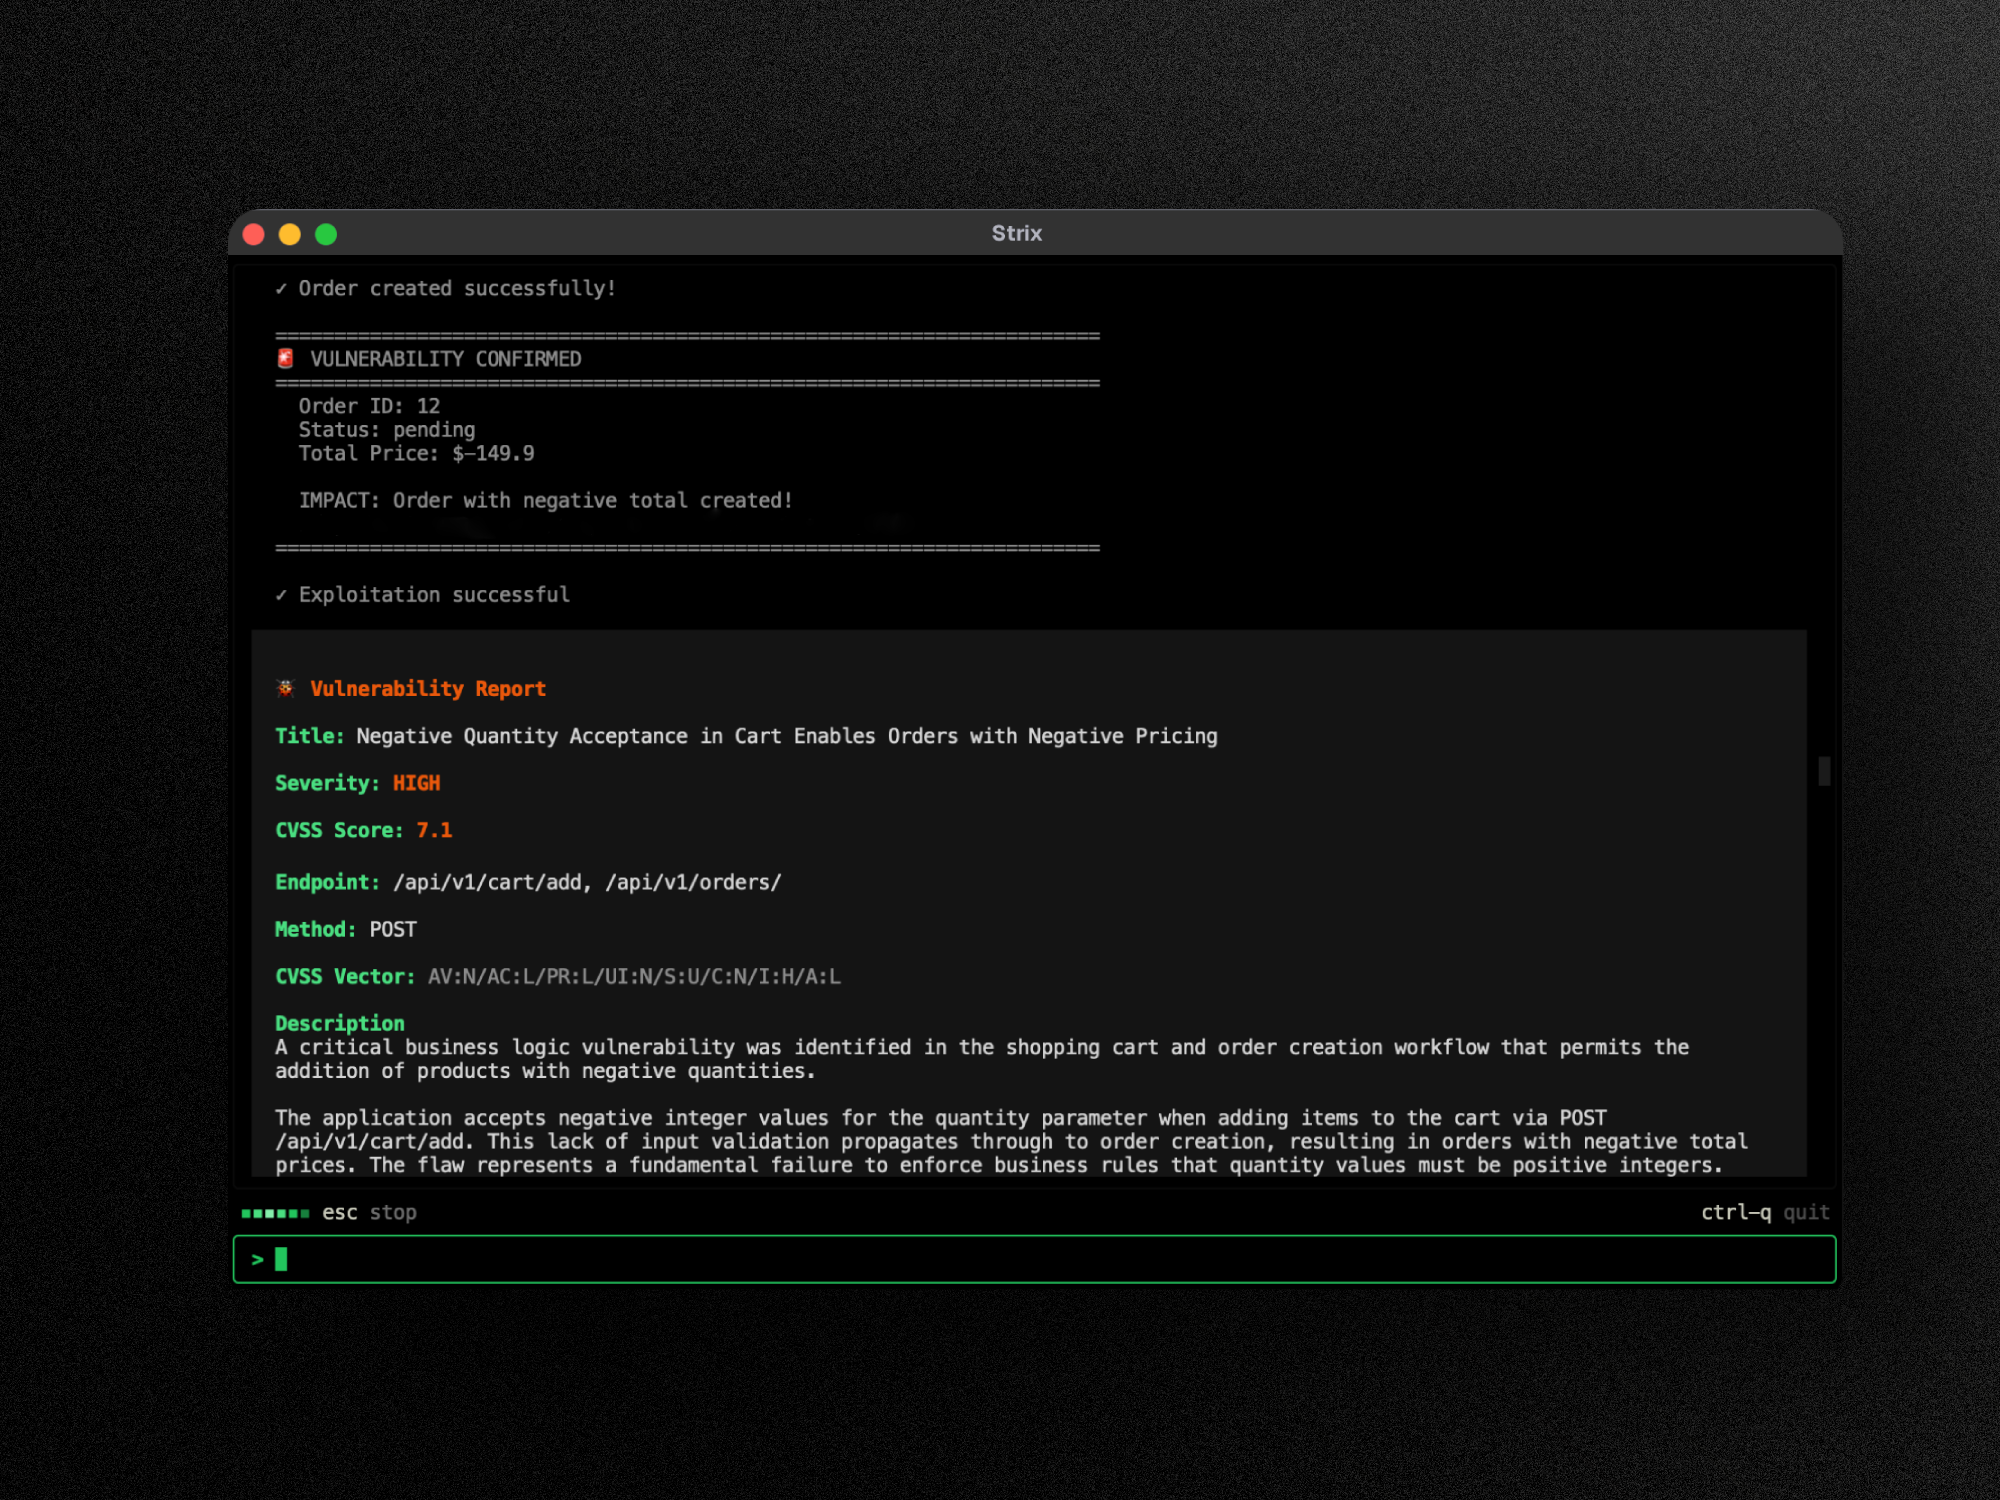
Strix 是自主 AI 渗透测试代理,其行为与真实黑客无异——它们动态运行你的代码、发现漏洞,并通过实际的漏洞验证(PoC)加以确认。专为需要快速、准确安全测试的开发者和安全团队打造,无需承担手动渗透测试的开销,也无需忍受静态分析工具的误报。
核心能力:
前提条件:
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="vercel_ai_gateway/zai/glm-5.3"   # Vercel AI Gateway
# export STRIX_LLM="openrouter/z-ai/glm-5.3"       # OpenRouter
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] 首次运行会自动拉取沙箱 Docker 镜像。结果会保存到
strix_runs/<run-name>
# Self-update the standalone binary to the latest release
strix --update

# ...or re-run the installer
curl -sSL https://strix.ai/install | bash
通过 pipx、uv 或 pip 安装?strix --update 会打印对应的升级命令(pipx upgrade strix-agent、uv tool upgrade strix-agent、pip install --upgrade strix-agent)。当有新版本可用时,Strix 还会显示一条包含正确命令的通知。
在 app.strix.ai 体验 Strix 全栈渗透测试平台 - 免费注册,连接您的代码仓库和域名,几分钟内即可启动渗透测试。
获得相同的 Strix 体验,并具备企业级管控能力:SSO(SAML/OIDC)、符合合规要求的自定义渗透测试报告(SOC 2、ISO 27001、PCI DSS)、专属支持与 SLA、自定义部署选项(VPC 或自托管)、BYOK 模型支持,以及针对您的环境优化的定制 AI 渗透测试代理。
Strix 已为代理做好准备。让 Claude Code、Cursor、Codex 或任何兼容 SKILL.md 的代理具备运行渗透测试、修复发现结果和设置 CI 扫描的能力:
npx skills add usestrix/strix
这会安装九项技能,用于执行渗透测试、修复发现的问题以及 CI 扫描,覆盖代码、Web 应用、API 和 OWASP Top 10。Agent 可以使用本地 CLI 或托管云,二者使用相同的引擎。
快速参考请参阅 AGENTS.md,CLI 请参阅 docs.strix.ai/llms.txt,API 请参阅 docs.app.strix.ai。
Strix Agent 配备了一套全面的攻击性安全工具包——与专业渗透测试人员和道德黑客使用的工具相同:
Strix 可识别、验证并利用 OWASP Top 10 及更广泛范围内的各类安全漏洞:
先进的多 Agent 编排,用于全面的自动化渗透测试:
每次扫描在运行时都会将结果写入磁盘。使用一条命令即可在本地仪表板中查看它们:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
仪表盘会展示发现结果、agent 团队的实时地图以及历史运行记录。所有数据都不会离开你的机器,并且 UI 已预构建随附。strix view 绑定到 127.0.0.1 并打印一个带令牌的链接,该链接授予对该次运行的访问权限,因此请谨慎分享。
有关选项以及如何从另一台机器访问查看器,请参阅查看器文档。
# Scan a local codebase
strix --target ./app-directory

# Security review of a GitHub repository
strix --target https://github.com/org/repo

# Black-box web application assessment
strix --target https://your-app.com
将 Strix 指向 API 契约,它便会测试每个已声明的端点,而无需通过爬取来发现它们。将规范与实时基础 URL 配对,以便智能体知道将流量发送到何处:
# OpenAPI / Swagger file, Postman export, or a live collection by id
strix --target ./openapi.yaml --target https://api.your-app.com
strix --target postman://<collection-uuid> --target https://api.your-app.com