
 epi052/feroxbuster
一个快速、简单、递归的内容发现工具,使用Rust编写。
[!WARNING] 安全提示 – 域名仿冒
域名 feroxbuster.com 与本项目、其维护者或任何官方 feroxbuster 发布版本均无关联。
官方 feroxbuster 下载仅通过以下渠道分发:
- https://github.com/epi052/feroxbuster(开源)
- https://www.feroxbuster.pro(商业版)
- 本 README 中列出的软件包仓库
- 安装文档中列出的软件包仓库
我们不会从 feroxbuster.com 分发软件,也无法保证该域名下托管文件的真实性和安全性。 如果你从任何其他域名下载了 feroxbuster,我们强烈建议将其删除,并从官方来源重新安装。







[!TIP] 文档已迁移! — 与其维护一份长达 1300 行的
README.md(抱歉……),feroxbuster 的文档已迁移至 GitHub Pages。将文档托管在 Pages 上应该能让你更容易找到所需的信息,无论那是什么内容。除了快速上手之外,如需其他任何内容,请查阅该文档。
Ferox 是 Ferric Oxide 的简称。Ferric Oxide 简单来说就是铁锈。由于 rustbuster 这个名字已被占用,所以我决定采用一个变体。
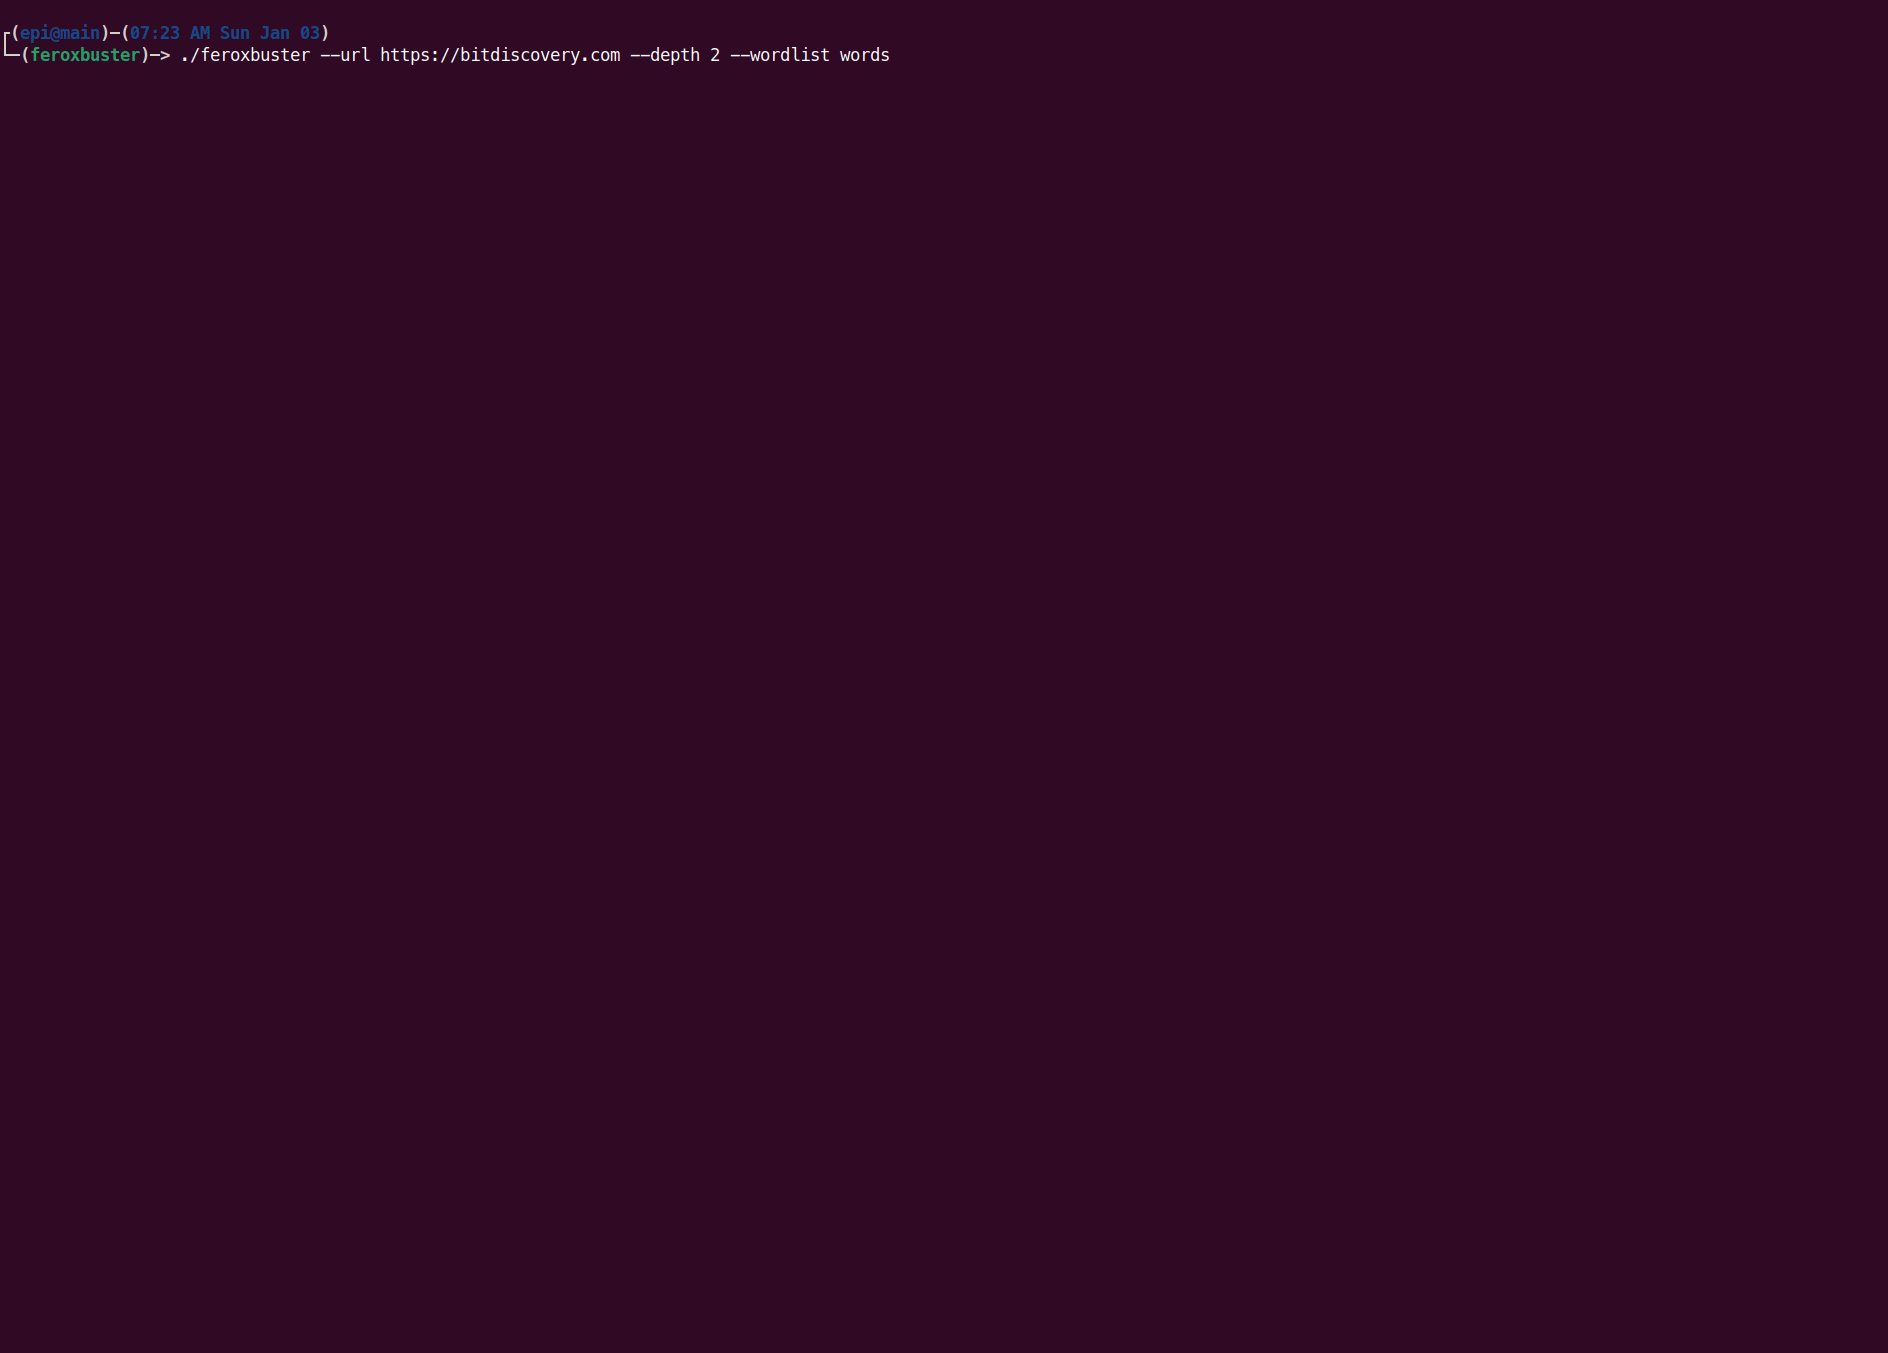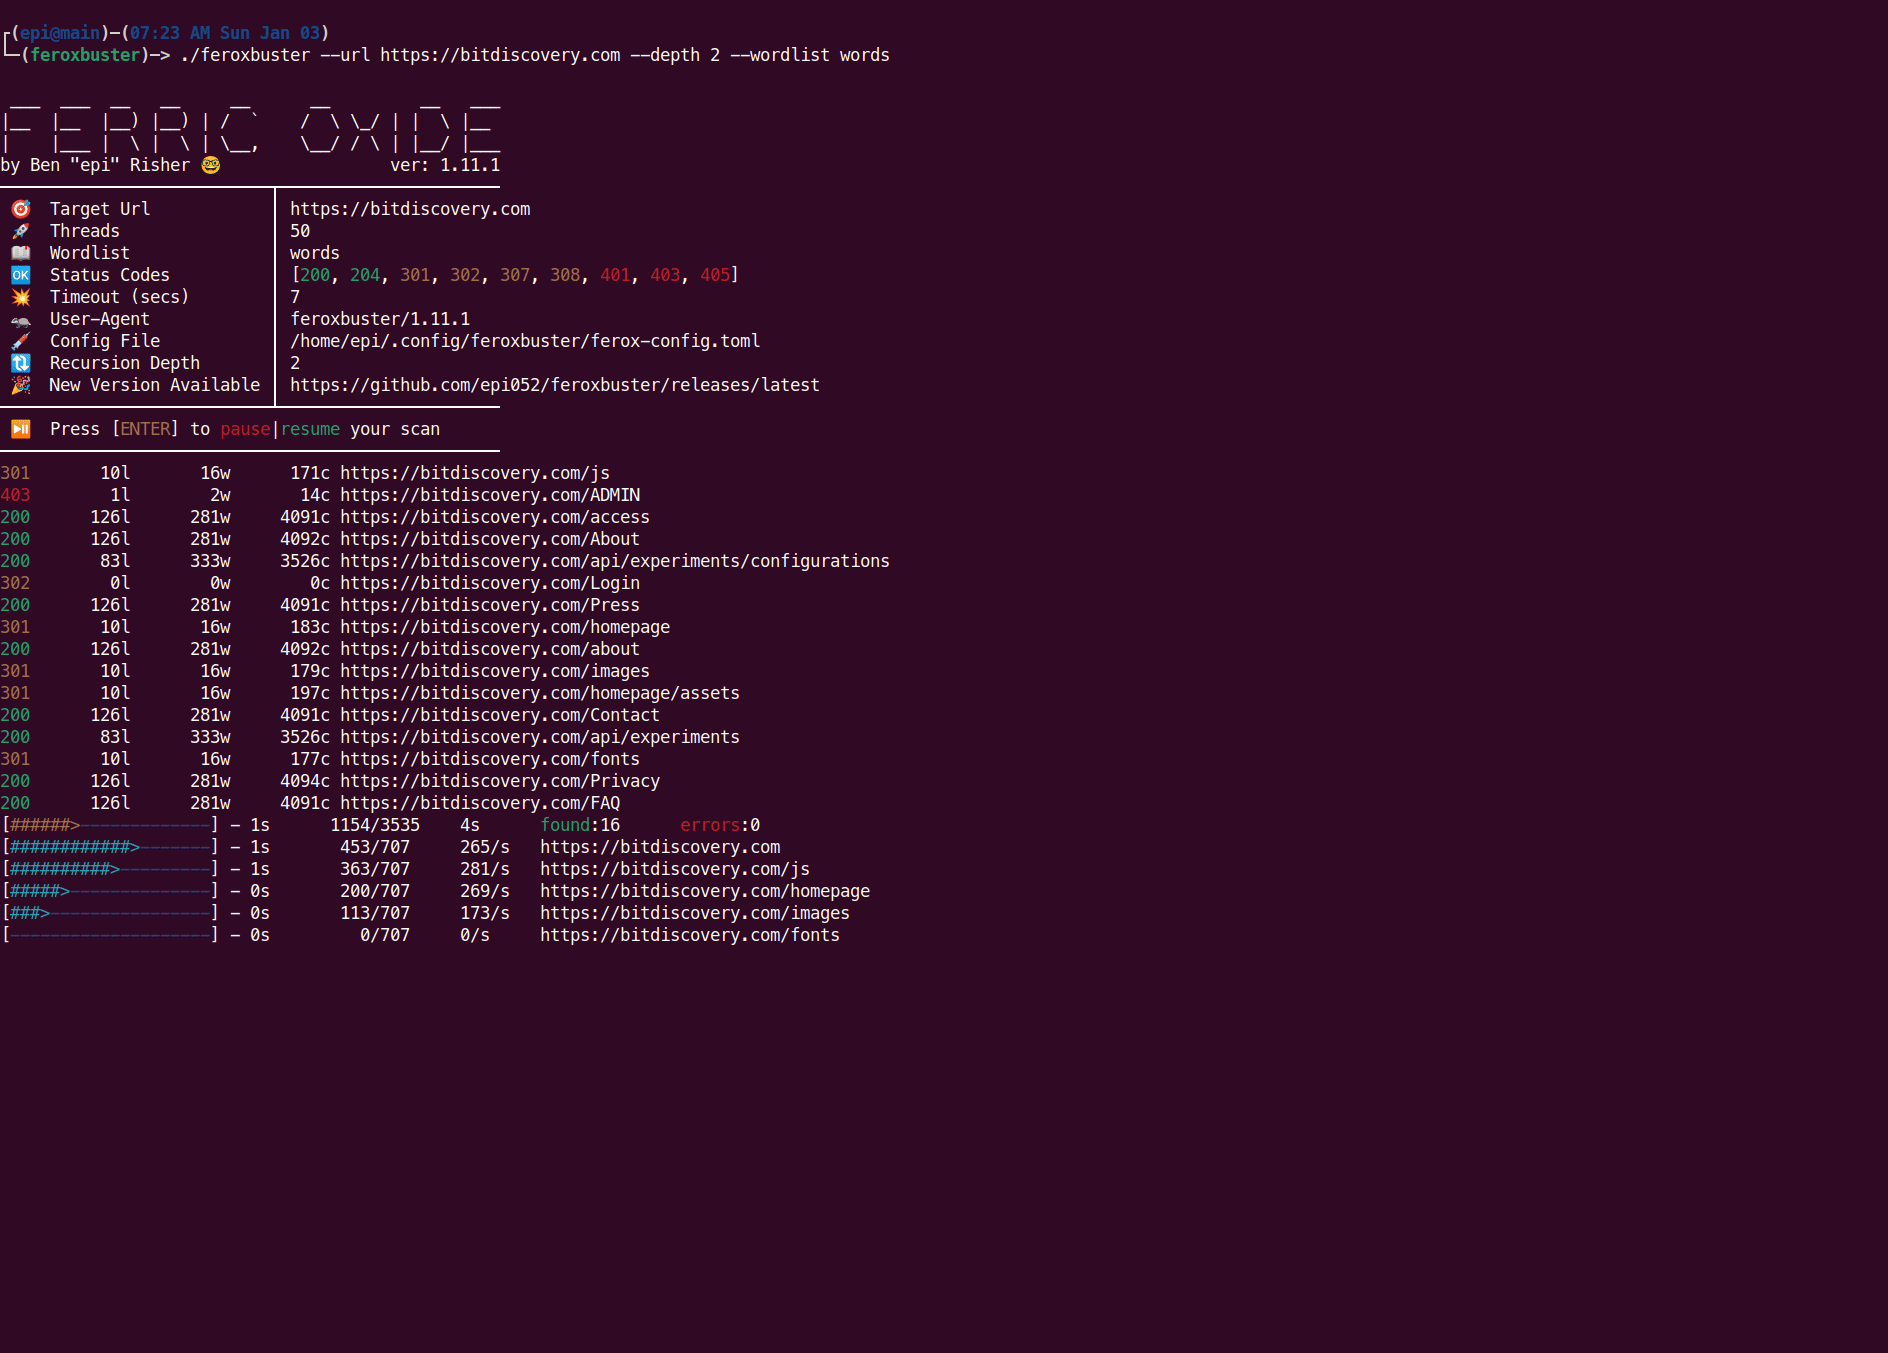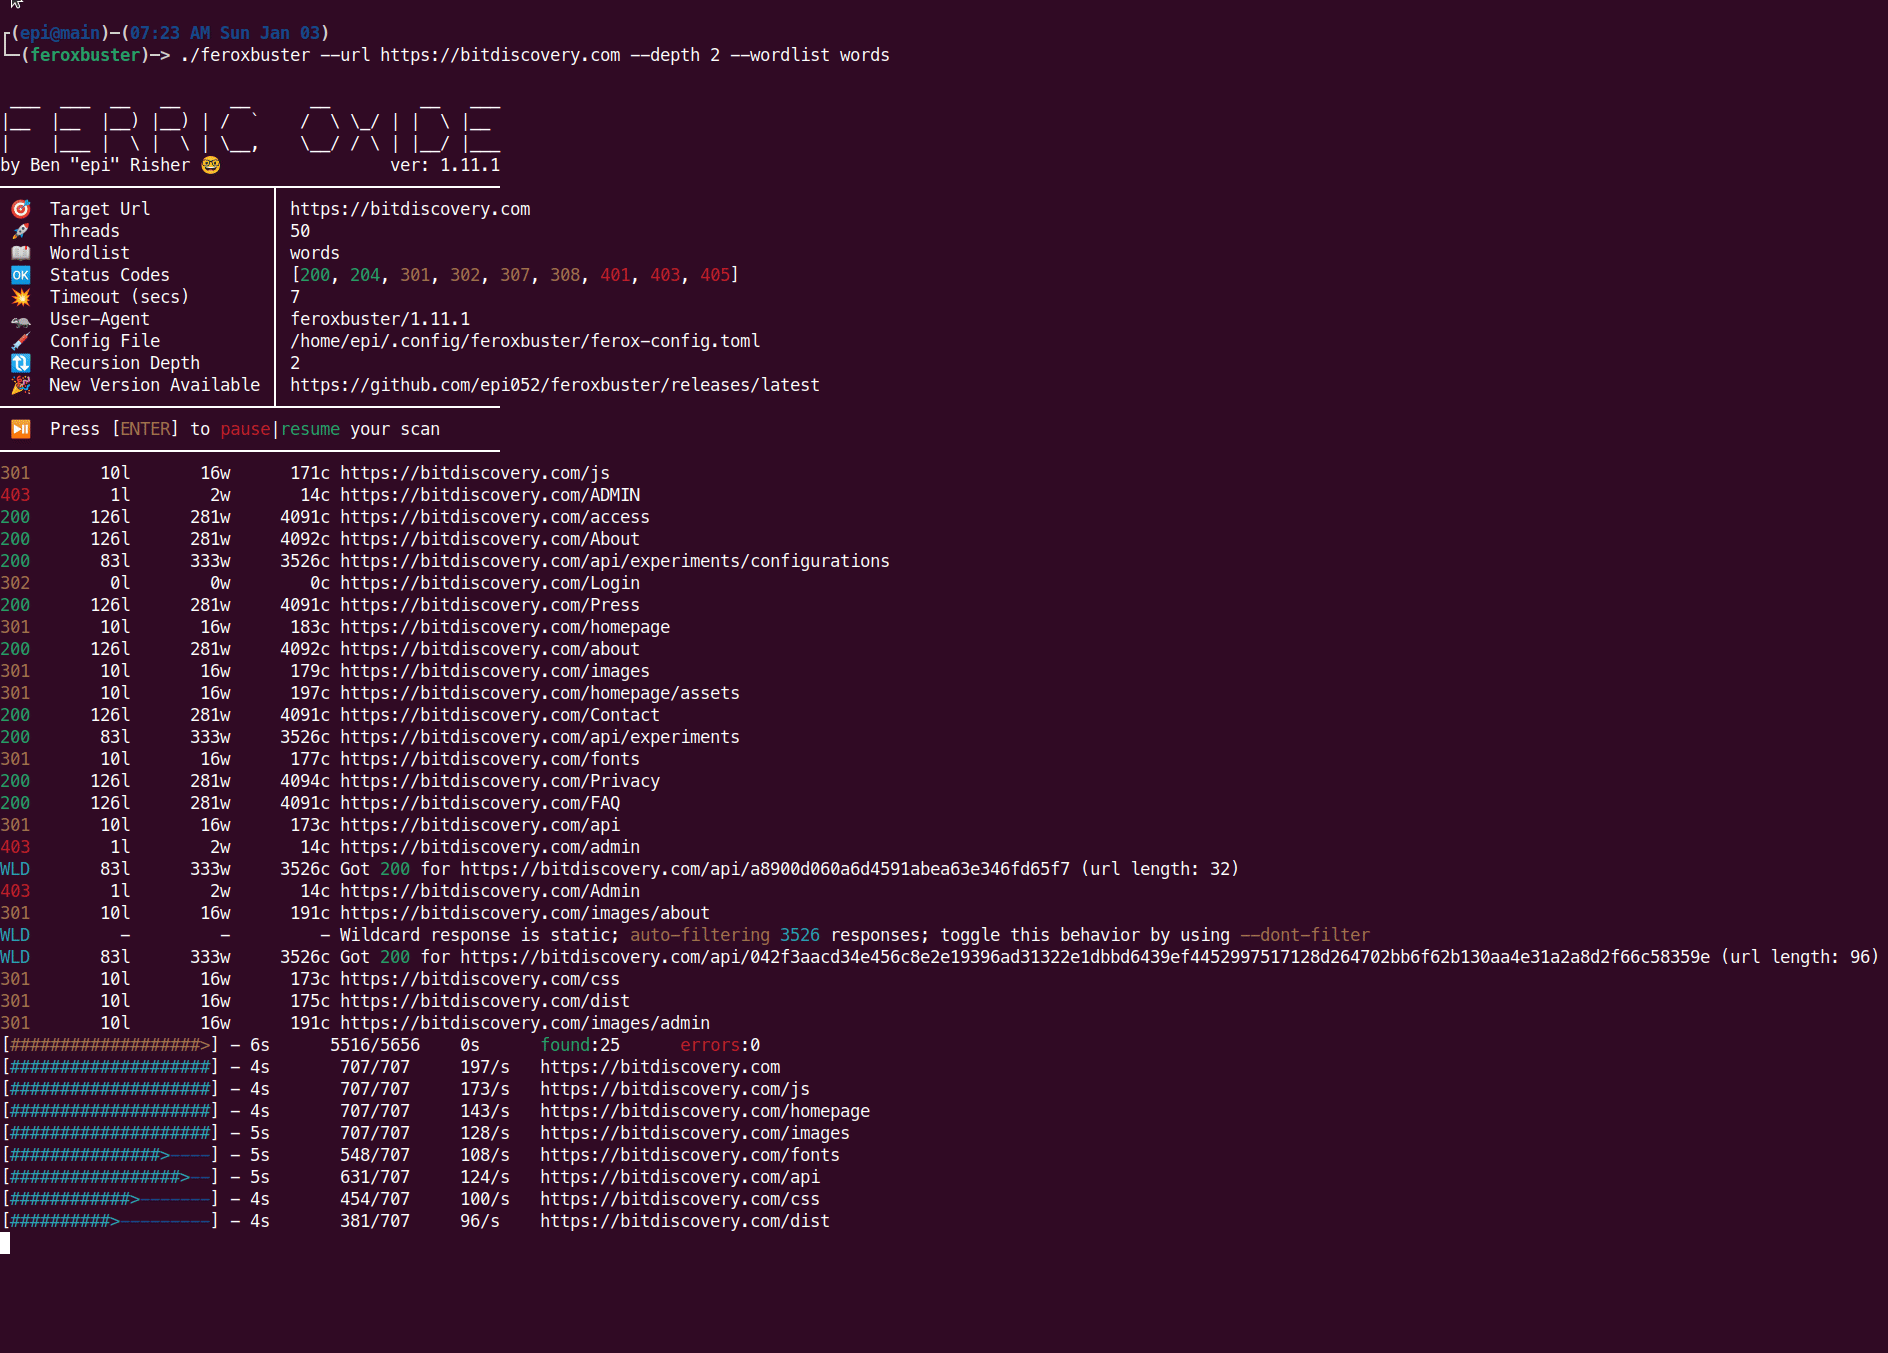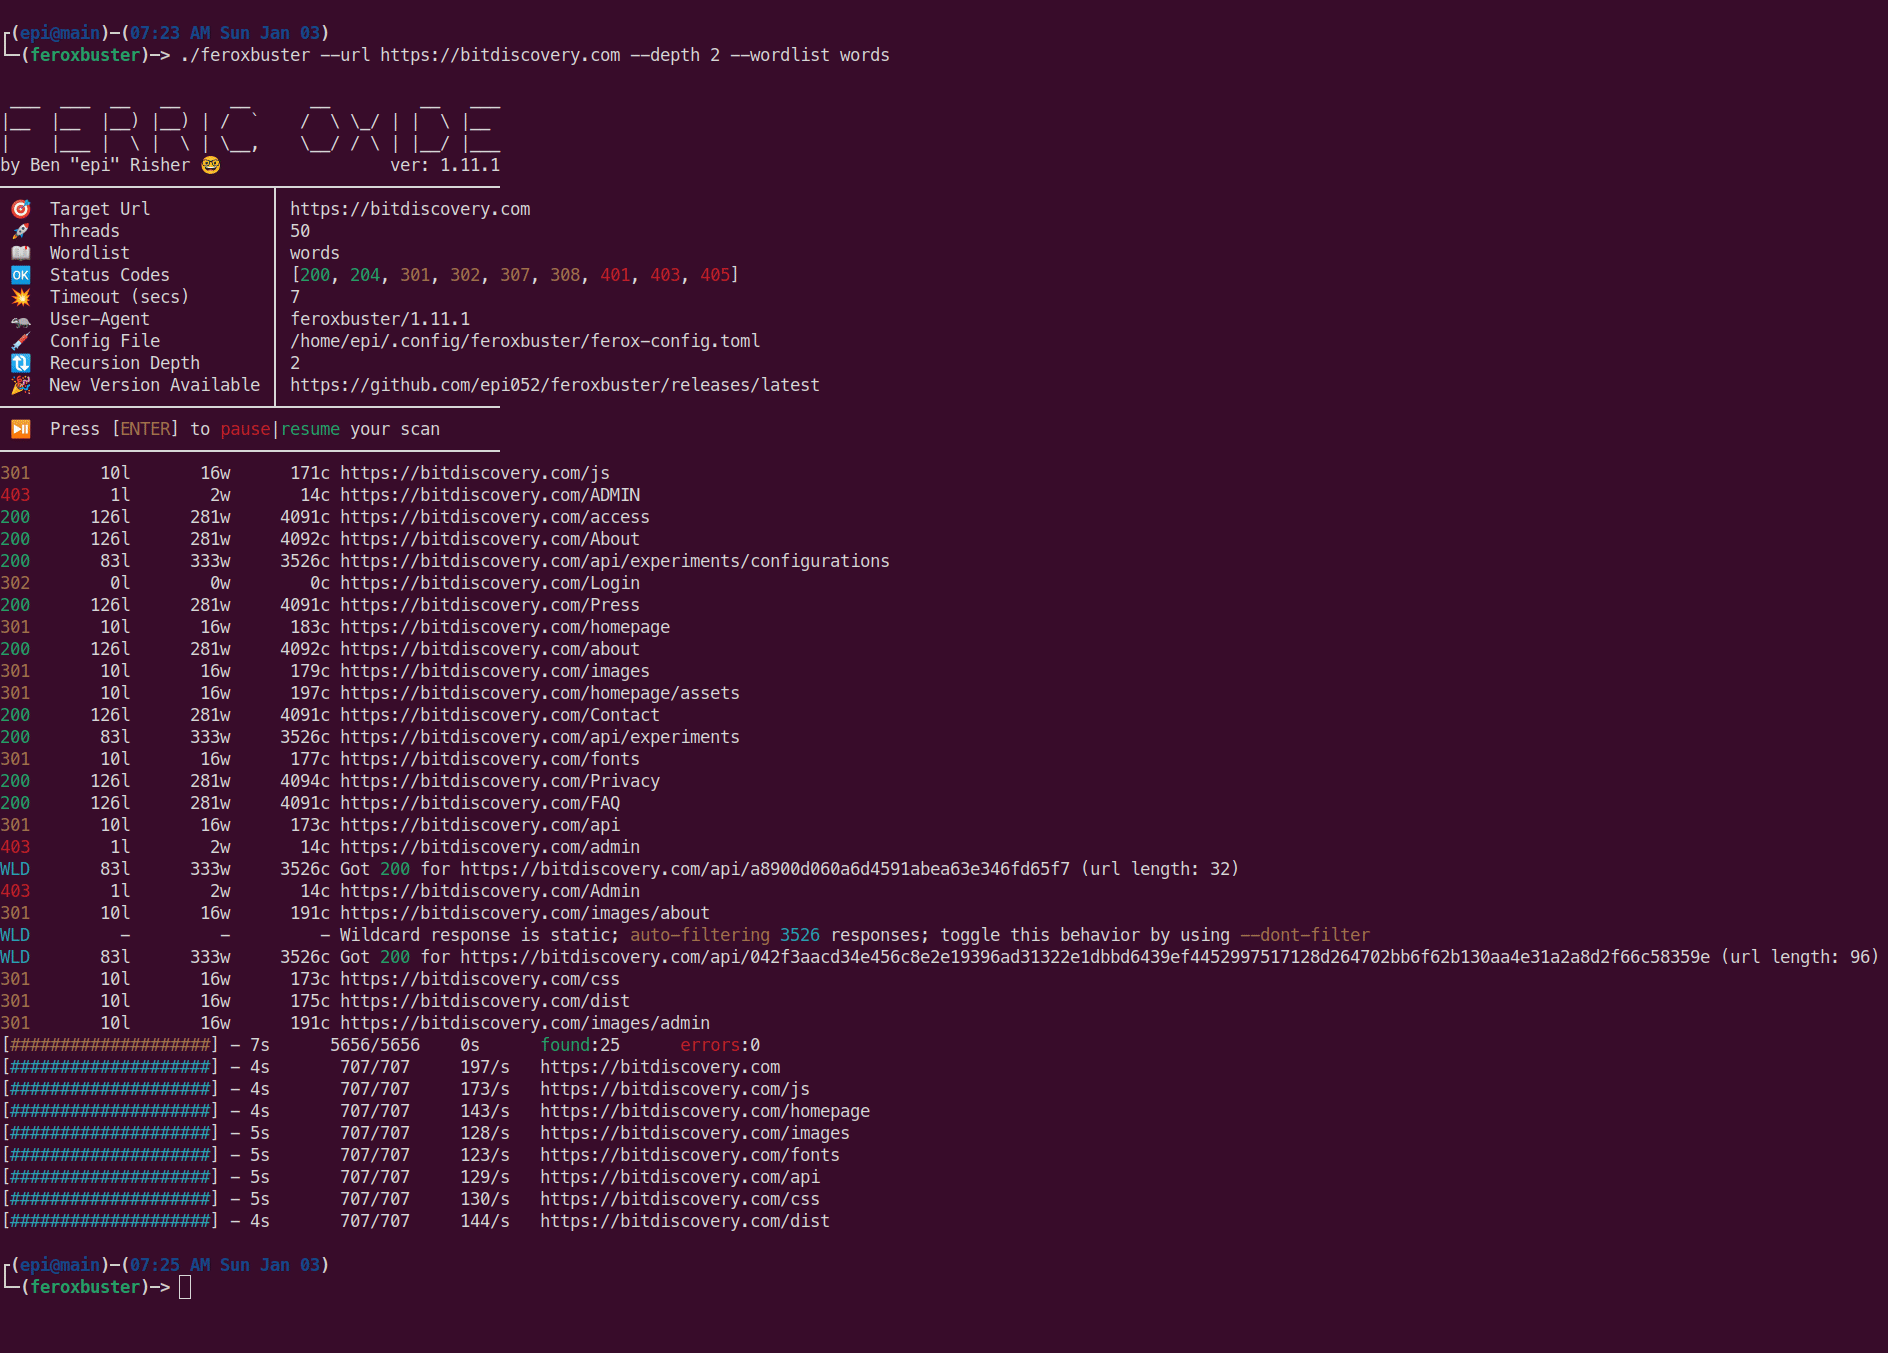
feroxbuster 是一款旨在执行强制浏览的工具。
强制浏览是一种攻击方式,其目的是枚举并访问那些未被 Web 应用程序引用、但攻击者仍可访问的资源。
feroxbuster 结合暴力破解与字典,在目标目录中搜索未被链接的内容。这些资源可能存储有关 Web 应用程序和操作系统的敏感信息,例如源代码、凭据、内部网络地址等……
这种攻击也被称为可预测资源定位、文件枚举、目录枚举和资源枚举。
本节将介绍使用 feroxbuster 所需的最少信息。请参阅文档,因为它要全面得多。
还有许多其他安装方法,但这些片段应能覆盖大多数用户。
如果你使用的是 kali,这是首选的安装方式。从软件源安装会在 /etc/feroxbuster/ 中添加一个 ferox-config.toml,为 bash、fish 和 zsh 添加命令补全,包含 man 手册条目,并安装 feroxbuster 本身。
sudo apt update && sudo apt install -y feroxbuster
安装到指定目录
curl -sL https://raw.githubusercontent.com/epi052/feroxbuster/main/install-nix.sh | bash -s $HOME/.local/bin
安装到当前工作目录
curl -sL https://raw.githubusercontent.com/epi052/feroxbuster/main/install-nix.sh | bash
brew install feroxbuster
Invoke-WebRequest https://github.com/epi052/feroxbuster/releases/latest/download/x86_64-windows-feroxbuster.exe.zip -OutFile feroxbuster.zip
Expand-Archive .\feroxbuster.zip
.\feroxbuster\feroxbuster.exe -V
winget install epi052.feroxbuster
choco install feroxbuster
请参阅文档。
./feroxbuster --update
以下是一些简短的示例,帮助你快速上手。请注意,feroxbuster 能做的远不止下面列出的这些。因此,文档中还有更多示例,并配有演示 gif,突出展示特定功能。
接受多个值的选项非常灵活。考虑以下几种指定扩展名的方式:
./feroxbuster -u http://127.1 -x pdf -x js,html -x php txt json,docx
上述命令会为每个 url 添加 .pdf、.js、.html、.php、.txt、.json 和 .docx
上述所有方法(多个标志、空格分隔、逗号分隔等)均有效且可互换。url、headers、状态码、查询和大小过滤器也是如此。
./feroxbuster -u http://127.1 -H Accept:application/json "Authorization: Bearer {token}"
./feroxbuster -u http://[::1] --no-recursion -vv
cat targets | ./feroxbuster --stdin --silent -s 200 301 302 --redirects -x js | fff -s 200 -o js-files
./feroxbuster -u http://127.1 --insecure --proxy http://127.0.0.1:8080
./feroxbuster -u http://127.1 --proxy socks5h://127.0.0.1:9050
./feroxbuster -u http://127.1 --query token=0123456789ABCDEF
./feroxbuster -u http://127.1 --data-json '{"some": "payload"}'
./feroxbuster -u http://127.1 --data-json @payload.json
./feroxbuster -u http://127.1 --data-urlencoded 'some=payload'
./feroxbuster -u http://127.1 --data-urlencoded @file.payload
[!TIP] 说真的,这个 README 以前有超过 1300 行,但现在都已迁移到新的文档站点。快去看看吧!
感谢这些出色的人(emoji 键):
