
 #1

 corazawaf/coraza
基于Go的Web应用防火墙库,兼容ModSecurity SecLang规则和OWASP核心规则集v4,提供实时HTTP流量检查和攻击阻断功能,适用于Web应用和API。
 ticarpi/jwt_tool
:snake: 用于测试、调整和破解 JSON Web Tokens 的工具包
 s0md3v/arjun
HTTP参数发现工具,使用大型字典为URL端点查找有效的查询参数,支持GET/POST/JSON/XML请求、速率限制处理以及从JS源被动提取。
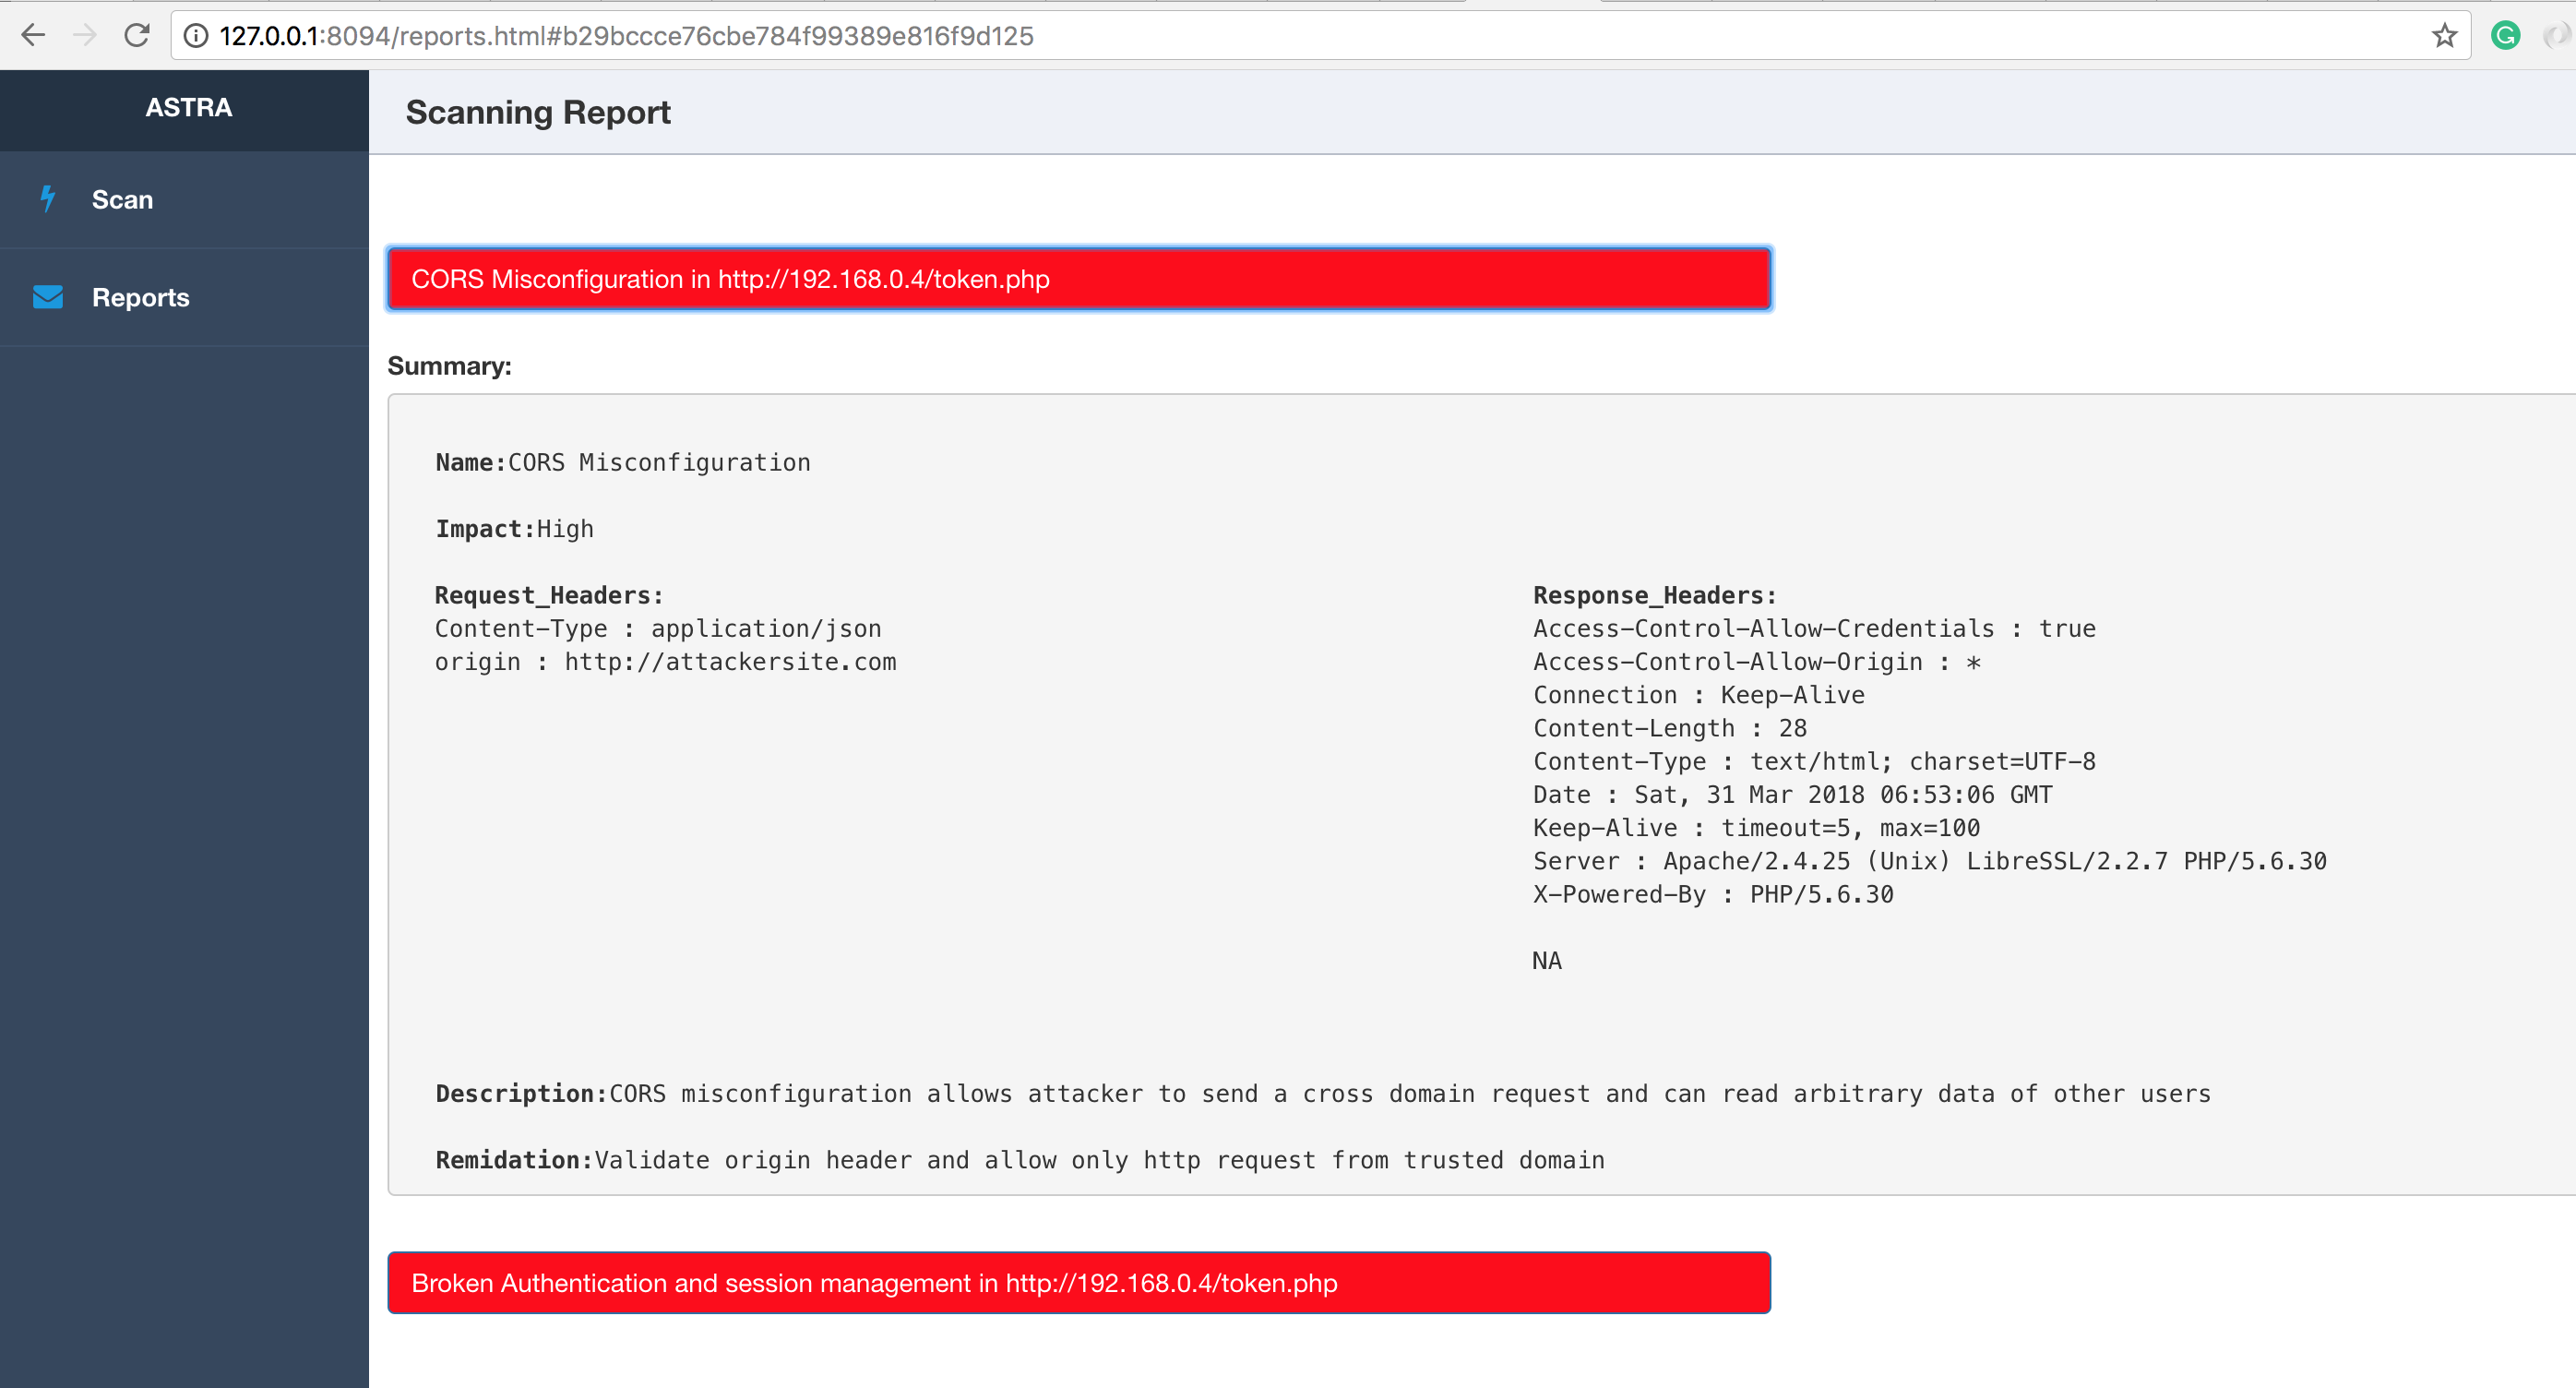 flipkart-incubator/astra
REST API 的自动化安全测试
 spectolabs/hoverfly
轻量级的服务虚拟化/API模拟/API Mock工具,适用于开发者和测试人员
 owasp/crapi
故意存在漏洞的微服务API,旨在针对OWASP API安全十大风险提供实践培训,内置挑战功能和真实的购车工作流程。
 httptoolkit/httptoolkit
HTTP Toolkit 是一款精美且开源的 HTTP(S) 调试、测试和构建工具,支持 Windows、Linux 和 Mac :tada: 在此处提交 issue 以提供反馈或寻求帮助。
 wapiti-scanner/wapiti
使用 Python3 编写的 Web 漏洞扫描器
 akto-api-security/akto
开源的 API 安全平台,用于持续的 API 发现、漏洞测试和运行时威胁检测。与 CI/CD 流水线集成,覆盖 OWASP Top 10,内置 1000+ 项测试。
 wallarm/gotestwaf
一个用 Golang 编写的开源项目,用于评估不同的 API 安全工具和 WAF 的检测逻辑及绕过方法。
 0xsteph/pentest-ai
开源 AI 渗透测试工具,可验证每项发现。机器预言机会重新运行每个漏洞利用;通过验证的漏洞会附带一个证据胶囊,供你自行复现。
 ac-pm/inspeckage
Android Package Inspector - 动态分析,支持API钩子、启动未导出活动等。(Xposed模块)
 erev0s/vampi
存在漏洞的REST API,包含OWASP十大漏洞,用于安全测试
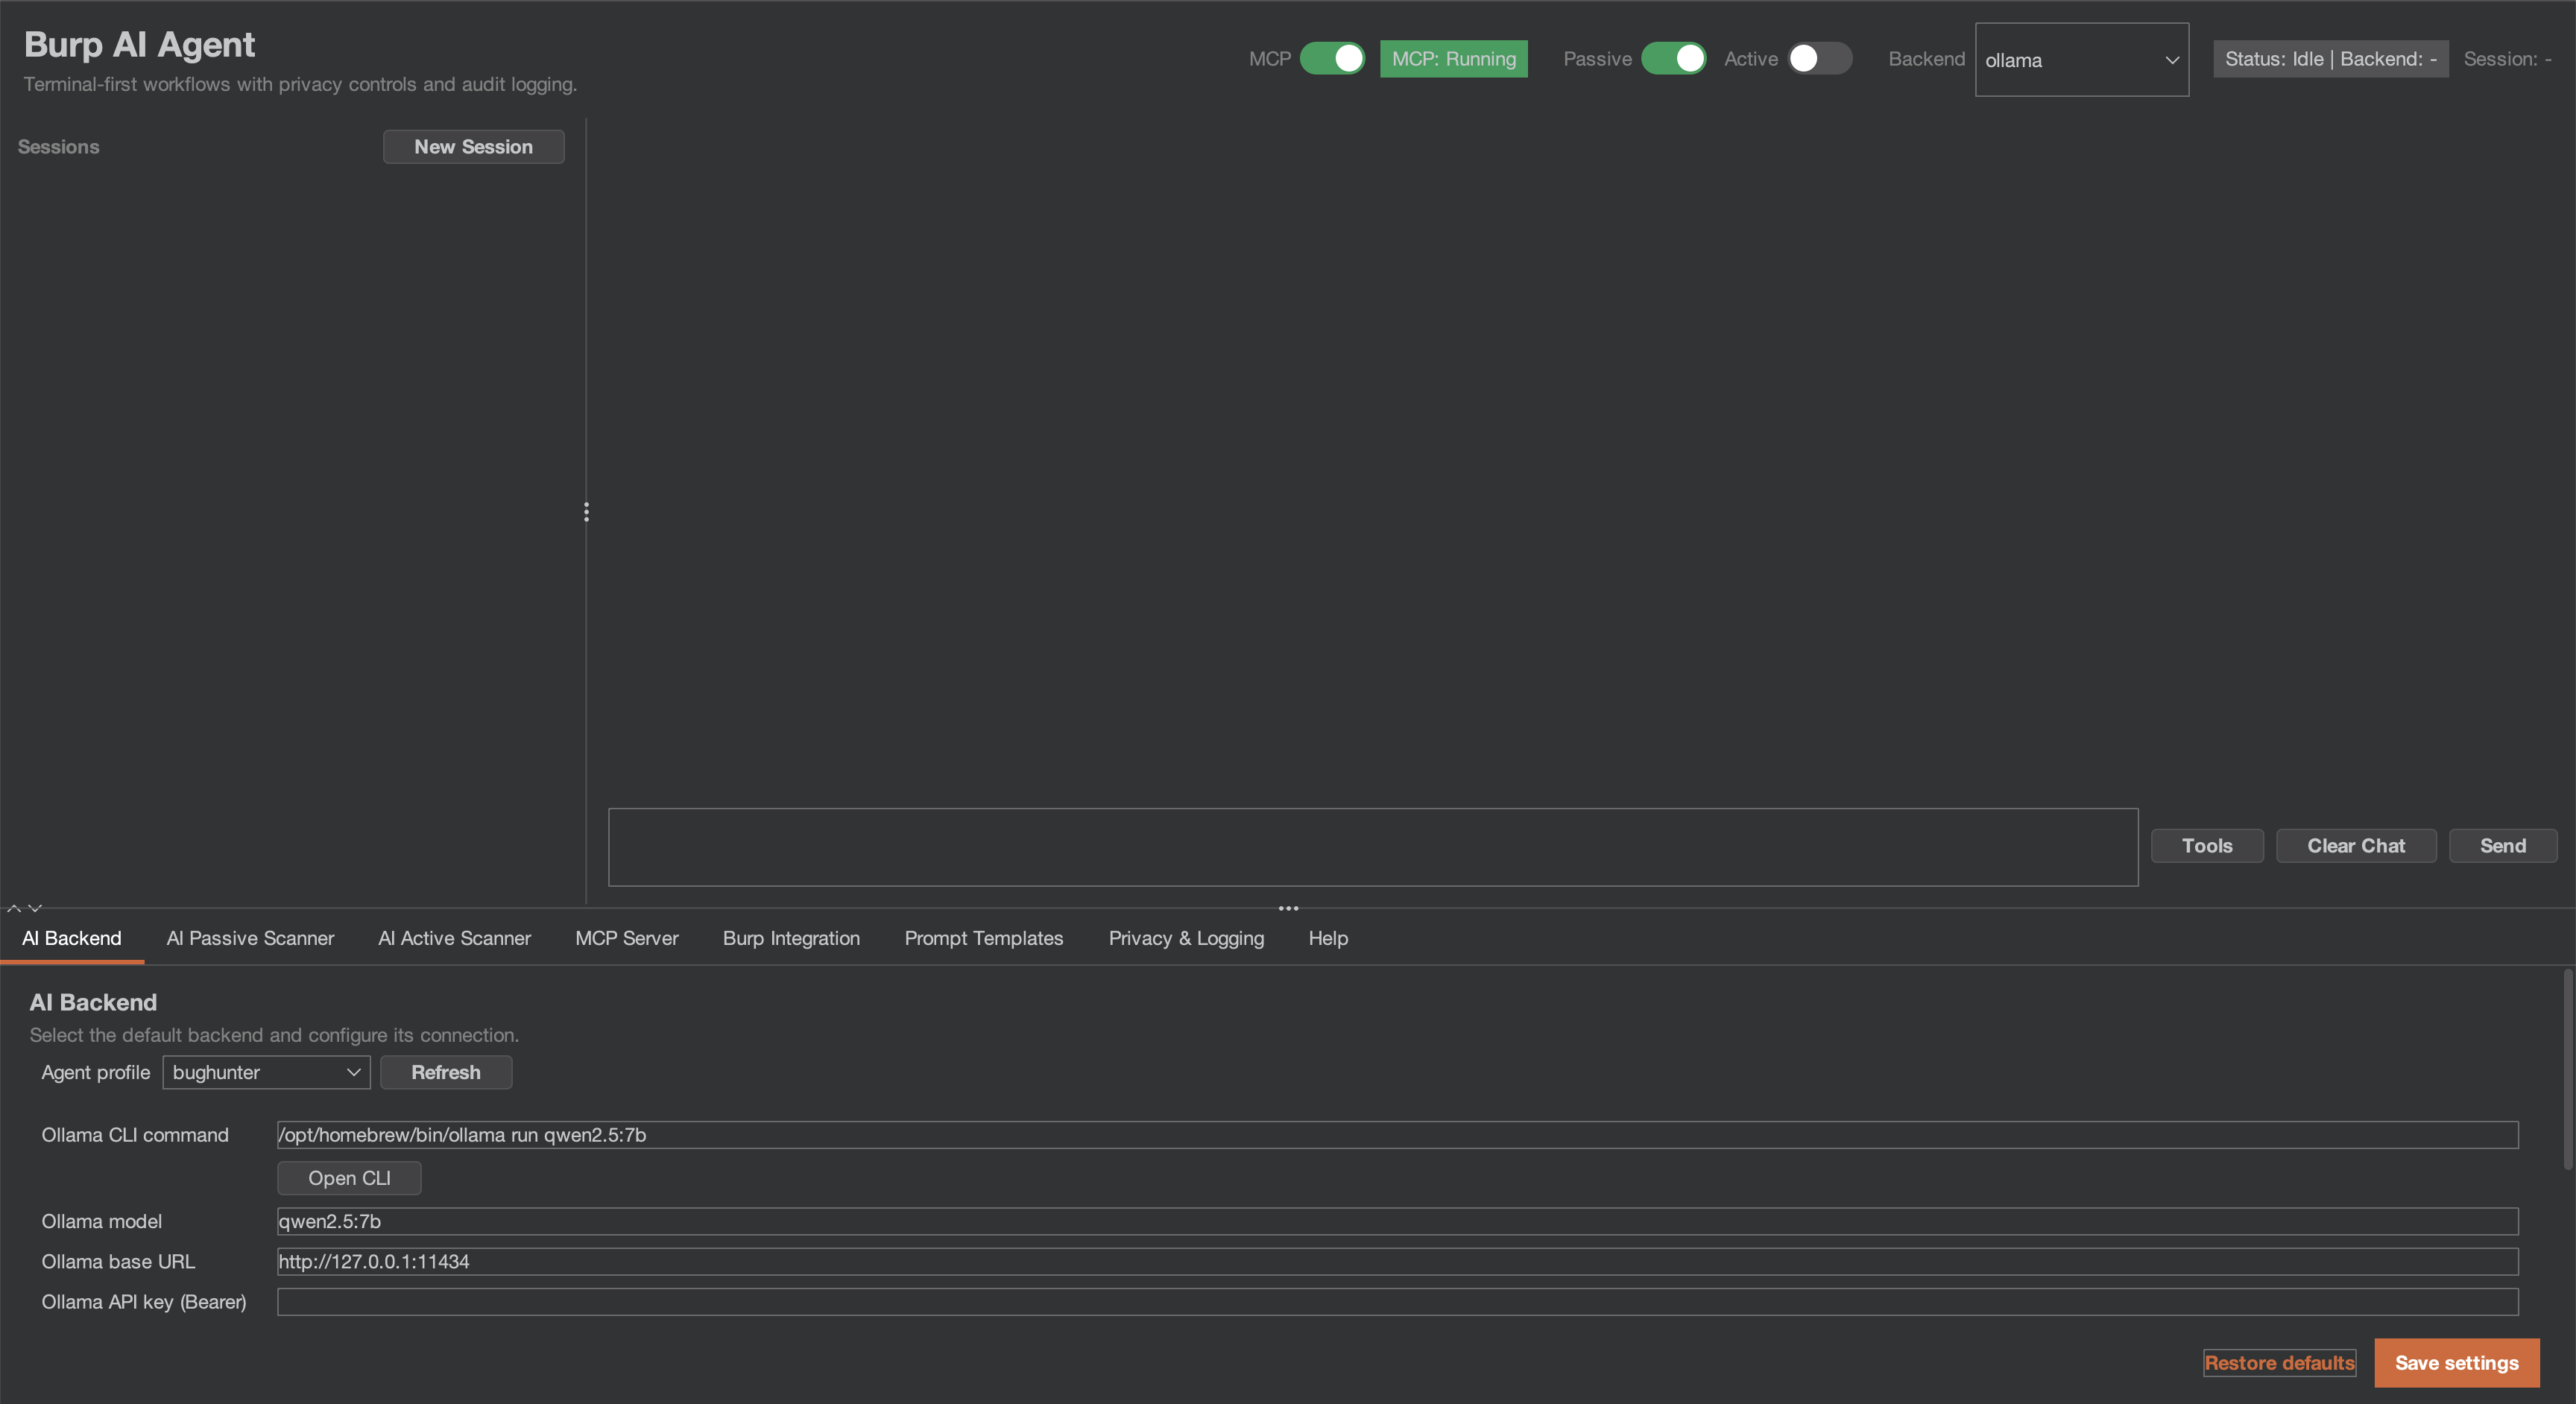 six2dez/burp-ai-agent
Burp Suite扩展,增加了内置的MCP工具、AI辅助分析、隐私控制、被动和主动扫描等功能。
 microsoft/restler-fuzzer
RESTler 是第一个有状态的 REST API 模糊测试工具,用于通过 REST API 自动测试云服务,并发现这些服务中的安全与可靠性缺陷。
assetnote/kiterunner高速API和网站内容发现工具,使用编译好的Swagger数据集暴力破解路由,支持深度扫描、自定义字典和并发主机扫描。
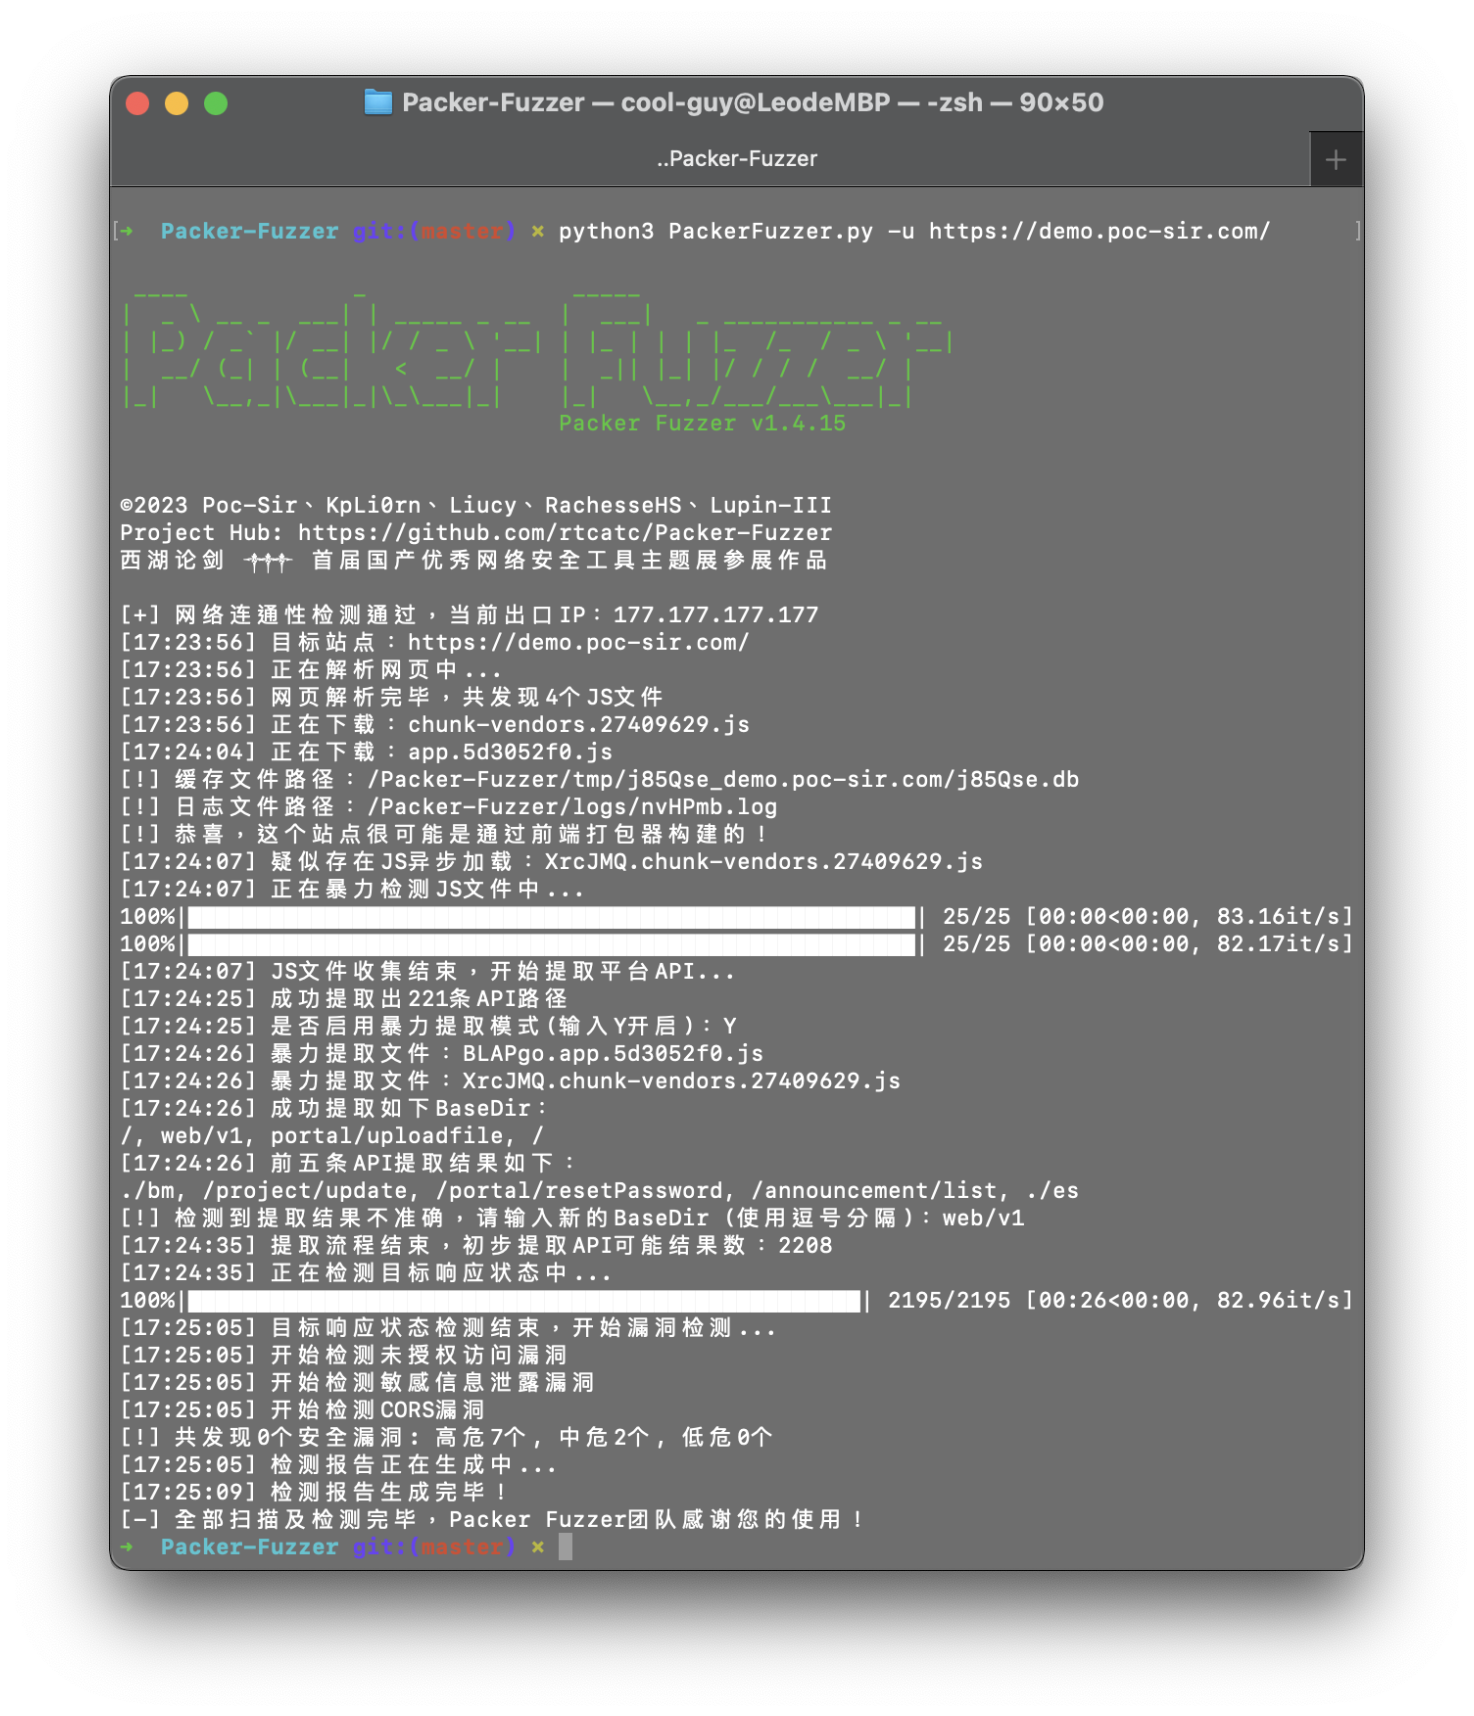 rtcatc/packer-fuzzer
Packer Fuzzer 是一个快速高效的扫描器,用于检测由 JavaScript 模块打包器(如 Webpack)构建的网站的安全性。






