
 #1
Плейбуки IR, сортировка, управление кейсами, сбор доказательств и инструменты управления инцидентами.
Рекомендация Kitploit

 0xmfbk/ebpf-container-escape-framework
Audit only eBPF EDR for Linux 5.15+ LTS: 14 kernel hooks, 15 actions (13 MITRE techniques), process lineage, SIEM export, K8s/Docker ready.
 rtkwlf/wolf-tools
Сканирует хосты Windows, Linux и macOS на наличие Java-пакетов, содержащих JndiLookup.class, для обнаружения уязвимости Log4Shell (CVE-2021-44228,…
 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 tridents10/vader-pro-vdr
Платформа для обнаружения и устранения уязвимостей с помощью ИИ, включающая агент-эндпоинт на Go, централизованную панель управления и движок анализа…
 fazmin/cve-intel
Local security intelligence for CVE triage - 40 data sources and 41 tools, risk scores and an MCP server for AI agents, all in native Rust. Private…
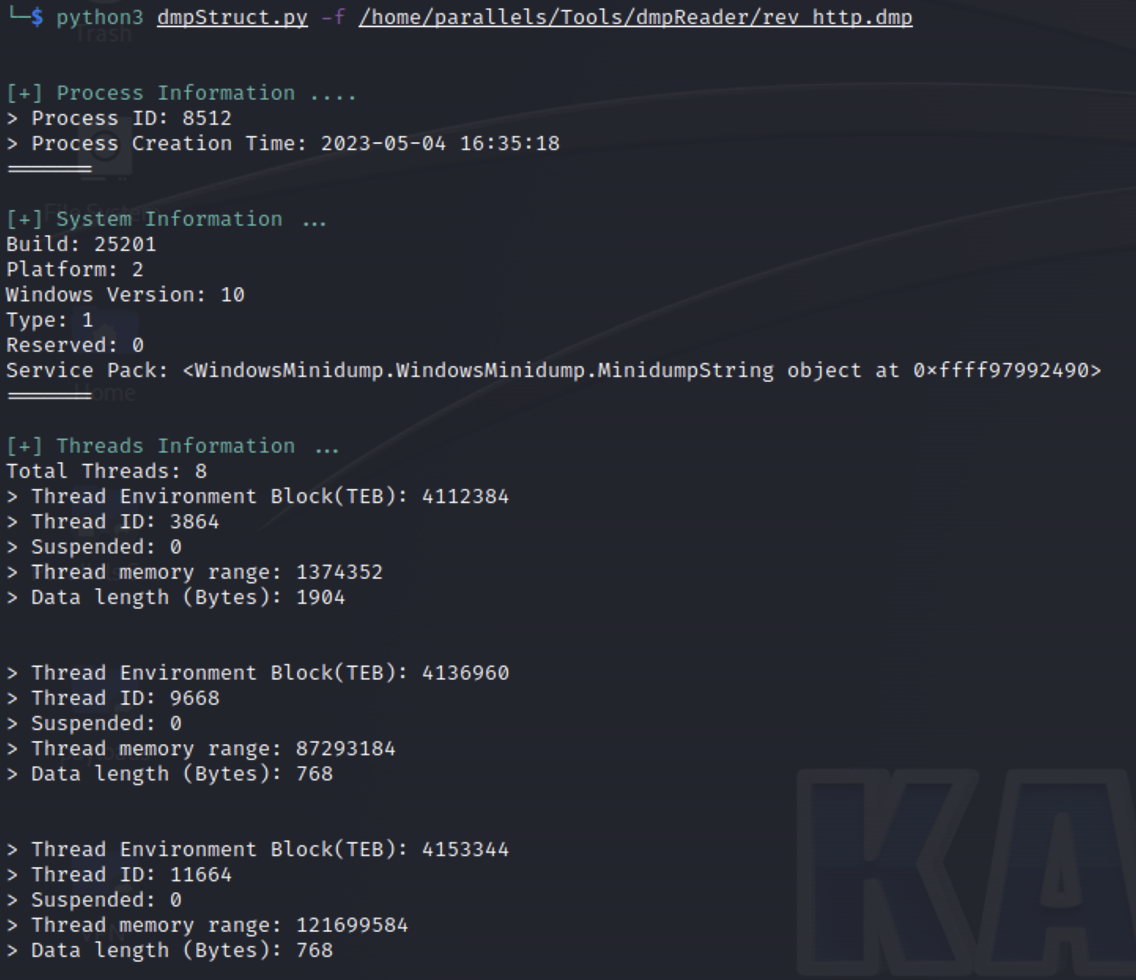 gmh5225/minidumpreader
Разбирает файлы Windows MiniDump (MDMP) с помощью Kaitai Struct, извлекая строки из памяти и проверяя их по правилам YARA для криминалистического…
 lascc/dfirhub
Search Windows forensic artifacts, see where each one lives on disk, and copy the KAPE command to collect it. Also builds collection scripts and…
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 mceeomoba/apex-kev-change-desk
Автономное сравнение снимков CISA KEV для обзора изменений на уровне полей. Бесплатный прототип, не является оценкой безопасности. Разработка с…
 gmh5225/maldec-edr
Решение для обнаружения и реагирования на конечных точках Unix, использующее механизмы уровня ядра для обнаружения аномалий и атак вредоносного ПО в…
 gmh5225/malwaredb
Кураторская коллекция из 961 семейства вредоносного ПО (1,36 ГБ) в ZIP-архивах, защищённых паролем, организованная по семействам и типам для анализа…
 roccoammon/active-directory-health-check
GUI-инструмент PowerShell, выполняющий 54 проверки работоспособности и безопасности по лучшим практикам для Active Directory, выявляющий…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 cognis-digital/c2detect
Снятие отпечатков C2-серверов — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 swastiksagar/wazuhlabproject
Практическая домашняя лаборатория Wazuh SIEM/XDR, охватывающая развёртывание OVA, подключение агентов, мониторинг целостности файлов, обнаружение…








