
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Категории

Реагирование на Инциденты

Плейбуки IR, сортировка, управление кейсами, сбор доказательств и инструменты управления инцидентами.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
velociraptor preview#1

velociraptor

GitHubvelocidex/velociraptor
4.2k2 ч 38 мин назад
osquery preview#2

osquery

GitHubosquery/osquery
23.4k14 ч 19 мин назад
wazuh preview#3

wazuh

GitHubwazuh/wazuh
16.5k9 ч 17 мин назад
volatility3 preview#4

volatility3

GitHubvolatilityfoundation/volatility3
4.3k15 дней назад
iris-web preview#5

iris-web

GitHubdfir-iris/iris-web
1.5k1 месяц назад
fleet preview#6

fleet

GitHubfleetdm/fleet
7.0k13 ч 16 мин назад
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k1 день назад
plaso preview#8

plaso

GitHublog2timeline/plaso
2.2k2 ч 44 мин назад
autopsy preview#9

autopsy

GitHubsleuthkit/autopsy
3.3k5 месяцев назад
mvt preview#10

mvt

GitHubmvt-project/mvt
15.6k0 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1434 результатов
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Монитор системы Windows в реальном времени с расширенным анализом процессов, сети и диска, отладкой с помощью стек-трейсов, обнаружением вредоносного…

general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6k1 час назад
awesome-lists preview

awesome-lists

GitHubmthcht/awesome-lists

Курируемый репозиторий фидов threat intelligence, списков IoC, правил YARA и справочников по инструментам DFIR для обнаружения угроз и реагирования…
ioc-managementthreat-feeds-aggregatorsdigital-forensics+4
1.9k1 ч 35 мин назад
Azure-Sentinel preview

Azure-Sentinel

GitHubazure/azure-sentinel

Облачный SIEM для интеллектуальной аналитики безопасности вашего предприятия.

defensive-toolscloud-securitythreat-intelligence+5
6.1k1 ч 56 мин назад
velociraptor preview

velociraptor

GitHubvelocidex/velociraptor

Копая глубже....

defensive-toolsdisk-forensicsmemory-forensics+8
4.2k2 ч 38 мин назад
plaso preview

plaso

GitHublog2timeline/plaso

Движок цифровой криминалистики, который разбирает журналы, файлы и системные артефакты для построения супертаймлайнов, обеспечивая хронологическую…
disk-forensicsioc-managementforensics+5
2.2k2 ч 44 мин назад
loki preview

loki

GitHubgrafana/loki

Горизонтально масштабируемая мультитенантная система агрегации логов, которая индексирует метки вместо полного текста, интегрируется с Grafana и…
general-purpose-utilitiesutilities-frameworksincident-response+1
29.1k2 ч 57 мин назад
evtx preview

evtx

GitHubomerbenamram/evtx

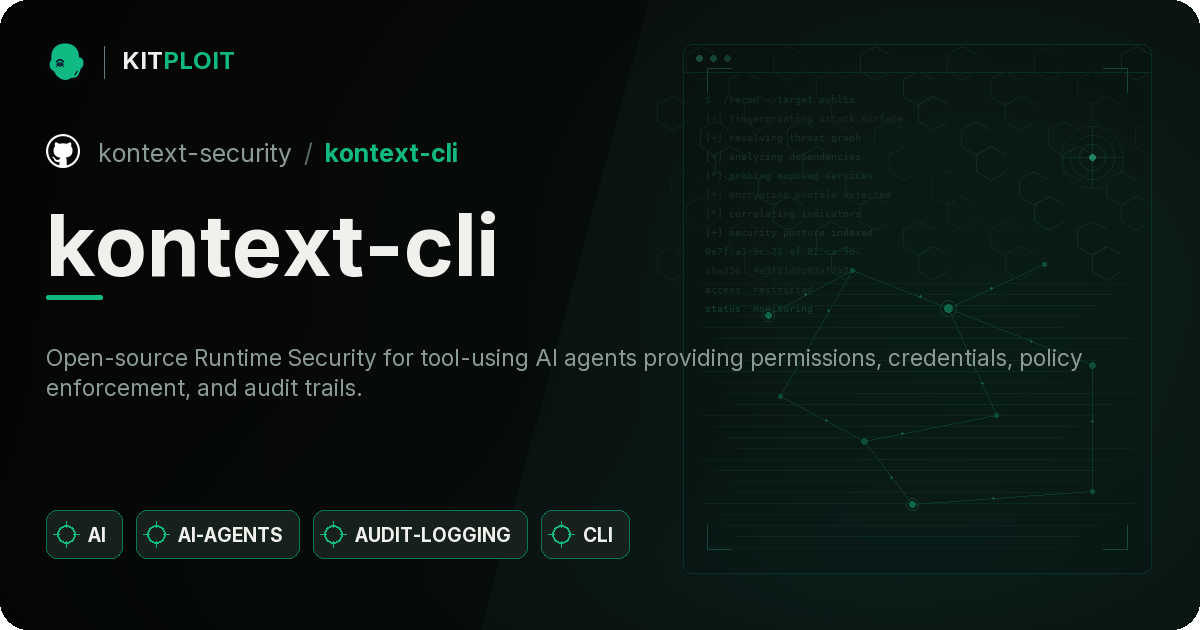
Быстрый (и безопасный) парсер для формата Windows XML Event Log (EVTX)
forensicsdigital-forensicsincident-response+1
9493 ч 25 мин назад
kontext-cli preview

kontext-cli

GitHubkontext-security/kontext-cli

Runtime security for AI agents: discover agents, map their permissions, and enforce what they can do.

authentication-authorizationcloud-securitysecret-detection+3
2103 ч 56 мин назад
Data-Shield_IPv4_Blocklist preview

Data-Shield_IPv4_Blocklist

GitHubduggytuxy/data-shield_ipv4_blocklist

Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…

defensive-toolsioc-managementthreat-feeds-aggregators+5
6244 ч 1 мин назад
ThreatActors-TTPs preview

ThreatActors-TTPs

GitHubessexrich/threatactors-ttps

Репозиторий создан для обмена информацией о тактиках, методах и процедурах, используемых злоумышленниками. Изначально с группами программ-вымогателей…
ioc-managementthreat-feeds-aggregatorsvulnerability-analysis+6
485 ч 40 мин назад
cowrie preview

cowrie

GitHubcowrie/cowrie

Cowrie SSH/Telnet ловушка https://docs.cowrie.org/

defensive-toolsinformation-gatheringnetwork-security+3
6.5k6 ч 1 мин назад
trufflehog preview

trufflehog

GitHubtrufflesecurity/trufflehog

Find, verify, and analyze leaked credentials
vulnerability-scannersdynamic-analysis-sandboxingcode-analysis+6
27.4k7 ч 56 мин назад
nightingale preview

nightingale

GitHubccfos/nightingale

Движок оповещений с открытым исходным кодом для мониторинга временных рядов. Подключается к Prometheus, VictoriaMetrics, ElasticSearch и другим…

devsecopsincident-response
13.2k8 ч 22 мин назад
agentsh preview

agentsh

GitHubcanyonroad/agentsh

Execution-Layer Security (ELS) для ИИ-агентов — оболочка с принудительным применением политик и аудитом.
authentication-authorizationcontainer-securitydynamic-analysis-sandboxing+7
3699 ч 8 мин назад
ALEAPP preview

ALEAPP

GitHubabrignoni/aleapp

Android Logs Events And Protobuf Parser

mobile-forensicsdigital-forensicsincident-response+1
1.0k9 ч 16 мин назад
wazuh preview

wazuh

GitHubwazuh/wazuh

Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…

defensive-toolsvulnerability-scannerscontainer-security+12
16.5k9 ч 17 мин назад
cicd-sensor preview

cicd-sensor

GitLabcicd-sensor/cicd-sensor

eBPF-powered runtime security sensor for CI/CD pipelines. Detects supply-chain attacks, logs process ancestry and file access, and provides forensic…

forensicscloud-securitydevsecops+3
19 ч 28 мин назад
Live-Forensicator preview

Live-Forensicator

GitHubjohnng007/live-forensicator

Cross-platform incident response and live forensic artifact collector with built-in detection, structured analysis, and report generation — designed…


incident-response
6299 ч 34 мин назад
Назад12…80Вперёд
Реагирование на Инциденты | Kitploit





